

ThreadlessInject
 ccob/threadlessinject
Inyección de procesos sin hilos mediante hooking de funciones remotas.
payload-generationshellcodepost-exploitation+4
824
ccob/threadlessinjectInyección de procesos sin hilos mediante hooking de funciones remotas.
 nytrorst/shellcodecompiler
Compilador de Shellcode
 rvn0xsy/cooolis-ms
Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
 epi052/osed-scripts
herramientas personalizadas para el curso Windows Usermode Exploit Dev de Offensive Security (OSED)
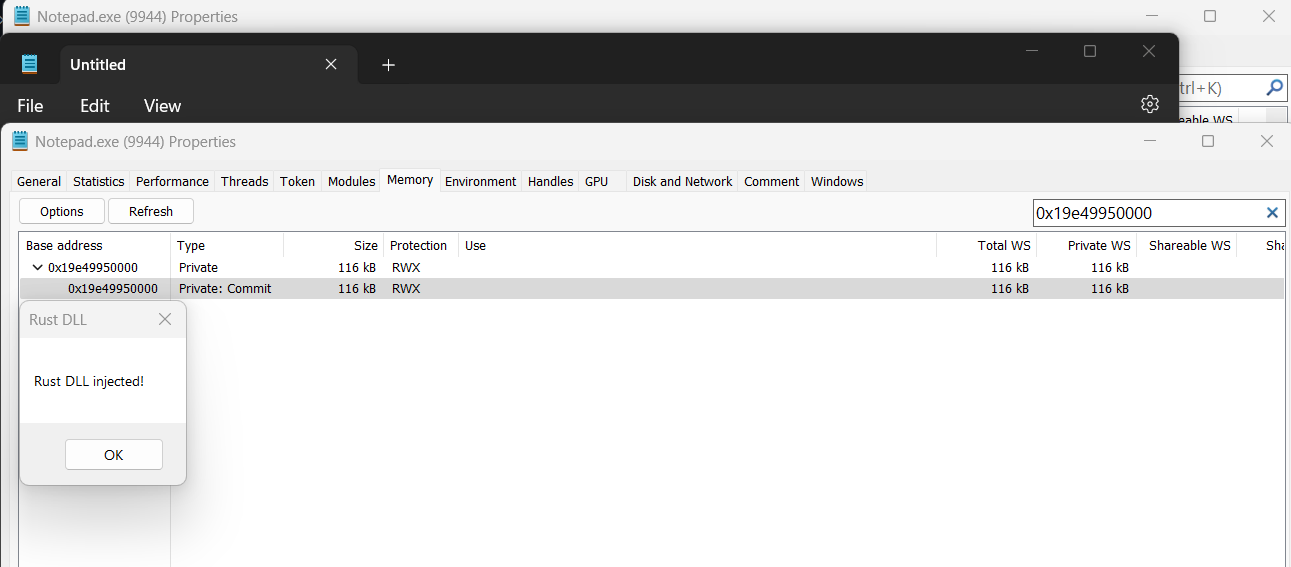 memn0ps/venom-rs
Rusty Injection: inyección de DLL reflectante mediante shellcode (sRDI) en Rust (Nombre en clave: Venom)
 klezvirus/syswhispers3
SysWhispers on Steroids - Evasión de AV/EDR mediante llamadas directas al sistema.
 owasp/zsc
OWASP ZSC - Generador de Código Shellcode/Ofuscación https://www.secologist.com/
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC basado en C para evadir PayloadRestrictions.dll de Windows y la mitigación ROP de wdeg, permitiendo la ejecución de payloads y la explotación…
 aetsu/offensivepipeline
OfensivePipeline te permite descargar y compilar herramientas C#, aplicando ciertas modificaciones para mejorar su evasión en ejercicios de Red Team.
 machine1337/fudshell
Un script eficiente para generar una reverse shell persistente FUD para Red Teaming. No subas el stub generado a Virustotal.
 oddcod3/phantom-evasion
Herramienta de evasión de antivirus en Python
 veil-framework/veil
Veil 3.1.X (Consulta la información de la versión en Veil en tiempo de ejecución)
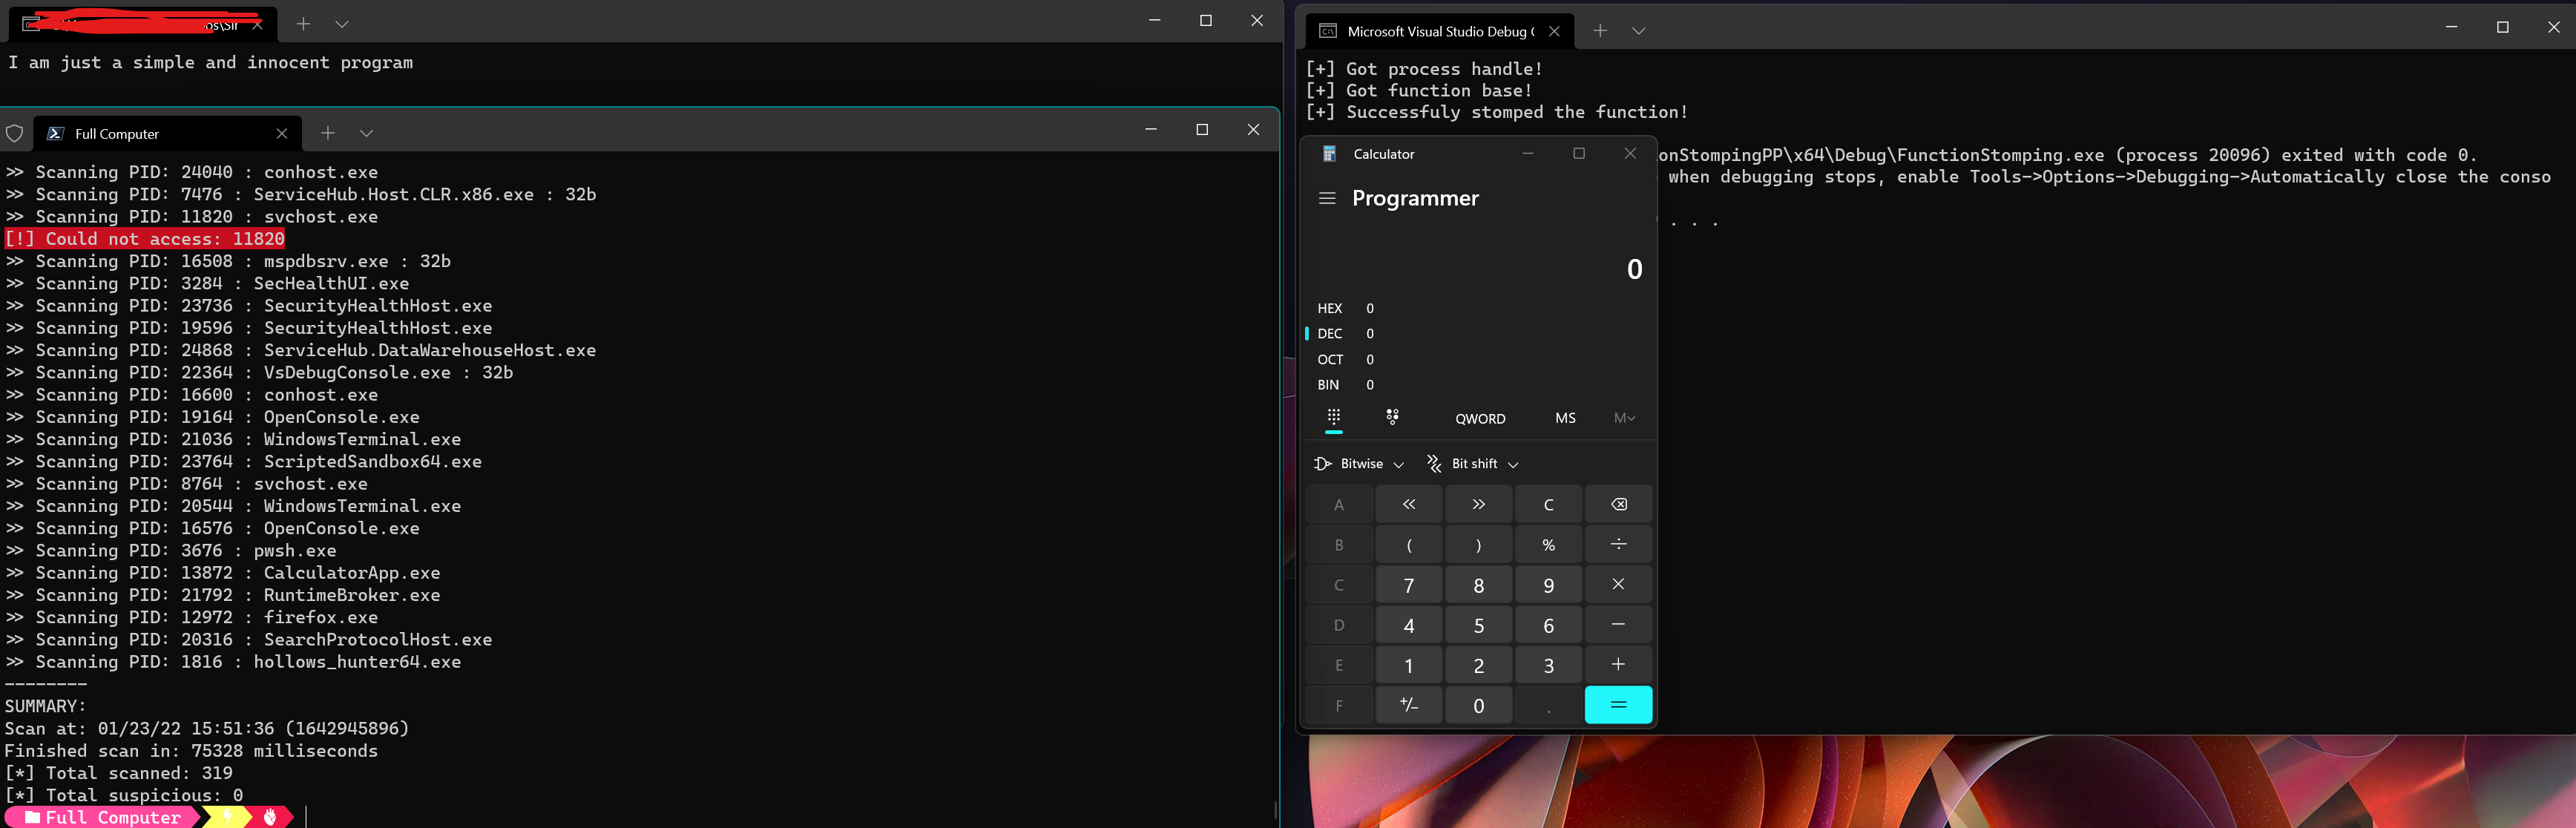 idov31/functionstomping
Técnica de inyección de shellcode. Proporcionado como encabezado de C++, programa independiente de Rust o biblioteca.
 optiv/mangle
Mangle es una herramienta que manipula aspectos de ejecutables compilados (.exe o DLL) para evadir la detección de los EDR
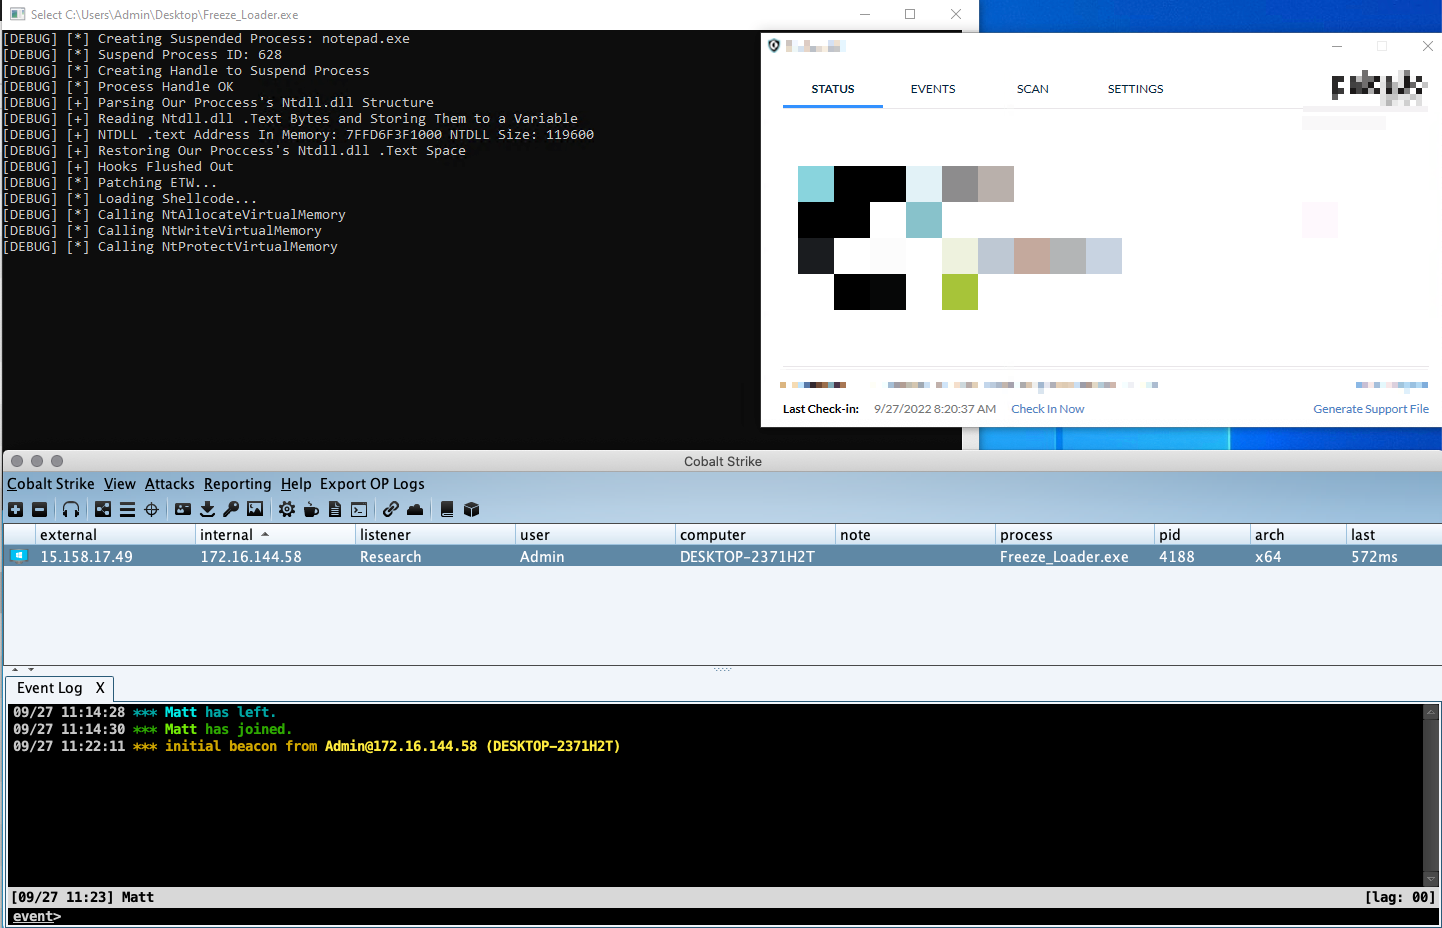 optiv/freeze
Freeze es un kit de herramientas de payloads para evadir EDRs mediante procesos suspendidos, syscalls directas y métodos de ejecución alternativos.
 therealdreg/shellex
Convertidor de shellcode C a hexadecimal, herramienta útil para pegar y ejecutar shellcodes en IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg,…
 florylsk/recycledinjector
Inyector de shellcode mediante llamadas nativas del sistema usando HellsGate/HalosGate/TartarusGate para una ejecución indetectable, con carga de…
