

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
405 resultados
BOF_ExecuteAssembly preview

BOF_ExecuteAssembly

GitHubntdallas/bof_executeassembly

Archivo de objeto Beacon para Cobalt Strike que ejecuta ensamblados .NET en beacon con técnicas de evasión.
privilege-escalationids-ips-evasionshellcode+4
195
hace 10 meses
execute-assembly-pico preview

execute-assembly-pico

GitHubofasgard/execute-assembly-pico

Un PICO para Crystal Palace que implementa CLR hosting para ejecutar un ensamblado .NET en memoria.

shellcodepost-exploitationpenetration-testing+2
142hace 8 meses
BrokenFlow preview

BrokenFlow

GitHubenkomio/brokenflow

Un simple PoC para invocar un shellcode cifrado mediante una llamada oculta
encryption-decryption-toolsexploitationids-ips-evasion+4
115hace 3 años
TimeAfterFree preview

TimeAfterFree

GitHubm0x41nos/timeafterfree

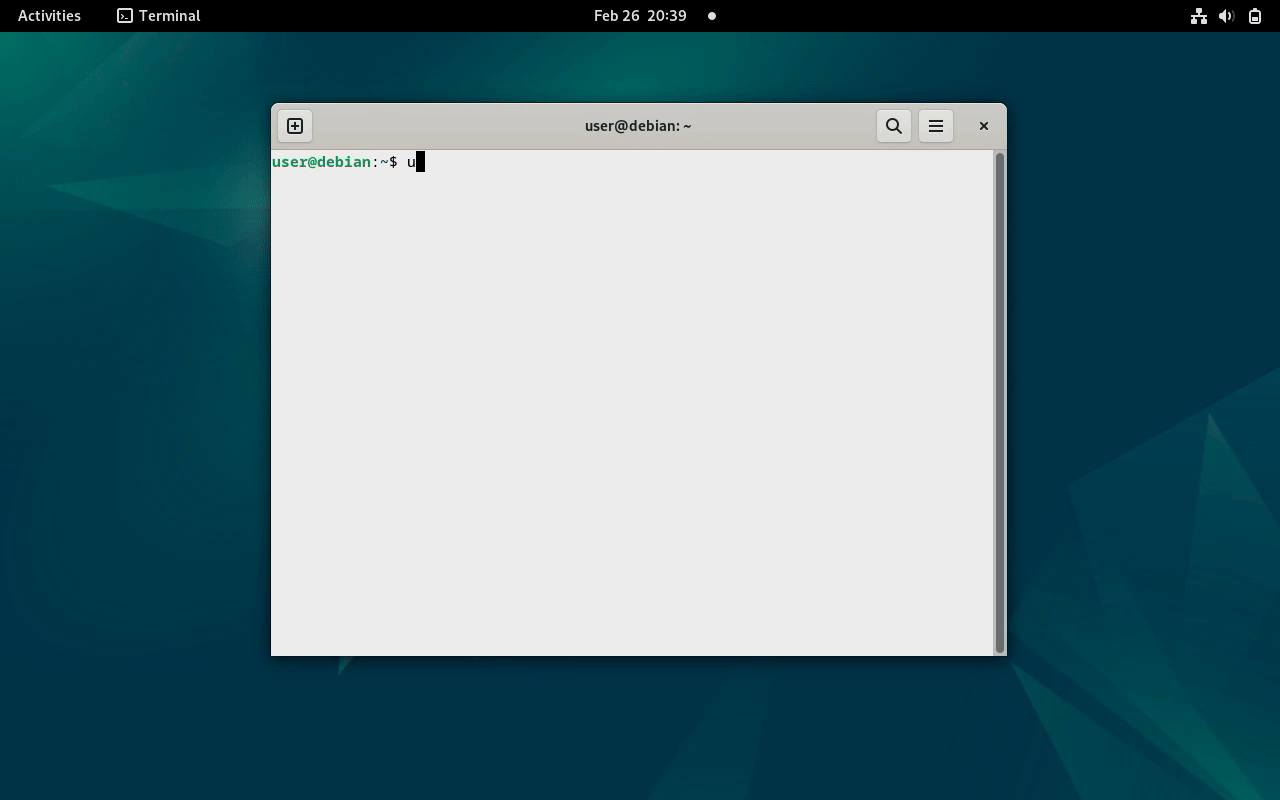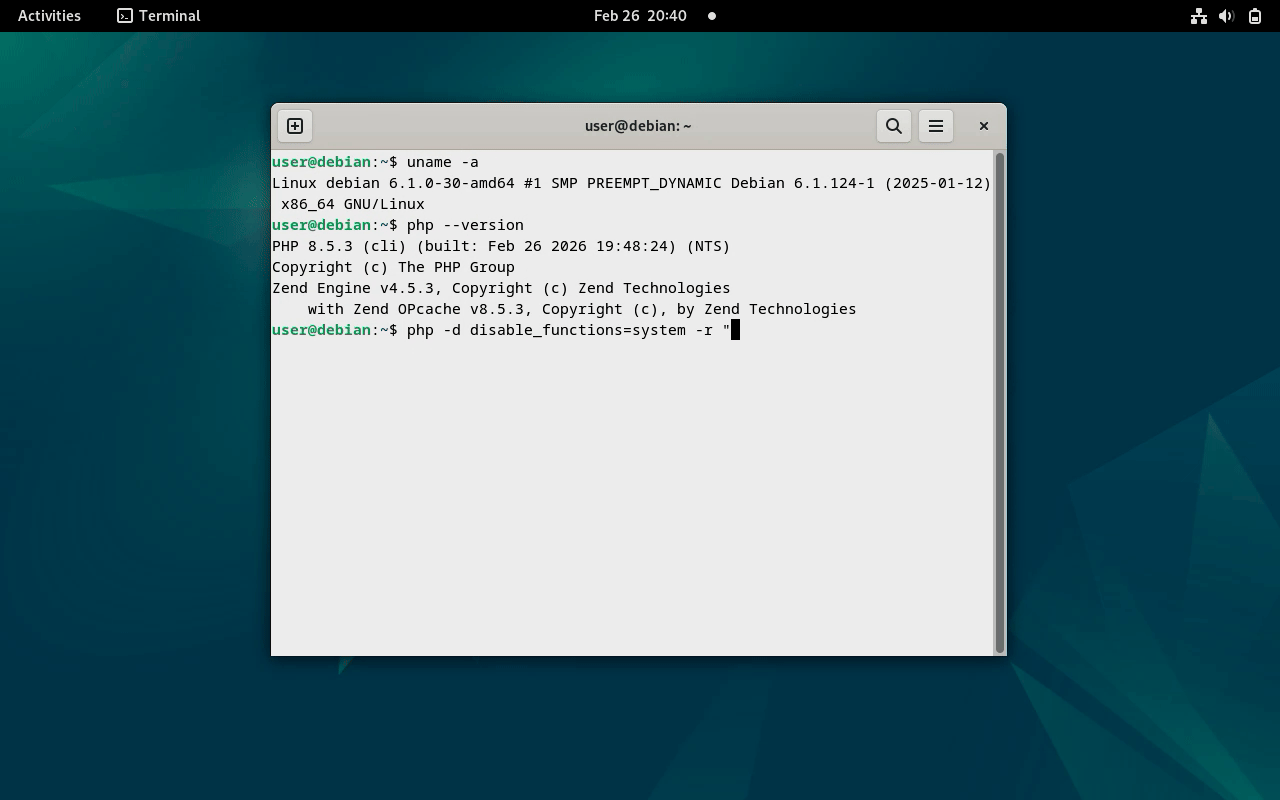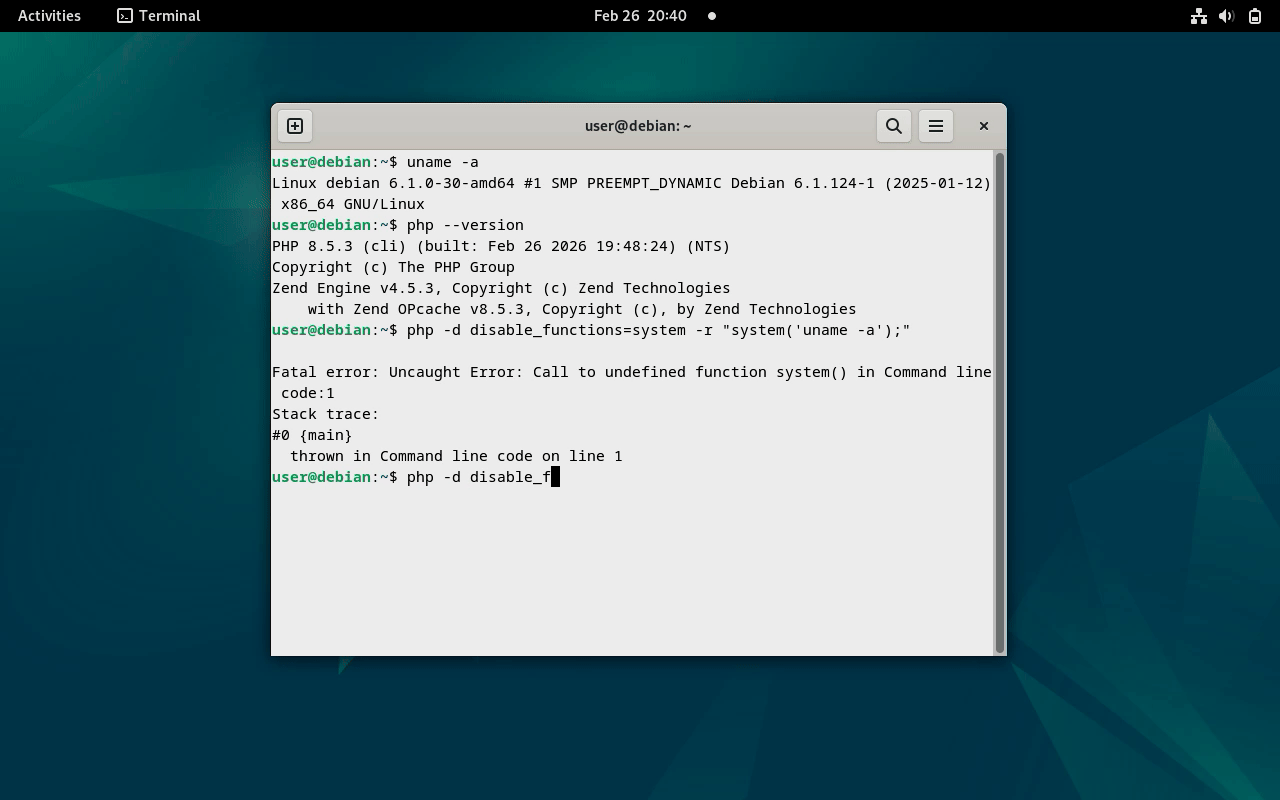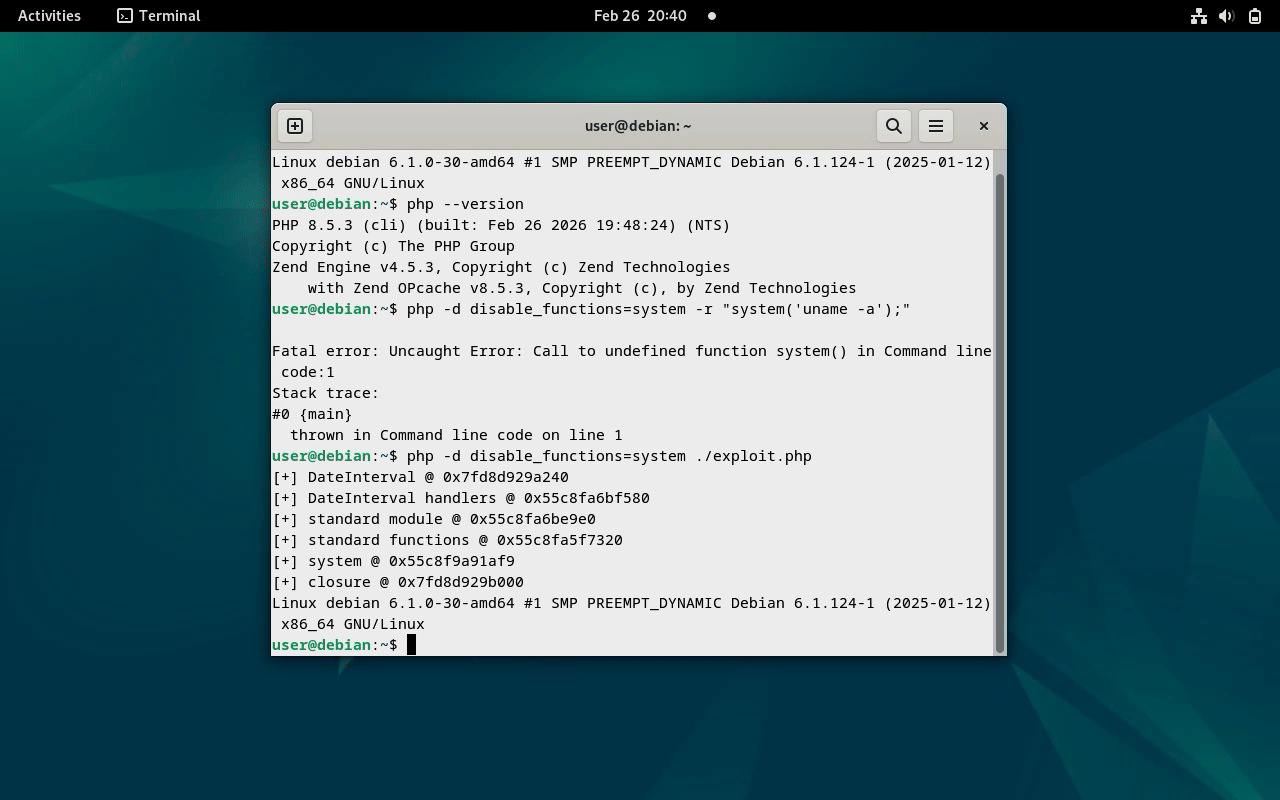
Prueba de concepto de escape de sandbox de PHP 8 que explota un error de use-after-free para eludir disable_functions y ejecutar comandos del sistema…
vulnerability-analysisexploitationshellcode+3
95hace 7 meses
SMBRat preview

SMBRat

GitHuboperatorequals/smbrat

Una herramienta de administración remota para Windows en Visual Basic con rutas UNC
phishing-toolspayload-generationpersistence-mechanisms+8
22hace 7 años
shellsploit-framework preview

shellsploit-framework

GitHubb3mb4m/shellsploit-framework

Framework para generar shellcode y payloads de exploit, diseñado para pruebas de penetración e investigación de seguridad para automatizar la…
exploit-frameworkspayload-generationshellcode+1
19hace 2 años
flopz preview

flopz

GitHubflopz-project/flopz

Kit de ensamblador en Python puro para crear código shell, parchear dinámicamente binarios e instrumentar imágenes de firmware para depuración y…
embedded-systems-securityreverse-engineeringshellcode+3
14hace 2 años
windows-x86-shellcode-poc preview

windows-x86-shellcode-poc

GitHubnataliadiak/windows-x86-shellcode-poc

Windows x86 PoC: desbordamiento de búfer basado en pila con shellcode personalizado en Windows 32-bit heredado.
vulnerability-analysisreverse-engineeringshellcode+3
8hace 5 meses
metasploit-framework-nu11secur1ty preview

metasploit-framework-nu11secur1ty

GitHubnu11secur1ty/metasploit-framework-nu11secur1ty

Extensión de metasploit-framework
penetration-testing-frameworksprivilege-escalationreconnaissance+9
1hace 1 año
bash-3.2-fixed-CVE-2014-6271 preview

bash-3.2-fixed-CVE-2014-6271

GitHubu20024804/bash-3.2-fixed-cve-2014-6271

Patched GNU Bash 3.2 con una corrección para CVE-2014-6271 (Shellshock). Proporciona un shell POSIX estándar con edición de línea de comandos,…

general-purpose-utilitiesvulnerability-analysisexploitation+2
hace 12 años
Stardust preview

Stardust

GitHubcracked5pider/stardust

Una plantilla moderna de implante independiente de posición de 32/64 bits

exploitationshellcodepost-exploitation+4
1.4khace 4 meses
hershell preview

hershell

GitHublesnuages/hershell

Generador de shell inversa multiplataforma

encryption-decryption-toolspayload-generationexploitation+6
592hace 6 años
PINKPANTHER preview

PINKPANTHER

GitHubwinterknife/pinkpanther

Shellcode de modo kernel para Windows x64 elaborado a mano para el robo de tokens
privilege-escalationshellcodepost-exploitation+2
517hace 3 años
DllNotificationInjection preview

DllNotificationInjection

GitHubdec0ne/dllnotificationinjection

Una PoC de una nueva técnica de inyección de procesos “sin hilos” que funciona utilizando el concepto de DLL Notification Callbacks en procesos…
exploitationshellcodered-teaming
471hace 3 años
Invoke-PSObfuscation preview

Invoke-PSObfuscation

GitHubgh0x0st/invoke-psobfuscation

Un enfoque detallado para ofuscar los componentes individuales de un payload de PowerShell, ya sea que estés en Windows o Kali Linux.
payload-generationexploitationshellcode+2
284hace 4 años
canisrufus preview

canisrufus

GitHubmaldevel/canisrufus

Una puerta trasera sigilosa para Windows basada en Python que utiliza Github como servidor de comando y control.
payload-generationshellcodepost-exploitation+2
265hace 9 años
KittyStager preview

KittyStager

GitHubenelg52/kittystager

KittyStager es un simple C2 de etapa 0. Está compuesto por un servidor web para alojar el shellcode y un implante, llamado kitten. El propósito de…

reconnaissanceencryption-decryption-toolsexploit-frameworks+6
228hace 3 años
SILVERPICK preview

SILVERPICK

GitHubwinterknife/silverpick

Framework de desarrollo de shellcode en modo usuario de Windows (WUMSDF)

exploitationshellcodered-teaming+2
158hace 3 meses
Anterior1…171819…23Siguiente