

BokuLoader
 boku7/bokuloader
¡Un cargador reflectante de Cobalt Strike como prueba de concepto que busca recrear, integrar y mejorar las características de evasión de Cobalt…
penetration-testing-frameworksexploit-frameworksshellcode+3
1.4k
boku7/bokuloader¡Un cargador reflectante de Cobalt Strike como prueba de concepto que busca recrear, integrar y mejorar las características de evasión de Cobalt…

 lepotekil/msfmania
Herramientas de evasión de AV en Python
 wra7h/flavortown
Varias formas de ejecutar shellcode
 preemptdev/bluffy
Convierte shellcode en :sparkles: diferentes :sparkles: formatos!

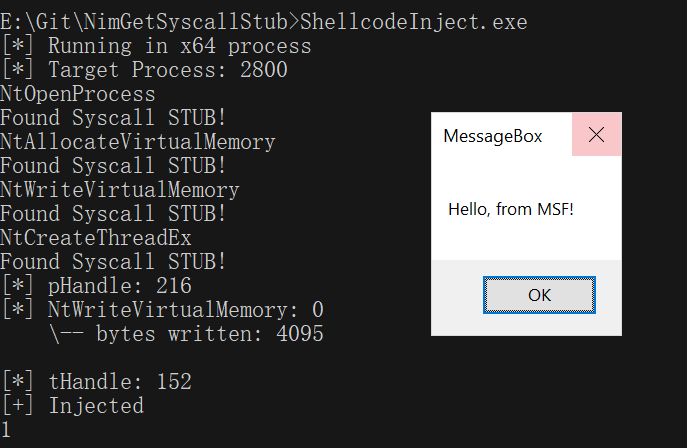 s3cur3th1ssh1t/nimgetsyscallstub
Extrae dinámicamente stubs de syscall frescos de ntdll.dll para evadir la detección basada en firmas, con una plantilla de ejecución de shellcode…
 0xroam/loadreload
Shellcode Loader para Tesis de Máster
 vxcrypt0r/voidgate
Una técnica que se puede utilizar para evadir los escáneres de memoria de AV/EDR. Esto se puede utilizar para ocultar shellcodes conocidos y…
 saadahla/shellcode-hide
Este repositorio contiene: cargador simple de shellcode, codificadores (base64 - custom - UUID - IPv4 - MAC), cifradores (AES), cargador sin archivos…
 d7ead/mkpivm
Genera máquinas virtuales polimórficas e independientes de posición (PIVMs) a partir de shellcode x86/x64 arbitrario.
 shard77/blackpill
Un rootkit del kernel de Linux escrito en Rust que utiliza un hipervisor tipo 2 hecho a medida, y programas eBPF XDP y TC.
 b4rtik/redpeanut
RedPeanut es un pequeño RAT desarrollado en .Net Core 2 y su agente en .Net 3.5 / 4.0.
 saadahla/d1rkldr
Shellcode Loader con implementación de syscall dinámica indirecta, shellcode en formato MAC, resolución de API desde PEB, llamada a syscall y…
 s3cur3th1ssh1t/nim-runpe
Una implementación en Nim de carga reflectiva de PE desde memoria
 abedalqaderswedan1/aswcrypter
Un script en Bash y Python para generar payloads que bypasea todos los antivirus hasta ahora [FUD]
 0x09al/dns-persist
DNS-Persist es un agente de post-explotación que utiliza DNS para el comando y control.
 n0qword/win32k-callback-detouring
Abusando del mecanismo de callback del kernel win32k.sys para la ejecución arbitraria de código