
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Ingeniería Inversa — Herramientas — Página 73 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
1368 resultados
ida_kernelcache preview

ida_kernelcache

GitHubbazad/ida_kernelcache

Un kit de herramientas de IDA para analizar kernelcaches de iOS.
embedded-systems-securitystatic-analysisios-security+6
305
hace 7 años
rematch preview

rematch

GitHubnirizr/rematch

REmatch, un marco completo de diferenciación binaria que es gratuito y se esfuerza por ser de código abierto e impulsado por la comunidad.
reverse-engineeringutilities-frameworksbinary-analysis
155hace 7 años
DriverBuddy preview

DriverBuddy

GitHubnccgroup/driverbuddy

DriverBuddy es un script de IDA Python diseñado para asistir en la ingeniería inversa de controladores de kernel de Windows.
vulnerability-analysisreverse-engineeringbinary-analysis
383hace 7 años
Windows-SignedBinary preview

Windows-SignedBinary

GitHubmr-un1k0d3r/windows-signedbinary

Muta binarios de Windows firmados para conservar firmas de catálogo válidas mientras altera los hashes de los archivos, evadiendo los bloqueos de…
hash-analysisids-ips-evasionreverse-engineering+4
259hace 7 años
pwn2own2018 preview

pwn2own2018

GitHubsaelo/pwn2own2018

Una cadena de exploits de Pwn2Own
privilege-escalationvulnerability-analysisexploitation+5
759hace 7 años
Conflicker_analysis_scripts preview

Conflicker_analysis_scripts

GitHubthunderstrike9090/conflicker_analysis_scripts

Scripts para analizar el gusano conflicker que explota la famosa vulnerabilidad netapi (CVE-2008-4250), es decir, MS08-067

vulnerability-analysisexploitationreverse-engineering+3
1hace 8 años
pythem preview

pythem

GitHubm4n3dw0lf/pythem

framework de pentest

packet-sniffing-analysispenetration-testing-frameworksnetwork-mapping+5
1.2khace 8 años
MemITM preview

MemITM

GitHubamossys/memitm

Herramienta para realizar man-in-the-middle en memoria
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
126hace 8 años
nili preview

nili

GitHubniloofarkheirkhah/nili

Nili es una herramienta para escaneo de redes, Man in the Middle, ingeniería inversa de protocolos y fuzzing.

packet-sniffing-analysisnetwork-mappingreverse-engineering+1
218hace 8 años
salt preview

salt

GitHubpaolomonti42/salt

SALT - SLUB ALlocator Tracer para el kernel de Linux
memory-forensicsreverse-engineeringdebuggers+2
157hace 8 años
Bus_Pirate preview

Bus_Pirate

GitHubdangerousprototypes/bus_pirate

Interfaz de bus universal para hacking y depuración de hardware, compatible con I2C, SPI, JTAG, UART y 1-Wire para sniffing, programación y análisis…
embedded-systems-securityreverse-engineeringhardware-hacking+1
276hace 8 años
PwnAdventure3 preview

PwnAdventure3

GitHubliveoverflow/pwnadventure3

Servidor PwnAdventure3
reverse-engineeringweb-application-exploitationnetwork-security+5
684hace 8 años
IoT-Implant-Toolkit preview

IoT-Implant-Toolkit

GitHubarthastang/iot-implant-toolkit

Kit de herramientas para ataque de implantación en dispositivos IoT

embedded-systems-securityiot-securityexploitation+8
136hace 8 años
SLAE preview

SLAE

GitHubkkirsche/slae

Examen SecurityTube Linux Assembly Expert x86
payload-generationreverse-engineeringshellcode+5
1hace 8 años
asatools preview

asatools

GitHubnccgroup/asatools

Repositorio principal para recopilar todos los proyectos de herramientas de NCC Group relacionados con Cisco ASA.
embedded-systems-securitymemory-forensicsreverse-engineering+3
238hace 8 años
Inspeckage preview

Inspeckage

GitHubac-pm/inspeckage

Android Package Inspector - análisis dinámico con hooks de API, iniciar actividades no exportadas y más. (Xposed Module)
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+2
3.0khace 8 años
rosenbridge preview

rosenbridge

GitHubxoreaxeaxeax/rosenbridge

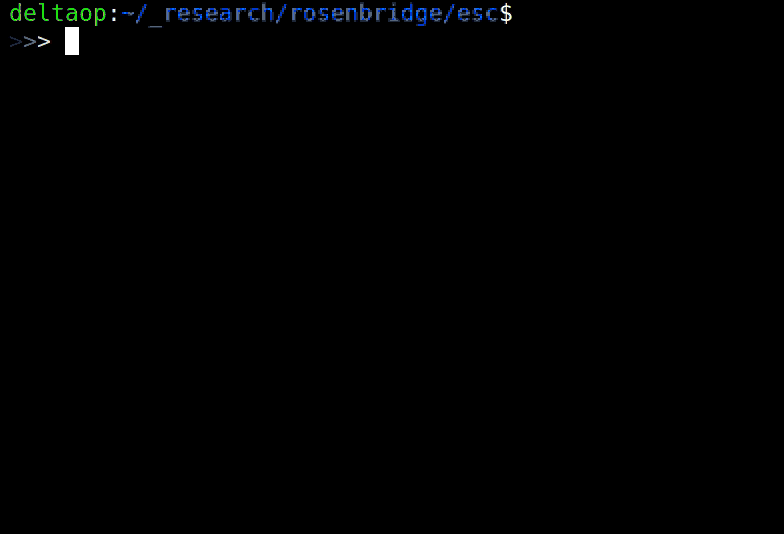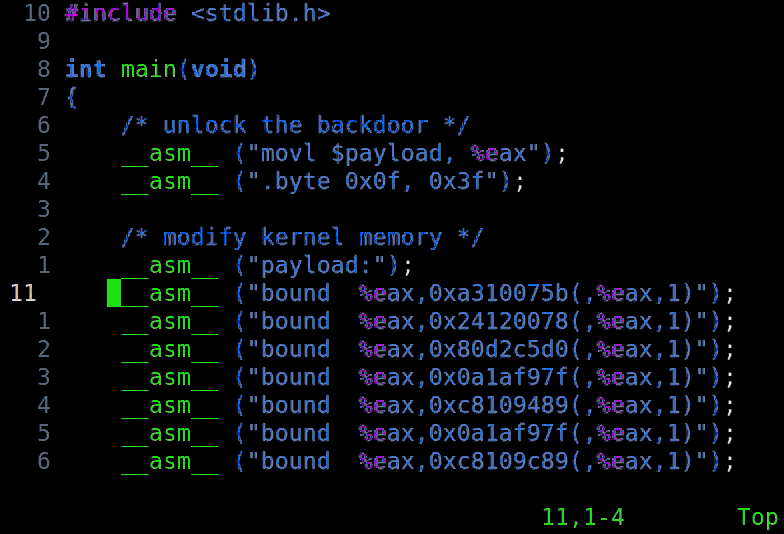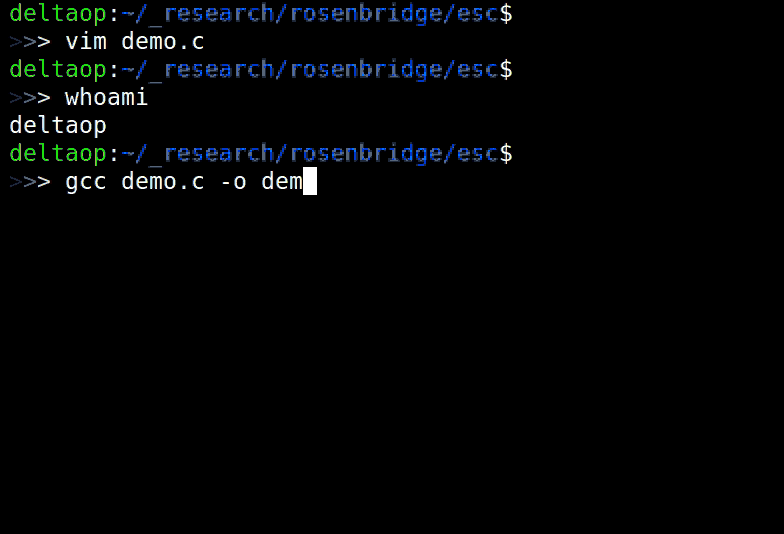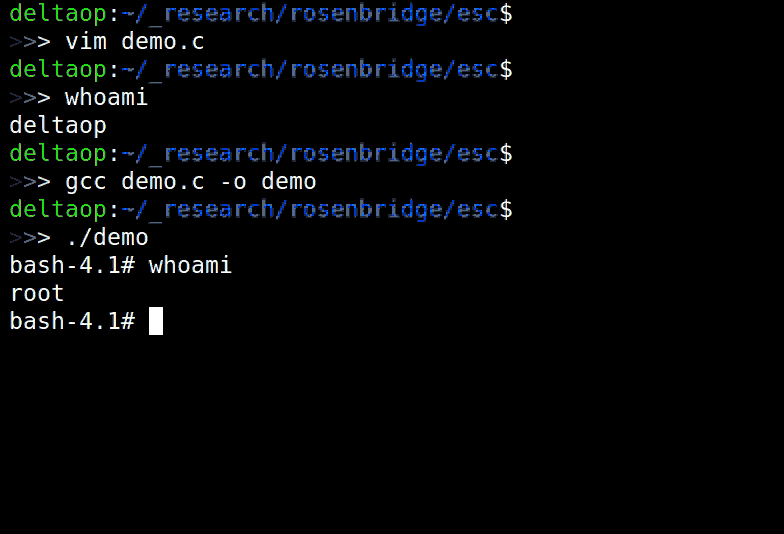
Puertas traseras de hardware en CPU x86
privilege-escalationvulnerability-analysisexploitation+8
2.6khace 8 años
remcos-decoder preview
Archived

remcos-decoder

GitHubcisco-talos/remcos-decoder

Talos Decryptor POC para Remcos RAT versión 2.0.5 y anteriores

encryption-decryption-toolsreverse-engineeringmalware-analysis+2
24hace 8 años
Anterior1…727374…76Siguiente