
 paolomonti42/salt
SALT - SLUB ALlocator Tracer para el kernel de Linux

Bienvenido a salt, una herramienta para hacer ingeniería inversa y aprender la gestión de memoria heap del kernel. Puede ser útil para desarrollar un exploit, depurar tu propio código del kernel y, más importante, jugar con las asignaciones del heap del kernel y aprender su funcionamiento interno.
Esta herramienta ayuda a rastrear asignaciones y el estado actual del asignador SLUB en kernels Linux modernos.
Está escrita como un plugin de gdb, y te permite rastrear y registrar asignaciones de memoria y filtrarlas por nombre de proceso o por caché. La herramienta también puede volcar la lista de cachés activas e imprimir información relevante.
Este repositorio también incluye un módulo de kernel cargable playground que puede desencadenar asignaciones y desasignaciones a voluntad, para servir tanto como herramienta de depuración como de aprendizaje para comprender mejor cómo funciona el asignador.
Más información sobre el funcionamiento interno del asignador SLUB, cómo comenzar, la documentación detallada del plugin, y notas sobre el módulo playground se pueden encontrar en la carpeta docs.
Aquí está la lista completa de comandos:
> salt help
Possible commands:

filter -- manage filtering features by adding with one of the following arguments
       enable -- enable filtering. Only information about filtered processes will be displayed
       disable -- disable filtering. Information about all processes will be displayed.
       status -- display current filtering parameters
       add process/cache <arg>-- add one or more filtering conditions
       remove process/cache <arg>-- remove one or more filtering conditions
       set -- specify complex filtering rules. The supported syntax is "salt filter set (cache1 or cache2) and (process1 or process2)".
       Some variations might be accepted. Checking with "salt filter status" is recommended. For simpler rules use "salt filter add".


record -- manage recording features by adding with one of the following arguments
       on -- enable recording. Information about filtered processes will be added to the history
       off -- disable recording.
       show -- display the recorded history
       clear -- delete the recorded history

trace <proc name> -- reset all filters and configure filtering for a specific process

walk -- navigate all active caches and print relevant information

walk_html -- navigate all active caches and generate relevant information in html format

walk_json -- navigate all active caches and generate relevant information in json format

help -- display this message
Y aquí puedes ver salt en acción:
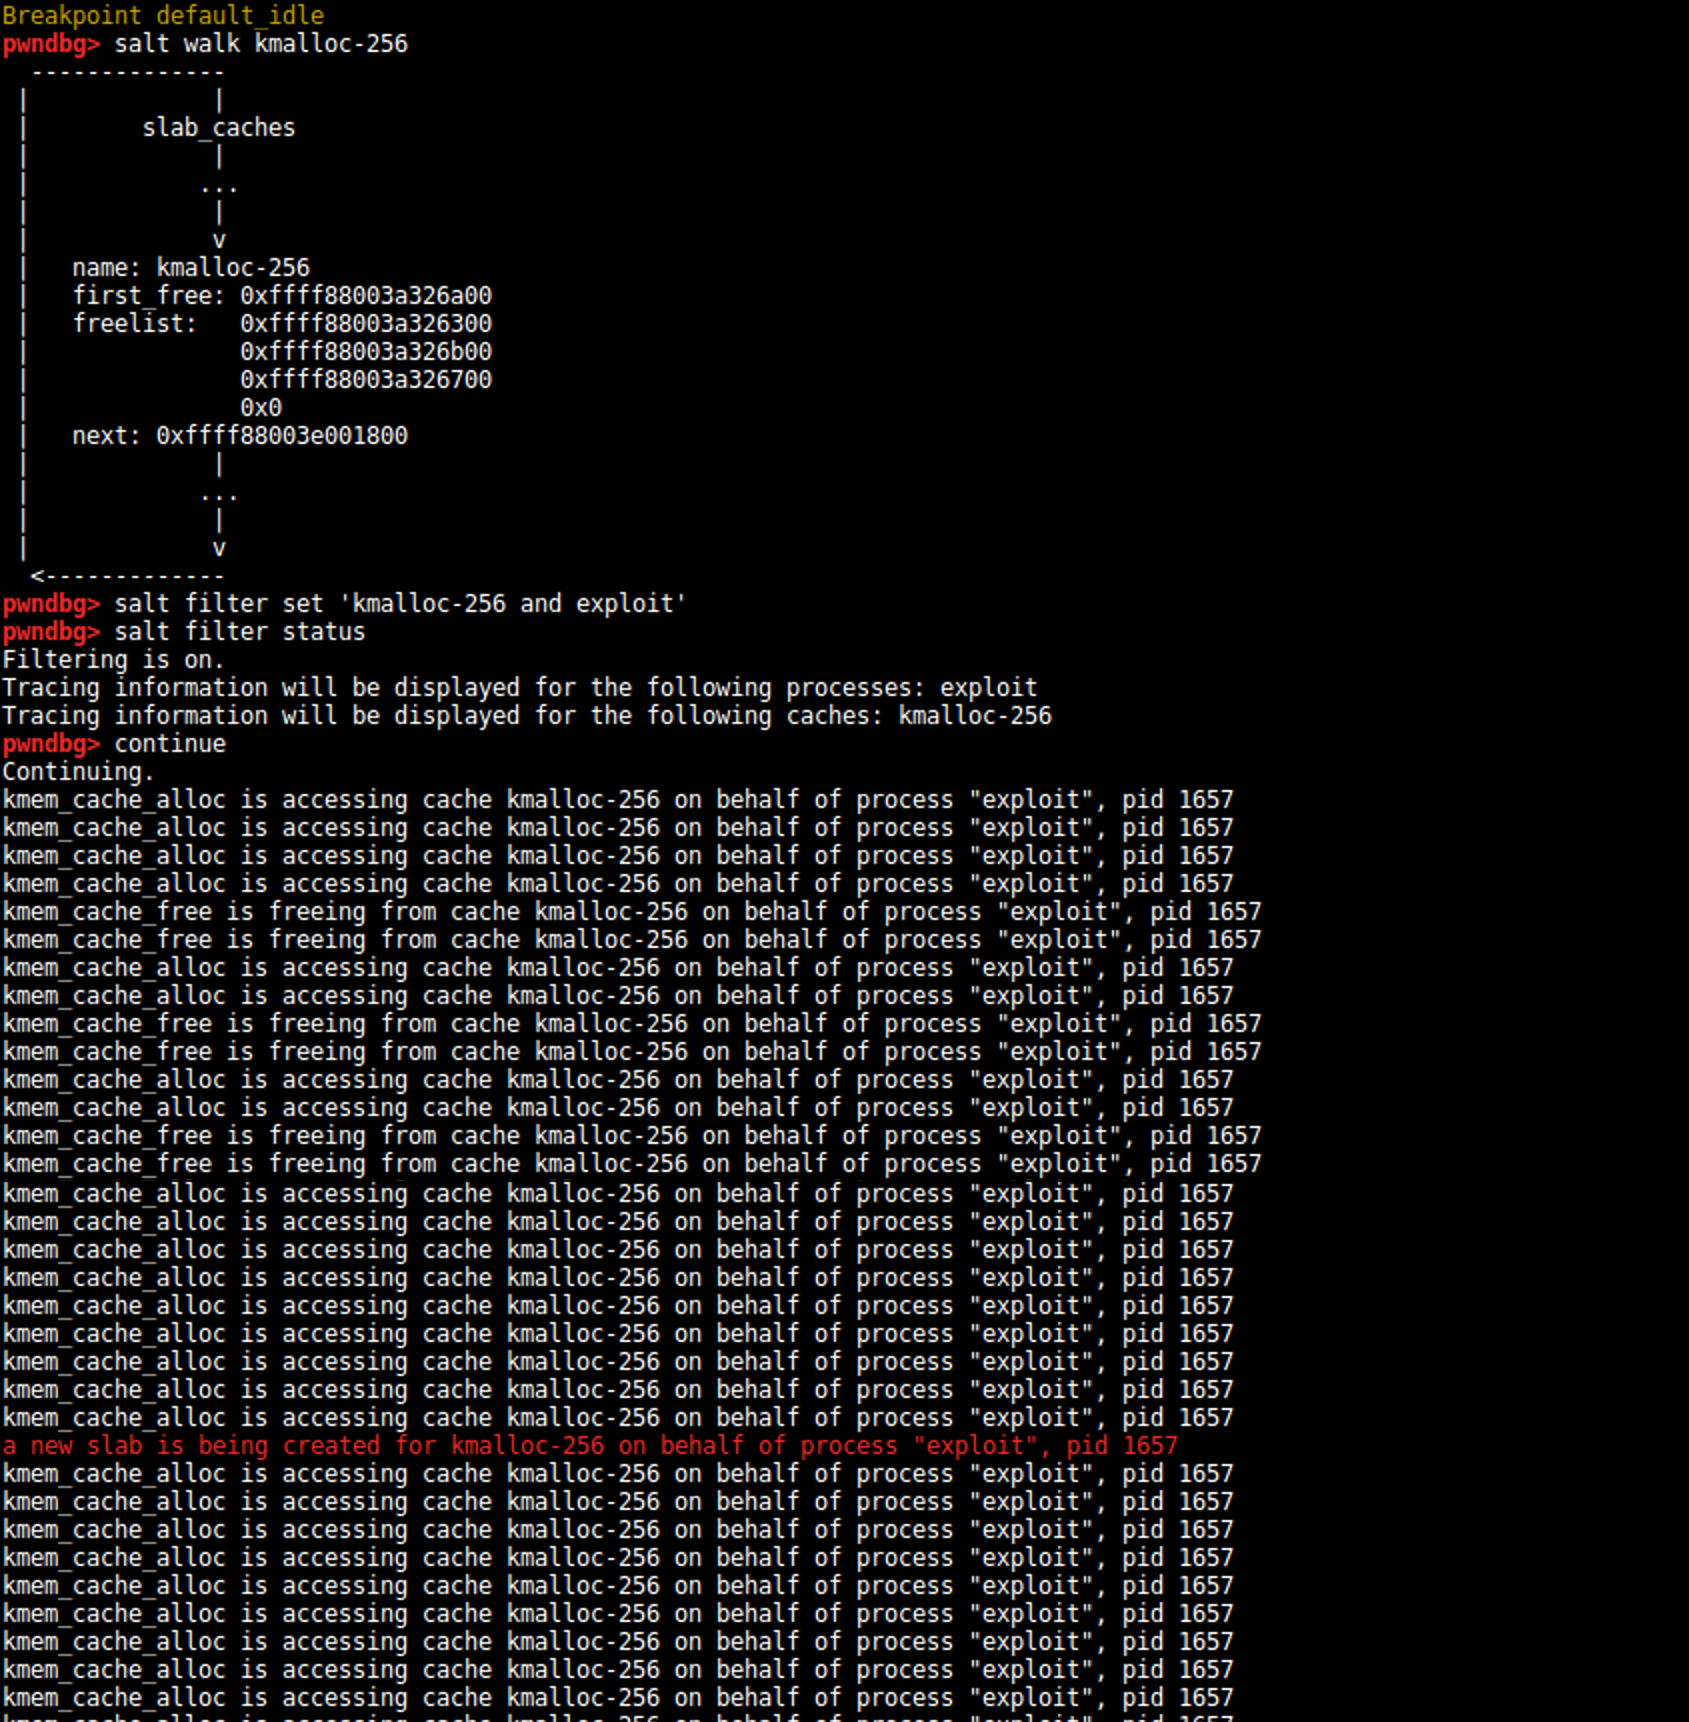
Este proyecto fue desarrollado en EURECOM como proyecto de semestre para la primavera de 2018.
Muchas gracias a mis supervisores Yanick, Fabio, Emanuele, Dario, Marius, y al resto del equipo S3 que me ayudaron y siguieron.
Como parte de mi proyecto, también di una presentación al equipo de seguridad de EURECOM. Las diapositivas están disponibles aquí.
Perla E, Oldani M (2010) - A Guide to Kernel Exploitation: Attacking the Core






