Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Hacking de Hardware — Herramientas — Página 10 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
176 resultados
Backdooring-ZMM100-FingerPrint-Devices preview

Backdooring-ZMM100-FingerPrint-Devices

GitHub9aylas/backdooring-zmm100-fingerprint-devices

Bypass de autenticación & puerta trasera automática de dispositivos
authentication-authorizationembedded-systems-securitypassword-attacks+4
16
hace 7 años
wmi-static-spoofer preview

wmi-static-spoofer

GitHubalex3434/wmi-static-spoofer

Suplantación del número de serie del HDD/unidad de disco de Windows 10 desde el kernel sin hooking
privilege-escalationmemory-forensicspersistence-mechanisms+4
508hace 7 años
Bus_Pirate preview

Bus_Pirate

GitHubdangerousprototypes/bus_pirate

Interfaz de bus universal para hacking y depuración de hardware, compatible con I2C, SPI, JTAG, UART y 1-Wire para sniffing, programación y análisis…
embedded-systems-securityreverse-engineeringhardware-hacking+1
276hace 8 años
PS4-5.05-Kernel-Exploit preview

PS4-5.05-Kernel-Exploit

GitHubcryptogenic/ps4-5.05-kernel-exploit

Un exploit de kernel completamente implementado para la PS4 en 5.05FW
embedded-systems-securityprivilege-escalationexploitation+4
639hace 8 años
rosenbridge preview

rosenbridge

GitHubxoreaxeaxeax/rosenbridge

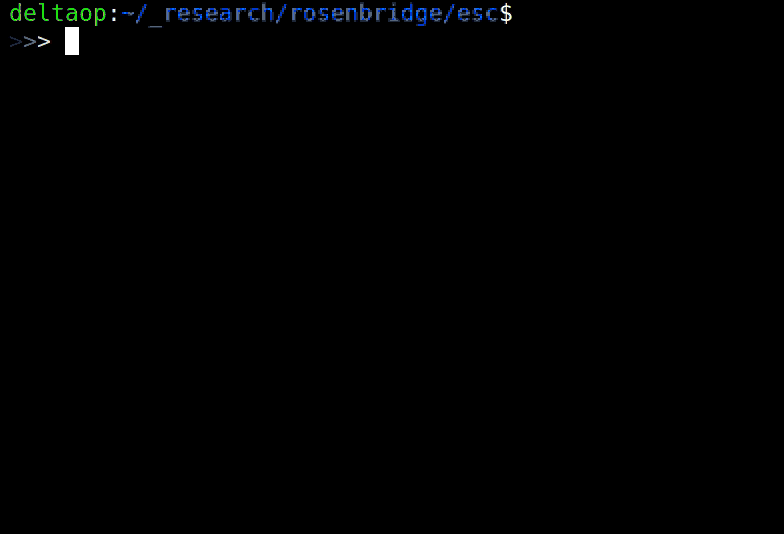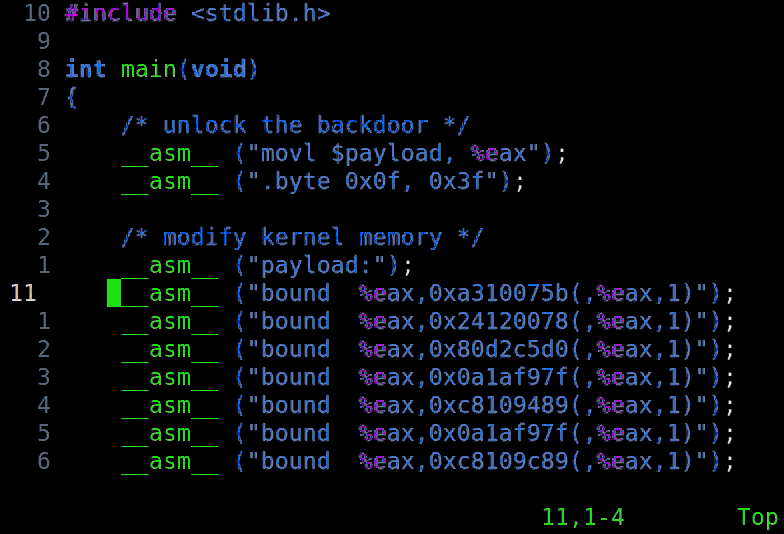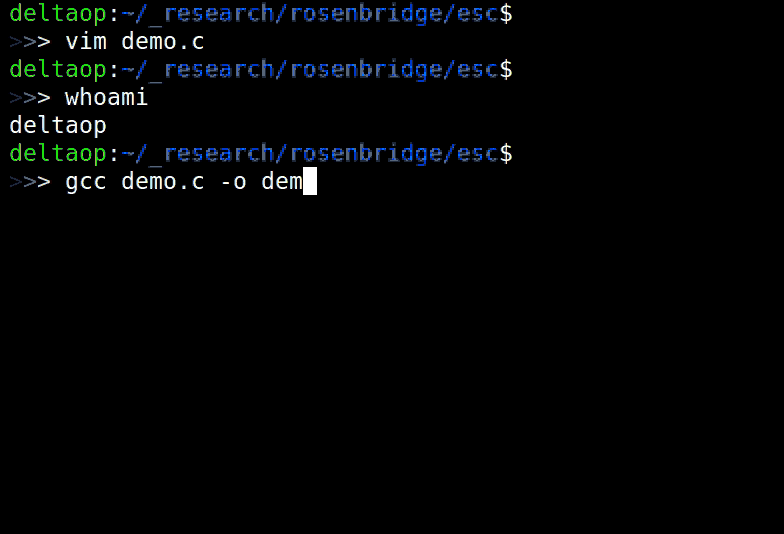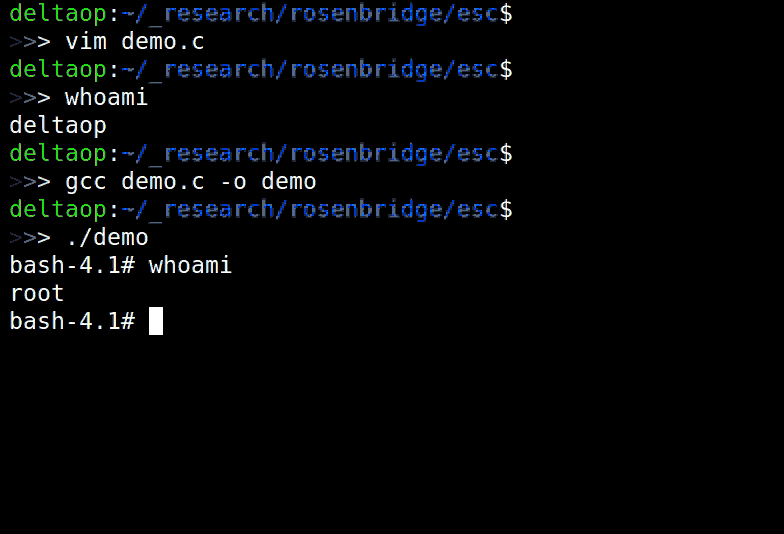
Puertas traseras de hardware en CPU x86
privilege-escalationvulnerability-analysisexploitation+8
2.6khace 8 años
Concierge preview

Concierge

GitHublixmk/concierge

Kit de herramientas de conserjería: identificación y explotación de control de acceso físico

embedded-systems-securityvulnerability-analysisexploitation+5
119hace 8 años
bad_ducky preview

bad_ducky

GitHubmharjac/bad_ducky

Clon compatible con Rubber Ducky basado en CJMCU BadUSB HW.
payload-generationids-ips-evasionimpersonation-tools+5
301hace 8 años
arducky preview

arducky

GitLabcreased/arducky

Arducky - Intérprete de Ducky Script para Arduino
payload-generationpost-exploitationhardware-hacking+2
1hace 8 años
taiHEN preview

taiHEN

GitHubyifanlu/taihen

Marco CFW para PS Vita

embedded-systems-securityexploitationreverse-engineering+3
325hace 8 años
c2-printf preview

c2-printf

GitHubjaydcarlson/c2-printf

Imprimir mensajes de traza a través de una conexión de depurador C2 de Silicon Labs.
embedded-systems-securitydebuggershardware-hacking+2
12hace 8 años
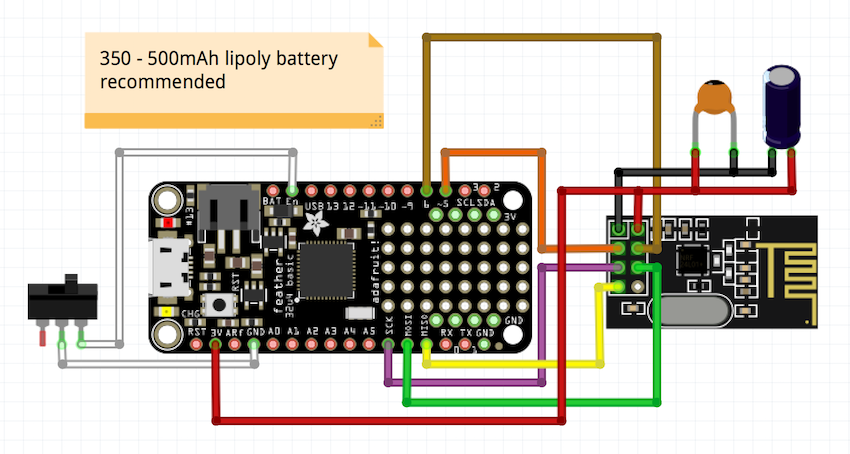
nrf24-injection preview

nrf24-injection

GitHubxswxm/nrf24-injection

Un conjunto de herramientas para rastrear dispositivos y lanzar ataques con Crazyradio
exploitationwireless-securityhardware-hacking+1
18hace 9 años
uC_mousejack preview

uC_mousejack

GitHubinsecurityofthings/uc_mousejack

Mousejack para ATmega32u4
embedded-systems-securitybluetooth-securitypayload-generation+4
254hace 9 años
keysweeper preview

keysweeper

GitHubsamyk/keysweeper

KeySweeper es un dispositivo sigiloso basado en Arduino, camuflado como un cargador de pared USB funcional, que de forma inalámbrica y pasiva…
embedded-systems-securitypacket-sniffing-analysisdata-exfiltration+4
1.1khace 9 años
hdmi-sniff preview

hdmi-sniff

GitHubadamlaurie/hdmi-sniff

esnifar tráfico HDMI DDC (I2C)

embedded-systems-securitypacket-sniffing-analysisreverse-engineering+4
95hace 12 años
Anterior1…910Siguiente