http-garden
 narfindustries/http-garden
Marco de pruebas diferenciales para implementaciones HTTP
vulnerability-analysisdynamic-code-analysisweb-security+1
941
narfindustries/http-gardenMarco de pruebas diferenciales para implementaciones HTTP
 dolevf/graphw00f
Herramienta de fingerprinting del motor del servidor GraphQL que envía consultas benignas y malformadas para identificar la tecnología del backend y…
 steven-michaud/hookcase
Herramienta para la ingeniería inversa de macOS/OS X
 memn0ps/matrix-rs
Rusty Hypervisor: hipervisor Type-2 Blue Pill del kernel de Windows en Rust (Nombre en clave: Matrix)
 hackmanit/tinja
TInjA es una herramienta CLI para probar páginas web en busca de vulnerabilidades de inyección de plantillas y es compatible con 44 de los motores de…
 enablesecurity/wafw00f
Herramienta automatizada de identificación de cortafuegos de aplicaciones web (WAF) que identifica y detecta más de 200 productos WAF mediante el…
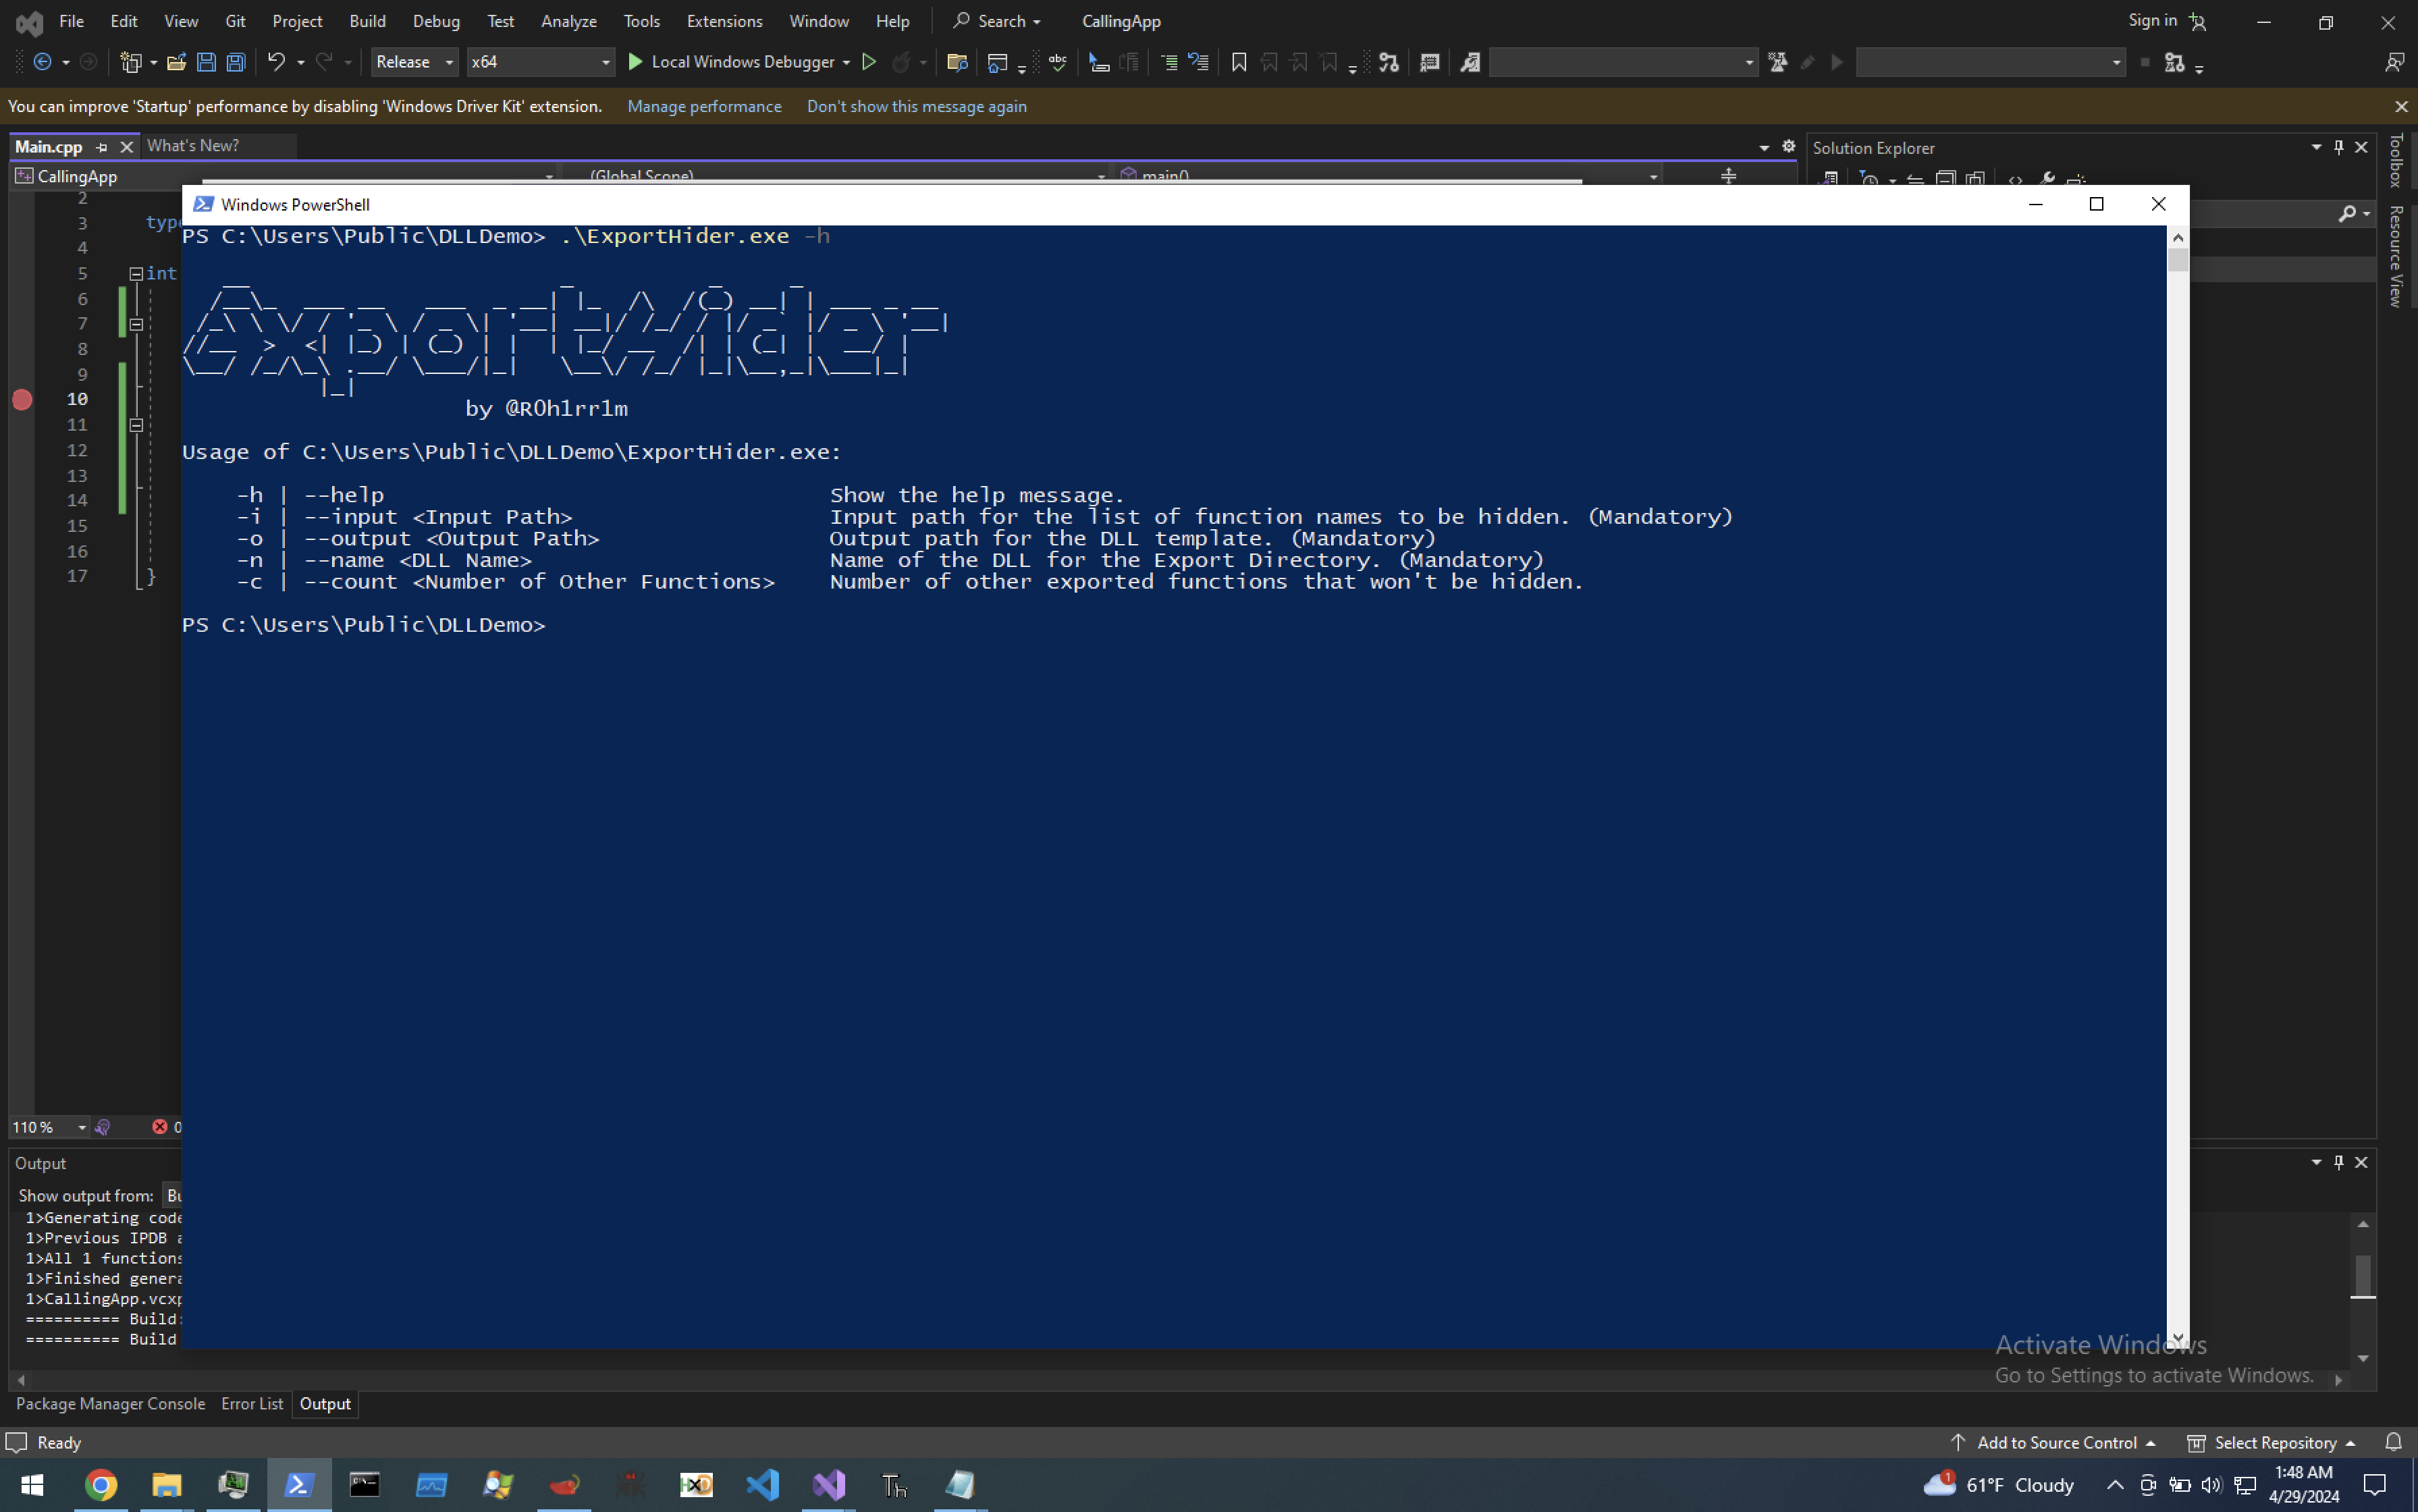 frkngksl/exporthider
ExportHider: Genera la Tabla de Exportaciones en tiempo de ejecución para ocultar las funciones exportadas del archivo DLL.
 urbanadventurer/whatweb
Escáner web de próxima generación
 google/oss-fuzz-gen
Fuzzing impulsado por LLM a través de OSS-Fuzz.
 dere-ad2001/frida-labs
El repositorio contiene una serie de desafíos para aprender Frida para la explotación de Android.
 gmh5225/ida-claude-code-plugins
Complementos que integran Claude Code con IDA Pro para asistir en flujos de trabajo de ingeniería inversa y análisis de binarios mediante…
 kashithecomfy/comfyengine
ComfyEngine es un kit de exploración de memoria creado para personas que necesitan monitorear, parchear y scriptear un proceso en ejecución.
 zxgio/ghidra_stack_strings
Un script para detectar stack-strings mediante emulación (aprovechando Unicorn)
 splx-ai/agentic-radar
Un escáner de seguridad para tus flujos de trabajo agénticos con LLM.
 aftermathlabs/vmp2
Desempaqueta y desofusca binarios protegidos con VMProtect 2 mediante un explorador de VM basado en emulación, un perfilador de handlers y un…
 dolevf/graphql-cop
Utilidad ligera de Python para auditoría de seguridad automatizada de APIs GraphQL. Detecta configuraciones incorrectas, fugas de información y…
 google/buzzer
Toolchain de fuzzing eBPF para generar programas eBPF aleatorios y validar el comportamiento del verificador/tiempo de ejecución del kernel. Admite…