

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Forensia Digital — Herramientas | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
620 resultados
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Programa para determinar tipos de archivos para Windows, Linux y MacOS.

reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3k
hace 1h 49m
netwatch preview

netwatch

GitHubmatthart1983/netwatch

Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
defensive-toolspacket-sniffing-analysisencryption-decryption-tools+8
2.3khace 5h 9m
ThreatActors-TTPs preview

ThreatActors-TTPs

GitHubessexrich/threatactors-ttps

Repositorio creado para compartir información sobre tácticas, técnicas y procedimientos utilizados por actores de amenazas. Inicialmente con grupos…

ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+6
48hace 5h 39m
remove-ai-watermarks preview

remove-ai-watermarks

GitHubwiltodelta/remove-ai-watermarks

Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…

general-purpose-utilitiesosintforensics+6
4.5khace 12h 19m
awesome-lists preview

awesome-lists

GitHubmthcht/awesome-lists

Repositorio curado de feeds de inteligencia de amenazas, listas de IoC, reglas YARA y referencias de herramientas DFIR para detección y respuesta a…
ioc-managementthreat-feeds-aggregatorsdigital-forensics+4
1.9khace 12h 45m
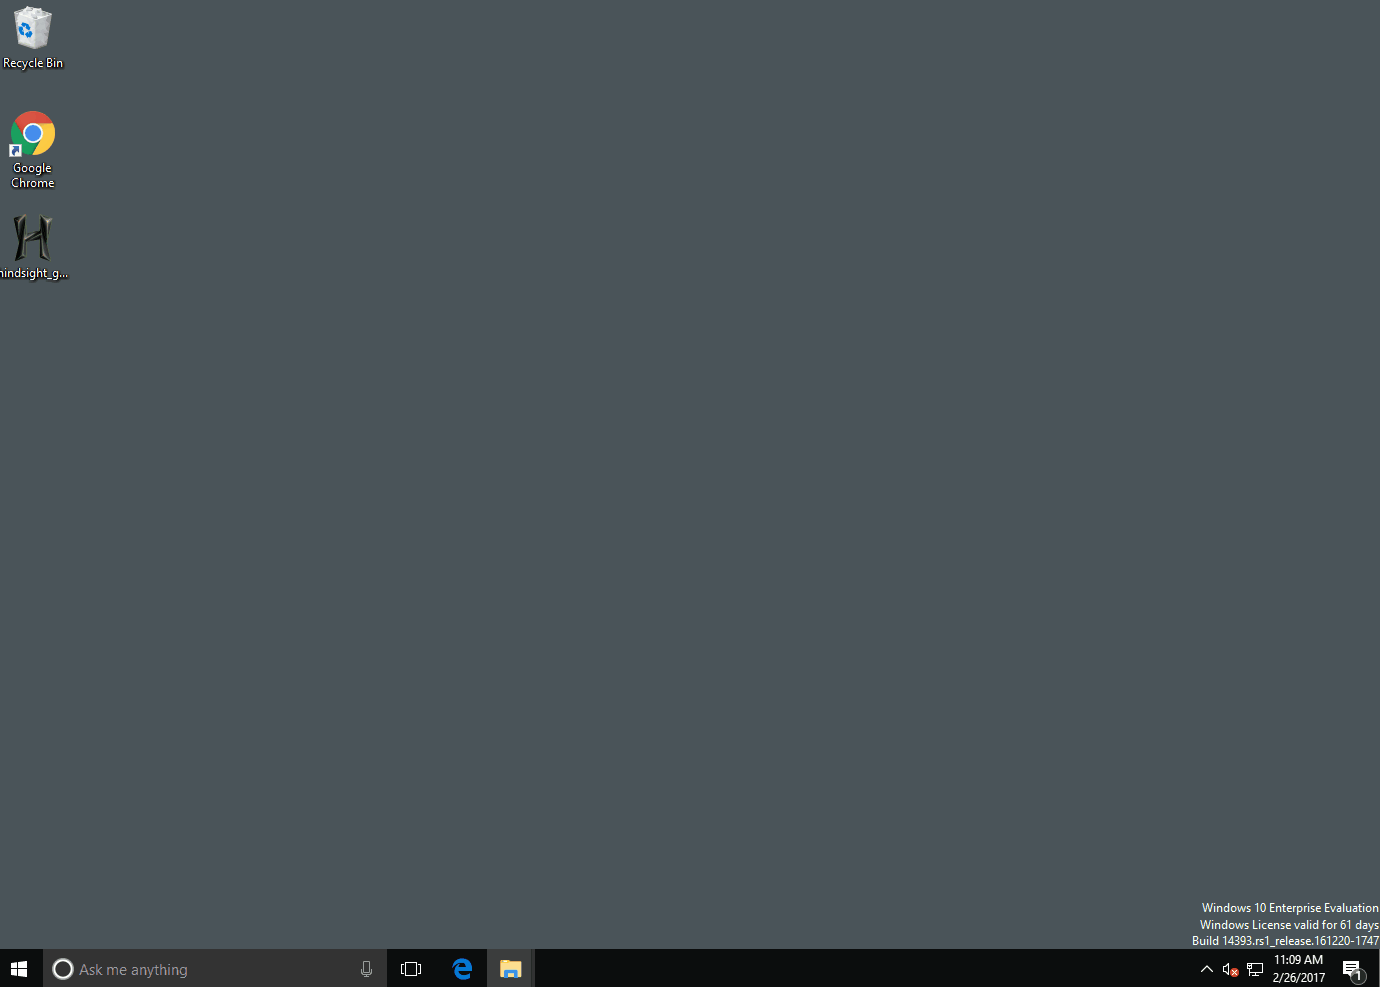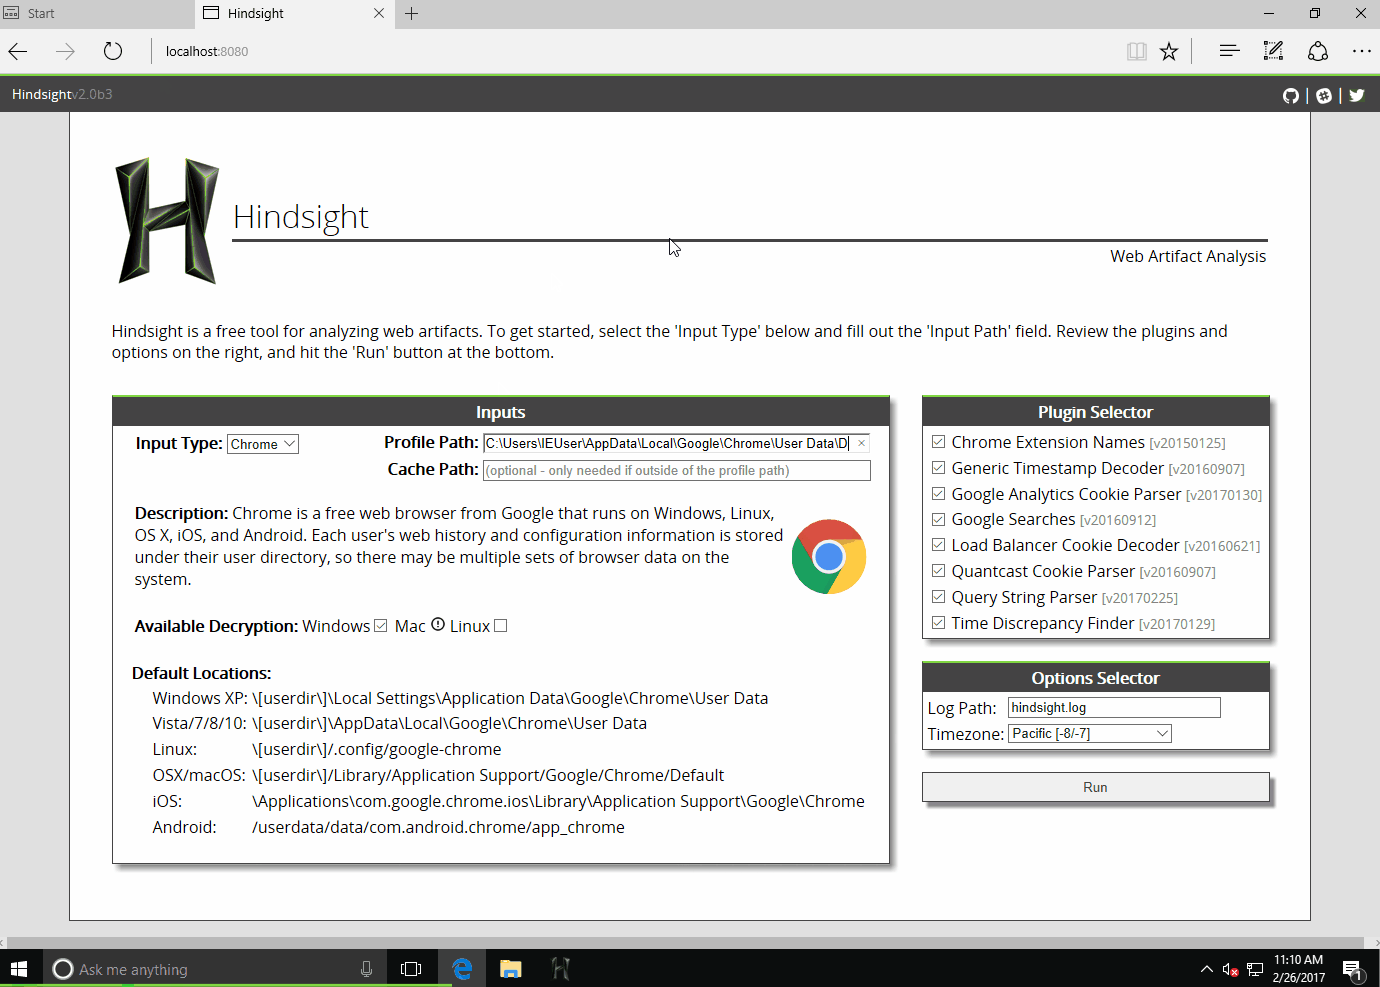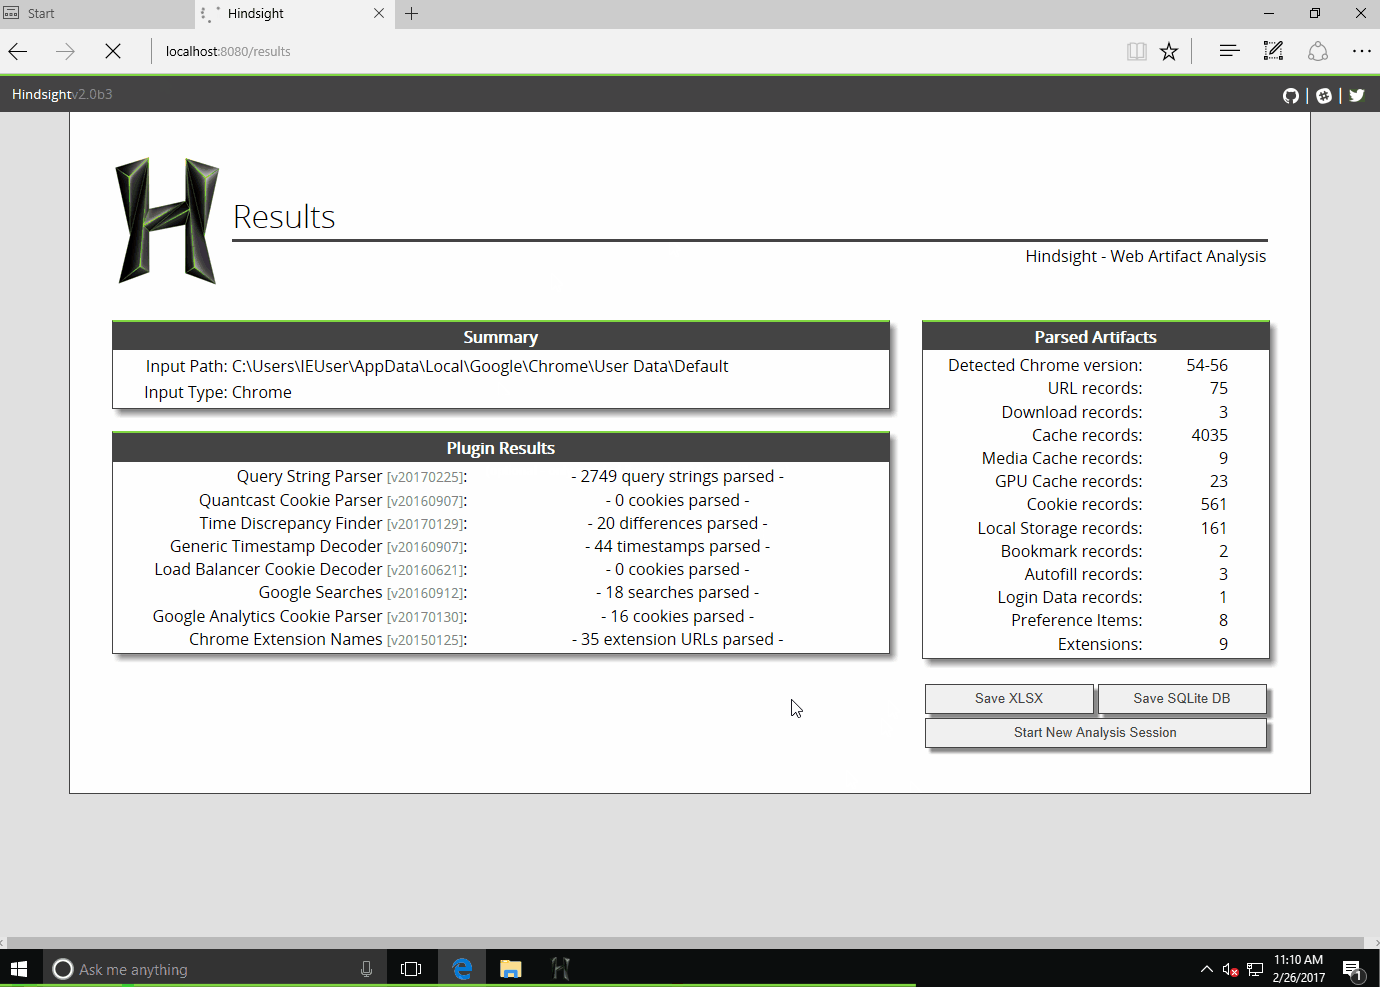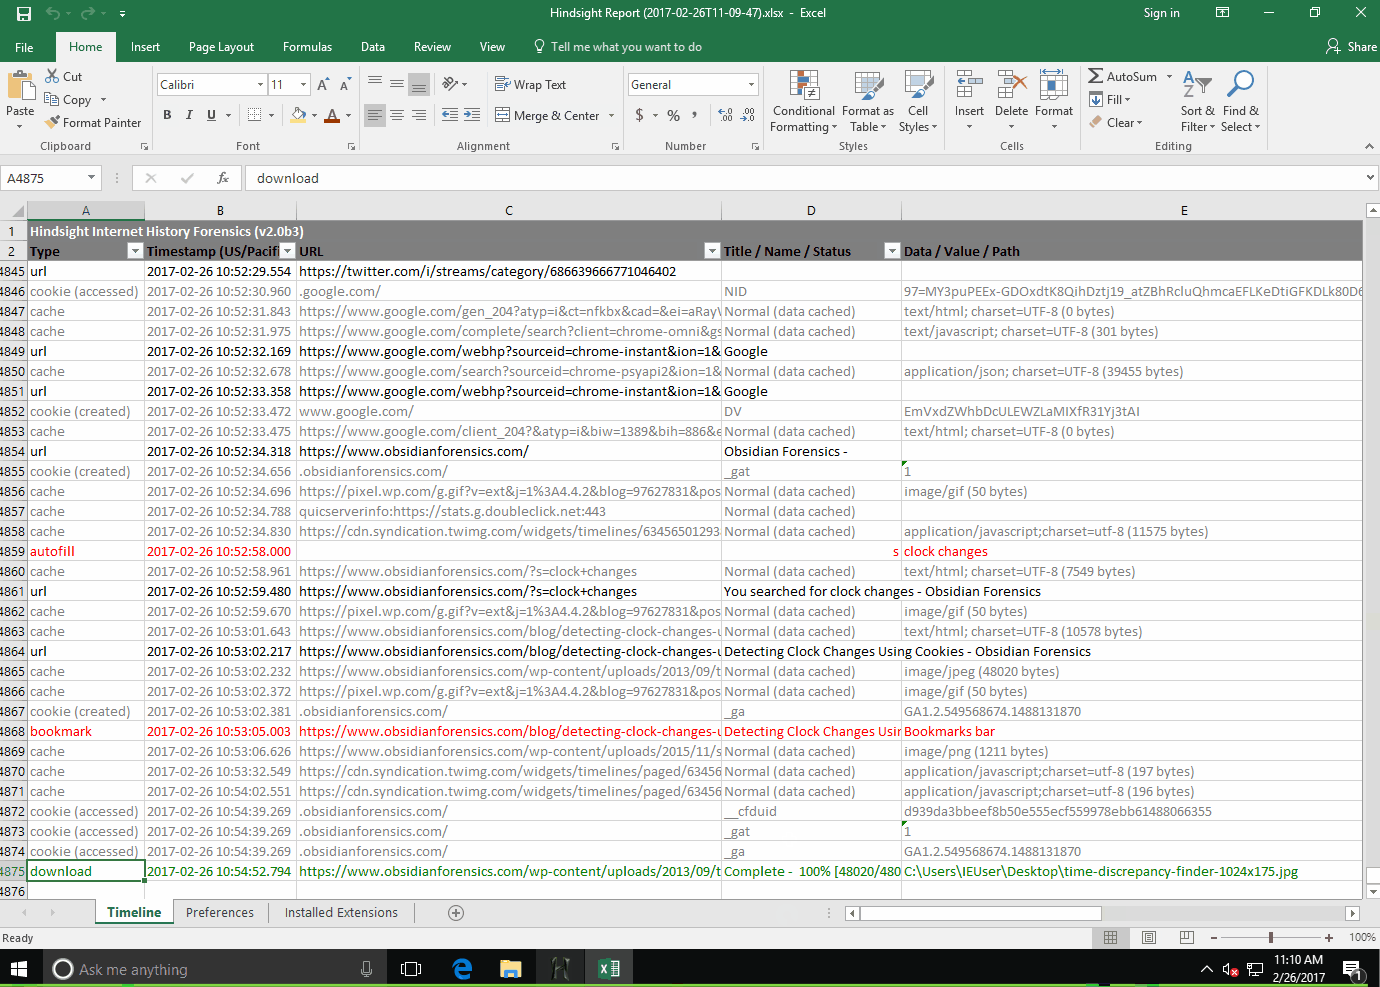
hindsight preview

hindsight

GitHubryandfir/hindsight

Herramienta de análisis forense de navegadores para Google Chrome, otros navegadores basados en Chromium y Mozilla Firefox

osintforensicsinformation-gathering+1
1.5khace 13h 4m
evtx preview

evtx

GitHubomerbenamram/evtx

Un analizador rápido (y seguro) para el formato de Registro de Eventos XML de Windows (EVTX)

forensicsdigital-forensicsincident-response+1
949hace 16h 5m
iLEAPP preview

iLEAPP

GitHubabrignoni/ileapp

Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
ios-securityforensicsmobile-forensics+3
1.4khace 16h 27m
sentrysearch preview

sentrysearch

GitHubssrajadh/sentrysearch

Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.

osintreconnaissanceforensics+3
4.4khace 17h 2m
rizin preview

rizin

GitHubrizinorg/rizin

Framework de ingeniería inversa y conjunto de herramientas de línea de comandos de tipo UNIX.
embedded-systems-securitystatic-analysisexploitation+7
4.0khace 20h 4m
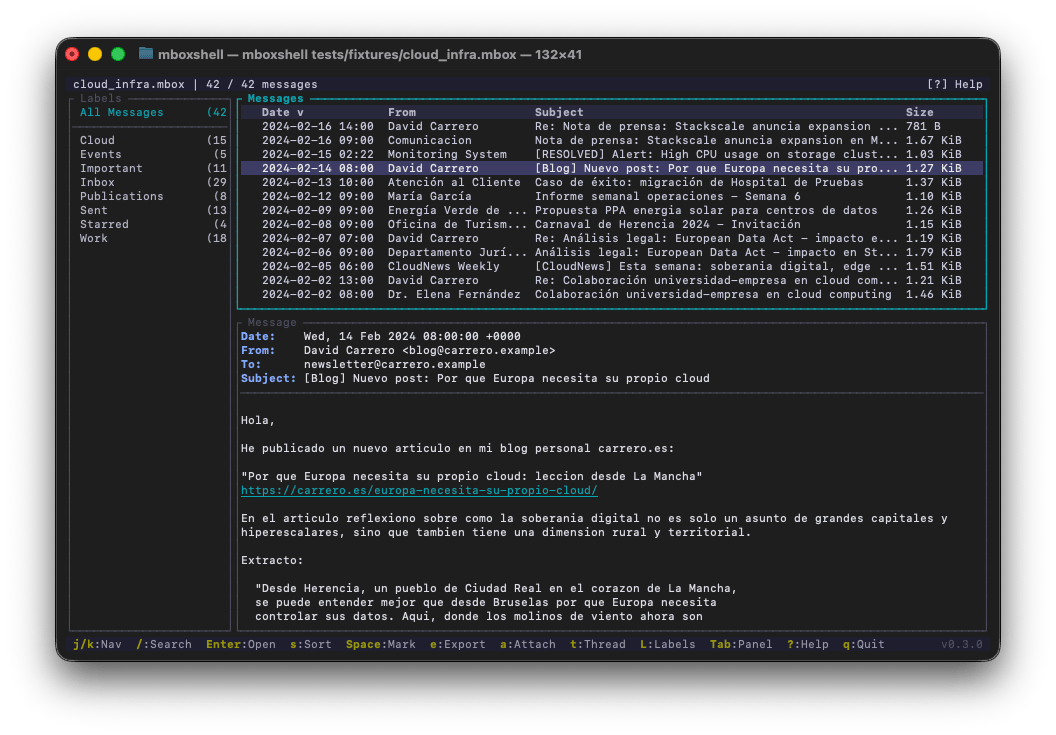
mboxshell preview

mboxshell

GitHubdcarrero/mboxshell

mboxShell. Visor de terminal rápido para archivos MBOX de cualquier tamaño. Abre, busca y exporta correos electrónicos de copias de seguridad de…

general-purpose-utilitiesscripting-automationforensics+4
31hace 21h 52m
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Monitor de sistema de Windows en tiempo real con análisis avanzado de procesos, red y disco, depuración de trazas de pila, detección de malware y…

general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6khace 22h 13m
arkime preview

arkime

GitHubarkime/arkime

Arkime es un sistema de código abierto, a gran escala, de captura completa de paquetes, indexación y base de datos.

defensive-toolspacket-sniffing-analysisnetwork-forensics+7
7.4khace 22h 56m
plaso preview

plaso

GitHublog2timeline/plaso

Motor de análisis forense digital que analiza registros, archivos y artefactos del sistema para construir superlíneas de tiempo, permitiendo la…
disk-forensicsioc-managementforensics+5
2.2khace 1 día
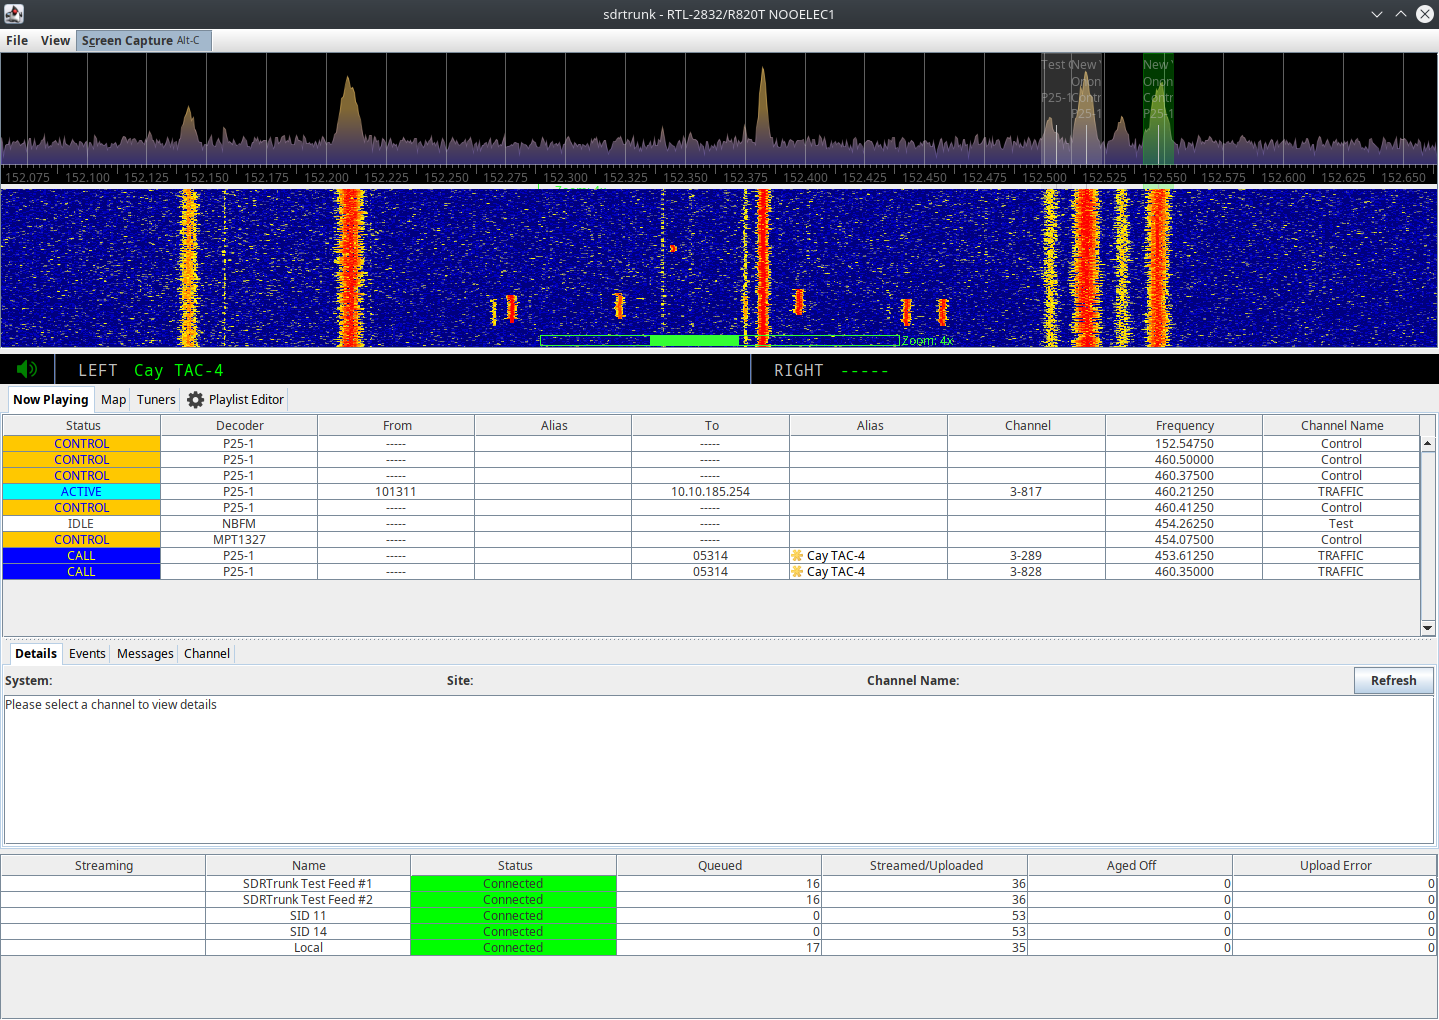
sdrtrunk preview

sdrtrunk

GitHubdsheirer/sdrtrunk

Una aplicación java multiplataforma para decodificar, monitorear, grabar y transmitir protocolos de radio móvil trunking y relacionados utilizando…
wireless-securitydigital-forensics
2.2khace 1 día
DetectRaptor preview

DetectRaptor

GitHubmgreen27/detectraptor

Un repositorio para compartir contenido de detección de Velociraptor disponible públicamente
vulnerability-analysismalware-analysisdigital-forensics+4
208hace 1 día
amcache-evilhunter preview

amcache-evilhunter

GitHubcristianzsh/amcache-evilhunter

Parsear y analizar un hive del registro de Windows Amcache.hve, integración con VirusTotal.

forensicsmalware-analysisdigital-forensics+2
114hace 1 día
ALEAPP preview

ALEAPP

GitHubabrignoni/aleapp

Android Logs Events And Protobuf Parser

mobile-forensicsdigital-forensicsincident-response+1
1.0khace 1 día
Anterior12…35Siguiente