

Heroinn
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
penetration-testing-frameworkspersistence-mechanismslateral-movement+8
b23r0/heroinnA cross platform C2/post-exploitation framework.
 azeemidrisi/phonesploit-pro
Una herramienta de hacking todo en uno para tomar el control remoto de dispositivos Android.
 ivancabrera02/r2socks
Proxy SOCKS5 tunelizado a través del almacenamiento de objetos Cloudflare R2, con agentes en Python y C++ sin dependencias que retransmiten tráfico…
 bishopfox/sliver
Marco de Emulación de Adversarios
 thakur2309/pagasus-pro
Kit de herramientas de gestión de dispositivos Android y auditoría de seguridad basado en Python ADB, con un menú interactivo para detección de root,…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 jpillora/chisel
Túnel rápido TCP/UDP sobre HTTP con cifrado SSH, que admite reenvío de puertos inverso, proxy SOCKS5 y autenticación de cliente para la travesía…
 haidang-infosec/phantom-grid
Un sistema de defensa activa impulsado por eBPF que convierte tu servidor Linux en un honeypot engañoso. Incluye redirección transparente de tráfico,…
 hac01/azure-pentesting-suite
Kit de herramientas en Go para evaluaciones de seguridad autorizadas en Azure: enumera suscripciones y recursos, audita configuraciones incorrectas y…
 sheeki03/tirith
Seguridad en terminal para desarrolladores y agentes de IA. Intercepta URLs homógrafas, pipe-to-shell, inyección ANSI, payloads ofuscados,…
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
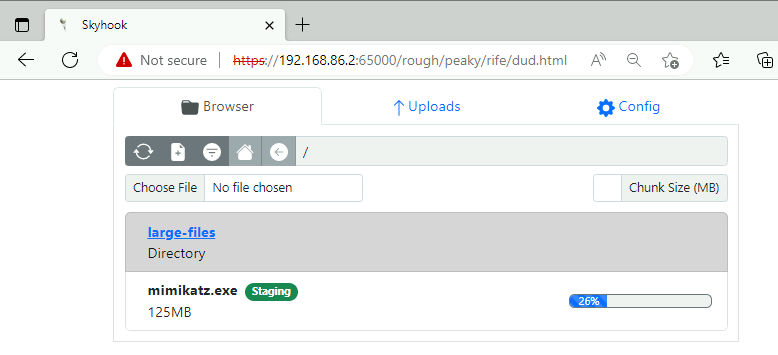 blackhillsinfosec/skyhook
Una configuración de transferencia de archivos HTTP de ida y vuelta ofuscada, diseñada para evadir detecciones IDS.
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 wireshark/wireshark
Capture y analice el tráfico de red con inspección profunda de paquetes, decodificación de protocolos en cientos de protocolos y soporte de archivos…
 nmap/nmap
Herramienta de descubrimiento de red y auditoría de seguridad de alto rendimiento con escaneo avanzado de puertos, detección de sistema operativo,…
 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 kamalx06/xxeripper
Escáner XXE de caja negra que detecta inyección en banda, basada en errores y ciega fuera de banda mediante línea base estadística, fingerprinting de…
 ivancabrera02/srhollow
Extrae secretos LSA y claves DPAPI de los hives del registro de Windows mediante copias de sombra VSS existentes o recién creadas, con un parser regf…