

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
skyhook — Una configuración de transferencia de archivos HTTP de ida y vuelta ofuscada, diseñada para evadir detecciones IDS. | Kitploit
Herramientas/GitHubGitHub/blackhillsinfosec/skyhook
Evasión de IDS/IPSExfiltración de DatosSeguridad WebRed Teaming
GitHubblackhillsinfosec/skyhook

skyhook

Una configuración de transferencia de archivos HTTP de ida y vuelta ofuscada, diseñada para evadir detecciones IDS.

Ver Repositorio
28733190hace 2 añosRevisado por Kitploit
Compartir

Skyhook

Skyhook es una utilidad basada en REST que se usa para introducir y extraer archivos de redes protegidas por implementaciones de IDS. Viene con un cliente web preempaquetado que utiliza una combinación de React, vanilla JS y WebAssembly para gestionar transferencias de archivos.

Enlaces clave

  • Descargar aquí
  • Consulte la documentación de usuario para comenzar

Características

  • Ofuscación de contenido de archivos en ambos sentidos
  • Encadenamiento de ofuscación configurable por el usuario
  • Métodos de obtención de certificados autofirmados y Lets Encrypt
  • Aplicaciones web integradas tanto para configuración como para transferencias de archivos.
  • Técnicas de resistencia a la identificación de servidores:
    • Cargadores cifrados capaces de cifrar dinámicamente los archivos de interfaz mientras se renderiza la interfaz de transferencia de archivos
    • Aleatorización de rutas de API y recursos web

Descripción breve

Nota: Consulte la documentación de usuario para un análisis más detallado de Skyhook y su funcionamiento.

El servidor de transferencia de archivos de Skyhook ofusca sin problemas el contenido de los archivos con una serie de algoritmos de ofuscación configurados por el usuario antes de escribir el contenido en los cuerpos de respuesta. Los clientes, que están configurados con los mismos algoritmos de ofuscación, desofuscan el contenido del archivo antes de guardarlo en el disco. Se utiliza una técnica de transmisión de archivos para gestionar las transacciones HTTP de manera fragmentada, facilitando así la transferencia de archivos grandes.

flowchart

subgraph sg-cloudfront[Cloudfront CDN]
    cf-listener(443/tls)
end

subgraph sg-vps[VPS]
    subgraph sg-skyhook[Skyhook Servers]
        admin-listener(Admin Server<br>45000/tls)
        transfer-listener(Transfer Server<br>45001/tls)
    end
    
    config-file(Config File<br>/var/skyroot/config.yml)

    admin-listener -..->|Reads &<br>Manages| config-file
    
    webroot(Webroot<br>/var/skyhook/webroot)
    transfer-listener -..->|Serves From &<br>Writes Cleartext<br>Files To| webroot
end


    op-browser(Operator<br>Web Browser) -->|Administration<br>Traffic| admin-listener
    op-browser <-->|Obfuscated<br>Data| transfer-listener

subgraph sg-corp[Corporate Environment]
    subgraph sg-compromised[Beachhead Host]
        comp-browser(Web Browser) -->|Reads &<br>Writes| cleartext-file(Cleartext Files)
    end
end

comp-browser <-->|Obfuscated<br>Data| cf-listener <-->|Obfuscated<br>Data| transfer-listener

Un breve ejemplo

Por ejemplo, aquí hay una configuración de ofuscación funcional:
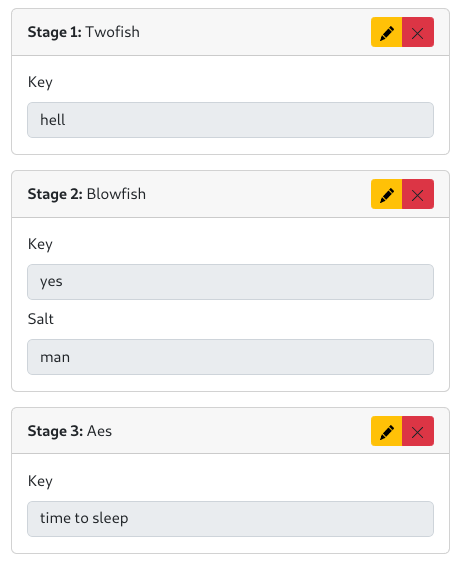
image

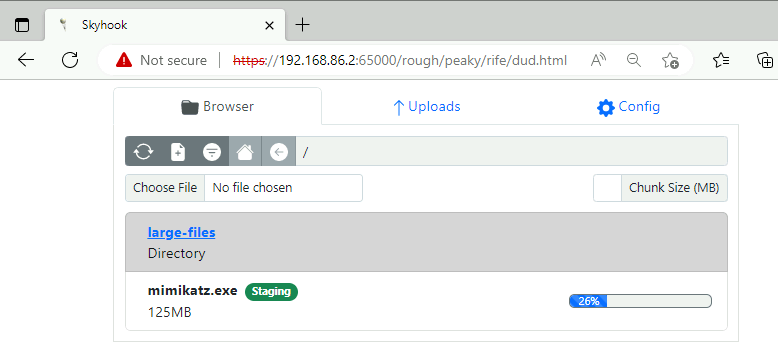
Y aquí está la interfaz de transferencia de archivos. Al hacer clic en 'Download' se obtiene el archivo en fragmentos que están cifrados con la cadena de métodos de ofuscación configurada anteriormente.

JavaScript desofusca el archivo antes de solicitar al usuario que lo guarde en el disco.
image

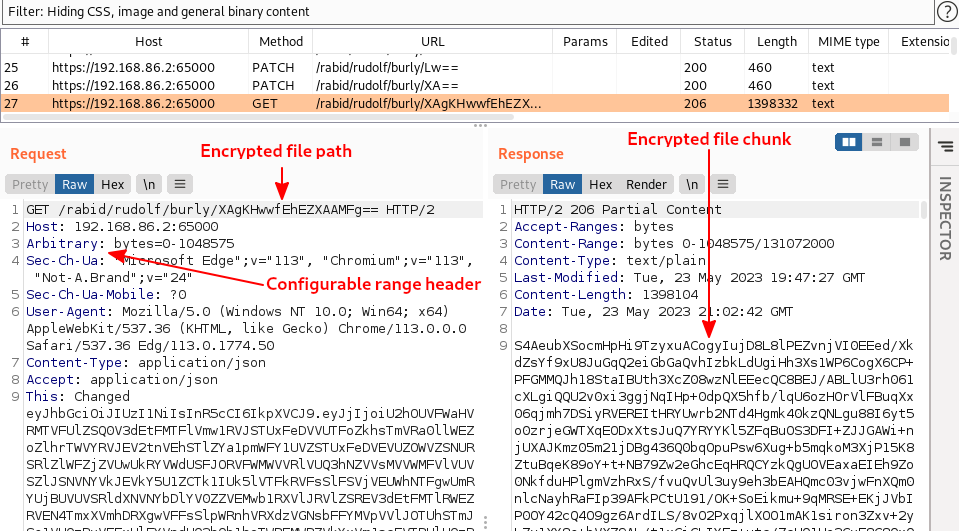
A continuación se muestra una solicitud derivada de una descarga inspeccionada con Burp. Los elementos clave de la transacción están cifrados para evadir la detección.

image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





