
meltdown-aws-scanner
 jdmulloy/meltdown-aws-scanner
Script de shell sencillo para verificar el estado del parche de Meltdown (CVE-2017-5754) en instancias EC2
cloud-infrastructure-securityvulnerability-scannersscripting-automation+2
1
jdmulloy/meltdown-aws-scannerScript de shell sencillo para verificar el estado del parche de Meltdown (CVE-2017-5754) en instancias EC2
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
Plano replicable para Purple Teaming avanzado de DDoS, diseñado para el panorama de amenazas actual. Integra un conjunto ofensivo de Red Elite…
 rocklambros/react2shell_hunter
Kit de detección a nivel de organización de AWS para CVE-2025-55182 y CVE-2025-66478 (vulnerabilidades RCE de React Server Components / Next.js)
 arzaan789/keyguard
Escanea bases de código y proyectos de GCP en busca de credenciales de API expuestas.
 kreotic/sentrygrid
Plataforma de detección de amenazas impulsada por ML y monitoreo continuo diseñada para arquitecturas federales de confianza cero.
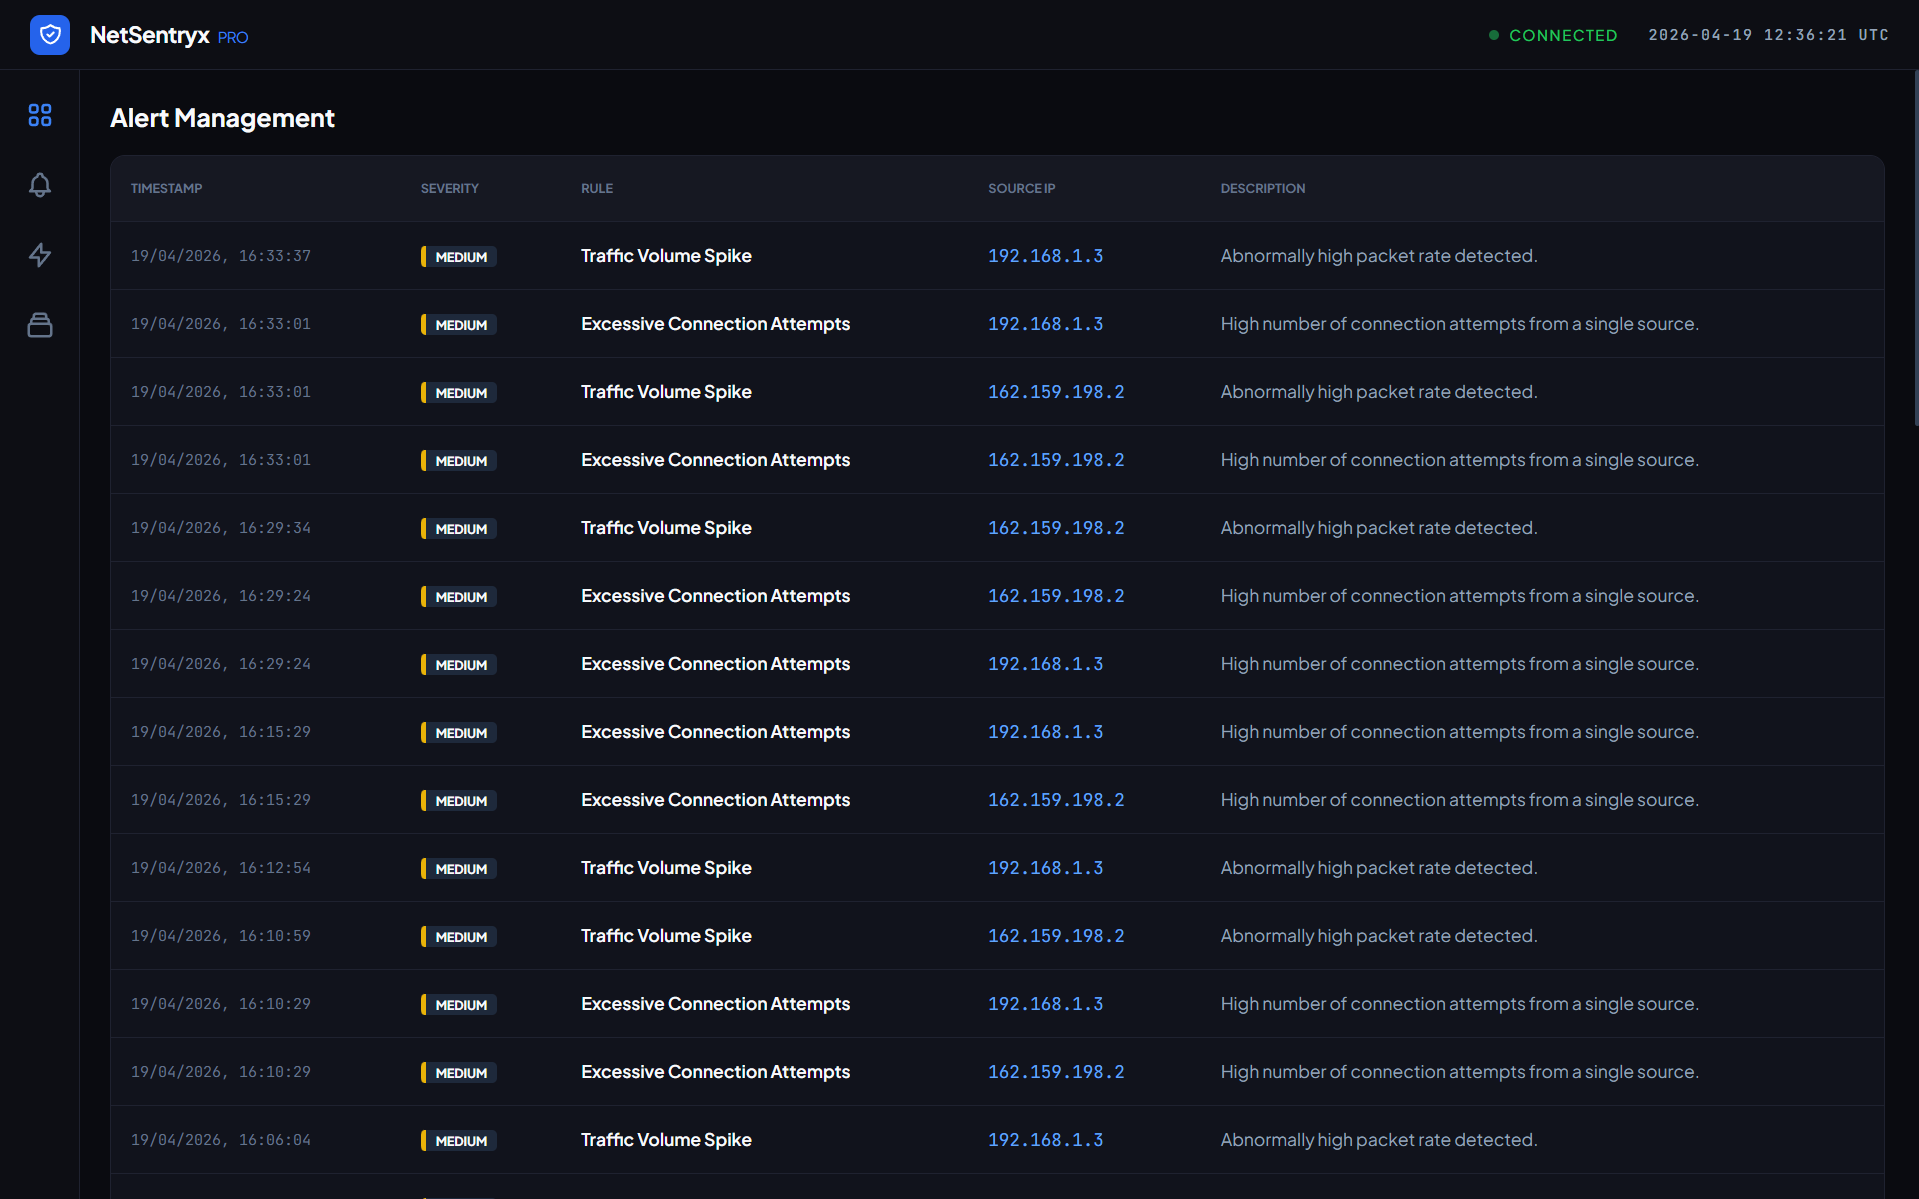 aman-sharma-dev/netsentryx
Una plataforma de monitoreo de red basada en eventos que realiza captura de paquetes en vivo (Npcap), análisis de tráfico de baja latencia y…
 sudo-wp/sudowp-adminer
Una herramienta segura de gestión de bases de datos de confianza cero para WordPress. Soluciona vulnerabilidades críticas de SSRF (CVE-2021-21311) al…
 alexzorin/cve-2017-2636-el
Rol de Ansible para la solución alternativa de CVE-2017-2636 (Red Hat) - https://access.redhat.com/security/cve/CVE-2017-2636
 dawnsmithcyber/azure-vulnerability-remediation-project
Ciclo de vida de gestión de vulnerabilidades de extremo a extremo en Azure Windows Server 2025. Incluye parcheo del sistema operativo y controles…
 brinhosa/cve-2024-3094-one-liner
Scripts de una sola línea para comprobar la vulnerabilidad de servidores e imágenes Docker frente a CVE-2024-3094, incluida la detección de versiones…
 shanika04/apache_skywalking
CVE-2020-9483 O CVE-2020-13921
 niccox/patch-openssl-cve-2014-0291_cve-2015-0204
Playbook de Ansible para parchear OpenSSL contra CVE-2014-0291 y CVE-2015-0204 en servidores de la familia Red Hat, con reinicio automático de…
 cappricio-securities/appspec-yaml-leaks
Fugas de Appspec YML y YAML
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
Herramienta de nivel de producción para detectar y remediar CVE-2026-0622 (escalada de privilegios de Ghost Admin y exposición de la clave maestra en…
 ayush-parab/sentinel-gpt
Pipeline automatizado de caza de amenazas que ingiere registros de Azure, utiliza razonamiento de LLM para detectar actividad sospechosa, evaluar el…
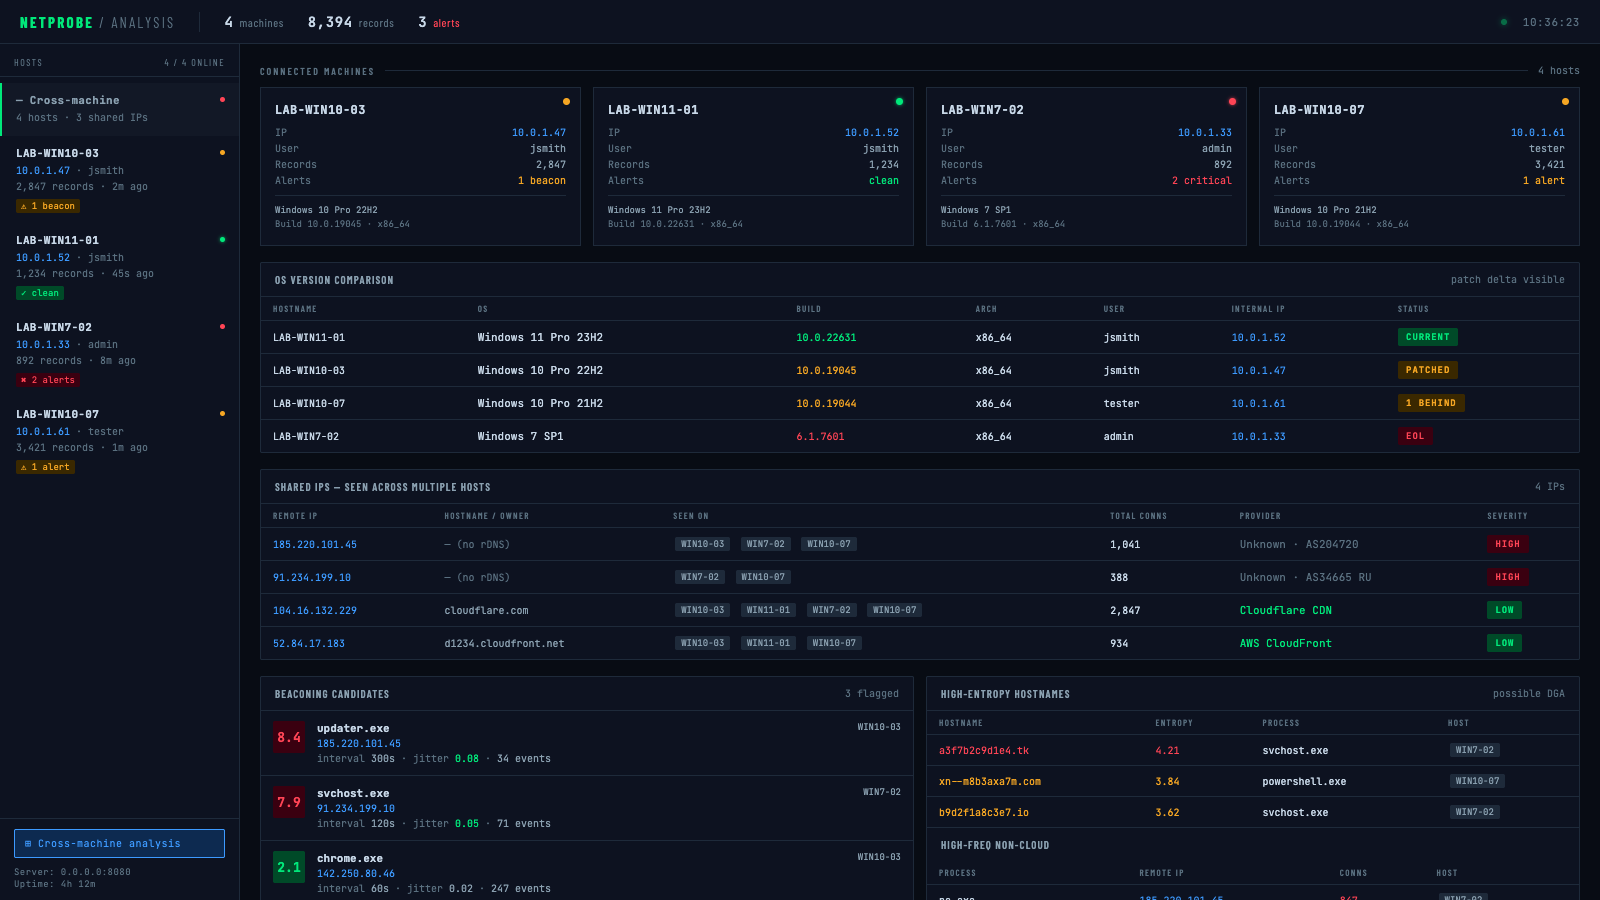 hackinglz/gibson
Herramienta de monitoreo de red que mapea las conexiones de proceso a red, identifica proveedores de nube y detecta actividad de beaconing.
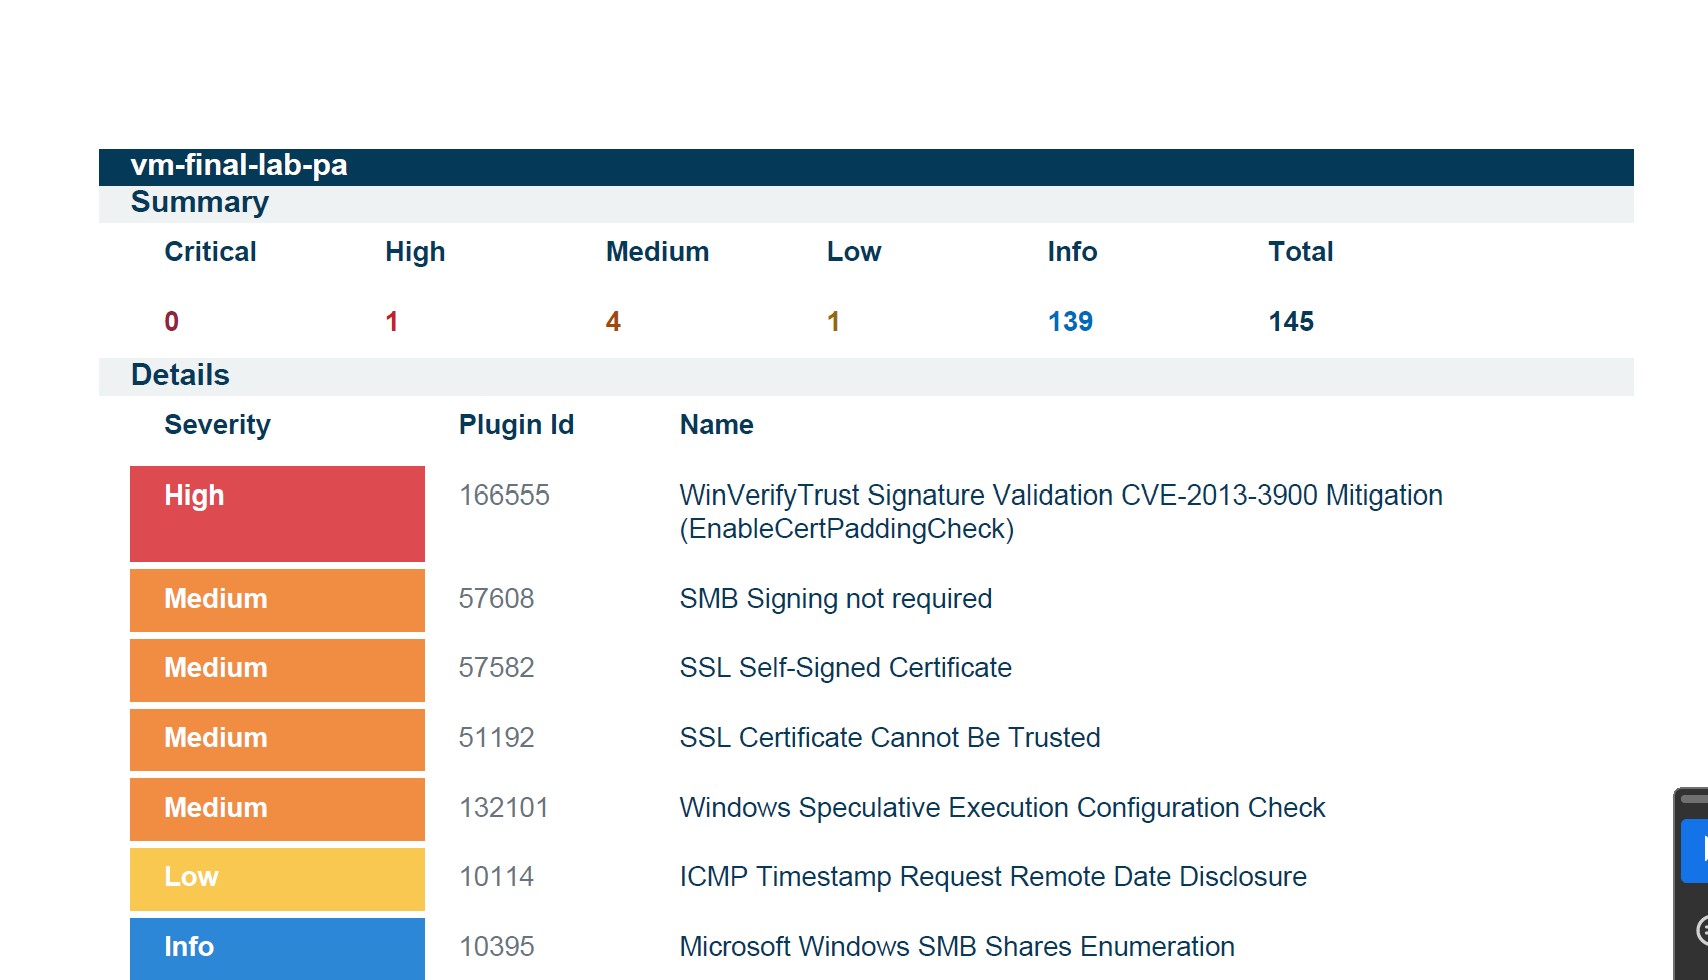 pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
Informe de remediación paso a paso para CVE-2013-3900 en una VM de Windows Server 2019 en Azure, utilizando escaneos autenticados de Tenable/Nessus y…