Resumen del Proyecto
Este proyecto documenta el ciclo de vida completo de gestión de vulnerabilidades para una instancia de Windows Server 2025 alojada en la nube (CyberVM). El laboratorio demuestra un enfoque proactivo para identificar, analizar y neutralizar riesgos de seguridad de alta severidad mediante la aplicación directa de parches de software y controles compensatorios a nivel de arquitectura.
1. Identificación y Evaluación de Línea Base
Se realizó un escaneo inicial con credenciales mediante Nessus Essentials para establecer una línea base de seguridad. El escaneo reveló 66 vulnerabilidades en total, incluyendo dos objetivos de alta prioridad.
| Severidad | ID | Descripción | CVSS v3.0 |
|---|
| Alta | KB5075899 | Falta la Actualización Acumulativa de Windows Server 2026 | 7.0 |
| Alta | CVE-2025-14847 | Fuga de Memoria Heap No Inicializada en MongoDB (Splunk) | 7.5 |
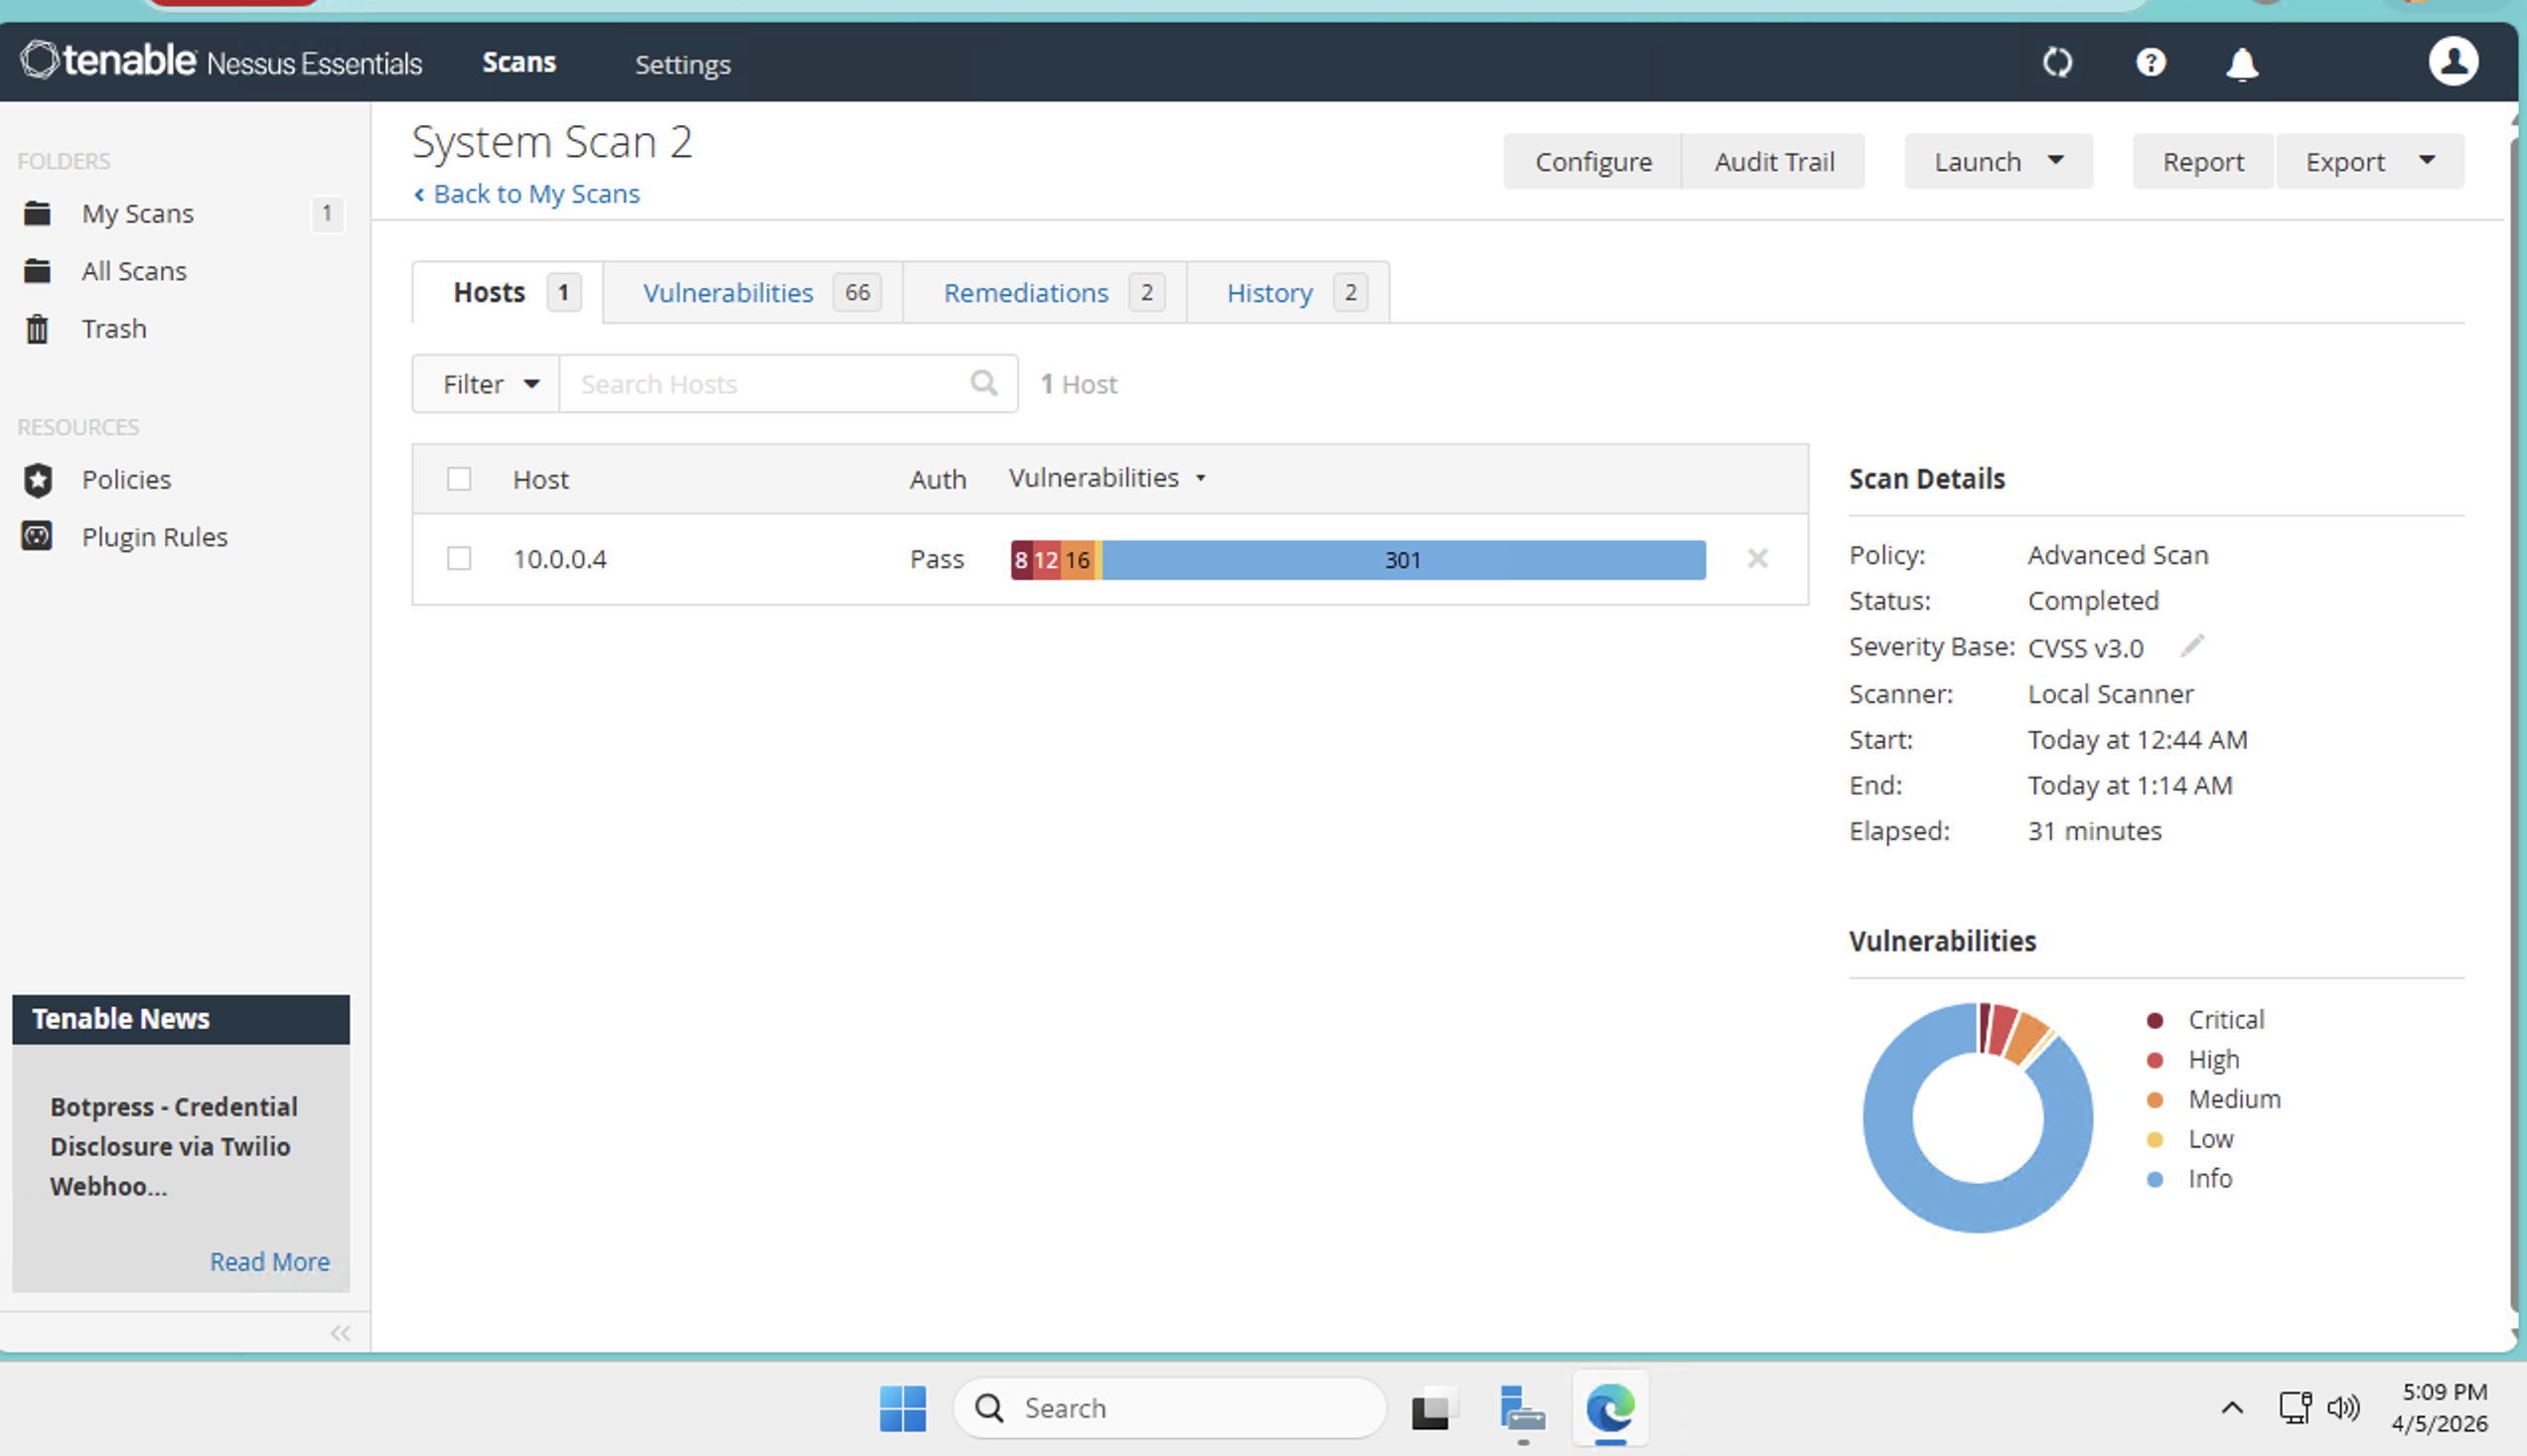 Figura 1: Escaneo de línea base inicial que identifica puntos críticos de exposición.
2. Análisis Técnico de Riesgos
- KB5075899: Parches faltantes para múltiples CVEs que podrían conducir a Ejecución Remota de Código (RCE) o escalada local de privilegios.
- CVE-2025-14847: Una discrepancia en la longitud del encabezado del protocolo en la instancia de MongoDB incluida (v4.2.24) utilizada por Splunk. Esta vulnerabilidad permite que clientes no autenticados lean memoria heap no inicializada.
Tarea A: Aplicación de Parches del SO (KB5075899)
- Desafío: Las actualizaciones automáticas de Windows no lograron avanzar.
- Solución: Se intervino manualmente descargando el instalador independiente
.msu desde el Catálogo de Microsoft Update y desplegándolo con privilegios administrativos.
- Resultado: Se actualizaron correctamente los binarios del sistema y se realizó un reinicio obligatorio para finalizar el endurecimiento.
Tarea B: Aislamiento de Red (CVE-2025-14847)
- El Dilema: Actualizar el MongoDB incluido no era viable debido a las restricciones de dependencia de Splunk (riesgo de Disponibilidad).
- El Giro: Aunque inicialmente diseñé una Política de Azure Firewall, logré pivotar exitosamente hacia una Regla de Entrada de Grupo de Seguridad de Red (NSG) debido a restricciones de recursos a nivel de suscripción. Esto demuestra la capacidad de implementar controles de seguridad efectivos dentro de las limitaciones de la infraestructura.
- Control Implementado:
- Regla:
Deny_MongoDB_8191
- Prioridad: 105
- Acción: Deny
- Descripción: Control compensatorio preventivo para CVE-2025-14847. Bloquea la ruta de explotación de la fuga de heap del MongoDB incluido en CyberVM.
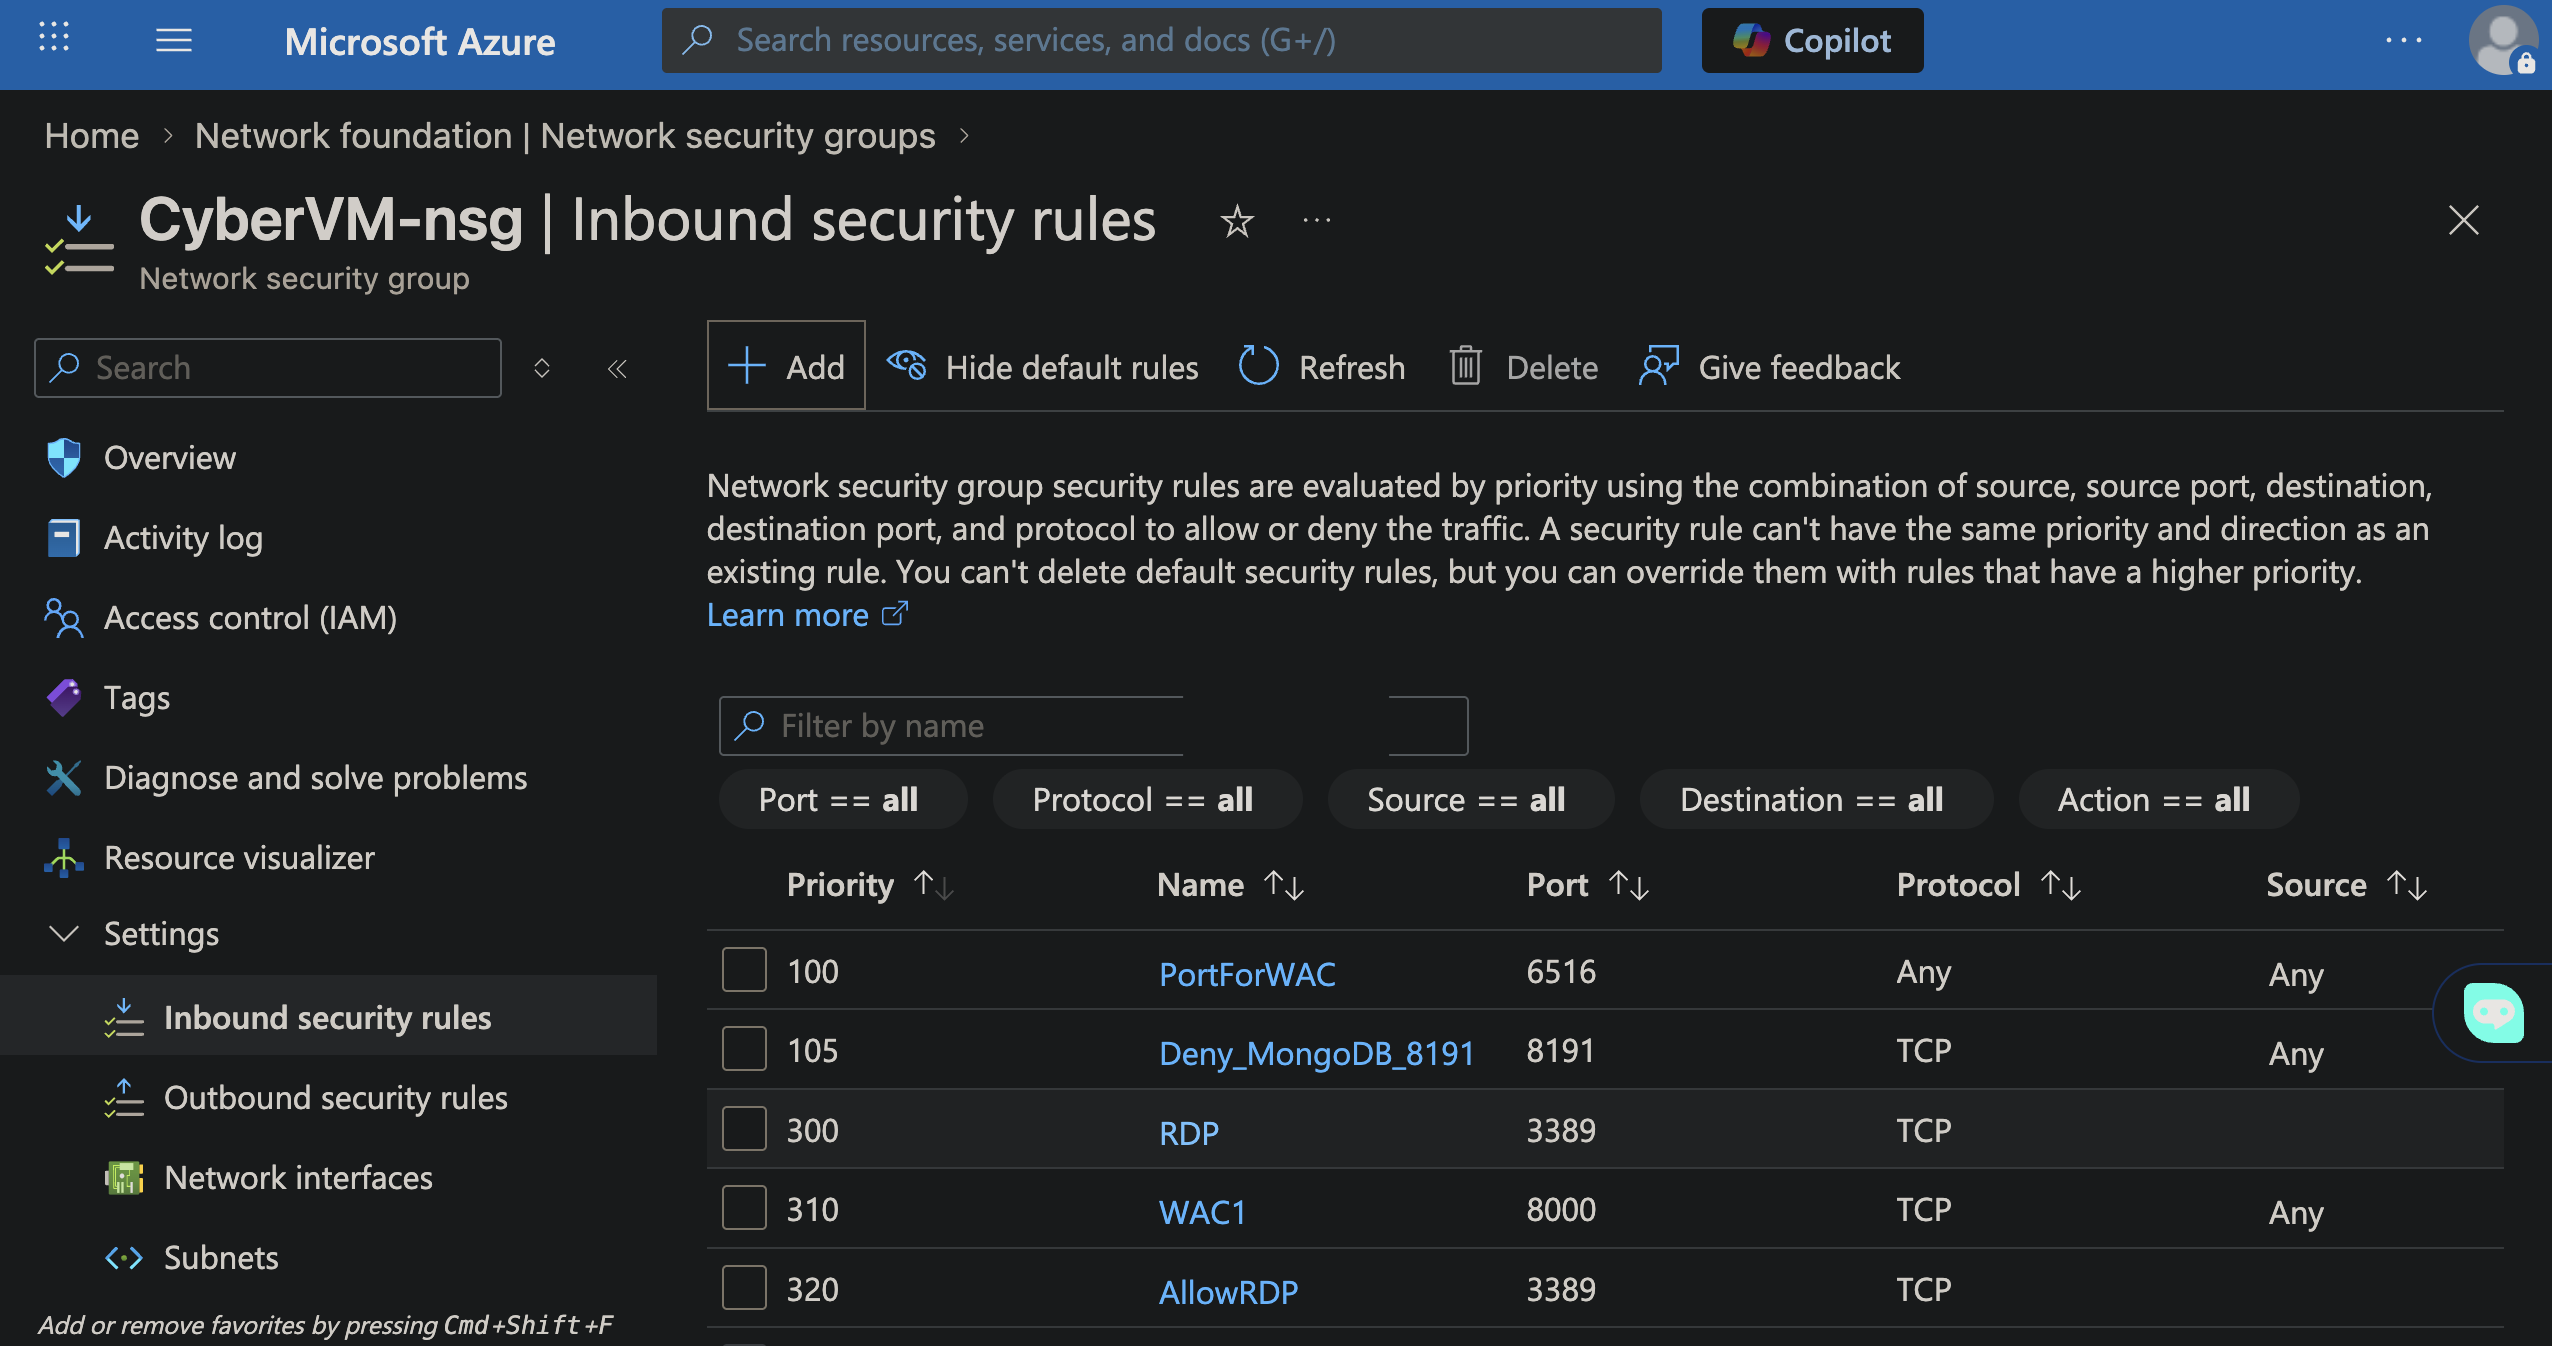 Figura 2: Implementación de aislamiento a nivel de host mediante NSG de Azure.
4. Verificación y Validación
Después de la remediación, se ejecutó un escaneo de validación final para confirmar la reducción de la superficie de ataque.
- Estado: REMEDIADO
- Resultado Técnico: Tanto el riesgo de RCE a nivel de SO como la ruta de fuga de memoria a nivel de red fueron cerrados exitosamente.
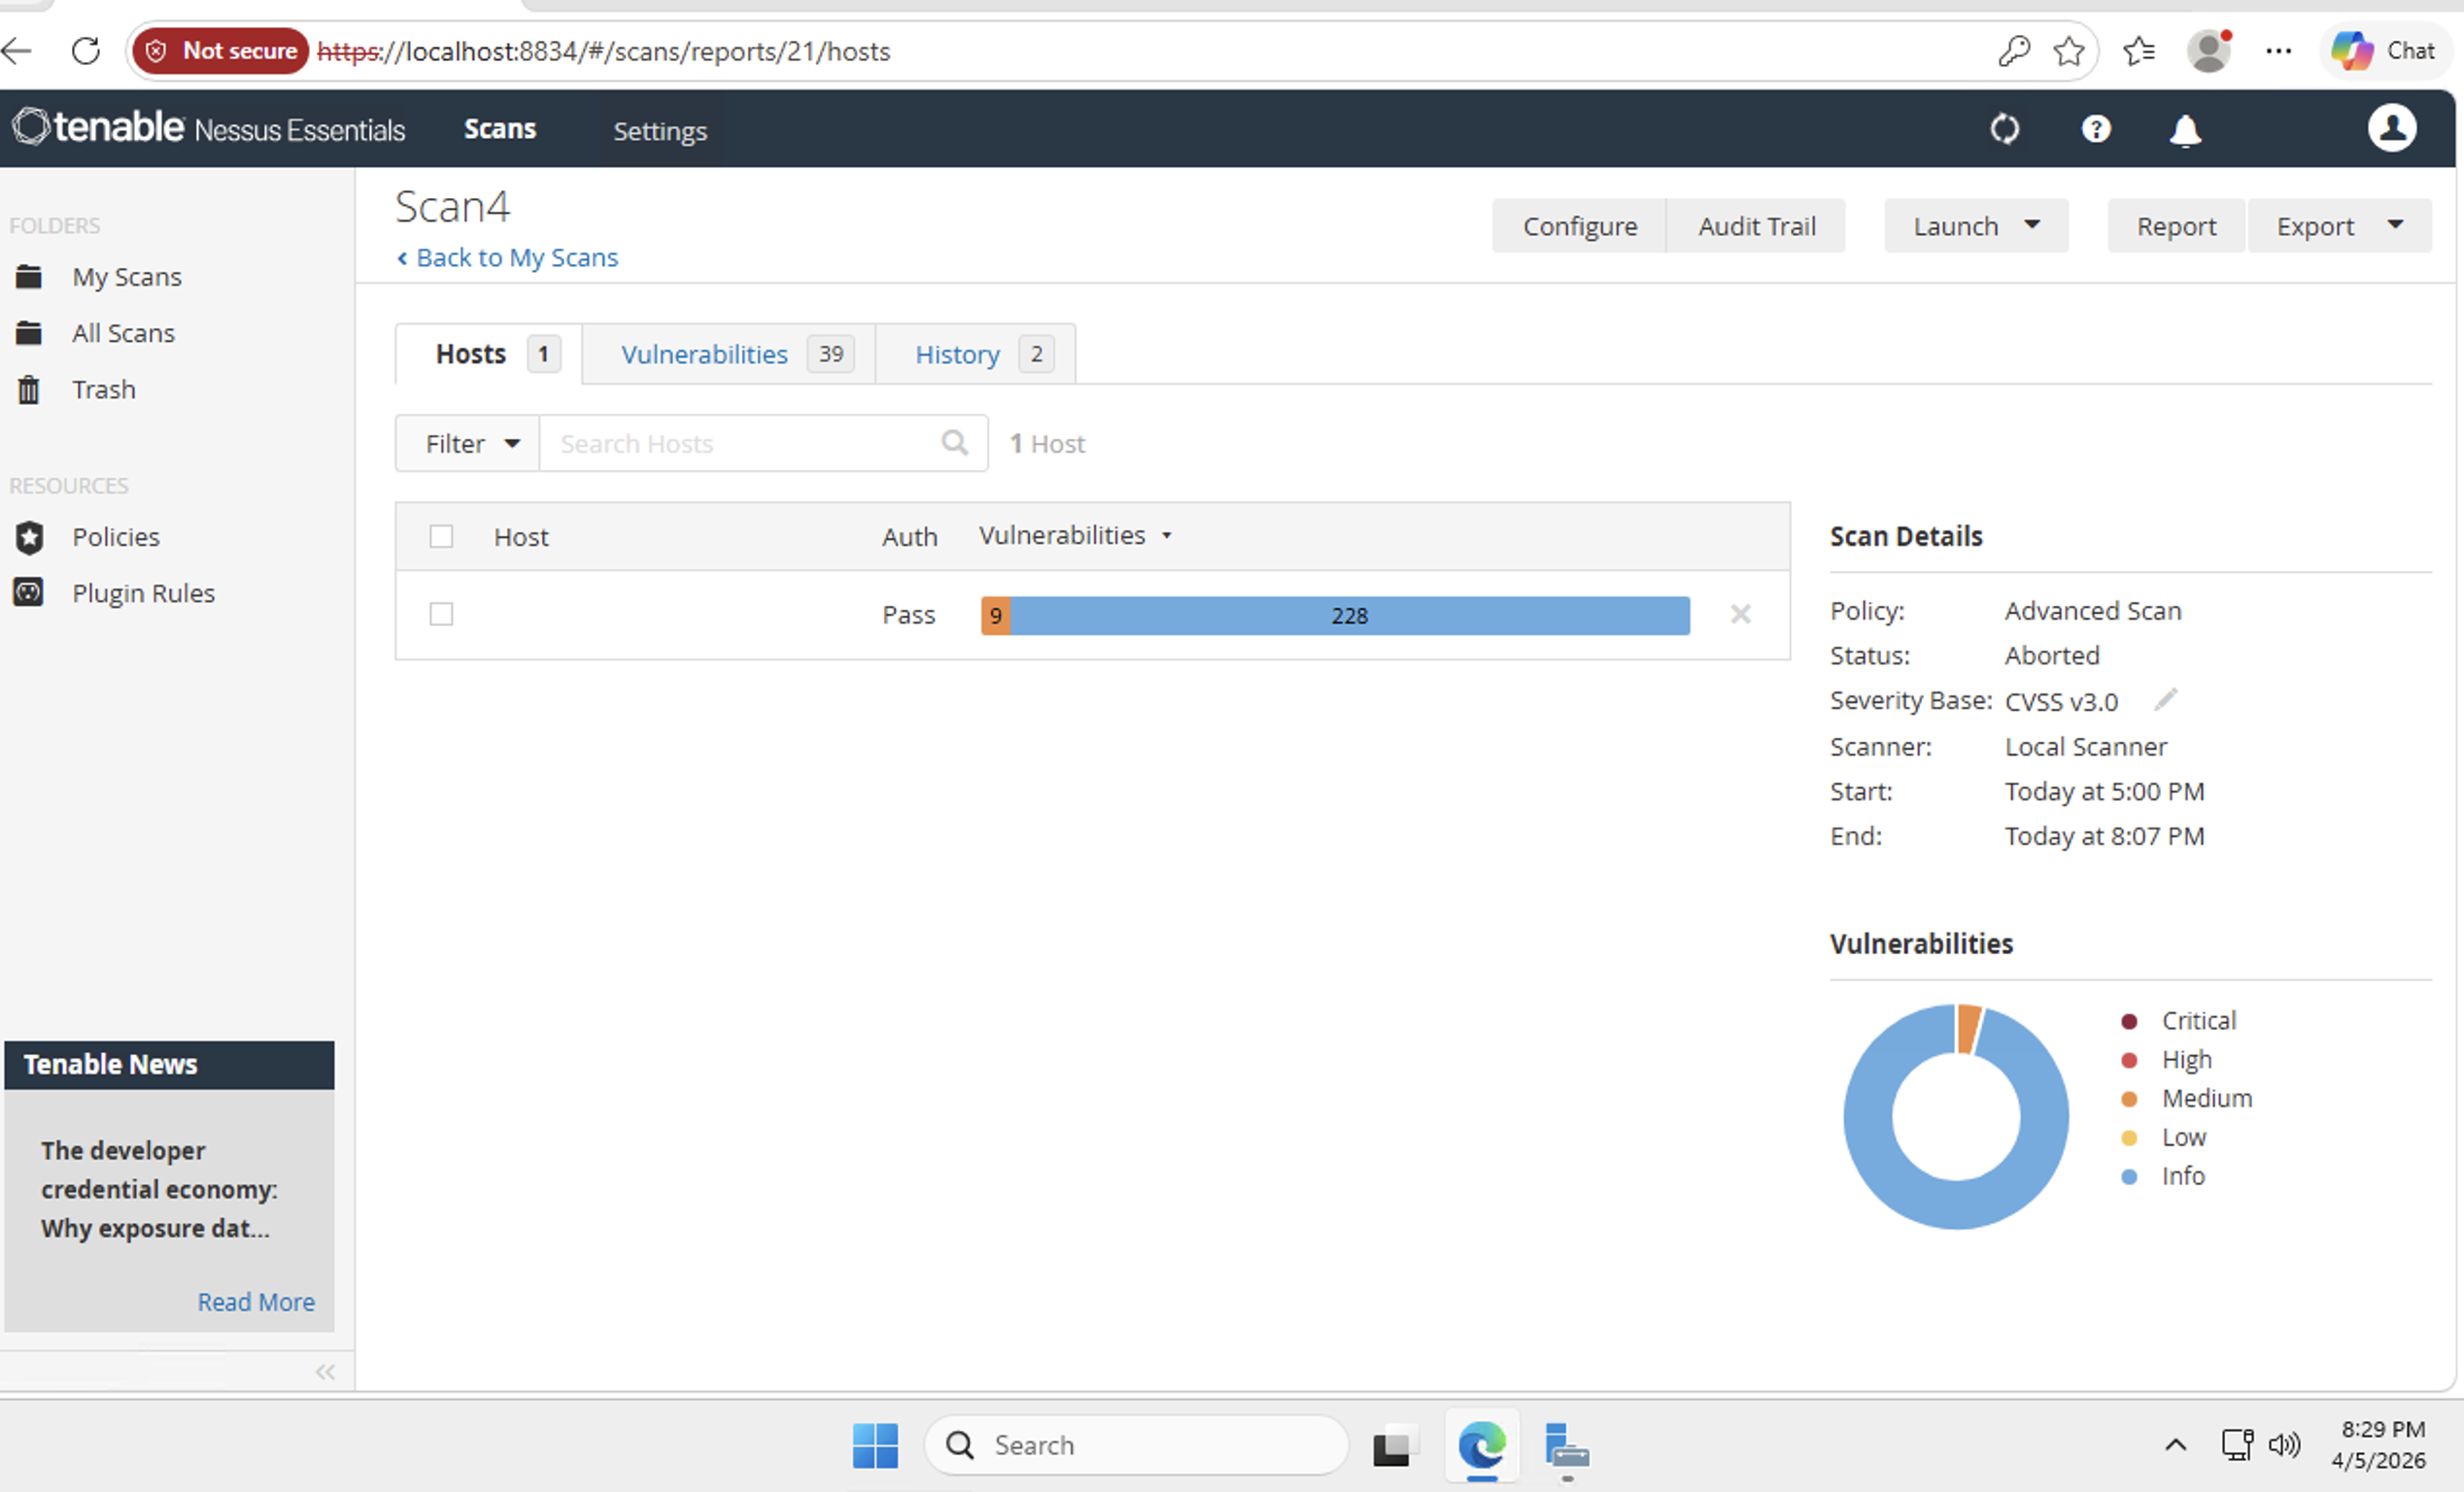 Figura 3: Escaneo final de Nessus que confirma la mitigación exitosa de riesgos.
Habilidades Técnicas Demostradas
- Gestión de Vulnerabilidades: Ciclo de vida completo desde el descubrimiento hasta la verificación.
- Infraestructura en la Nube: Configuración de NSGs de Azure y diseño de Políticas de Firewall Empresarial.
- Búsqueda de Amenazas (KQL): Desarrollo de consultas Kusto para monitorear intentos de acceso no autorizado en puertos denegados.
- Pensamiento Crítico: Gestionar las limitaciones de la infraestructura para ofrecer resultados de seguridad efectivos.
 dawnsmithcyber/azure-vulnerability-remediation-project








