

toolbox
 go-appsec/toolbox
Pruebas colaborativas de seguridad de aplicaciones entre humanos y agentes mediante CLI y MCP
reconnaissancedynamic-analysis-sandboxingvulnerability-analysis+8
39
go-appsec/toolboxPruebas colaborativas de seguridad de aplicaciones entre humanos y agentes mediante CLI y MCP
 owasp/apicheck
Conjunto de herramientas DevSecOps modular para pruebas de seguridad de API REST, diseñado para desarrolladores, administradores de sistemas y…
 owasp/dvsa
Una aplicación serverless deliberadamente vulnerable
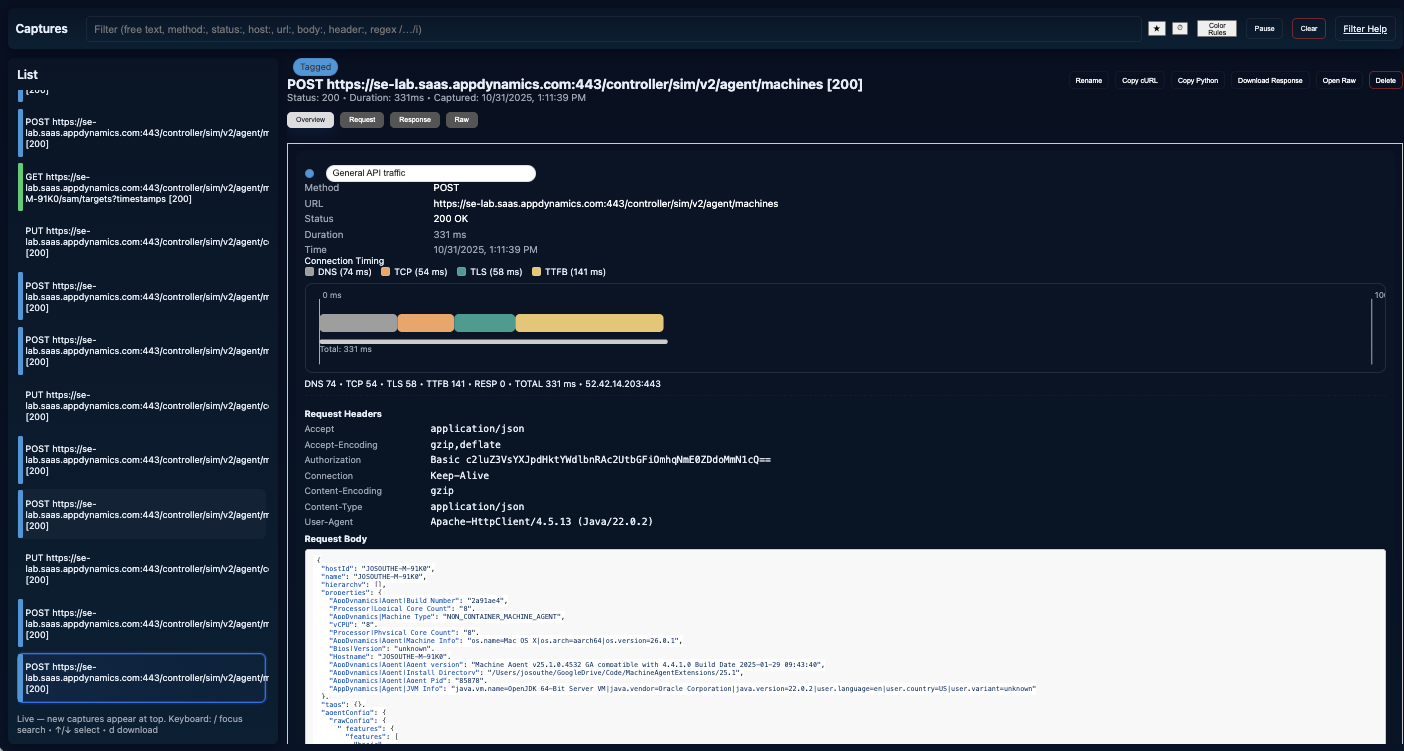 jbsouthe/http-breakout-proxy
Análisis de Proxy HTTP para ingeniería inversa de comunicación de protocolo
 torxx666/propox
Proxy HTTP/HTTPS de alto rendimiento en Rust con defensa activa: limitación de velocidad, acceso basado en reputación, WAF (anti-bot, anti-inyección,…
 perufitlife/directus-security
Auditor de seguridad de sondas activas sin claves para Directus CMS. Comprueba la exposición de datos de roles públicos, enumeración de usuarios,…
 h2non/toxy
Proxy HTTP hackeable para pruebas de resiliencia y condiciones de red simuladas
 denoland/clawpatrol
Proxy firewall a nivel de cable para agentes de IA que intercepta y controla el tráfico SQL, Kubernetes y HTTP mediante reglas HCL, con aislamiento…
 0x4d31/burpa
Burp-Automator: Una herramienta de automatización de Burp Suite con integración de Slack. Puede usarse con Jenkins y Selenium para automatizar…
 momenbasel/vulnhawk
Escáner SAST impulsado por IA que encuentra bypass de autenticación, IDOR y fallos lógicos que Semgrep/CodeQL pasan por alto. Acción gratuita de…
 infobyte/alexafaraday
Ejemplo de skill de Alexa para la API de Faraday
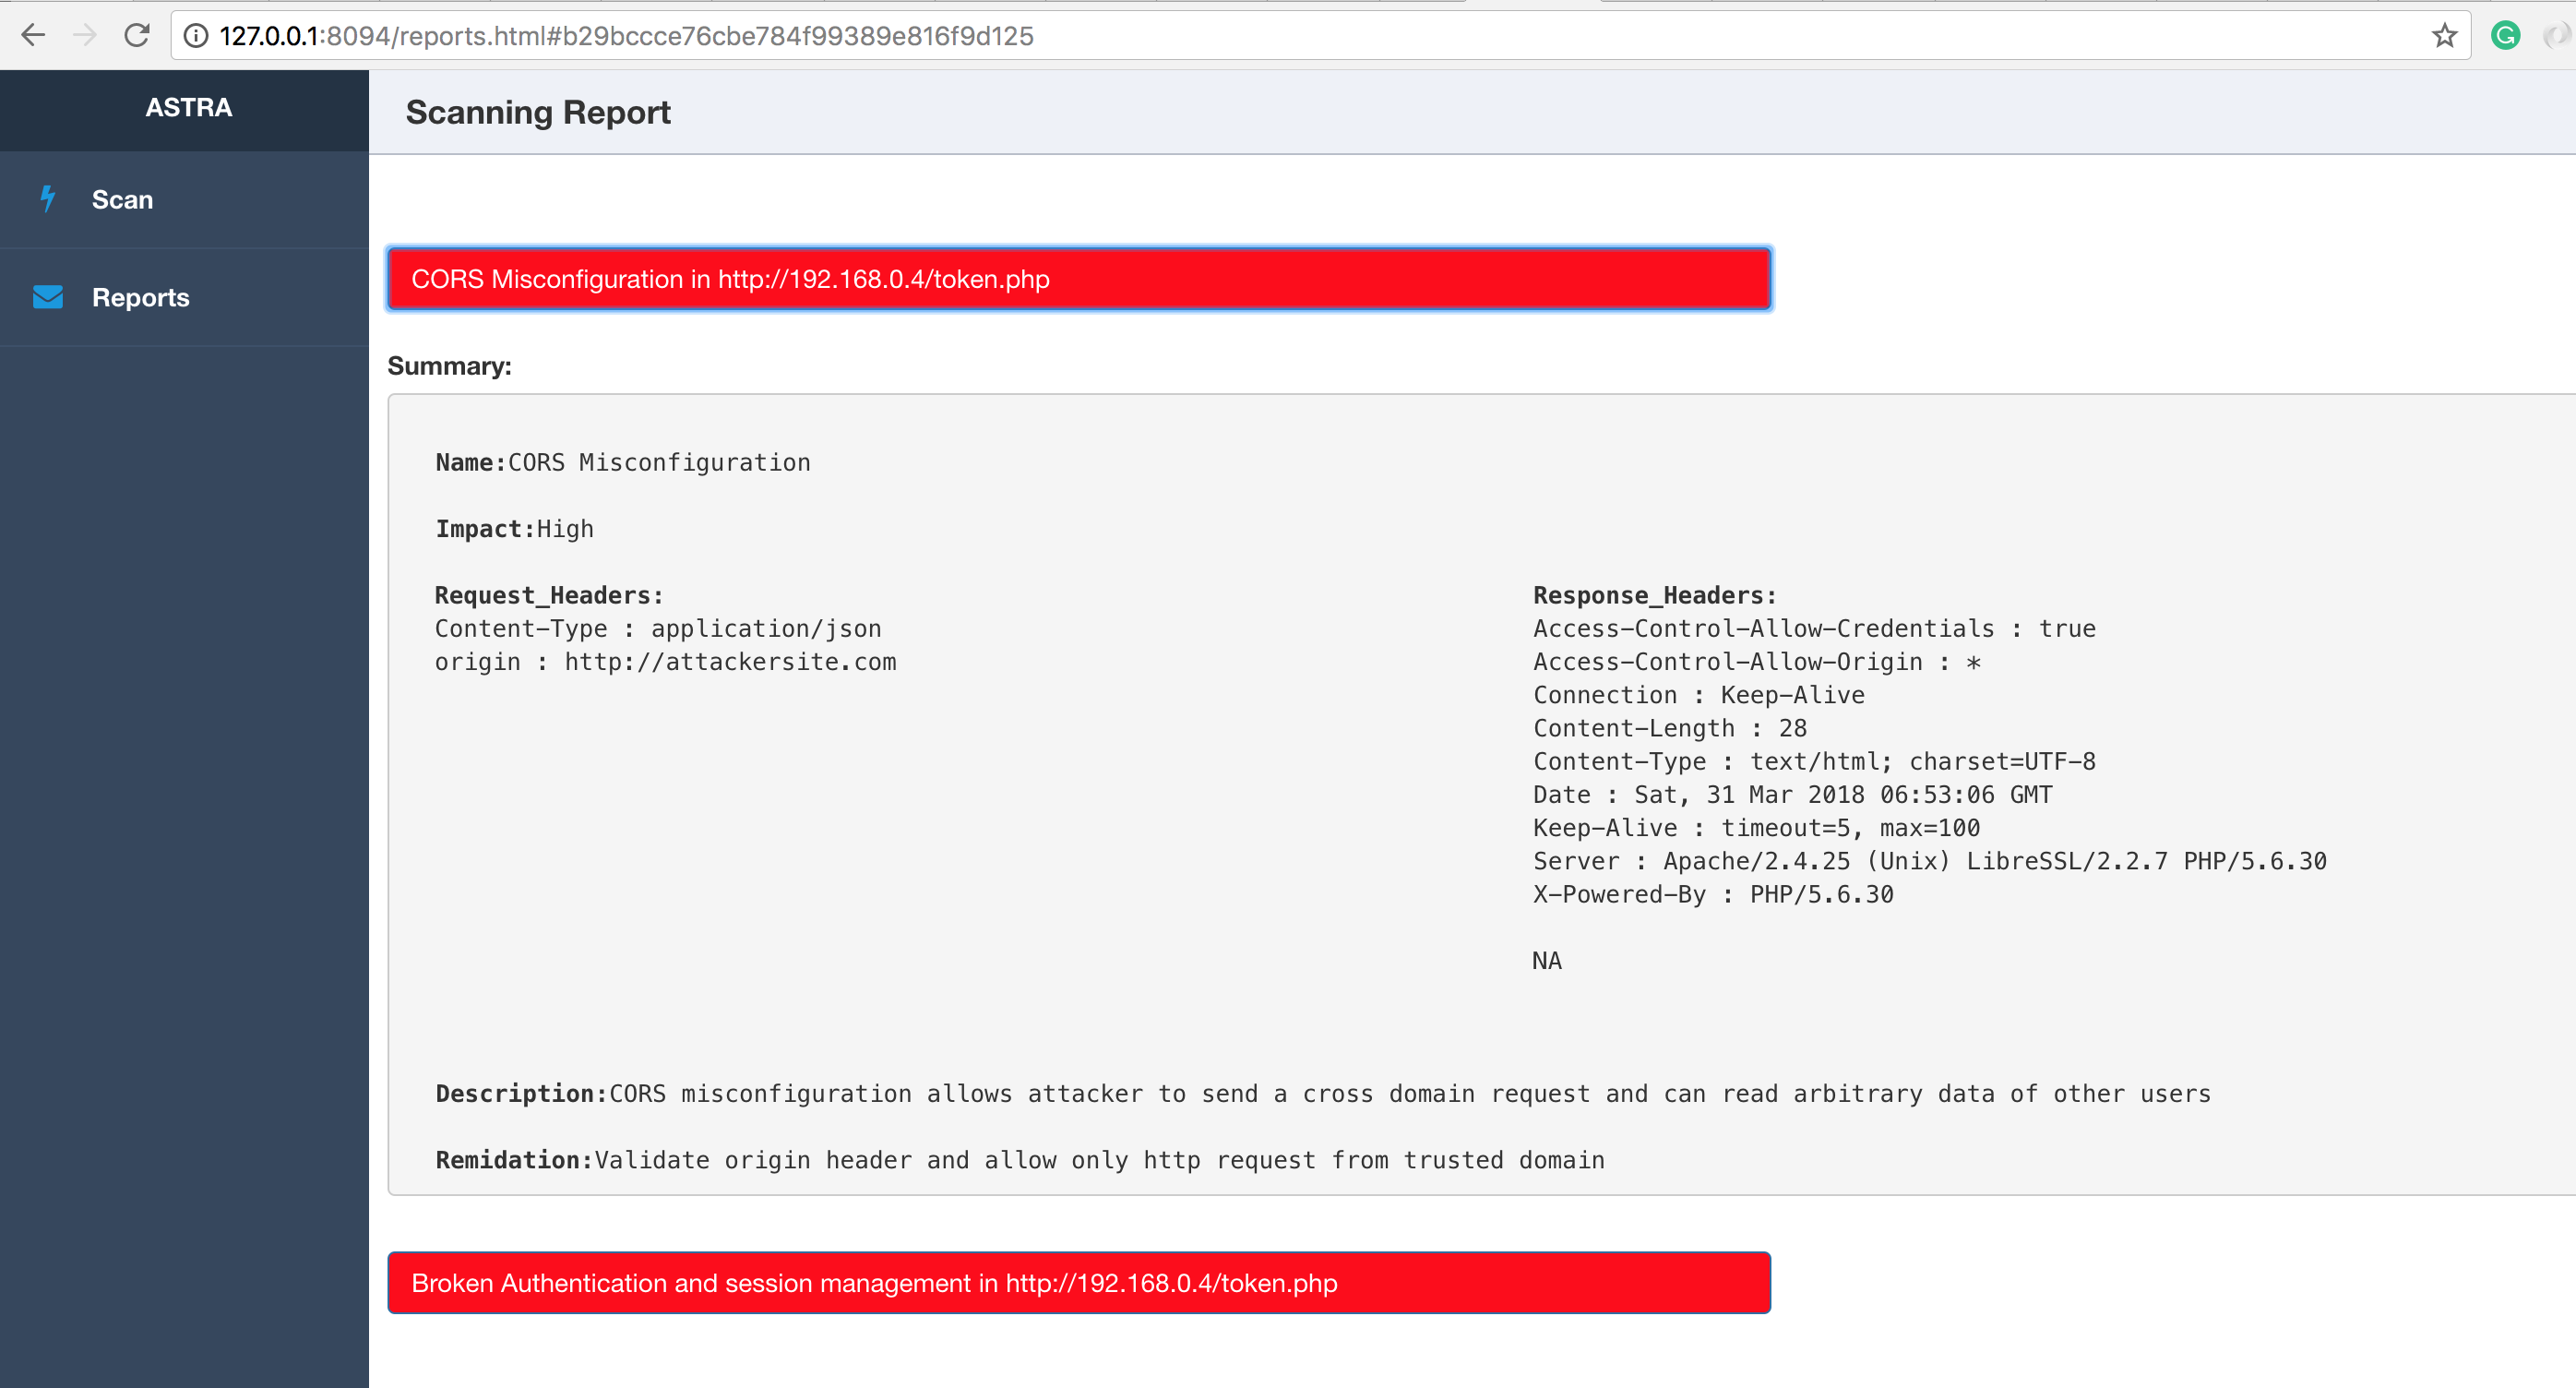 flipkart-incubator/astra
Pruebas de seguridad automatizadas para APIs REST
 swisskyrepo/graphqlmap
Módulo de seguridad para php7 y php8 - Eliminando bugclasses y aplicando virtual-patching al resto!
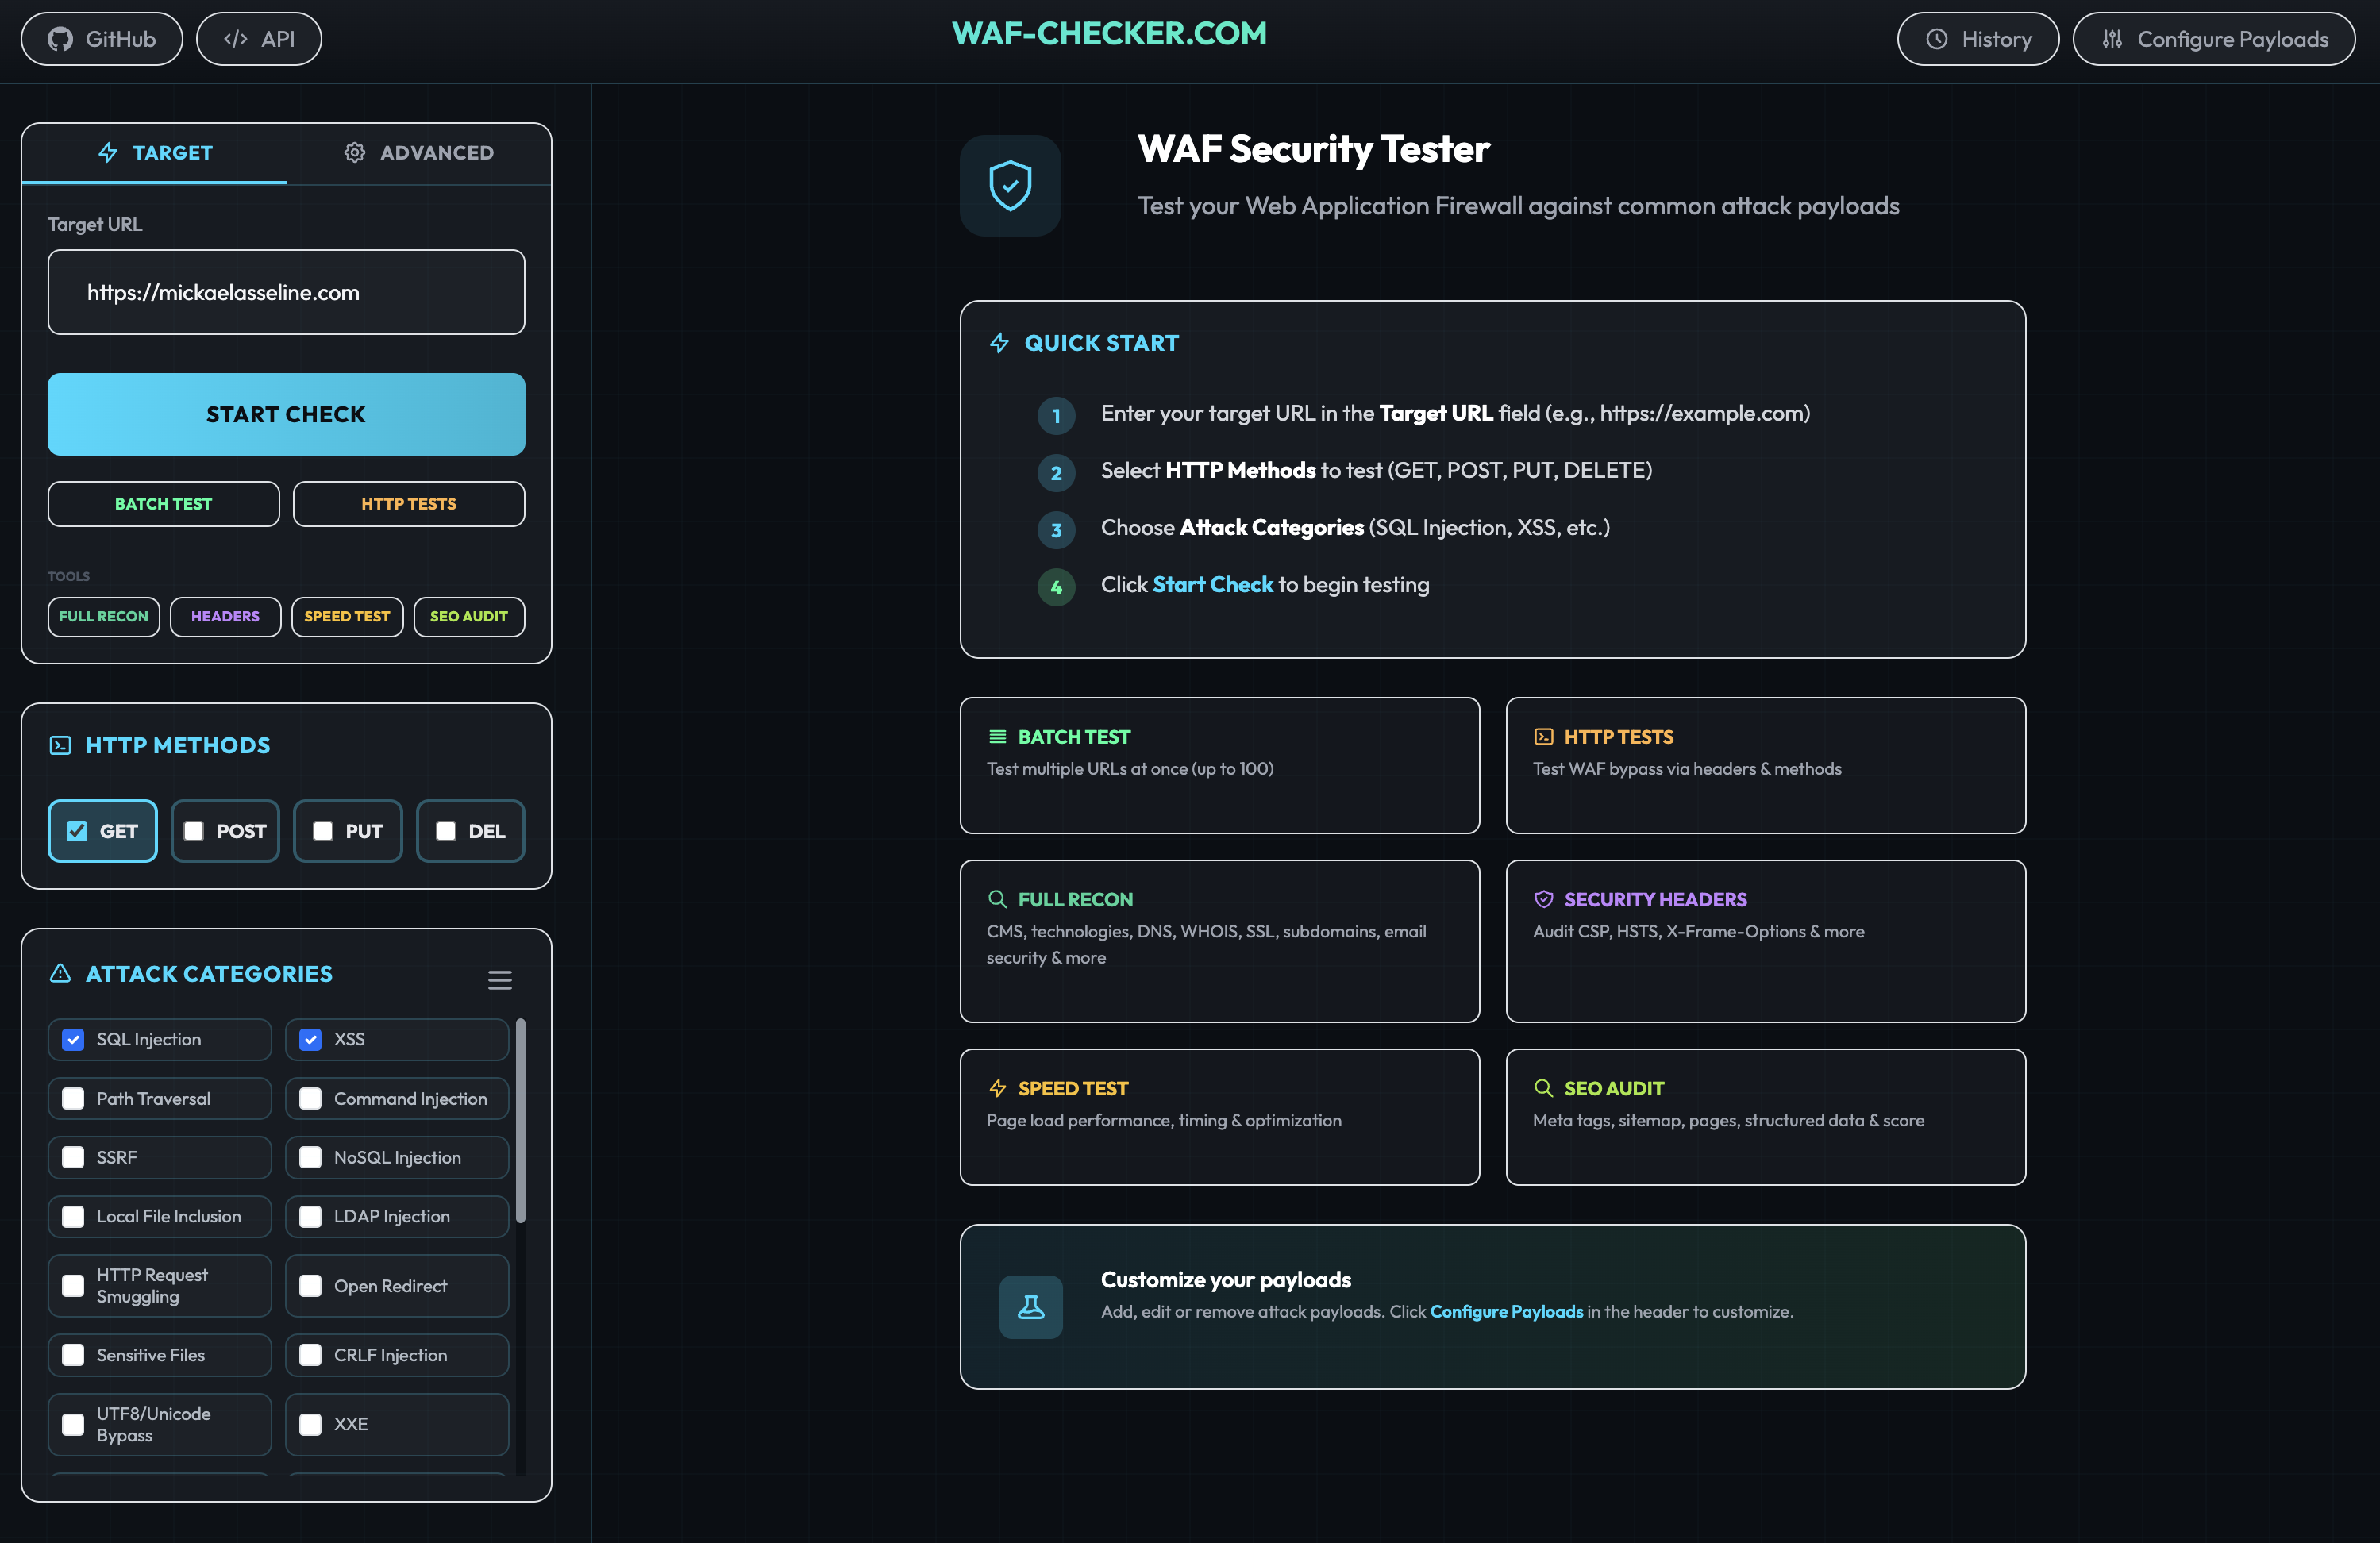 papamica/waf-checker
Prueba tu WAF con más de 160 payloads
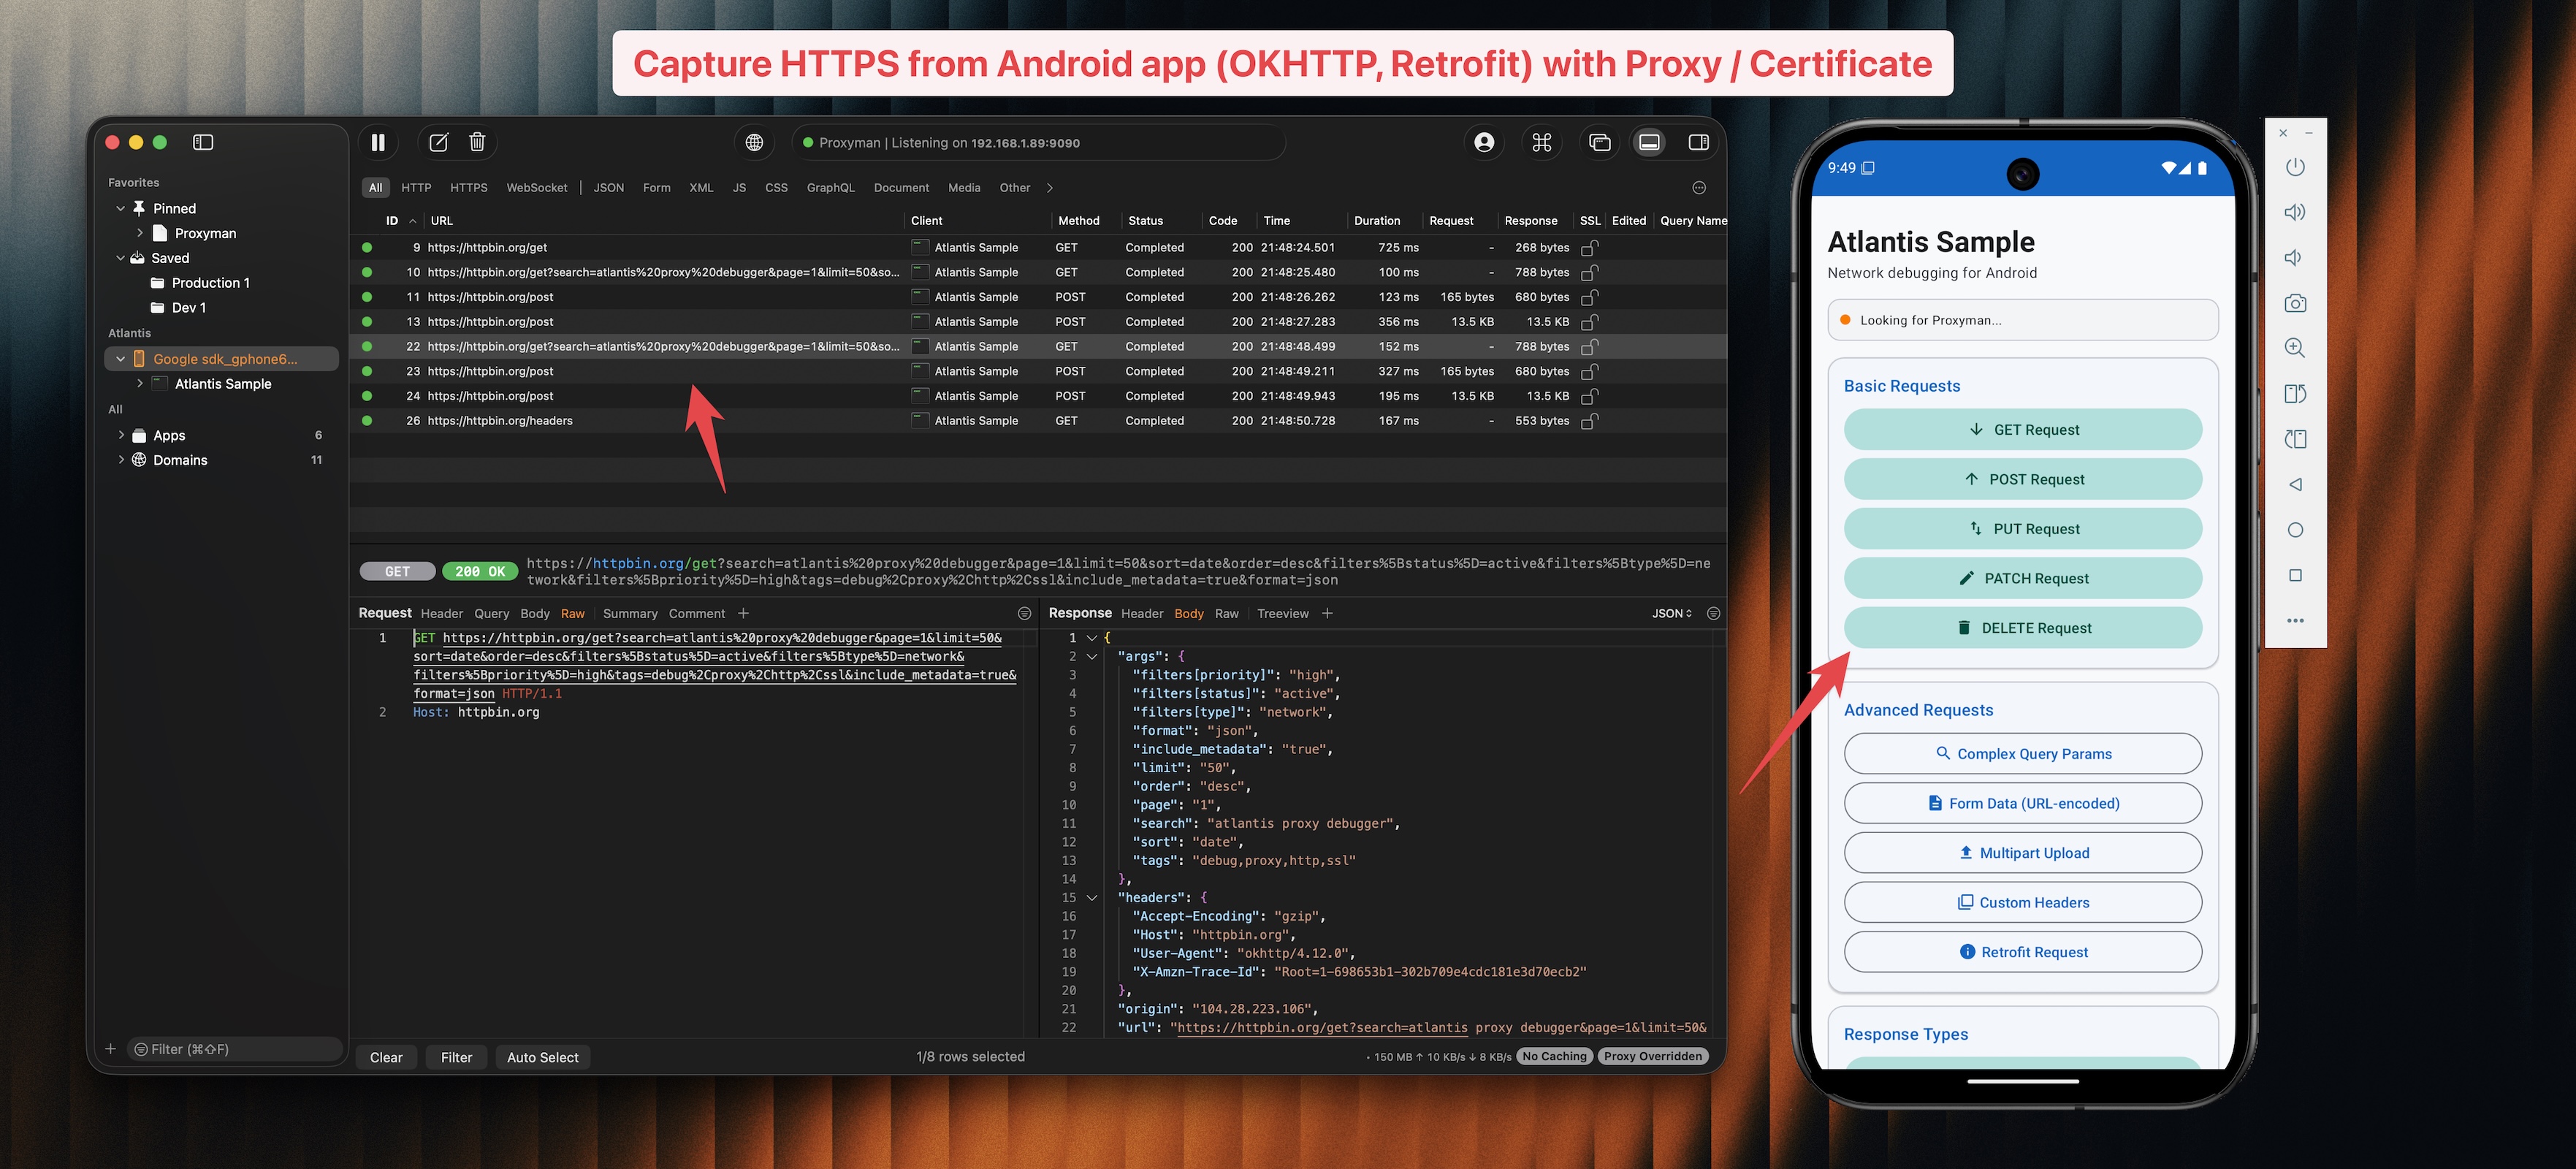 proxymanapp/atlantis-android
Captura el tráfico HTTP/HTTPS de aplicaciones Android y envíalo a Proxyman para depuración.
 androidhooker/hooker
Hooker es un proyecto de código abierto para el análisis dinámico de aplicaciones Android. Este proyecto proporciona varias herramientas y…
 use-tusk/tusk-cli
Suite de pruebas automatizadas con grabación y reproducción de tráfico en vivo.
 razureink/arisu
Escanea repositorios de código públicos y plataformas de fragmentos de código para extraer y validar claves API de servicios de IA con panel en…