 novacode1337/sakuraosinttryhackme-completed
Recorrido de la sala OSINT Sakura de TryHackMe que abarca la extracción de metadatos SVG, el pivoteo de nombres de usuario, el análisis de claves PGP, el rastreo de carteras en Etherscan, la geolocalización WiFi con WiGLE y la reconstrucción de rutas de viaje basada en imágenes.

Plataforma: TryHackMe Sala: Sakura Categoría: OSINT Dificultad: Media Herramienta desarrollada por el autor: PRISM, una plataforma de inteligencia de fuentes abiertas (próximamente)
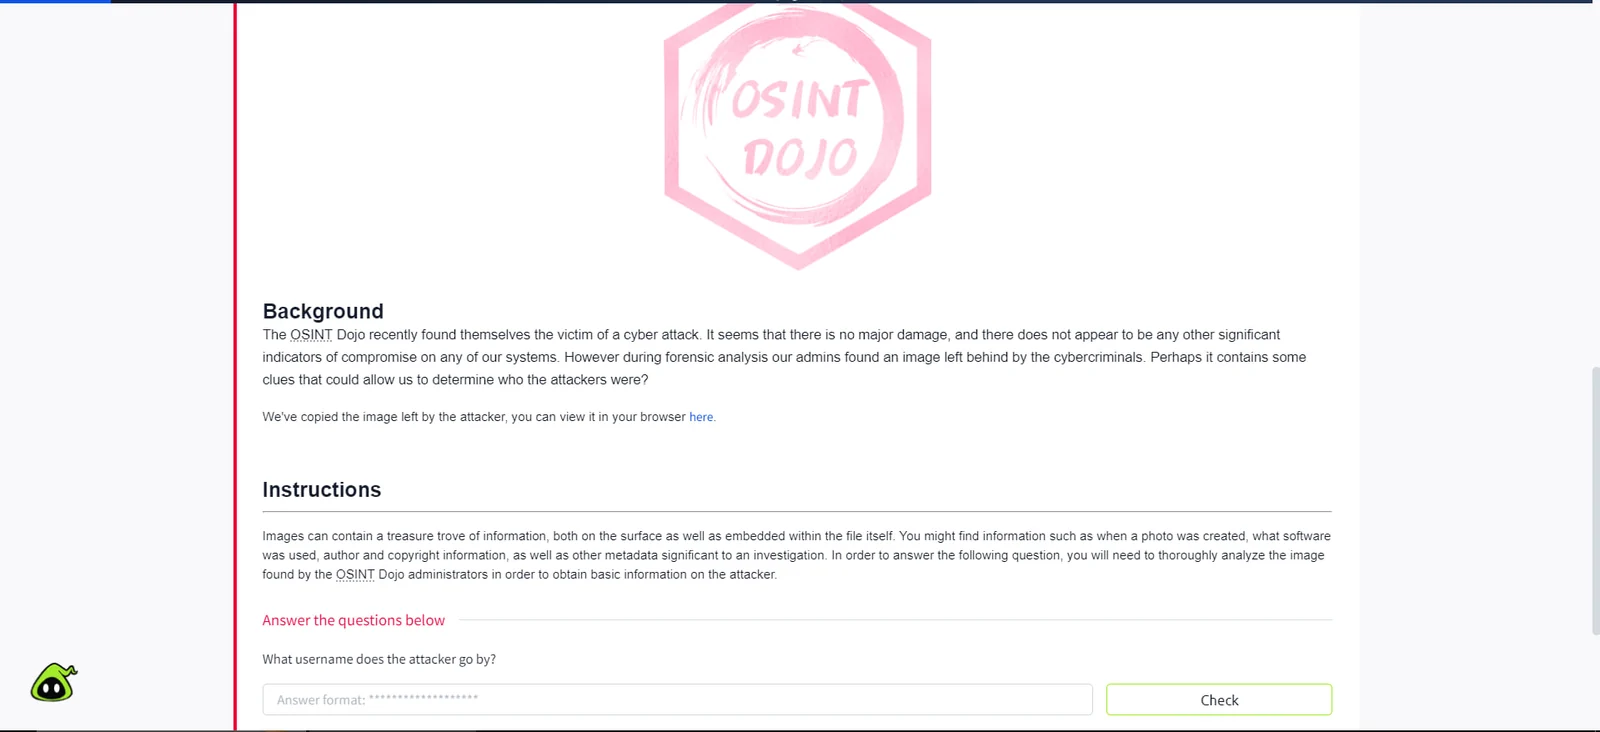
El OSINT Dojo sufrió recientemente un ciberataque. Durante el análisis forense, los administradores recuperaron una imagen dejada por el atacante. La investigación requiere aplicar una serie de técnicas de inteligencia de fuentes abiertas (inspección de código fuente, enumeración de nombres de usuario, rastreo de criptomonedas, perfilado en redes sociales y geolocalización) a lo largo de cinco tareas para identificar plenamente al actor de la amenaza y determinar su ubicación física.
La investigación comienza con un único archivo de imagen SVG alojado en el sitio web del OSINT Dojo. A primera vista, la imagen simplemente dice "You've Been Pwned!" y no ofrece pistas evidentes.
Dado que el archivo es un SVG, un formato vectorial basado en XML, puede leerse como texto plano. Al hacer clic derecho sobre la imagen en el navegador y seleccionar "Ver código fuente de la página" se abre el marcado sin procesar.
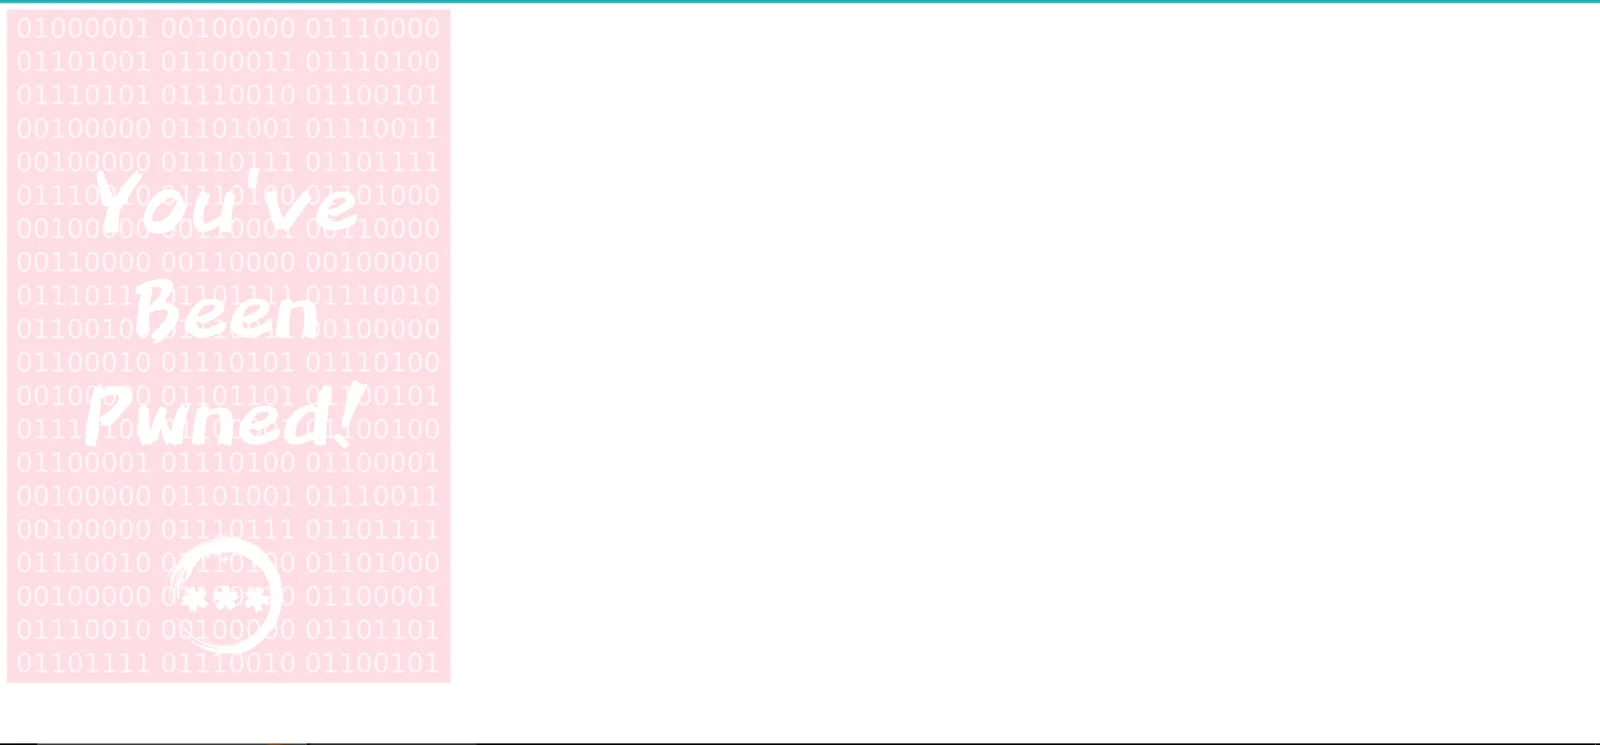 La imagen SVG mostrada en el navegador, sin pistas visibles en la superficie
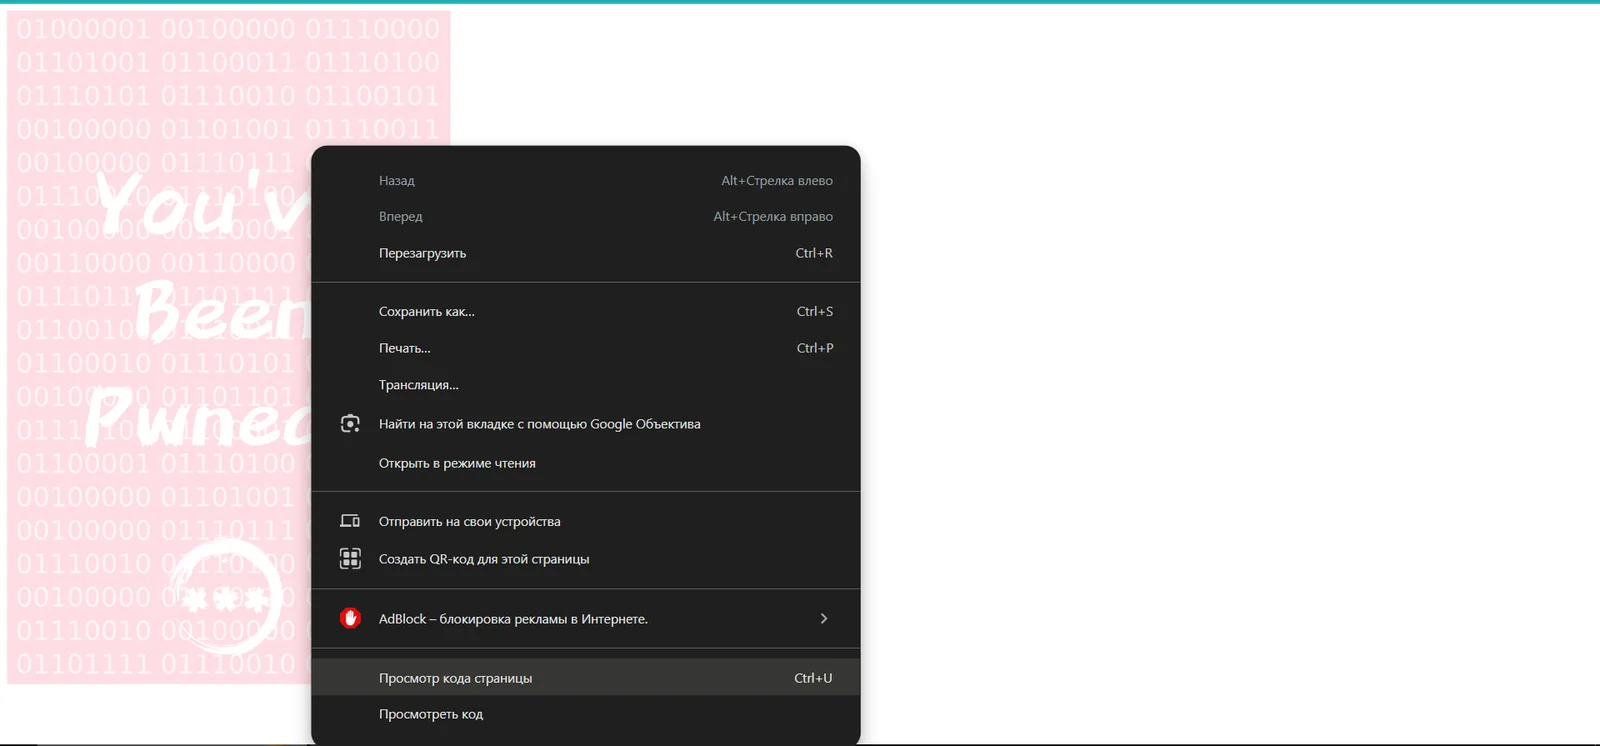 Al hacer clic derecho sobre la página y seleccionar "Просмотр кода страницы" (Ver código fuente de la página) para inspeccionar el marcado SVG
Dentro del código fuente, el atributo inkscape:export-filename contiene la ruta del directorio home de Linux del atacante, exponiendo directamente su nombre de usuario.
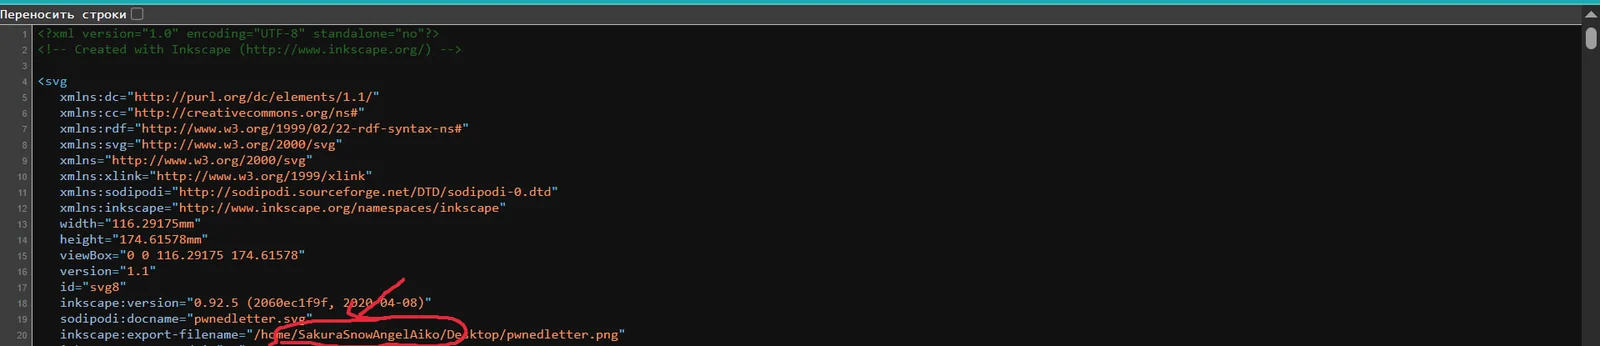 El código fuente SVG revela la ruta de exportación:
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png, el nombre de usuario está resaltado en rojo
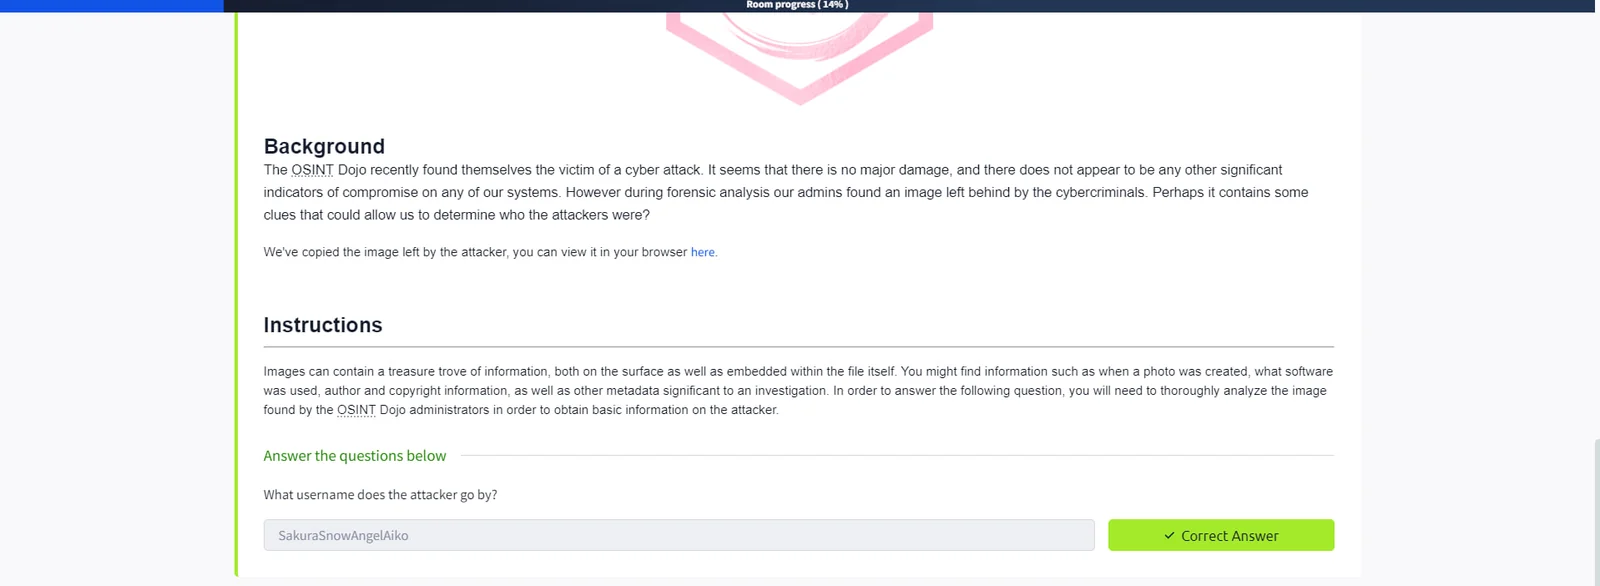
SakuraSnowAngelAiko
El atacante reutilizó su nombre de usuario en múltiples plataformas, lo que facilitó la correlación. El nombre de usuario SakuraSnowAngelAiko se introdujo en el módulo Username Search de PRISM, una plataforma OSINT desarrollada por el autor.
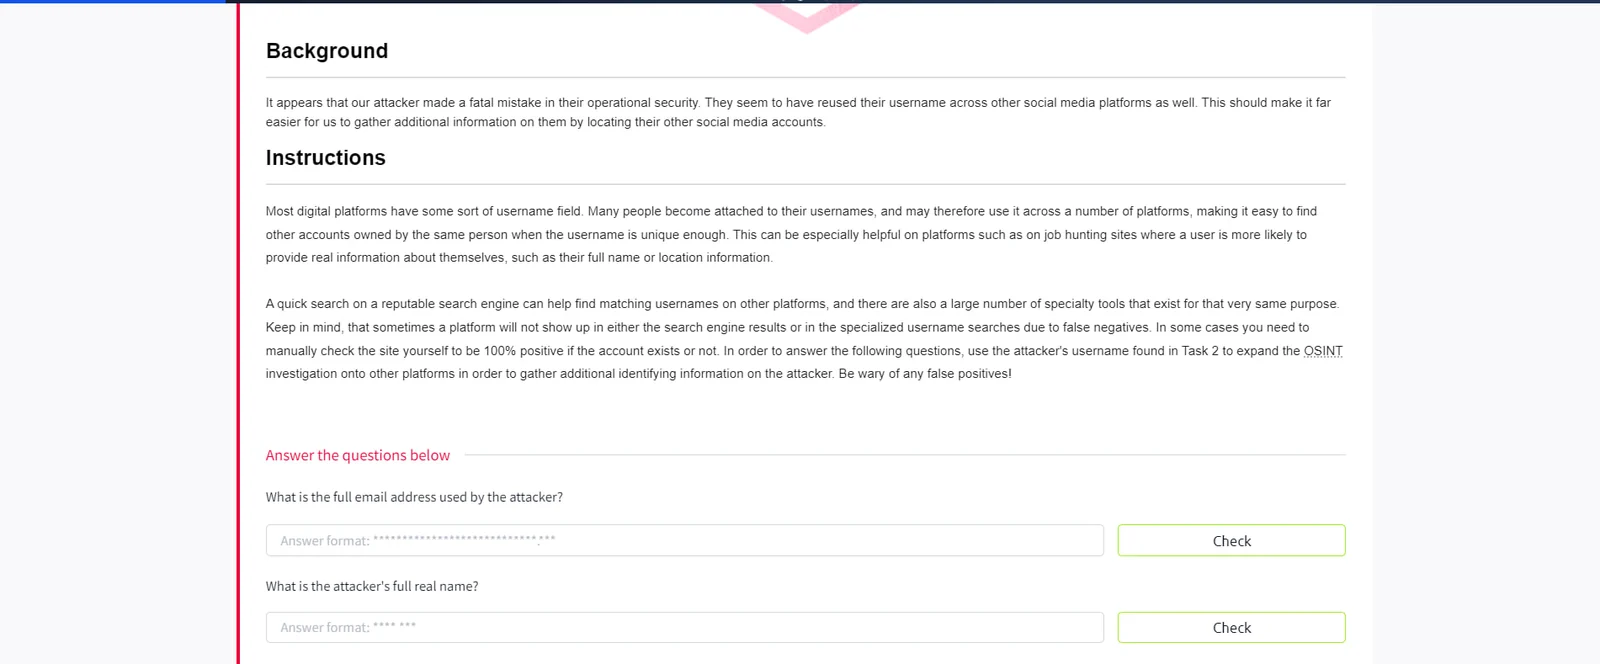
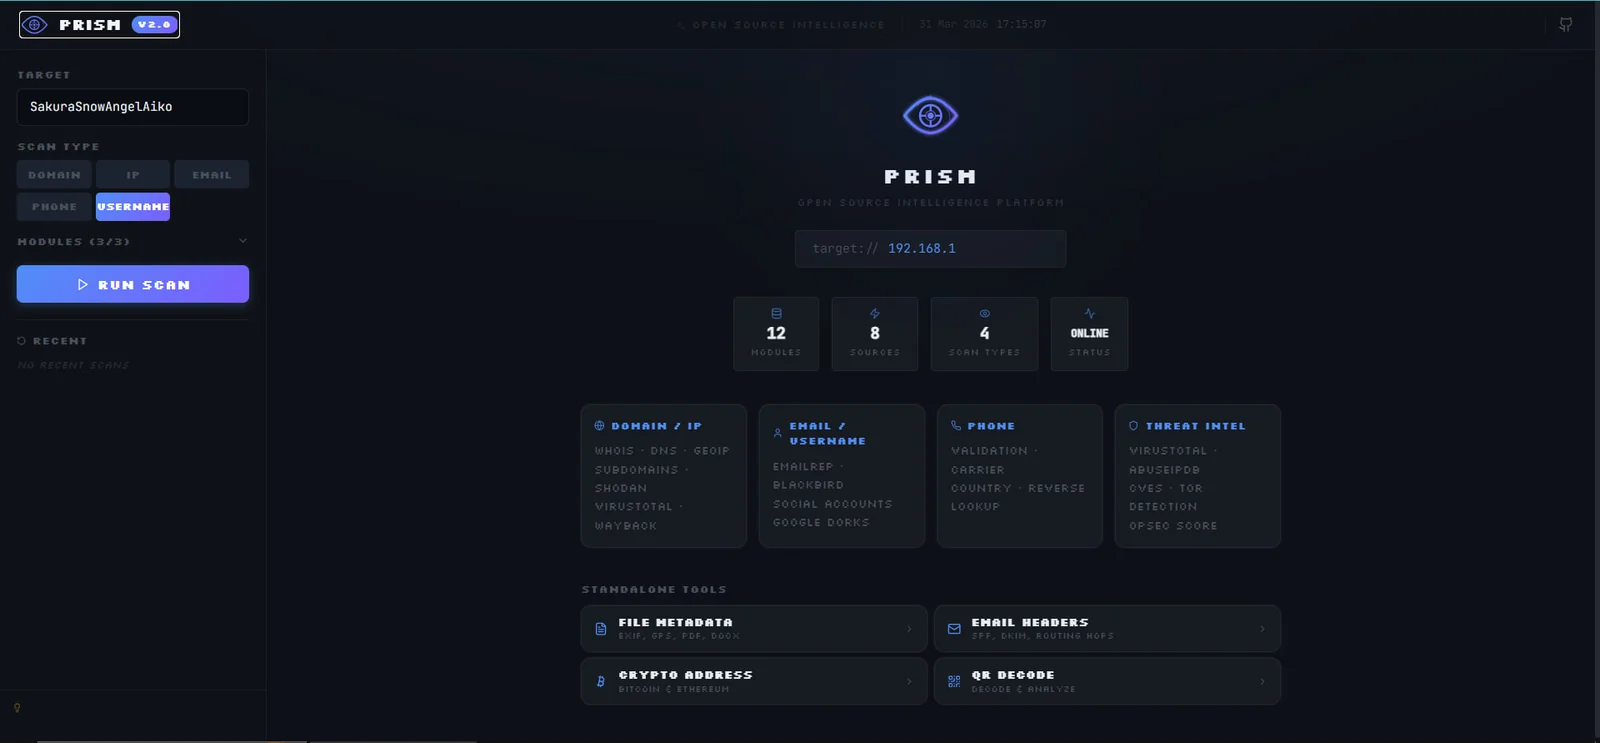 Panel de PRISM, 12 módulos, 8 fuentes, 4 tipos de escaneo. El tipo de escaneo Username está seleccionado para esta tarea
El escaneo automatizado de PRISM devolvió cuentas activas en GitHub, Instagram, Twitch, Pinterest, Spotify, 500px, Imgur, HackerRank, Kaggle, Trello y Duolingo, todas vinculadas al mismo identificador.
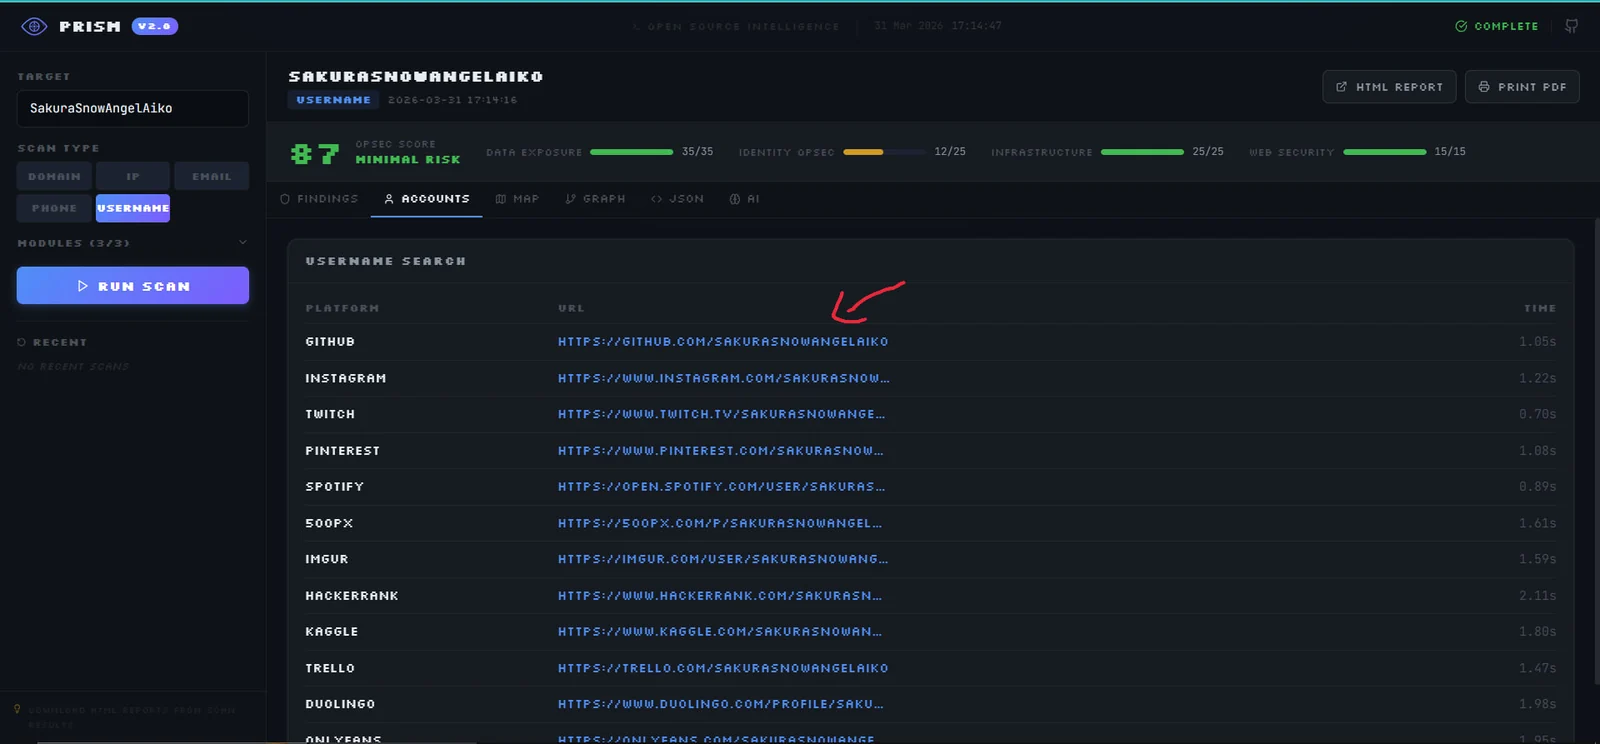 Resultados de Username Search de PRISM, la flecha verde resalta el perfil de GitHub como la pista más relevante
La cuenta de GitHub contenía un repositorio con una clave pública PGP. Al decodificar la clave se reveló la dirección de correo electrónico del atacante.
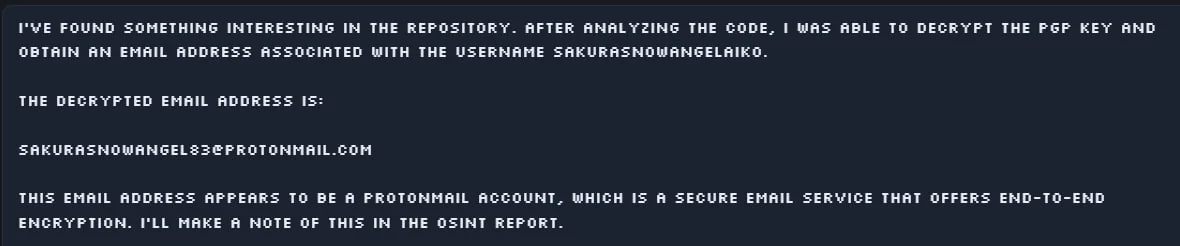 Salida de la clave PGP descifrada: el correo [email protected] se extrae del bloque de la clave
Una búsqueda en Google del nombre de usuario también reveló un agregador de contactos que listaba el nombre real del atacante.
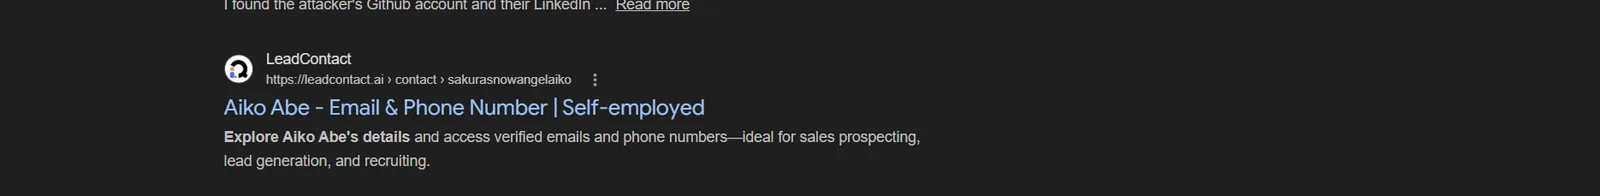 Resultado de búsqueda de LeadContact que confirma la identidad: Aiko Abe, Self-employed
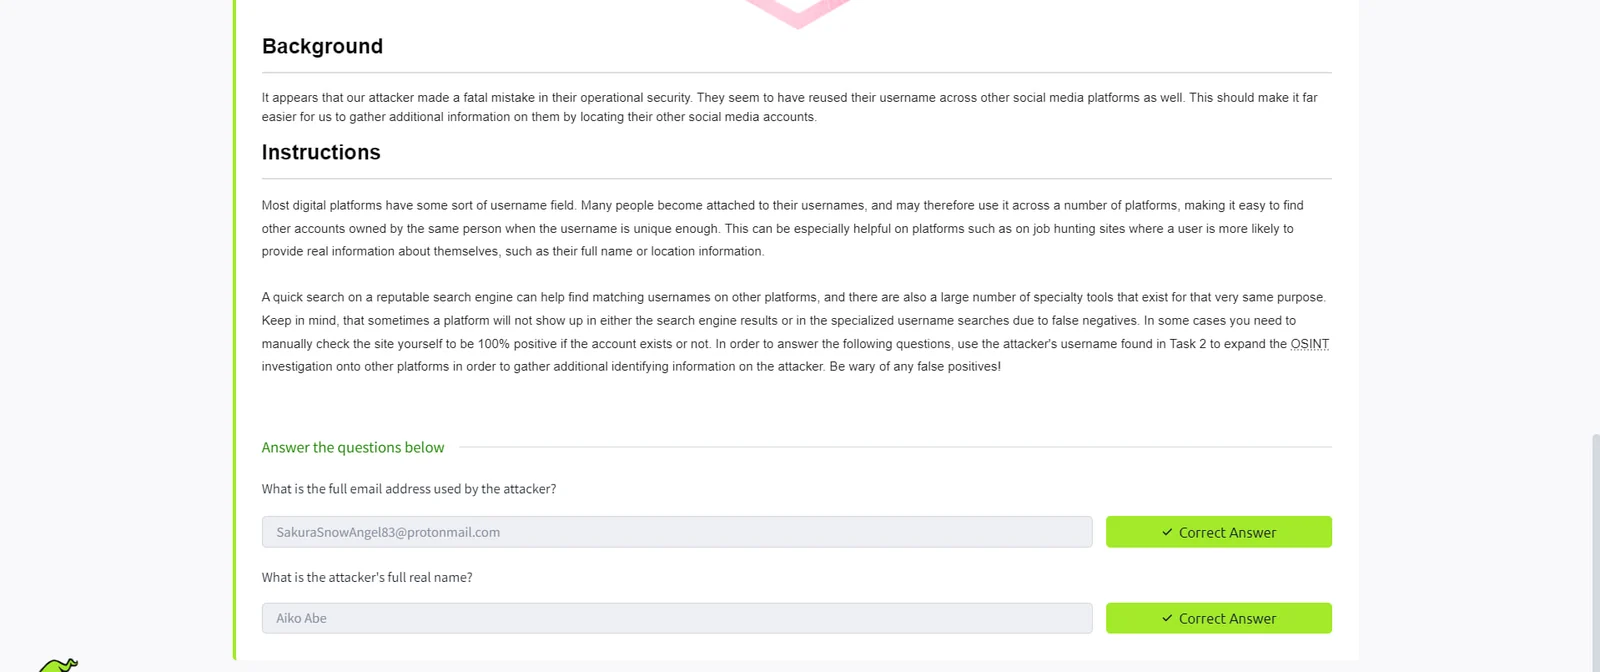
[email protected]
Aiko Abe
La tarea requiere rastrear la actividad de criptomonedas del atacante. Las instrucciones insinúan que la información se encuentra en la cuenta de GitHub del atacante, específicamente en contenido que puede haber sido alterado o eliminado.
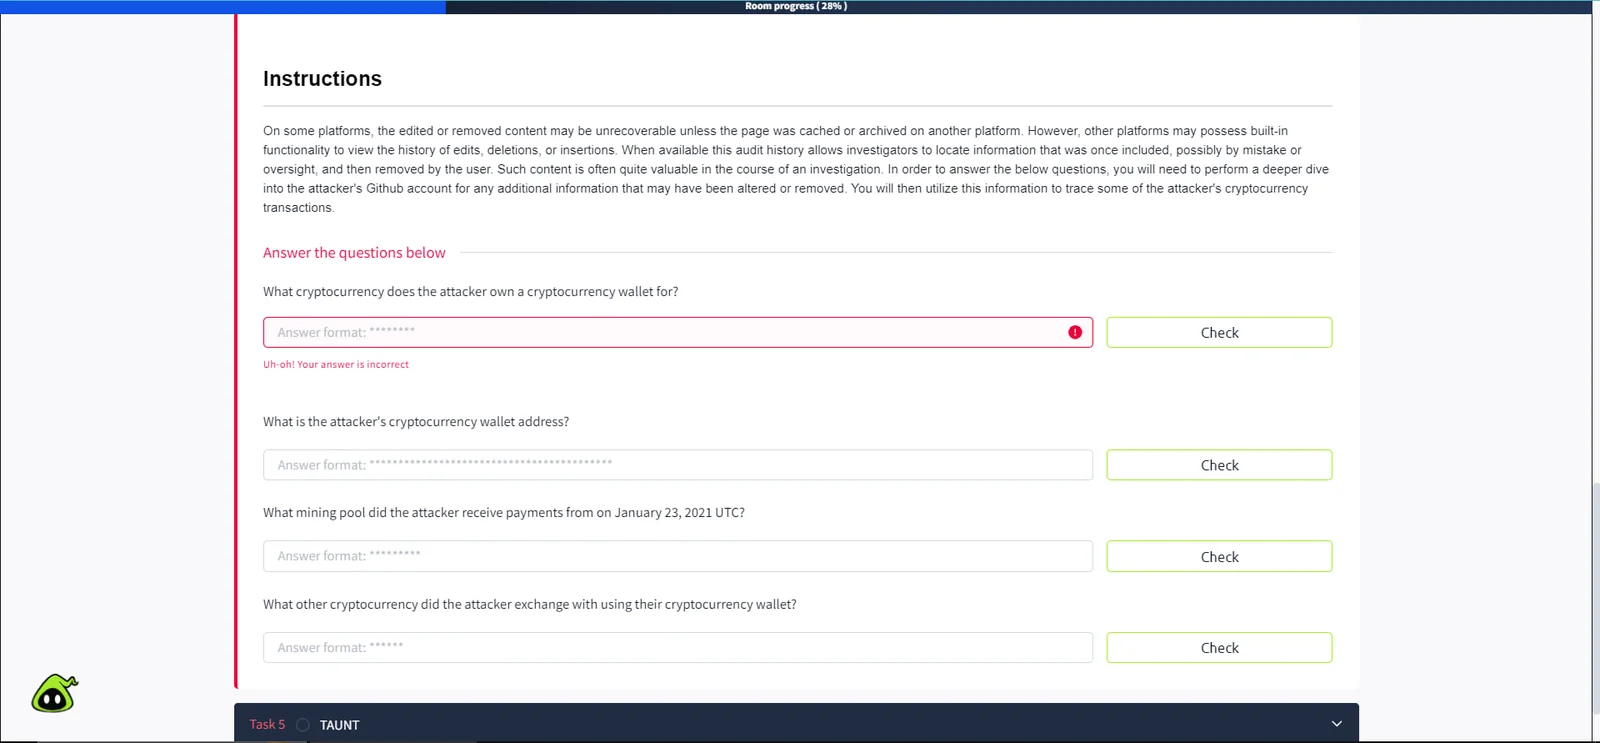
Al inspeccionar el perfil de GitHub se revela un repositorio llamado "ETH" con un archivo llamado miningscript y dos commits. Al ver el diff del commit se expone una URL de minería stratum que el atacante subió accidentalmente antes de actualizarla.
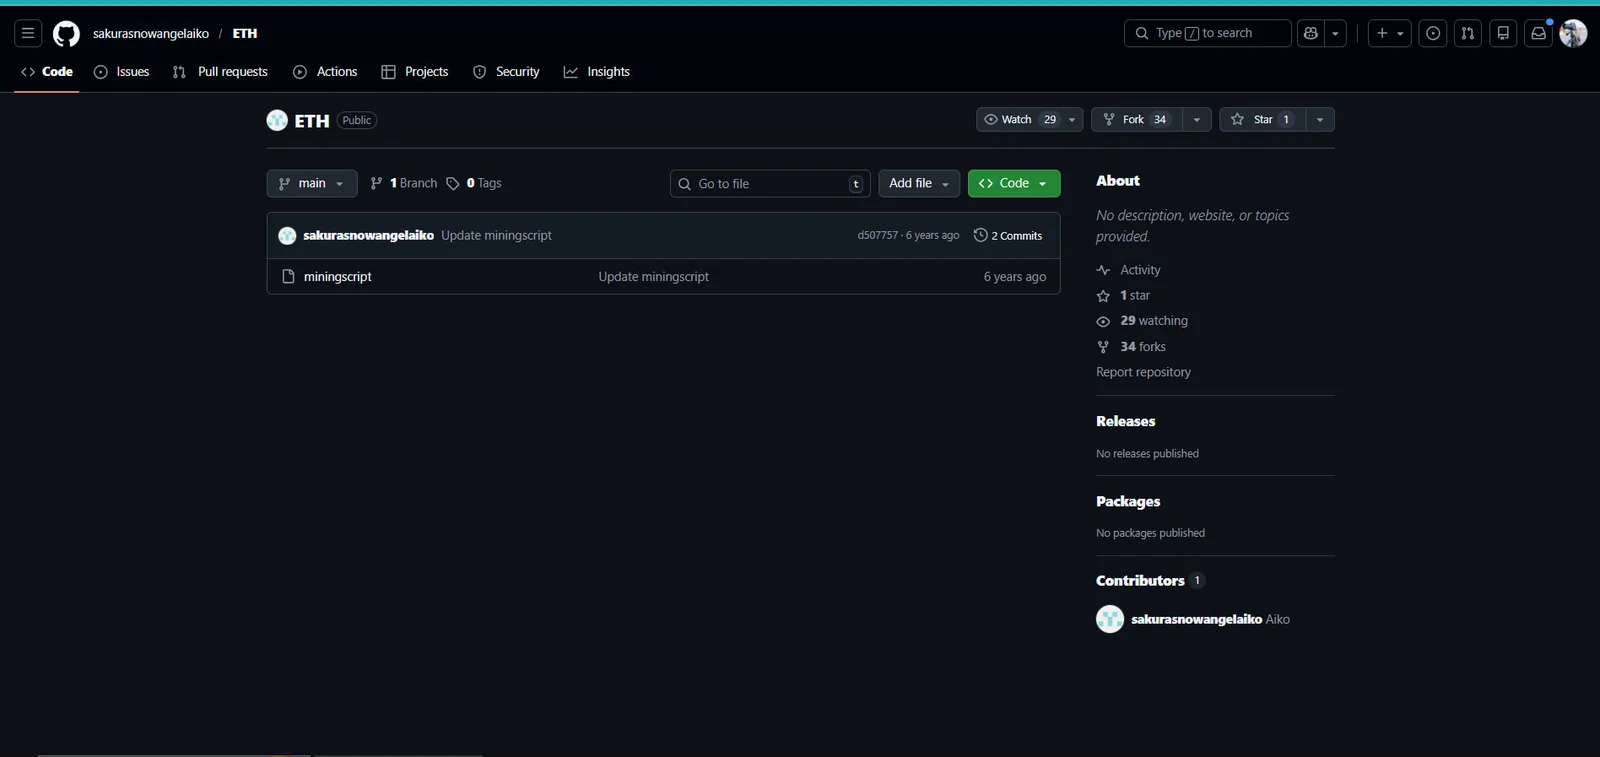 El repositorio de GitHub del atacante
sakurasnowangelaiko/ETH, 2 commits en el archivo miningscript
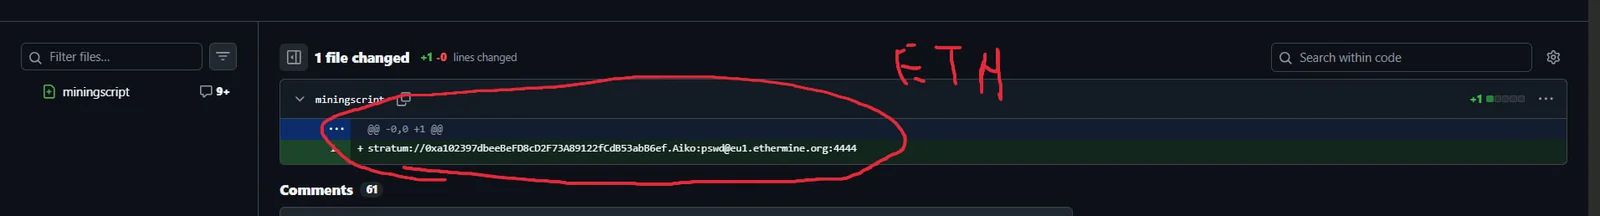 El diff del primer commit revela la configuración de minería completa:
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444, marcada con un círculo rojo
La URL stratum contiene tres piezas críticas de inteligencia: la dirección de la cartera de Ethereum, el pool de minería (Ethermine) y el nombre de usuario. Al enviar la dirección de la cartera a Etherscan se confirma la blockchain y se revela el historial de transacciones.







