
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitLabGitLab/hostile.node/rabbithole
ReconocimientoRecopilación de InformaciónPruebas de Penetración
GitLabhostile.node/rabbithole

Rabbit Hole

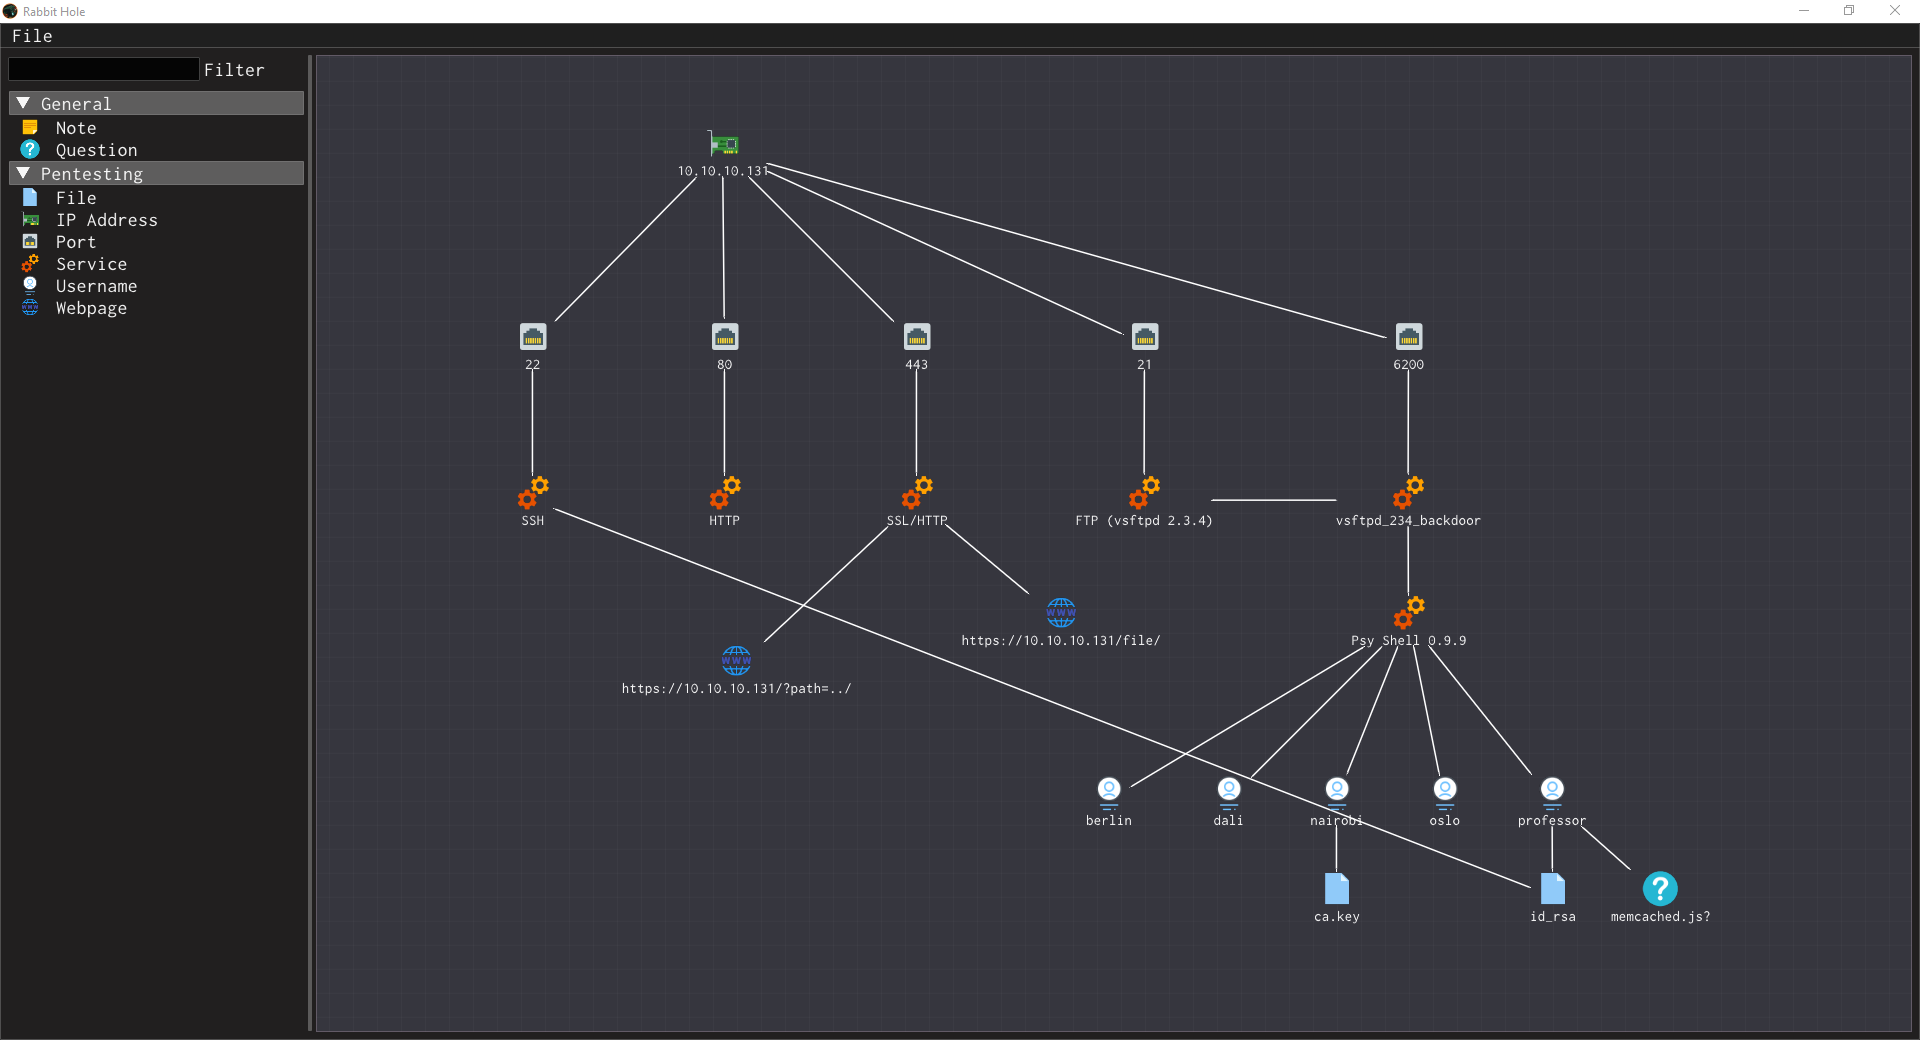
Herramienta ligera basada en grafos para organizar datos de pruebas de penetración en diagramas visuales de nodos y enlaces de IPs, puertos, servicios y hallazgos, inspirada en Maltego.

Ver Repositorio
31122hace 7 añosAún no revisado
Compartir

Resumen

Rabbit Hole proporciona un subconjunto muy limitado de la funcionalidad de Maltego, centrado en crear representaciones visuales de información para Pruebas de Penetración. Proporciona la creación de varios tipos de nodos (como Direcciones IP, Puertos, Servicios, etc.) y enlaces entre ellos, con una interfaz mucho más sencilla y sin requerir ningún tipo de registro.

Esta herramienta ha sido creada como una herramienta personal para ayudarme a organizar mi información al abordar las diversas máquinas en Hack The Box y se comparte con la esperanza de que haga la vida de otras personas más fácil.

Construir desde el código fuente

Linux

Rabbit Hole ha sido probado en Linux Mint y Parrot. Es posible que necesites las siguientes dependencias:

sudo apt install xorg-dev libglu1-mesa-dev

Para compilar, ejecuta lo siguiente:

cmake -H. -Bbuild -G "Unix Makefiles"
cmake --build build --config Release

Entonces podrás ejecutar Rabbit Hole:

./build/bin/rabbithole

Windows

Rabbit Hole ha sido probado al compilar con Visual Studio 2017. Para compilarlo, ejecuta lo siguiente:

cmake -H. -Bbuild -G "Visual Studio 15 2017 Win64"
cmake --build build --config Release

Alternativamente, puedes compilarlo desde Visual Studio usando la solución generada por el primer paso (que estará en build\rabbithole.sln).


Créditos

  • ImGui, por Omar Cornut: interfaz de usuario de modo inmediato subyacente.
  • ImGuiNodeEditor, por Micha Cicho: aplicación base y editor de nodos sobre ImGui.
  • ImGuiFileDialog, por aiekick y Alastair Growcott: navegador de archivos multiplataforma usando ImGui.
  • Dirent, por Toni Rnkk: implementación de dirent para Windows.
  • Icons 8: todos los iconos utilizados para los nodos.
  • Mark Anthony Taduran: icono de aplicación / GitLab.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




