 hackinglz/gibson
Herramienta de monitoreo de red que mapea las conexiones de proceso a red, identifica proveedores de nube y detecta actividad de beaconing.

Herramienta de monitoreo de red que mapea las conexiones proceso-red, identifica proveedores de nube y genera reglas de firewall. Agente ligero para la recolección, servidor para la agregación, parser para el análisis.
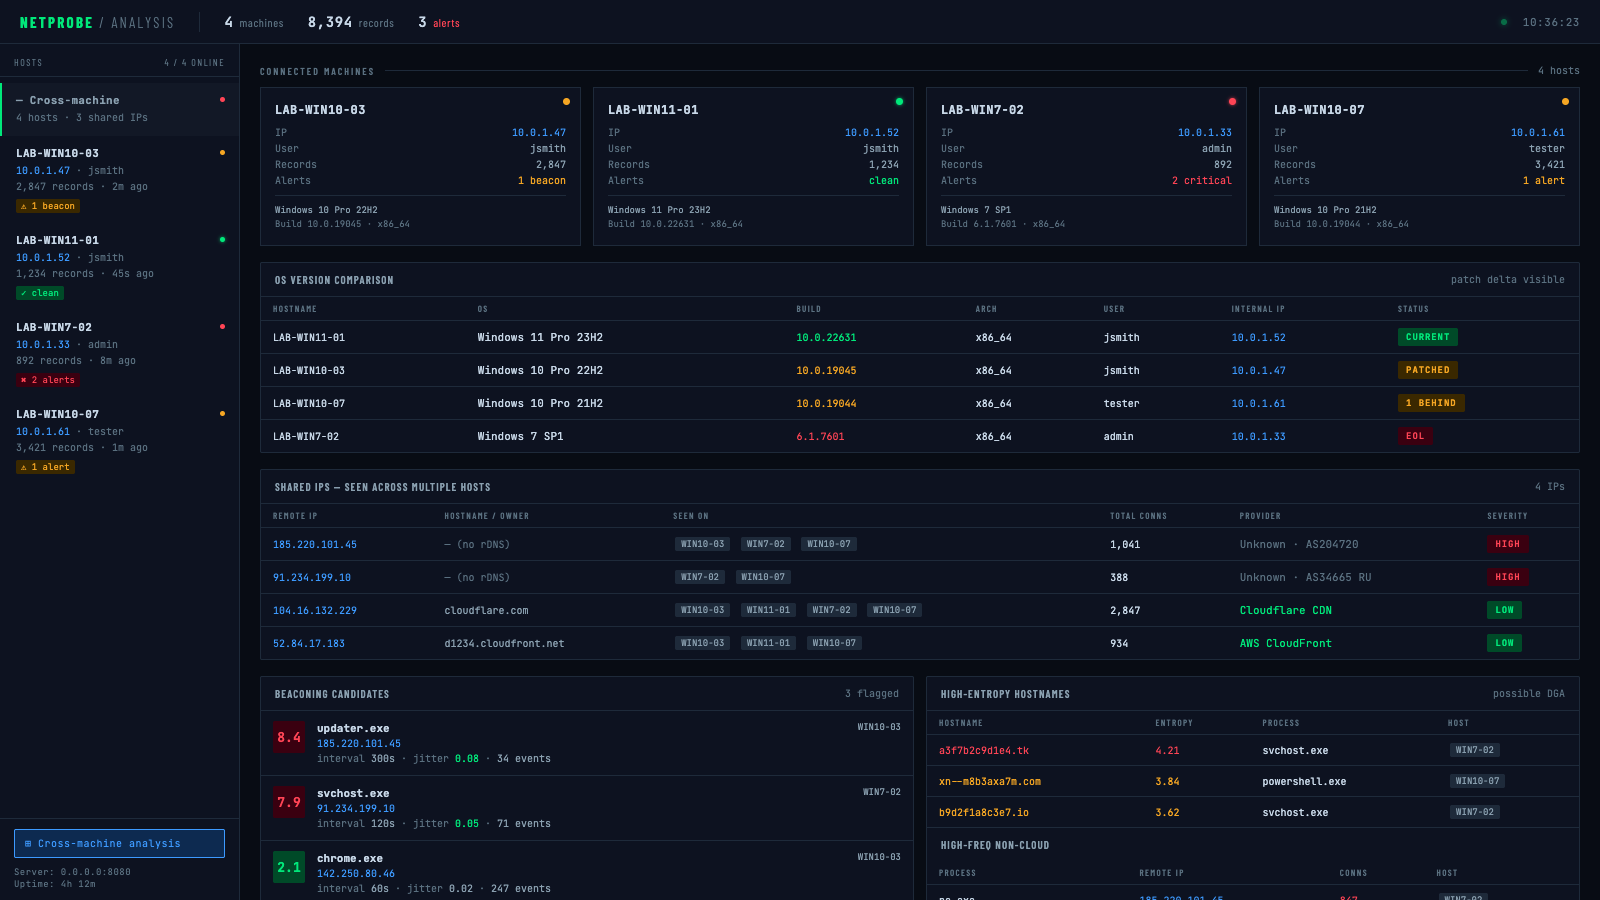
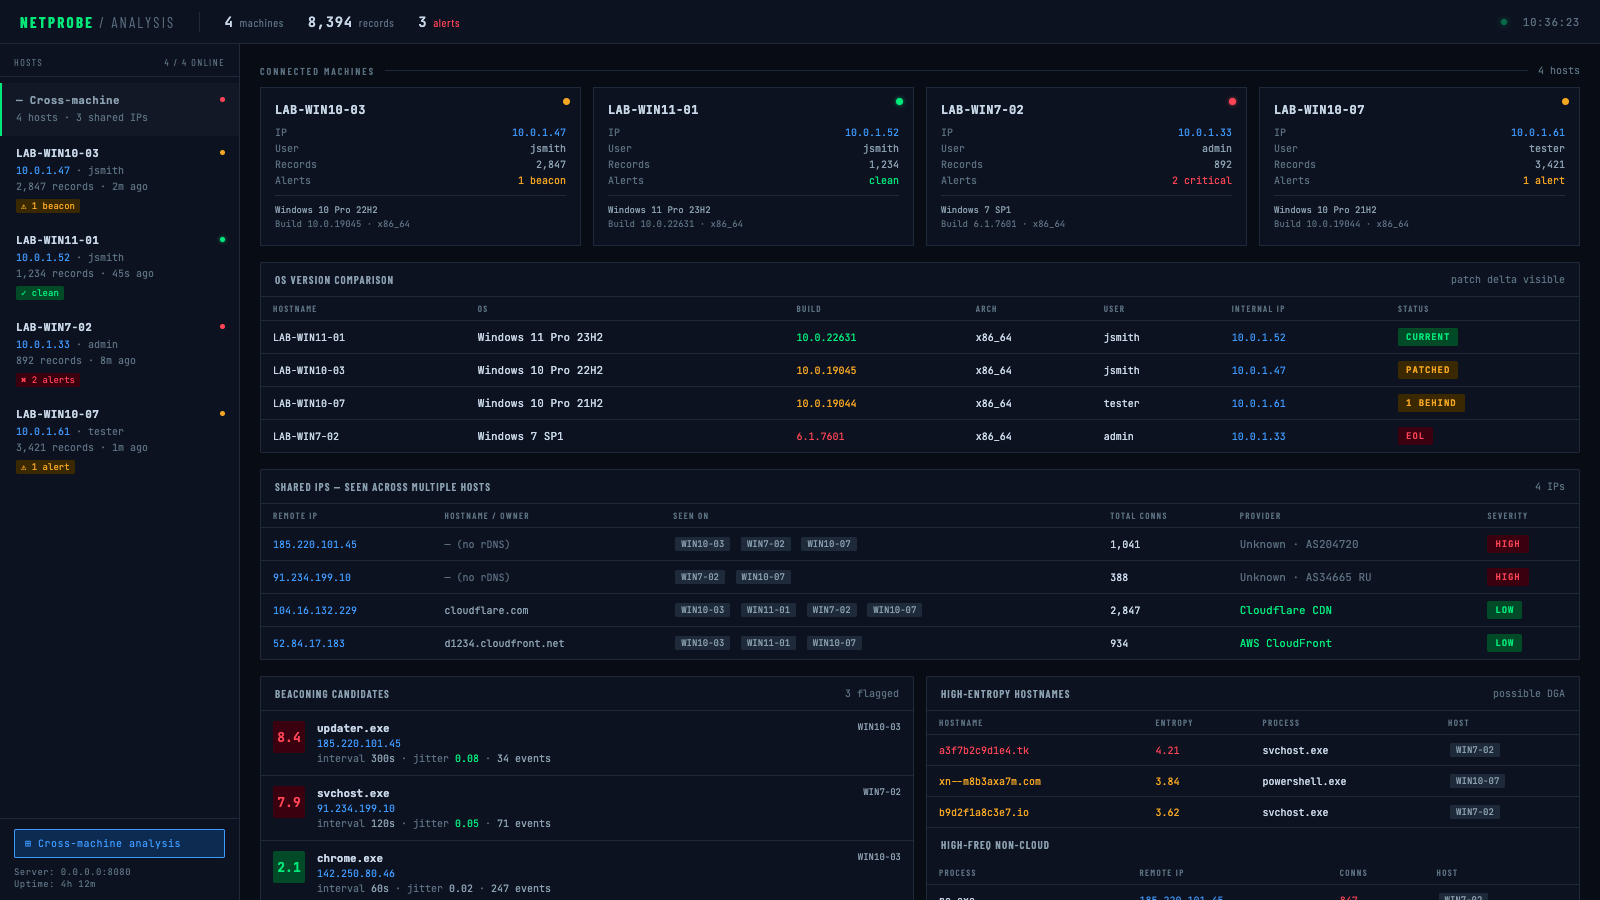
Vista general entre máquinas — comparación de versiones de SO, detección de IPs compartidas, candidatos a beaconing en todos los hosts:
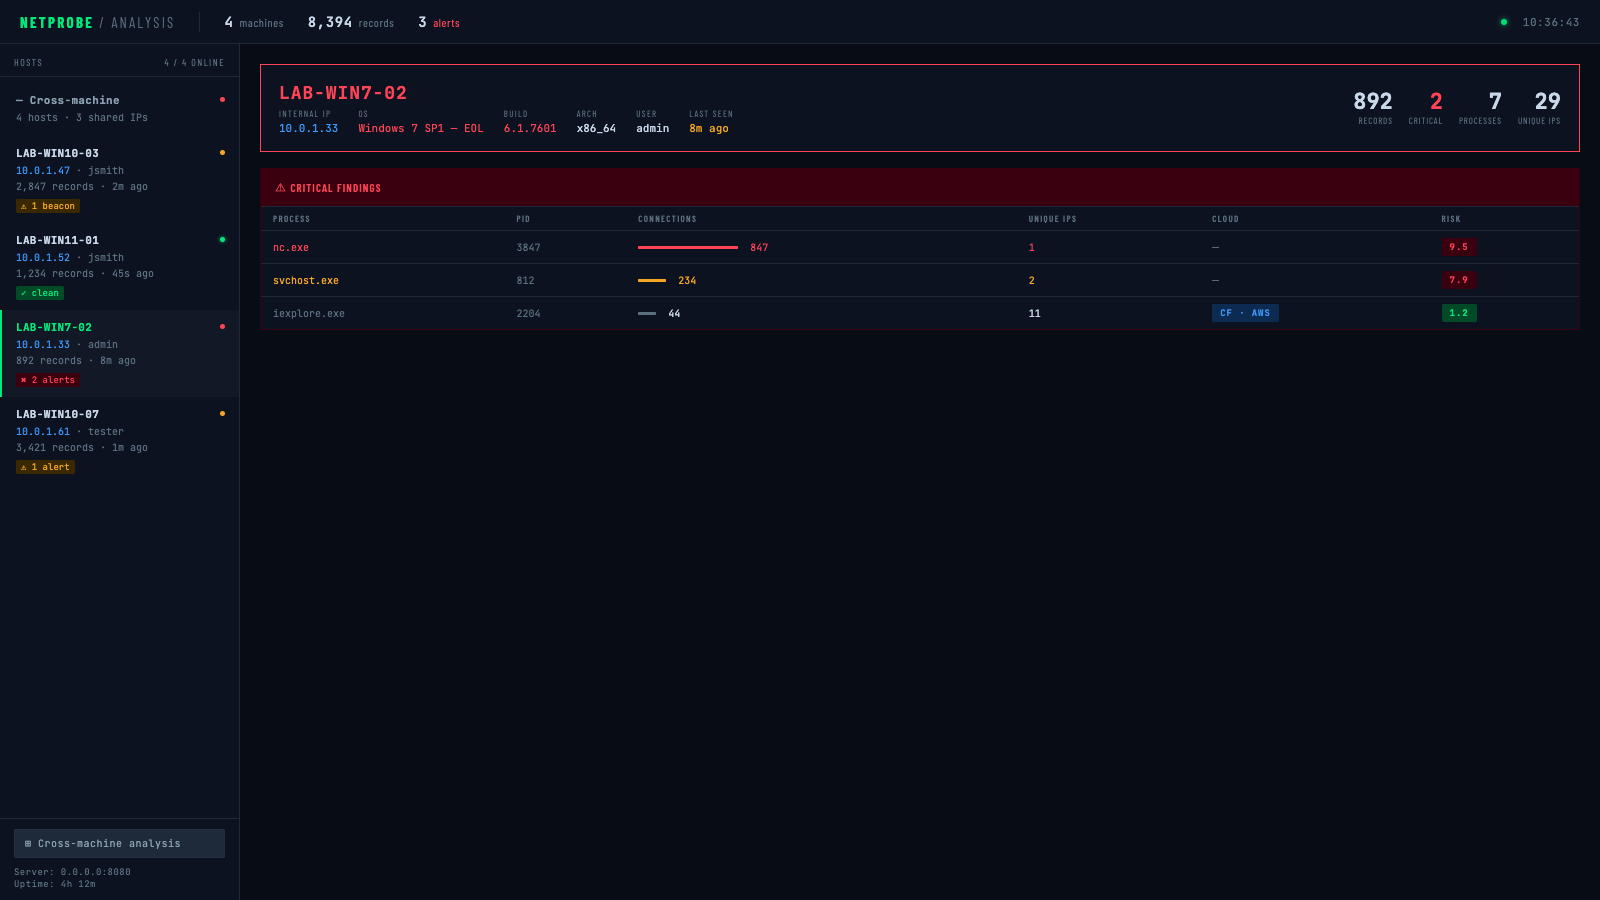
Detalle por host — alertas críticas (SO sin soporte, nc.exe haciendo beaconing a una IP desconocida):
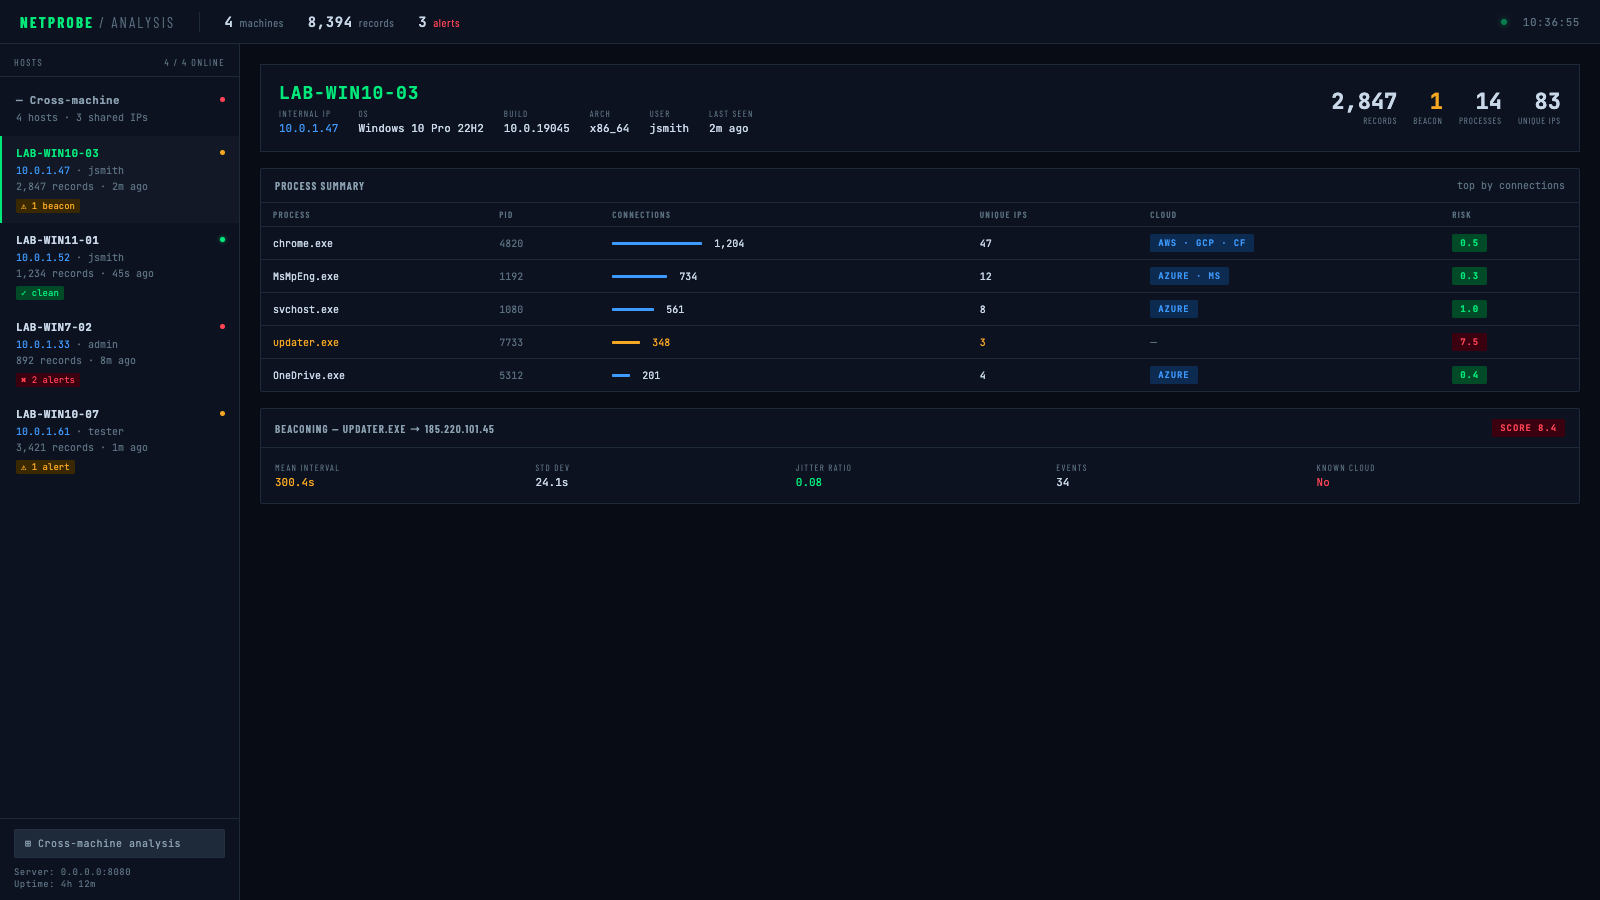
Detalle por host — advertencia (candidato a beacon marcado):
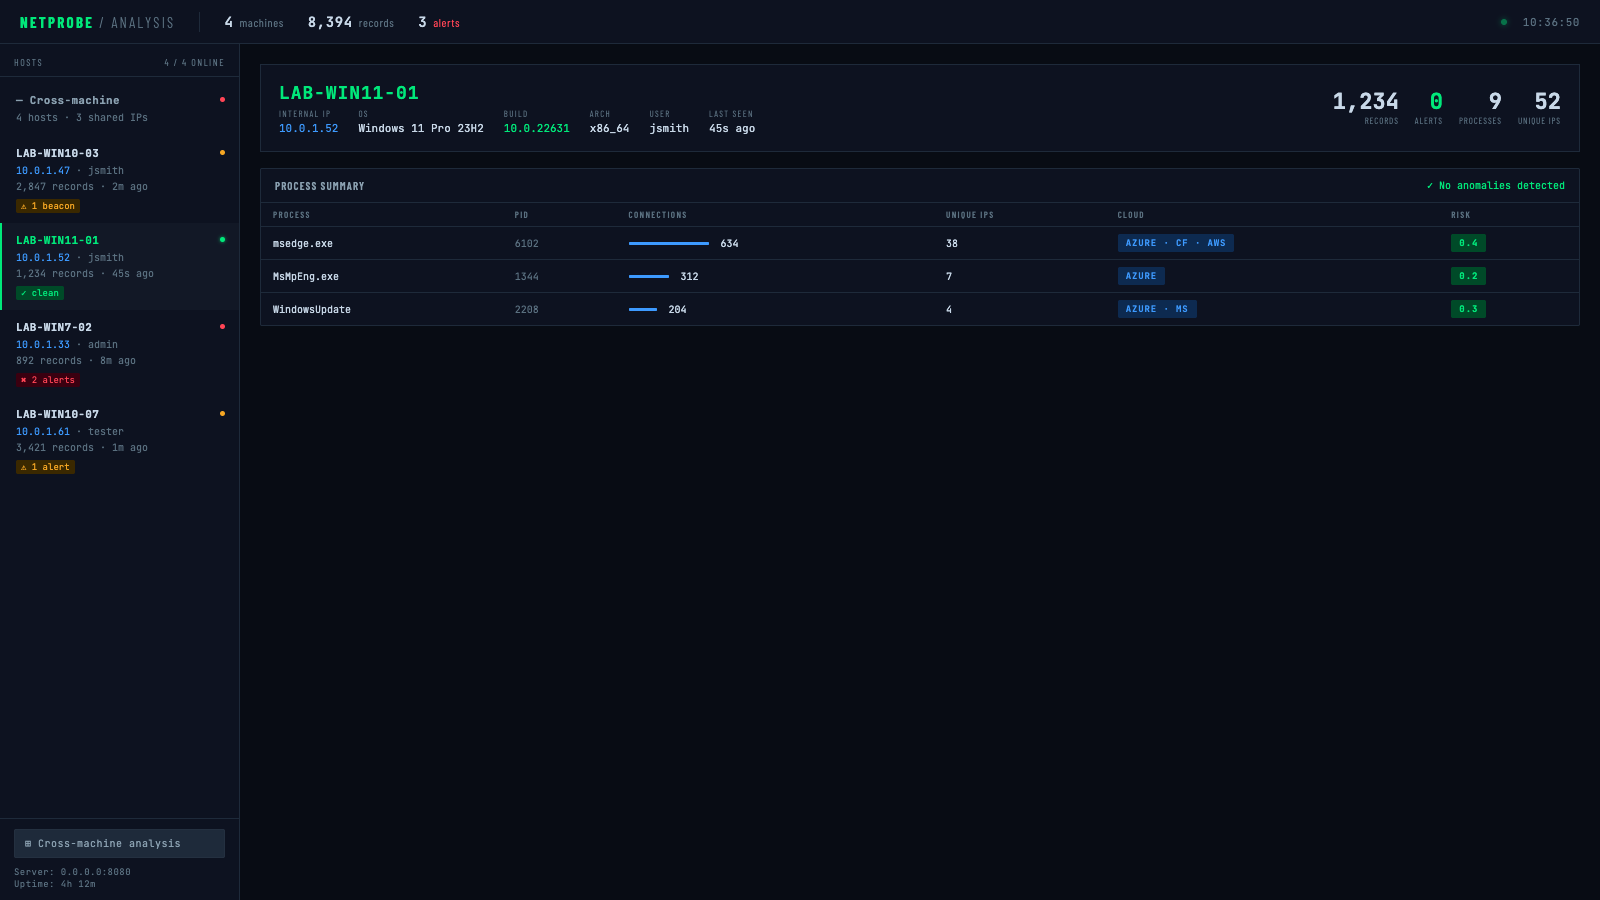
Detalle por host — limpio (sin anomalías):
cargo build --release
# Simple collection
cargo run --release -- collect --duration-seconds 300

# With DNS lookups
cargo run --release -- collect --duration-seconds 300 --enable-dns

# With compression and encryption
cargo run --release -- collect \
  --duration-seconds 300 \
  --compress \
  --encrypt-key "your-secret-password"
# Generate all reports
cargo run --release -- parse \
  --input connections.jsonl \
  --process-summary processes.json \
  --cloud-analysis cloud.json \
  --firewall-rules-iptables firewall.sh \
  --database-export network.sql

# Offline ownership lookup with local ASN DB (no network calls)
cargo run --release -- parse \
  --input connections.jsonl \
  --cloud-analysis cloud.json \
  --asn-db ip2asn-v4.tsv

# Live ARIN lookup with persistent cache (re-run skips already-queried IPs)
cargo run --release -- parse \
  --input connections.jsonl \
  --cloud-analysis cloud.json \
  --arin-lookup \
  --arin-cache arin_cache.json
# Quick 5-minute analysis
cargo run --release -- monitor \
  --duration-seconds 300 \
  --output-dir ./analysis \
  --full-analysis
El binario agent es un objetivo de despliegue mínimo, sin flags. Toda la configuración se incrusta en el binario en tiempo de compilación mediante variables de entorno: colócalo en un objetivo y ejecútalo sin argumentos.
AGENT_SERVER="http://10.0.1.5:8080/upload" \
AGENT_KEY="labkey123" \
AGENT_INTERVAL="5" \
AGENT_BATCH="200" \
AGENT_DURATION="0" \
AGENT_DNS="false" \
AGENT_ENCRYPT_KEY="mysecretpassword" \
cargo build --release --bin agent
El binario resultante en target/release/agent no tiene dependencias externas y no requiere flags:
./agent
| Variable | Por defecto | Descripción |
|---|---|---|
AGENT_SERVER | http://localhost:8080/upload | URL del endpoint de carga |
AGENT_KEY | (ninguno) | Valor del encabezado X-API-Key |
AGENT_INTERVAL | 5 | Intervalo de sondeo de sockets en segundos |
AGENT_BATCH | 200 | Registros por lote de carga |
AGENT_DURATION | 0 | Duración de ejecución en segundos (0 = ejecutar indefinidamente) |
AGENT_DNS | false | Resuelve IPs a nombres de host |
AGENT_ESTABLISHED | true | Solo conexiones ESTABLISHED |
AGENT_LOCAL_COPY | false | Mantiene una copia local .jsonl junto con las cargas |
AGENT_COMPRESS | false | Comprime con gzip antes de cargar |
AGENT_ENCRYPT_KEY | (ninguno) | Cifra el payload con AES-256-GCM (contraseña o clave hex de 64 caracteres) |
AGENT_UA | (por defecto de reqwest) | Encabezado HTTP User-Agent |
AGENT_SERVER="https://collector.internal/upload" \
AGENT_KEY="prod-api-key" \
AGENT_DURATION="0" \
AGENT_INTERVAL="30" \
AGENT_COMPRESS="true" \
AGENT_ENCRYPT_KEY="$(cat /etc/gibson/key)" \
cargo build --release --bin agent
cargo run --release -- collect \
  --duration-seconds 3600 \
  --interval-seconds 10 \
  --compress \
  --encrypt-key "your-32-char-hex-key-or-password" \
  --upload-url "https://your-server.com/api/upload" \
  --api-key "your-api-key" \
  --batch-size 50 \
  --delete-after-upload
cargo run --release -- collect \
  --duration-seconds 86400 \
  --interval-seconds 30 \
  --output connections_daily.jsonl \
  --enable-dns \
  --compress
El parser admite dos rutas mutuamente excluyentes para determinar quién posee las IPs no identificadas:
| Método | Flag | Velocidad | Red | Mejor para |
|---|---|---|---|---|
| Base de datos ASN local | --asn-db | Instantánea | Ninguna | Análisis repetidos, entornos aislados (air-gapped) |
| ARIN RDAP en vivo | --arin-lookup | Lenta (por IP) | Sí | Consultas puntuales, sin base de datos local disponible |
Descarga la base de datos ip2asn (actualización semanal):
curl -O https://iptoasn.com/data/ip2asn-v4.tsv.gz && gunzip ip2asn-v4.tsv.gz
Cuando se proporciona --asn-db, se ignora --arin-lookup. Usa --arin-cache para persistir los resultados de ARIN en disco, de modo que las re-ejecuciones omitan las IPs ya consultadas.
# Parse with cloud detection focus
cargo run --release -- parse \
  --input connections.jsonl \
  --cloud-analysis cloud_report.json \
  --min-connections 5 \
  --whitelist-processes "chrome,firefox,safari,edge"
Crea collector_server.py:
from flask import Flask, request, jsonify
import os
import json
import base64
from datetime import datetime
from Crypto.Cipher import AES
import gzip

app = Flask(__name__)

# Configuration
UPLOAD_DIR = "./collected_data"
API_KEY = "your-secure-api-key"
ENCRYPTION_KEY = bytes.fromhex("your-32-byte-hex-key")  # Optional

os.makedirs(UPLOAD_DIR, exist_ok=True)

def decrypt_data(encrypted_data, key):
    """Decrypt AES-256-GCM encrypted data"""
    decoded = base64.b64decode(encrypted_data)
    nonce = decoded[:12]
    ciphertext = decoded[12:]

    cipher = AES.new(key, AES.MODE_GCM, nonce=nonce)
    plaintext = cipher.decrypt_and_verify(ciphertext[:-16], ciphertext[-16:])
    return plaintext
