
Plataforma OSINT autoalojada. Apúntala a un dominio, IP, correo electrónico, teléfono o nombre de usuario y 26 módulos se ejecutan en paralelo: WHOIS, DNS, inteligencia de amenazas, filtraciones, búsqueda de nombres de usuario. Un único panel, una puntuación de exposición, un grafo de entidades, informes en HTML y PDF.
 entropq2/prism-platform

Plataforma OSINT autoalojada con 26 módulos, puntuación OPSEC, resumen con IA y un panel web en tiempo real.
Escanea un dominio, IP, correo electrónico, teléfono o nombre de usuario y obtén WHOIS, DNS, inteligencia de amenazas, datos de filtraciones, búsqueda de nombres de usuario, réplicas de la dark web, puntuación OPSEC, grafos de entidades e informes HTML/PDF en segundos.
Demo en vivo · Inicio rápido con Docker · Configuración · Arquitectura · Seguridad · Registro de cambios · Preguntas frecuentes



El análisis con IA en la demo en vivo puede ser lento. El servidor de la demo está ubicado en una región que todos los proveedores de LLM alojados bloquean, por lo que sus llamadas a la IA se enrutan a través de un proxy antes de llegar a un modelo. Funciona, simplemente es más lento que una instancia normal, así que dale un minuto al resumen. Una instancia autoalojada con tu propio proveedor responde a plena velocidad. Consulta las preguntas frecuentes.
También de mi autoría: Claude Security Skills, ocho habilidades de seguridad para Claude Code que también se ejecutan en CI. Se ejecuta en CI como una GitHub Action,
uses: NovaCode37/claude-security-skills@v1, que coloca los hallazgos de escaneo de secretos y de SAST de Python en la línea exacta de tu pull request; la versión 1.4.0 añade soporte parago.mody detecta llamadas HTTP sin timeout. Solo biblioteca estándar, nada que instalar.
¿Por qué PRISM? • Descripción general • Cómo se compara • Casos de uso • Características • Capturas de pantalla • Inicio rápido • Configuración • API • Estructura del proyecto • Ejecución de pruebas • CI/CD • Hoja de ruta • Historial de estrellas • Aviso legal • Apoya el proyecto • Contribuir • Créditos • Licencia
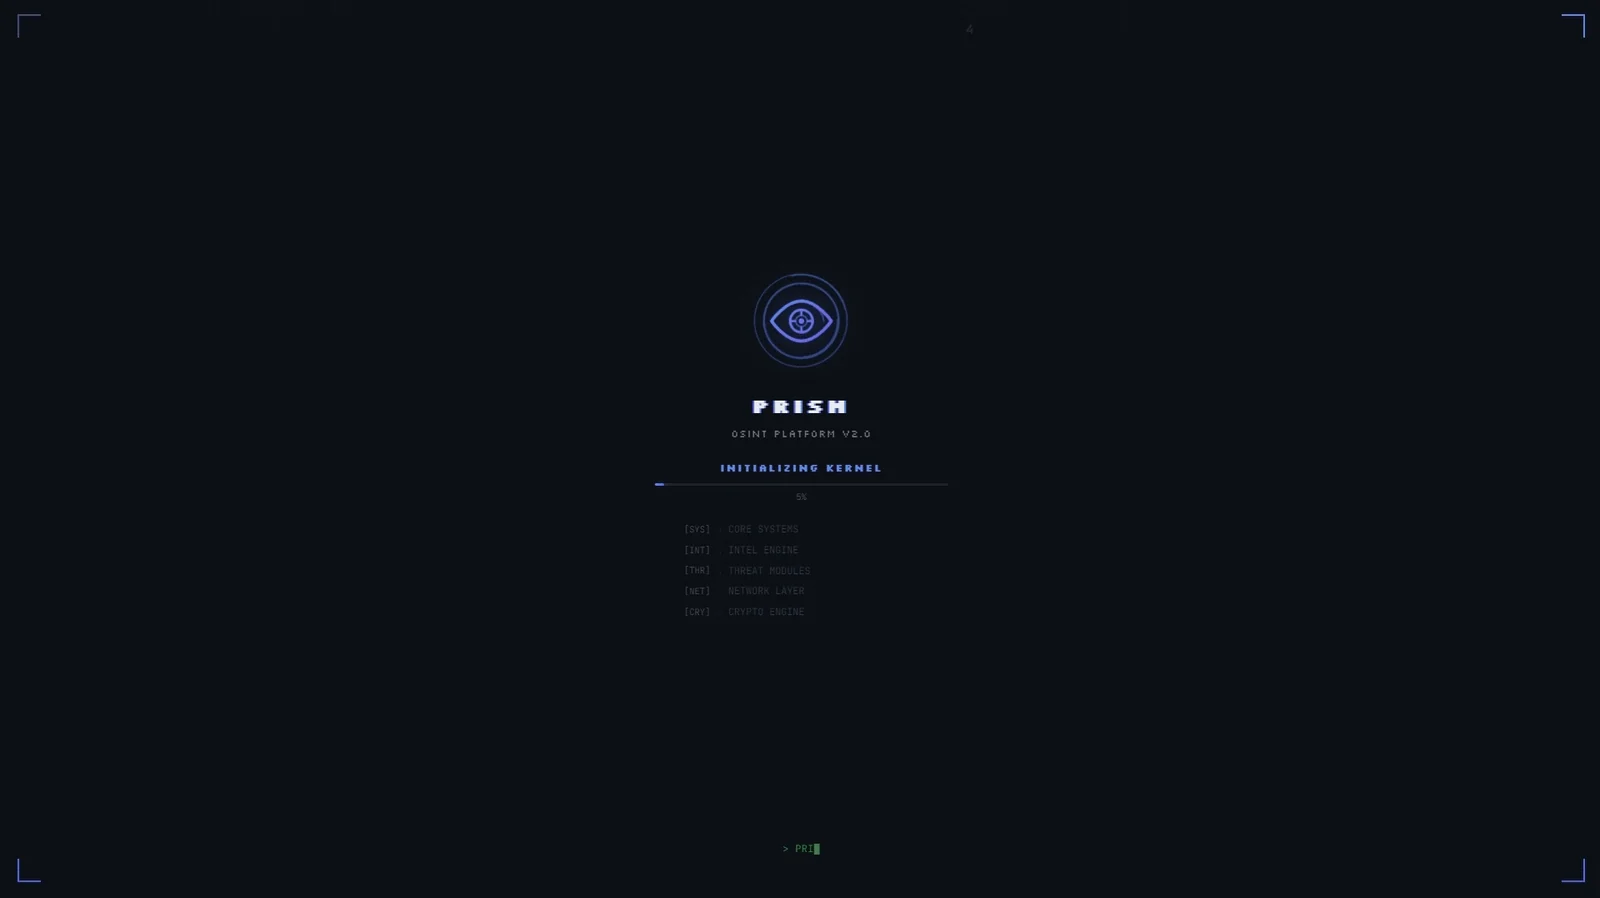
python cli.py scan example.com --json, gestiona reescaneos programados con python cli.py watchlist add example.com --interval 6, y consulta qué módulos acepta -m y cuáles carecen de clave de API con python cli.py modulesX-API-Key / Bearer), sin secretos en la cadena de consulta, CORS estricto, aislamiento de escaneos por principaldocker run ghcr.io/novacode37/prism-platform sin nada que compilar (amd64 y arm64)modules/PRISM consulta más de veinte fuentes externas y reúne lo que devuelven en un solo lugar. Los objetivos pueden ser un dominio, una IP, un correo electrónico, un número de teléfono o un nombre de usuario. Los resultados aparecen en un panel a medida que llegan, con un grafo de relaciones, un mapa GeoIP, una puntuación de exposición y exportación a HTML o PDF.
Stack:
flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]
SpiderFoot, theHarvester, Recon-ng y Maltego cubren el mismo terreno que PRISM, y varios de ellos lo cubren mejor. theHarvester y Recon-ng son herramientas CLI y cómodas de automatizar con scripts. SpiderFoot tiene muchos más módulos. El trabajo de grafos de Maltego es de otra liga.







