
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
weakpass — Herramienta de cracking de contraseñas basada en navegador con búsqueda de hashes, generación de listas de palabras, simulación de ataques basados en reglas y cracking de hashes del lado del cliente para pruebas de penetración. | Kitploit
Herramientas/GitHubGitHub/zzzteph/weakpass
Descifrado de ContraseñasAtaques de ContraseñasAnálisis de HashPruebas de Penetración
GitHubzzzteph/weakpass

weakpass

Herramienta de cracking de contraseñas basada en navegador con búsqueda de hashes, generación de listas de palabras, simulación de ataques basados en reglas y cracking de hashes del lado del cliente para pruebas de penetración.

Ver Repositorio
7276945hace 3 mesesRevisado por Kitploit
Compartir
Sitio web

Weakpass

Aquí puedes encontrar la lista de herramientas y un ejemplo de servidor API de weakpass.com para el descifrado de contraseñas y hashes en un solo lugar.

📂 Estructura de Carpetas

  • tools

    • Una colección de herramientas de descifrado de contraseñas y hashes. Échales un vistazo:
      • Kraker-js
      • Lookup
      • Passcheck
      • Passgen
  • libs

    • Enlaces a las librerías utilizadas en este proyecto.
  • rules

    • Archivo de reglas de descifrado para ataques avanzados.

Todas las herramientas y librerías las puedes encontrar en carpetas separadas. A continuación, una visión general rápida de las herramientas si quieres probarlas ahora mismo.

🚀 Visión General de las Herramientas

Passgen - generador de contraseñas

Genera una lista de palabras basada en palabras clave proporcionadas por el usuario para pruebas de contraseñas dirigidas.

Pruébalo en línea: Passgen

Por ejemplo, durante una prueba de penetración, necesitas obtener acceso a algún servicio, dispositivo, cuenta o red Wi-Fi que esté protegida por contraseña. Por ejemplo, supongamos que es la red Wi-Fi de EvilCorp. A veces, una contraseña es una combinación del nombre del dispositivo/red/organización con alguna fecha, carácter especial, etc. Por lo tanto, es más simple y fácil probar algunas combinaciones antes de lanzar verificaciones más complejas y que consumen tiempo. Por ejemplo, descifrar una contraseña Wi-Fi con una lista de palabras puede llevar varias horas y puede fallar, incluso si eliges una excelente lista de palabras porque no había una contraseña como Evilcorp2019 en ella.


Lookup - Herramienta de Búsqueda de Hash por Rango

Realiza búsquedas seguras de hash sin enviar datos sensibles a un servidor utilizando la API de Rango.

Pruébalo en línea: Lookup

Revela contraseñas para hashes MD5, NTLM, SHA1 o SHA256 usando la lista de palabras precomputada sin enviar tu hash al backend. La principal ventaja es que todas las comprobaciones de hash se realizan del lado del cliente, asegurando que tus datos permanezcan seguros y privados.

Además, puedes alojar y construir la base de datos para esta herramienta localmente y de forma interna. Para ello, utiliza una de las tablas precomputadas disponibles aquí y configura una API para servir rangos de hash por valor.

Un ejemplo de servidor que "funciona" con esta estructura de base de datos se puede encontrar en el repositorio.


Passcheck - ¿Ha sido comprometida tu contraseña?

Determina si tu contraseña ha sido comprometida o es vulnerable a ataques basados en reglas.

En línea: Passcheck

Esta herramienta verifica si tu contraseña existe en la lista de palabras precomputada usando una API de búsqueda por rango.

Pero, ¿qué pasa si alguien decide usar un ataque basado en reglas? ¿Es tu contraseña segura contra ataques basados en reglas? Más allá de eso, simula ataques basados en reglas aplicando reglas "inversas" de hashcat para identificar posibles candidatos que podrían usarse con las reglas para descifrar tu contraseña.

Características Clave

  • Verificación de lista de palabras - Verifica si tu contraseña se encuentra en la lista de palabras weakpass_4.merged.
  • Simulación de ataque basado en reglas - Genera candidatos y prueba si tu contraseña es vulnerable a técnicas de descifrado basadas en reglas.

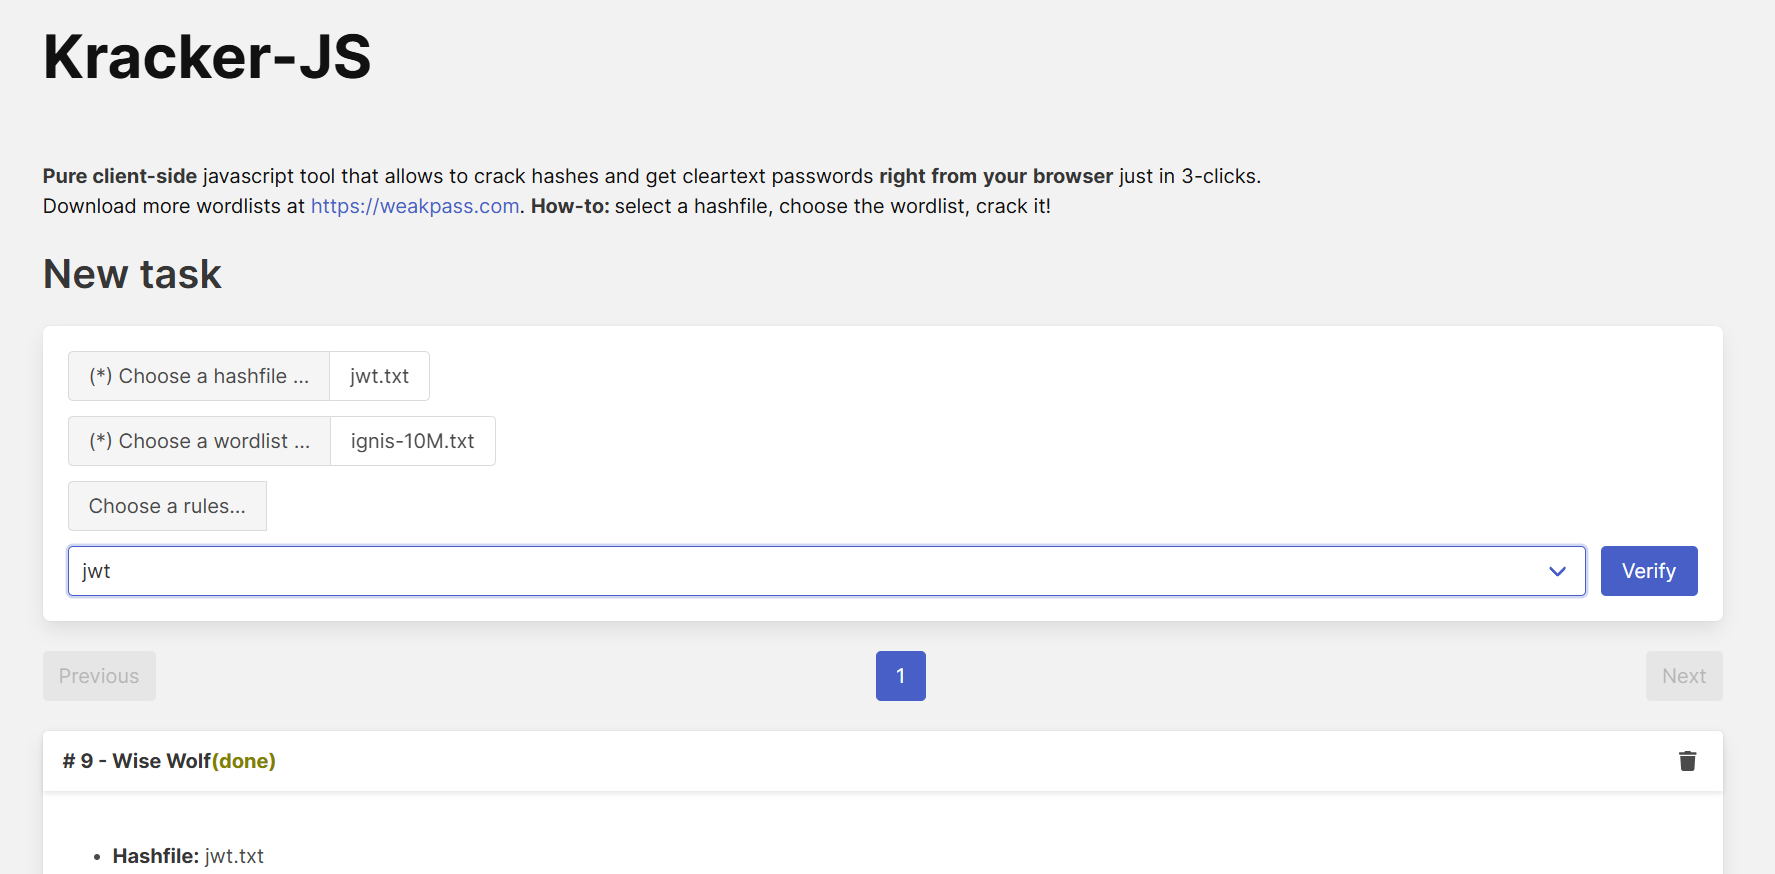
Kraker-JS

Descifra hashes directamente en tu navegador con esta herramienta basada en JavaScript.

Pruébalo en línea: Kraker-js

Características

  • Tipos de hash soportados: MD5, SHA1, funciones crypt, JWT, Net-NTLMv2, y más.
  • Descifrado paralelo: Ejecuta múltiples tareas simultáneamente para un procesamiento eficiente.
  • JS puro y del lado del cliente
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






