
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
kraker — Kraker es un sistema distribuido de fuerza bruta de contraseñas centrado en la facilidad de uso. | Kitploit
Herramientas/GitHubGitHub/zzzteph/kraker
Descifrado de ContraseñasAnálisis de VulnerabilidadesAnálisis de HashPruebas de PenetraciónUtilidades y FrameworksArchived
GitHubzzzteph/kraker

kraker

Kraker es un sistema distribuido de fuerza bruta de contraseñas centrado en la facilidad de uso.

Ver Repositorio
822056hace 1 añoRevisado por Kitploit
Compartir
Sitio web

  • Acerca de
  • Configuración
    • Servidor
      • Configuración
    • Agente
      • Configuración
      • Compilar desde el código fuente
      • Usar la versión precompilada
  • Contactos

Acerca de

Kraker es un sistema distribuido de fuerza bruta de contraseñas que te permite ejecutar y gestionar hashcat en diferentes servidores y estaciones de trabajo, centrado en la facilidad de uso. Hubo dos objetivos principales durante el diseño y desarrollo: crear la herramienta más simple para el cracking distribuido de hashes y hacerla tolerante a fallos.

Kraker consta de dos componentes principales: un servidor y un agente, que se comunican a través de una API REST. Puedes leer sobre su instalación y configuración a continuación.

Kraker continúa en desarrollo, por lo que la nueva funcionalidad, documentación y actualizaciones se publicarán a medida que estén disponibles. Si tienes sugerencias para mejorar o deseas participar en el desarrollo o encontrar errores, no dudes en abrir issues, pull requests, o contactarnos: @_w34kp455 y @_asSheShouldBe.
Video de demostración

DEMO

Configuración

Aquí encontrarás un manual sobre cómo configurar tu propio servidor, compilar un agente desde el código fuente y ejecutarlo. Siempre puedes descargar una versión precompilada y ejecutarla.

Servidor

El servidor está escrito en Laravel y proporciona una interfaz web para crear tareas de fuerza bruta y también sirve para gestionar agentes.

Configuración

sudo apt update
sudo apt-get -y install unzip git
curl -fsSL https://get.docker.com -o get-docker.sh
sh get-docker.sh
rm get-docker.sh
sudo curl -L "https://github.com/docker/compose/releases/download/1.25.3/docker-compose-$(uname -s)-$(uname -m)" -o /usr/local/bin/docker-compose
sudo chmod +x /usr/local/bin/docker-compose
sudo systemctl enable docker

git clone https://github.com/zzzteph/kraker
cd kraker/server
sudo docker-compose build app
sudo docker-compose up -d
sudo docker-compose exec app composer install
sudo docker-compose exec app php artisan key:generate
sudo docker-compose exec app php artisan migrate
sudo docker-compose exec app php artisan db:seed --class=HashtypeSeeder
sudo docker-compose exec app php artisan db:seed --class=UserSeeder

Navega a la dirección IP del servidor e introduce las siguientes credenciales:

  • Usuario: admin
  • Contraseña: kraker

Agente

Está escrito en .NET Core 5 y funciona en cualquier sistema operativo donde este framework esté disponible: Linux, Windows, MacOS (aún no probado). El agente es responsable de realizar las tareas de fuerza bruta que recibe del servidor.

Configuración

Para que el agente funcione en el host, necesitas instalar .NET Core 5, que se puede descargar desde el siguiente enlace:

https://dotnet.microsoft.com/download/dotnet/5.0

  • Linux - https://docs.microsoft.com/ru-ru/dotnet/core/install/linux
  • Windows - https://dotnet.microsoft.com/download/dotnet/thank-you/runtime-5.0.4-windows-x64-installer

Compilar desde el código fuente

  1. Instala el SDK de .NET Core 5. Ejemplo en Linux:
wget https://packages.microsoft.com/config/debian/10/packages-microsoft-prod.deb -O packages-microsoft-prod.deb
sudo dpkg -i packages-microsoft-prod.deb
sudo apt-get update 
sudo apt-get install -y apt-transport-https
sudo apt-get update
sudo apt-get install -y dotnet-sdk-5.0
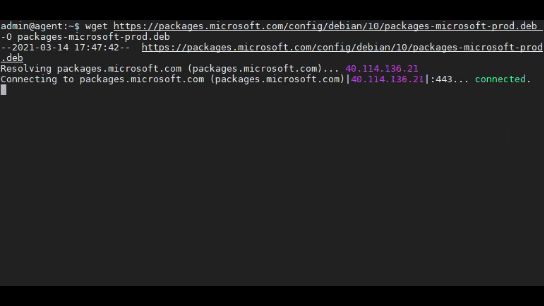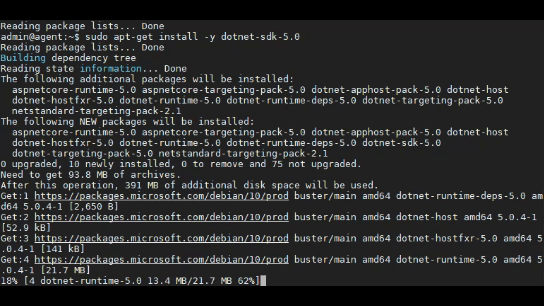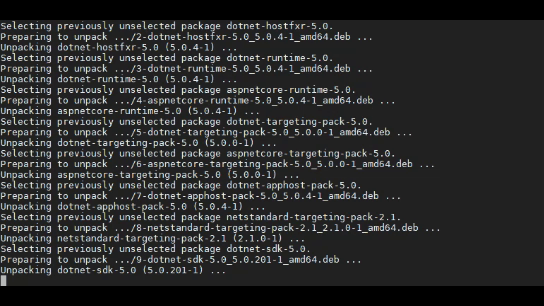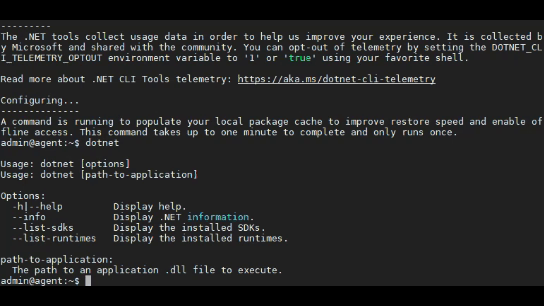
  1. Para compilar el agente desde el código fuente, ve a la carpeta del agente y ejecuta el siguiente comando: dotnet publish --configuration Release. Después de eso, en la carpeta Kracker.App/bin/Release/net5.0 obtendrás el proyecto compilado.
  2. Necesitas descargar hashcat desde la página oficial en https://hashcat.net/hashcat/, descomprimirlo en la carpeta del agente.
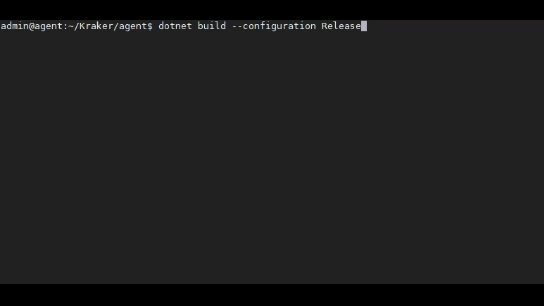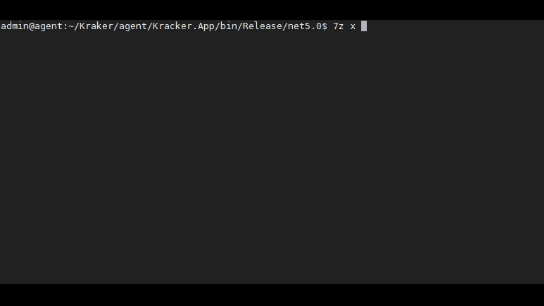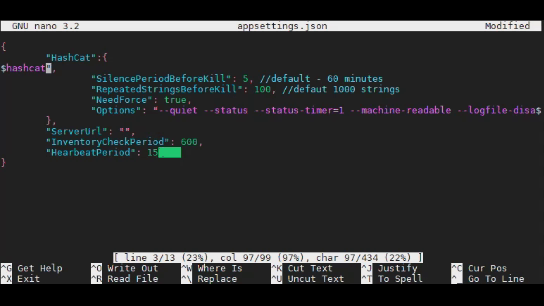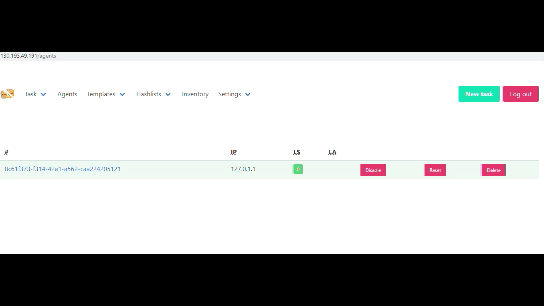
  3. Modifica appsettings.json en Kracker.App/bin/Release/net5.0 e introduce ServerURL y Hashcat.Path de la siguiente manera:
{
        "HashCat":{
        "Path": "/home/admin/Kraker/agent/Kracker.App/bin/Release/net5.0/hashcat/hashcat.bin", //hashcat path 
                "SilencePeriodBeforeKill": 5, //default - 60 minutes
                "RepeatedStringsBeforeKill": 100, //defaut 1000 strings
                "NeedForce": true,
                "Options": "--quiet --status --status-timer=1 --machine-readable --logfile-disable --restore-disable --outfile-format=2"
        },
        "ServerUrl": "http://8.8.8.8/", //server url
        "InventoryCheckPeriod": 600,
        "HearbeatPeriod": 15
}

  1. Crea una carpeta wordlist y rule y coloca allí tus listas de palabras y reglas favoritas.
  2. Ejecuta Kraker.app.exe o usa el comando dotnet run Kraker.app.dll
  3. Puedes copiar y pegar la carpeta del agente de servidor a servidor para una configuración fácil. ¡Feliz cracking!

Usar la versión precompilada

En la versión precompilada puedes encontrar:

  • hashcat preinstalado https://hashcat.net/hashcat/
  • reglas de https://github.com/ttmyst/tmyst_rules

Ejecutar el agente desde la versión precompilada:

  1. Instala el runtime de .NET Core 5.
  2. Modifica appsettings.json en Kracker.App/bin/Release/net5.0 e introduce ServerURL y Hashcat.Path.
  3. Coloca tus listas de palabras y reglas favoritas en las carpetas wordlist y rule. Puedes encontrar muchas wordlists en https://weakpass.com.
  4. Ejecuta Kraker.app.exe o usa el comando dotnet Kraker.app.dll

Contactos

  • @_w34kp455
  • @_asSheShouldBe
  • https://weakpass.com
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →