 zh54321/sharepointdumper

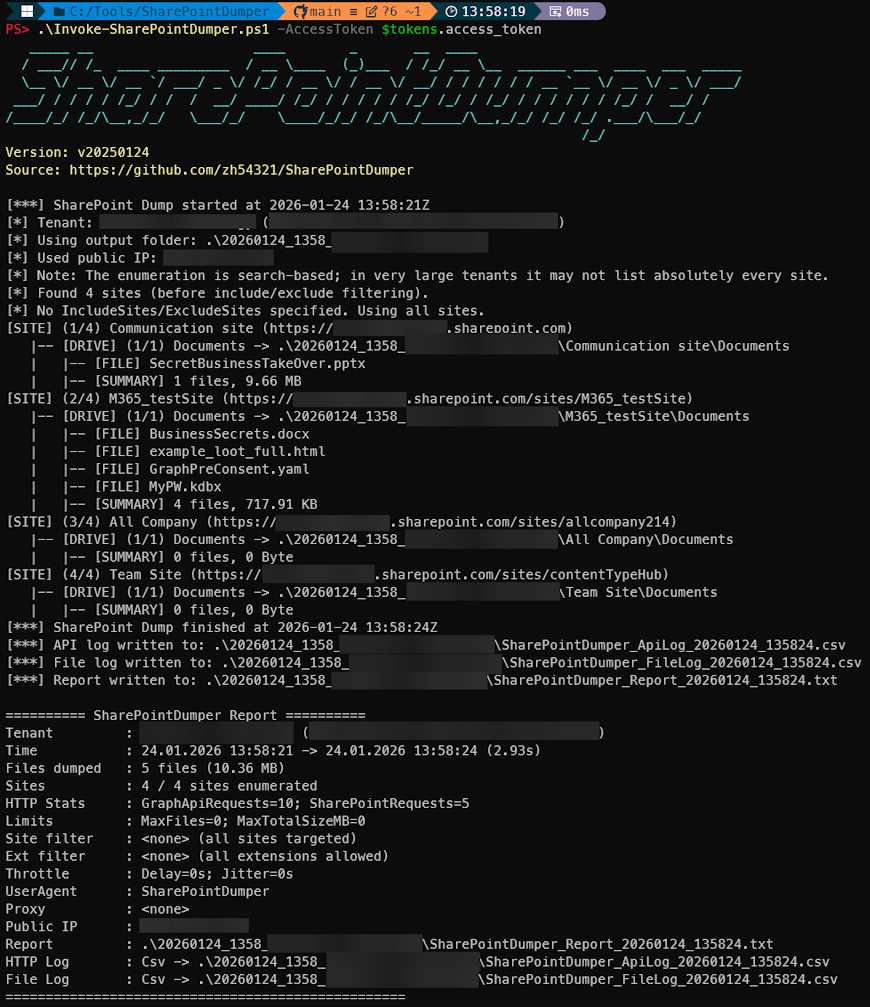
Herramienta de extracción y auditoría de SharePoint en PowerShell para equipos rojos/azules/morados. Enumera todos los sitios/unidades de SharePoint a los que un usuario puede acceder a través de Microsoft Graph, descarga archivos de forma recursiva y registra cada solicitud HTTP de Graph + SharePoint para correlación SIEM, ingeniería de detección y pruebas de IR.
SharePointDumper es una utilidad de extracción y auditoría basada en PowerShell que enumera los sitios de SharePoint a los que un usuario puede acceder a través de Microsoft Graph y descarga archivos a través de SharePoint.
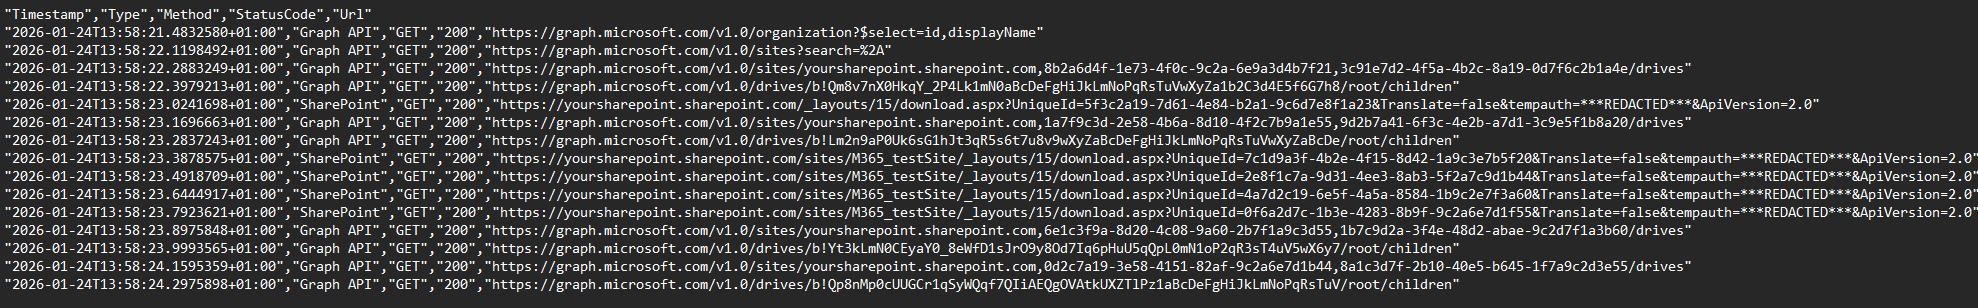
Está diseñado para pruebas de SOC / DLP, purple teaming y evaluaciones de red-team no sofisticadas, y por lo tanto genera informes detallados que incluyen los archivos descargados y cada solicitud HTTP (Graph + SharePoint) para la correlación con SIEM.
La herramienta no realiza autenticación. En su lugar, requiere un token de acceso OAuth2 ya obtenido con los permisos adecuados de Microsoft Graph (Sites.Read.All o Sites.ReadWrite.All).
Si necesita ayuda para obtener dicho token, puede usar EntraTokenAid (ejemplos incluidos más abajo), que simplifica la generación de tokens de acceso utilizables.
Ejecución:
Ejemplo de registro CSV de API (puede ser CSV o JSON):
Ejemplo de registro de descarga de archivos (puede ser CSV o JSON)

git clone https://github.com/zh54321/SharePointDumper.git
cd SharePointDumper
SharePointDumper requiere un token de acceso válido de Microsoft Graph con permisos delegados para enumerar sitios y archivos:
Sites.Read.All oSites.ReadWrite.AllAdemás, el cliente OAuth debe tener permiso para llamar a la API de SharePoint.
Más de 23 aplicaciones propias de Microsoft ya tienen los permisos Sites.Read… pre-consentidos. Pueden descargar archivos de SharePoint y se pueden usar para obtener un token válido sin configuración adicional del inquilino.
