Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/zgsnj123/cve-2025-45466
Seguridad de Sistemas EmbebidosEscalada de PrivilegiosReconocimientoAtaques de ContraseñasAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad de Hardware e IoTAutenticación
GitHubzgsnj123/cve-2025-45466

CVE-2025-45466

Son los detalles de CVE-2025-45466

Ver Repositorio
134hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-45466

Son los detalles de CVE-2025-45466

Divulgación de CVE: CVE-2025-45466

Resumen

Se ha descubierto una vulnerabilidad en el perro robótico Unitree Go1 (todas las versiones <= Go1_2022_05_11) que involucra credenciales de autenticación en texto plano codificadas, lo que conduce a un Control de Acceso Incorrecto. Este problema permite a atacantes remotos o locales obtener acceso no autorizado al sistema a través de SSH o SCP, pudiendo resultar en ejecución remota de código, escalada de privilegios y divulgación de información.


Detalles de la Vulnerabilidad

  • Tipo de Vulnerabilidad: Control de Acceso Incorrecto
  • Impacto:
    • Ejecución Remota de Código ✅
    • Escalada de Privilegios ✅
    • Divulgación de Información ✅
  • Vector de Ataque:
    Un atacante puede extraer el firmware, inspeccionar un script específico (/run.sh), y encontrar credenciales en texto plano codificadas usadas para autenticación SSH/SCP. Con estas credenciales, el atacante puede acceder al robot de forma remota a través de:
    • Modo cliente Wi-Fi
    • Modo AP Wi-Fi
    • Acceso físico mediante interfaz Ethernet

Productos Afectados

  • Vendedor: Unitree Robotics
  • Producto: Unitree Go1
  • Versiones Afectadas: Todas las versiones de firmware ≤ Go1_2022_05_11
  • Componente Afectado: /run.sh en el firmware
  • URL del Paquete de Firmware (Archivado):
    Go1_2022_05_11_e0d0e617.zip

Prueba de Concepto (PoC)

  1. Descargar el firmware afectado
  2. grep -i "password" run.sh
  3. ssh root@<robot_ip> # using the hardcoded password
  4. Haz lo que quieras con permiso de root.

Resultado

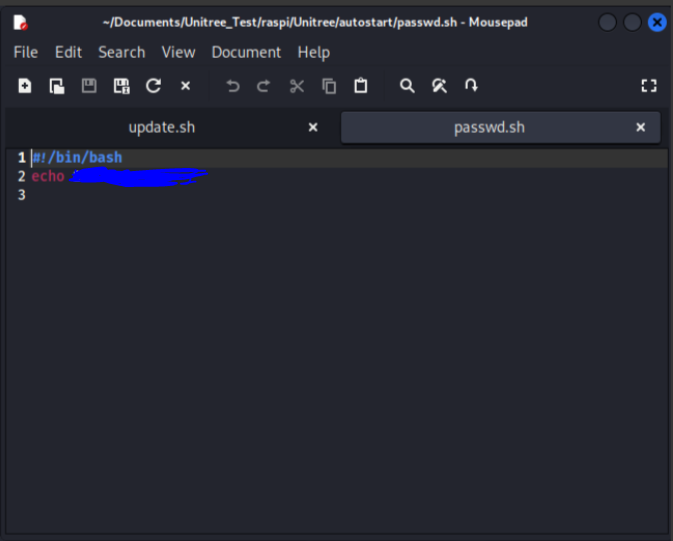
Como se muestra en la captura de pantalla a continuación, la contraseña de acceso root se guarda en passwd.sh (figura 1). Y este archivo se puede identificar en el mismo paquete (figura 2)

figura 1: image

figura 2: image

Descargar herramienta