

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Bypass-Sandbox-Evasion — Herramienta en C++ que modifica llamadas a la API de Windows para eludir las comprobaciones de tamaño de RAM del sandbox, permitiendo que el malware evite la detección en entornos de análisis aislados. | Kitploit
Herramientas/GitHubGitHub/zeromemoryex/bypass-sandbox-evasion
Evasión de IDS/IPSAnálisis de MalwareAnálisis de BinariosAnti-Bot
GitHubzeromemoryex/bypass-sandbox-evasion

Bypass-Sandbox-Evasion

Herramienta en C++ que modifica llamadas a la API de Windows para eludir las comprobaciones de tamaño de RAM del sandbox, permitiendo que el malware evite la detección en entornos de análisis aislados.

Ver Repositorio
1422040hace 3 añosRevisado por Kitploit
Compartir

Bypass-Sandbox-Evasion

Los entornos aislados (sandboxes) se utilizan comúnmente para analizar malware. Proporcionan un entorno temporal, aislado y seguro en el que observar si un archivo sospechoso presenta algún comportamiento malicioso. Sin embargo, los desarrolladores de malware también han desarrollado métodos para evadir los entornos aislados y de análisis. Uno de esos métodos consiste en realizar comprobaciones para determinar si la máquina en la que se ejecuta el malware está siendo operada por un usuario real. Una de esas comprobaciones es el tamaño de la RAM. Si el tamaño de la RAM es irrealmente pequeño (por ejemplo, 1 GB), puede indicar que la máquina es un entorno aislado. Si el malware detecta un entorno aislado, no ejecutará su comportamiento malicioso real y puede parecer un archivo benigno.

Detalles

  • La API GetPhysicallyInstalledSystemMemory recupera la cantidad de RAM instalada físicamente en el ordenador a partir de las tablas de firmware SMBIOS. Toma un parámetro PULONGLONG y devuelve TRUE si la función se ejecuta correctamente, estableciendo TotalMemoryInKilobytes en un valor distinto de cero. Si la función falla, devuelve FALSE.
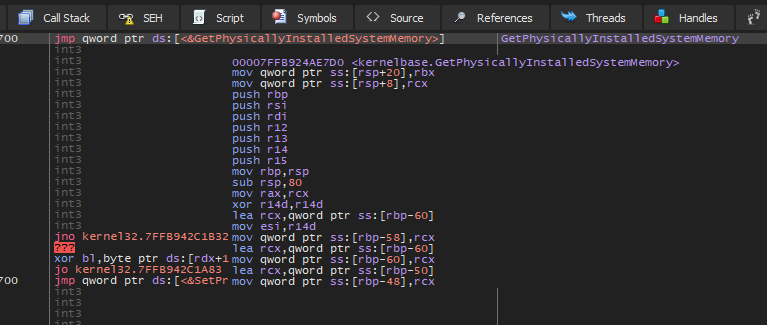

    image image

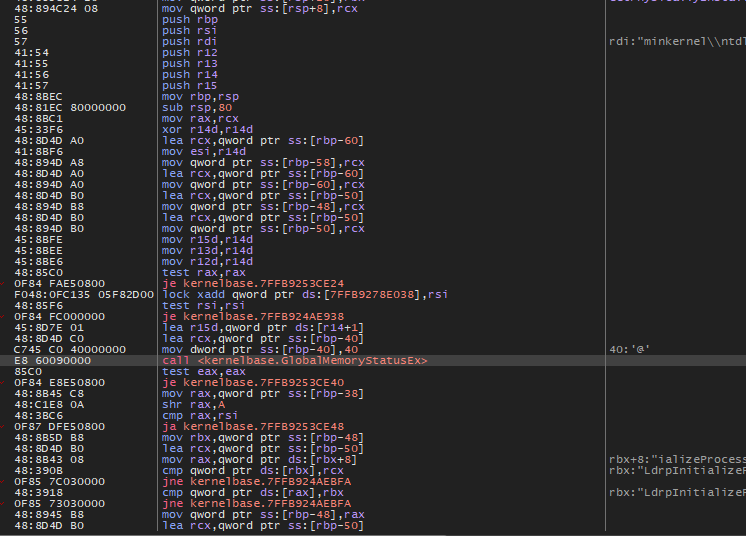
  • La cantidad de memoria física recuperada por la función GetPhysicallyInstalledSystemMemory debe ser igual o superior a la cantidad reportada por la función GlobalMemoryStatusEx; si es inferior, los datos SMBIOS son incorrectos y la función falla con ERROR_INVALID_DATA. Los datos SMBIOS mal formados pueden indicar un problema con el ordenador del usuario.
    image

  • El registro rcx contiene el parámetro TotalMemoryInKilobytes. Para sobrescribir la dirección de salto de GetPhysicallyInstalledSystemMemory, utilizo los siguientes opcodes: mov qword ptr ss:[rcx],4193B840. Esto mueve el valor 4193B840 (o 1.1 TB) a rcx. Luego, la instrucción ret se utiliza para extraer la dirección de retorno de la pila y saltar a ella. Por lo tanto, cada vez que se llama a GetPhysicallyInstalledSystemMemory, establecerá rcx al valor personalizado.


    image

Vídeo

https://user-images.githubusercontent.com/60795188/184030477-2c6dc38a-0ef6-41ca-a118-88e9d8ee9e45.mp4

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





