zeoday/cobaltstrike4.5_cdf-1
versión crackeada de cobaltstrike4.5, eliminación de la firma checksum8, bypass de BeaconEye, corrección de la fuga del stage en rutas de error, adición de verificación de doble factor TOTP, corrección de CVE-2022-39197, etc.

Crack de la versión 4.5 de cobaltstrike, eliminación de la característica checksum8, bypass de BeaconEye, corrección de la fuga de stage por rutas erróneas, adición de verificación de doble factor TOTP, adición de visualización cifrada de nombres de usuario, corrección del bug de derivación foreign en la versión 4.5, modificación del nombre del archivo de configuración del cliente, etc.
Crack de cobalt strike 4.5
Crack de cobaltstrike 4.5
[TOC]
Esta herramienta y el contenido del artículo se limitan exclusivamente a la investigación de seguridad. El usuario asume todas las responsabilidades legales y relacionadas derivadas del uso de esta herramienta y del contenido del artículo. El autor no asume ninguna responsabilidad legal. Si usted incurre en cualquier comportamiento ilegal durante el uso de esta herramienta y del contenido del artículo, deberá asumir las consecuencias correspondientes por su cuenta; no asumiremos ninguna responsabilidad legal ni solidaria. De lo contrario, no instale ni utilice esta herramienta. Su uso de esta herramienta o cualquier otra forma expresa o implícita de aceptación de este acuerdo se considerará como que ha leído y aceptado las condiciones de este acuerdo. Al utilizar esta herramienta para la investigación de seguridad, debe asegurarse de que dicha actividad cumple con las leyes y regulaciones, y de que ha obtenido la autorización suficiente. No la utilice contra objetivos no autorizados.
Sí, he vuelto. Continúo con el original cobaltstrike4.4_cdf: https://github.com/lovechoudoufu/about_cobaltstrike4.4_cdf Esta vez es la versión 4.5. El 4.4 anterior fue eliminado por GitHub; calculo que este proyecto también será eliminado dentro de poco~.
Se recomienda unirse al grupo del avioncito (Telegram); cuando este proyecto y otras actualizaciones sean eliminados, se podrán descargar desde el grupo:
Antes de usarlo, verifique cuidadosamente el hash del archivo jar de la versión correspondiente.
Proceso de autenticación de certificado (tomando 4.3 como ejemplo): la versión 4.5 tiene ligeros cambios al final.
Claves de descifrado oficiales de cada versión:
4.0 1be5be52c6255c33558e8a1cb667cb06
4.1 80e32a742060b884419ba0c171c9aa76
4.2 b20d487addd4713418f2d5a3ae02a7a0
4.3 3a4425490f389aeec312bdd758ad2b99
4.4 5e98194a01c6b48fa582a6a9fcbb92d6
cobaltstrike.auth archivo de clave de autenticación, cifrado RSA, contenido descifrado:
4.3
-54, -2, -64, -45,	//文件头
0, 77,	//后续长度
1, -55, -61, 127, 	//证书时间限制29999999(永久)
0, 0, 0, 1, 	//watermark(水印)
43, 	//版本
16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20,
16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20,
16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20,
16, 58, 68, 37, 73, 15, 56, -102, -18, -61, 18, -67, -41, 88, -83, 43, -103
Cada vez que se actualiza una versión, la longitud correspondiente aumenta en 17 y la key aumenta en 17 bytes.
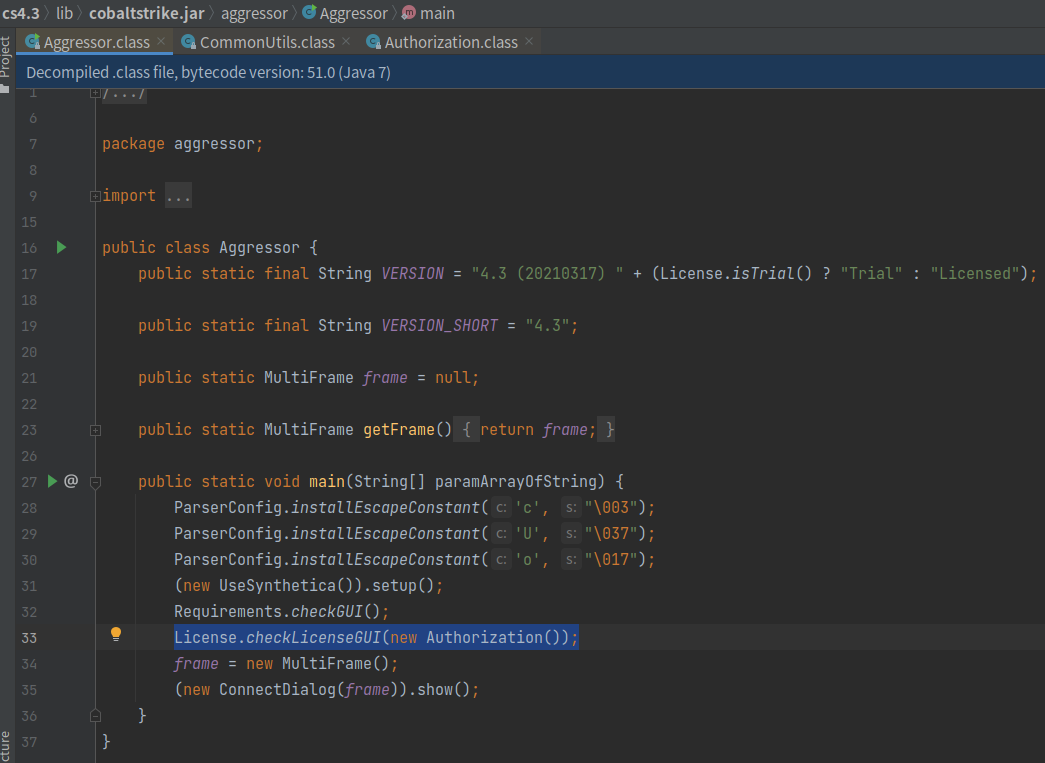
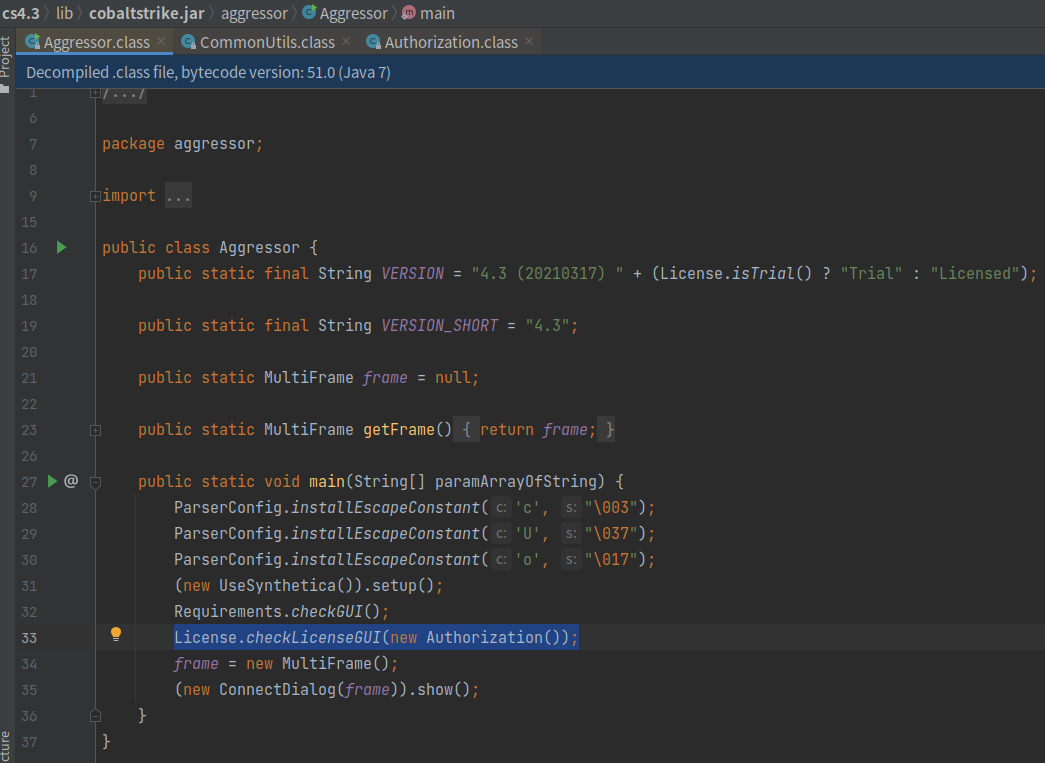
En aggressor/Aggressor.class, License.checkLicenseGUI(new Authorization()); inicia la autenticación de la licencia:
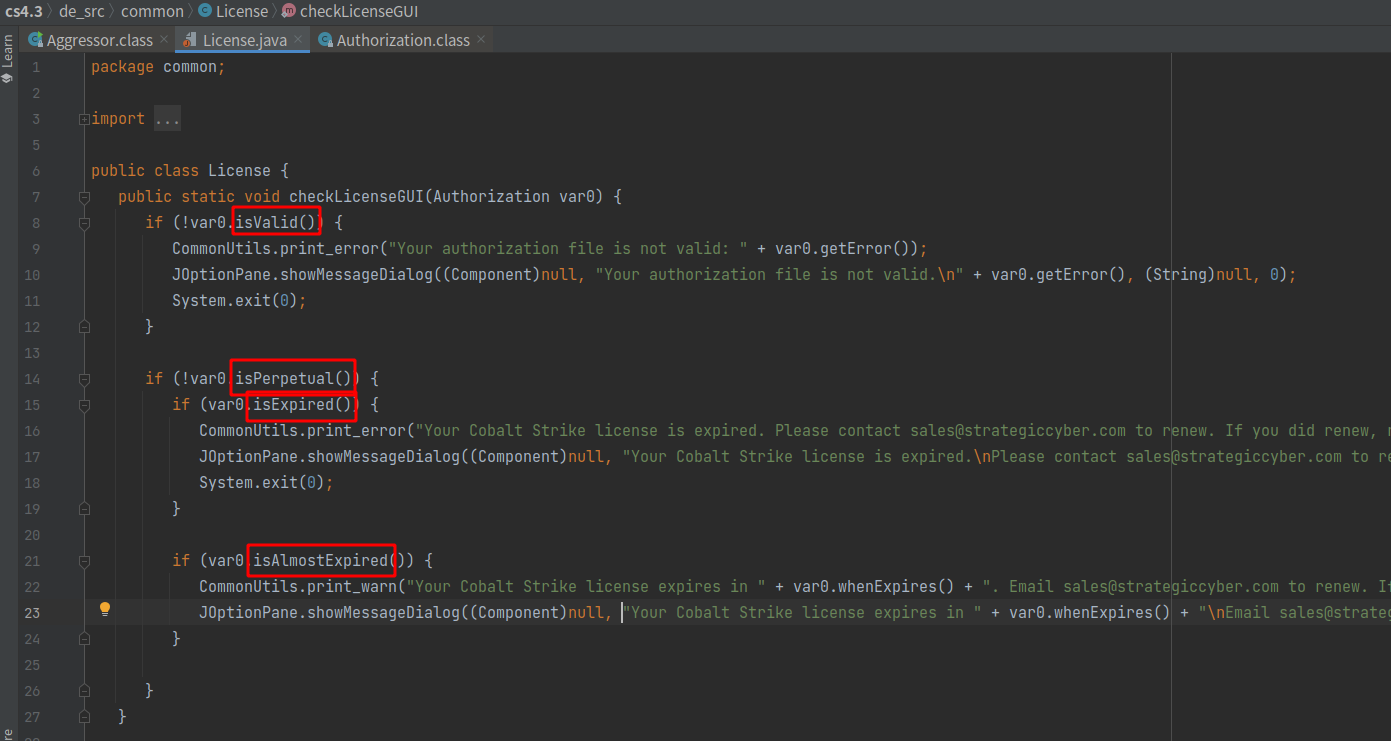
En License.checkLicenseGUI, isValid, isPerpetual, isExpired e isAlmostExpired determinan si la autorización es válida y si ha expirado:
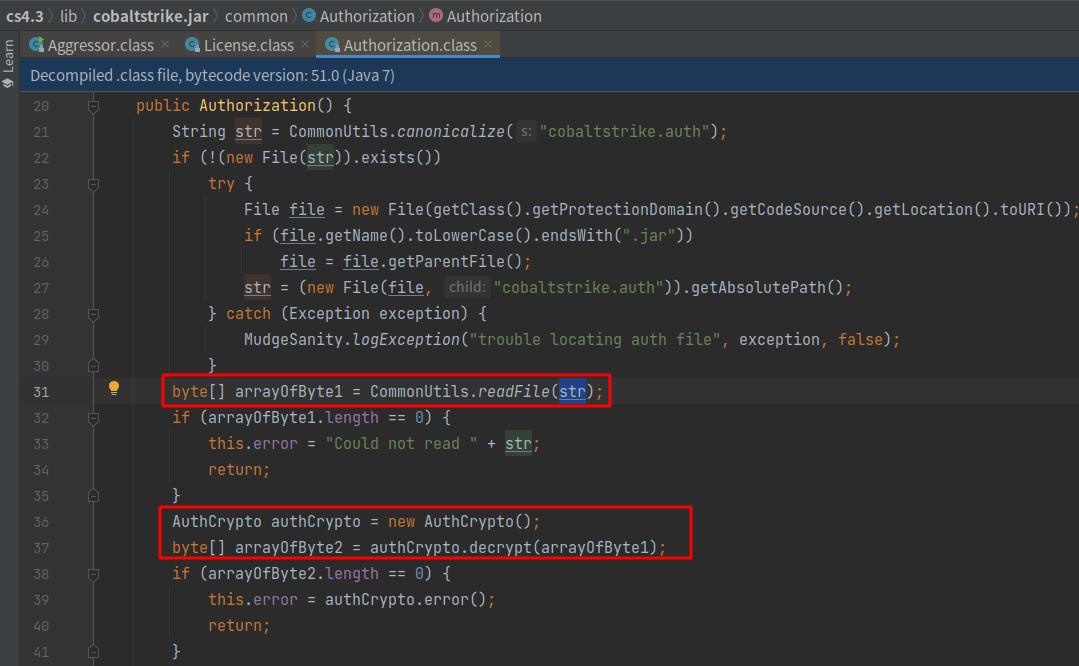
La clase Authorization se encarga del procesamiento del archivo cobaltstrike.auth; lee el contenido del archivo y llama a AuthCrypto().decrypt para procesarlo:
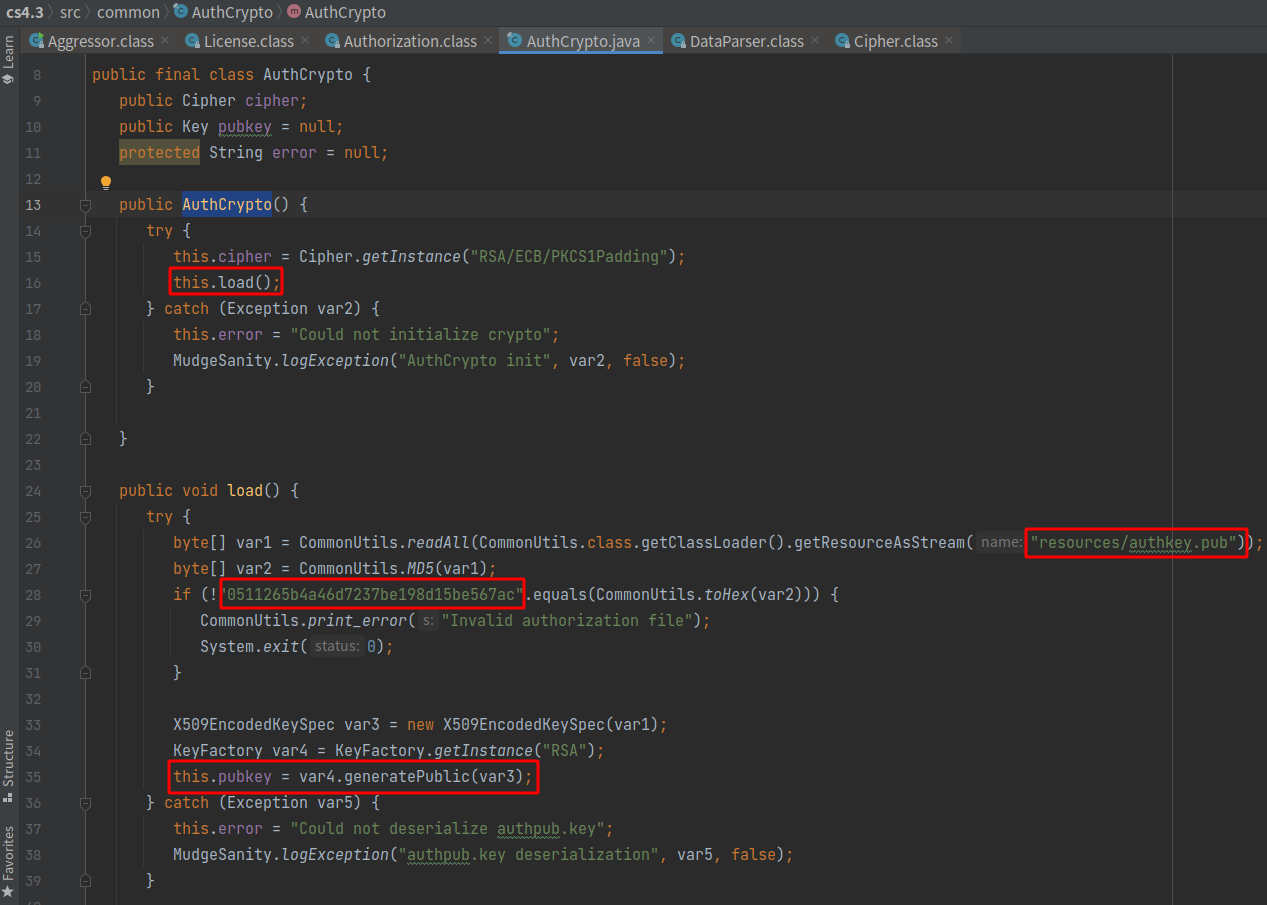
En el constructor de AuthCrypto(), se llama a load(); en la función load() se realiza una comprobación md5 de resources/authkey.pub y luego se obtiene la clave pública RSA:
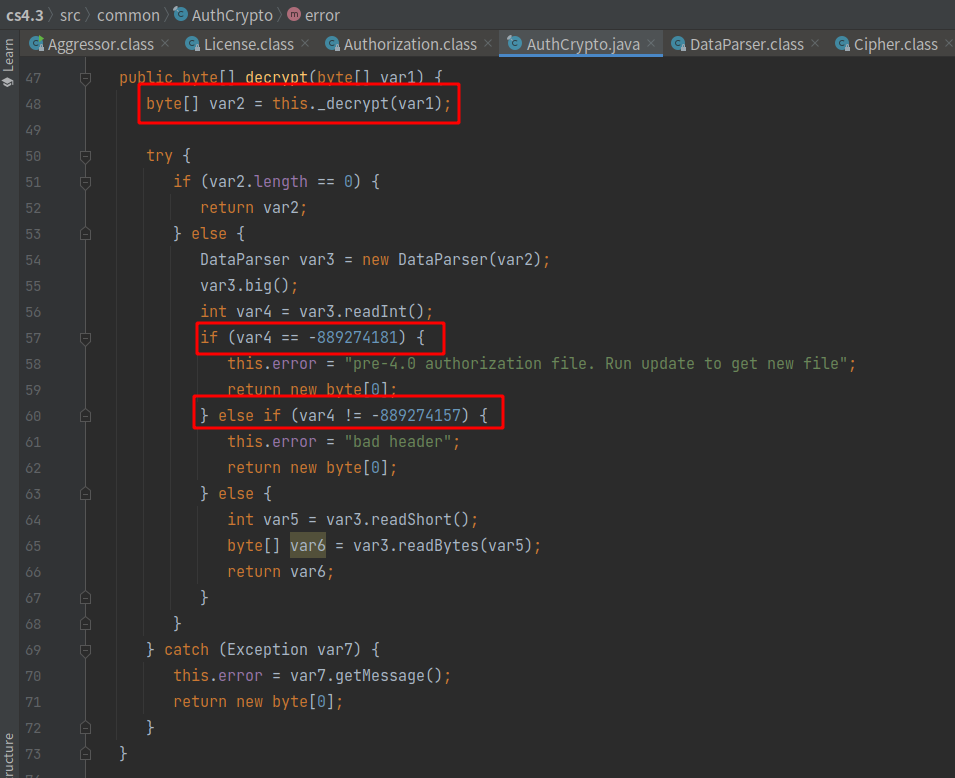
En decrypt(), se llama a _decrypt para realizar el descifrado RSA del contenido del archivo cobaltstrike.auth con la clave pública y se asigna al array var2; luego se usa DataParser para convertirlo y asignarlo a var3. El método readInt() obtiene los primeros cuatro bytes de var3 para la comprobación del encabezado del archivo (-889274181 para la versión 3.x; -889274157 para la versión 4.x). Después, readShort() de var3 obtiene dos bytes como longitud y los asigna a var5, y luego var6 = var3.readBytes(var5) obtiene el contenido de esa longitud, lo asigna a var6 y lo devuelve:
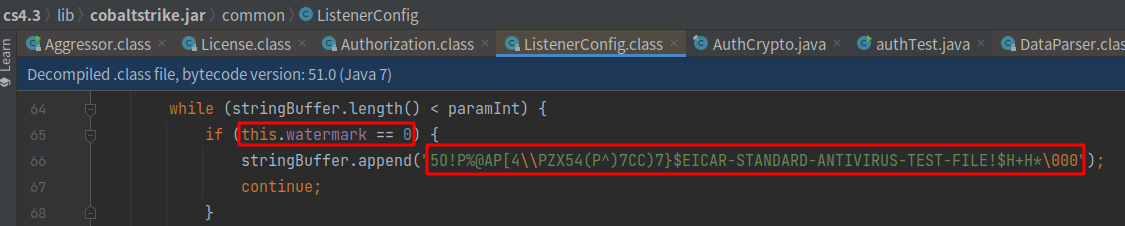
El array arrayOfByte2 obtenido en la clase Authorization es el contenido tras eliminar los primeros seis bytes. Se continúa procesando el array arrayOfByte2: primero se obtienen cuatro números y se asignan a i, luego se obtienen 4 números y se asignan a watermark, y después se obtiene un número y se asigna a b1, comprobando que b1 sea menor que 43 y que i sea igual a 29999999. En common/ListenerConfig, cuando watermark es 0, se añade la marca de detección antivirus:
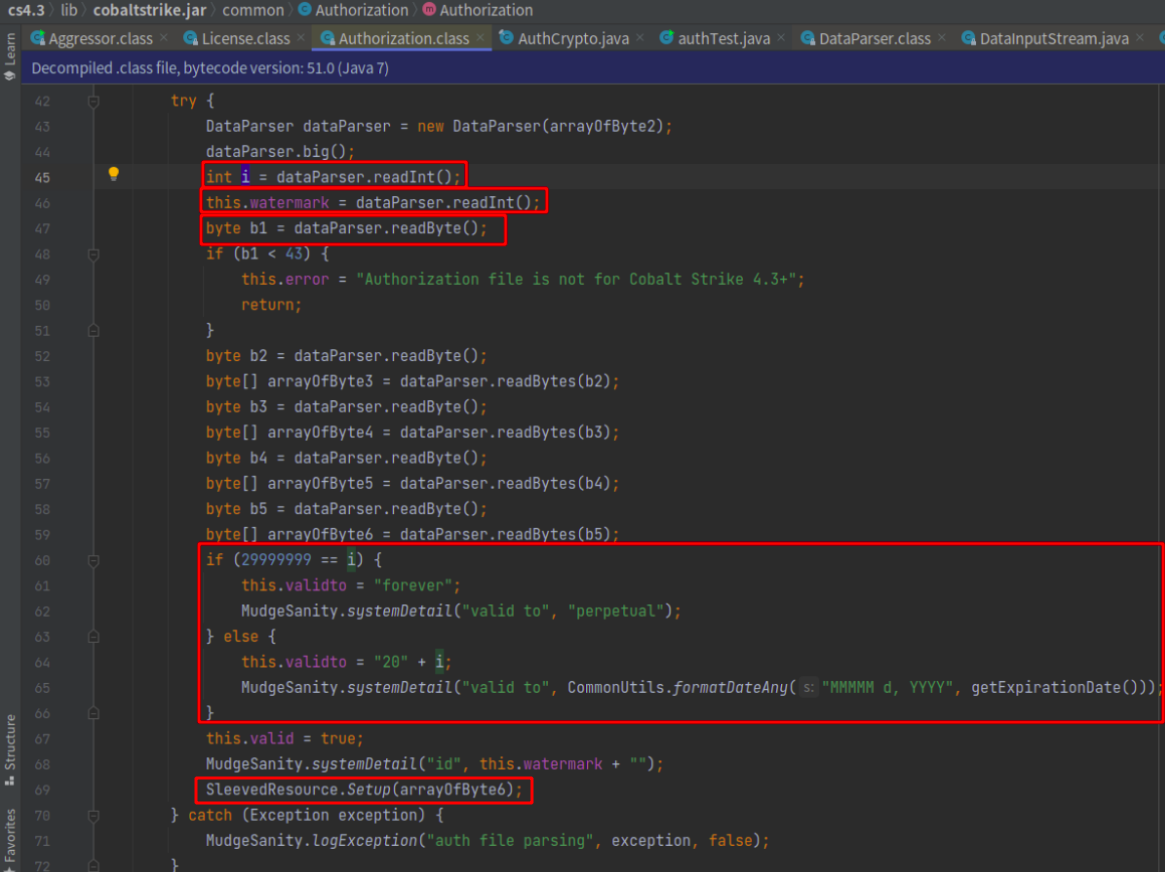
Tras eliminar los primeros 6 bytes, se eliminan también los 9 bytes de i, watermark y b1; lo que queda son las claves desde 4.0 hasta 4.3, con la estructura: 16, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20, 20:
            byte b2 = dataParser.readByte();	//获取1位,即16
            byte[] arrayOfByte3 = dataParser.readBytes(b2);		//获取16位,为4.0的key
            byte b3 = dataParser.readByte();	//获取1位,即16
            byte[] arrayOfByte4 = dataParser.readBytes(b3);		//获取16位,为4.1的key
            byte b4 = dataParser.readByte();	//获取1位,即16
            byte[] arrayOfByte5 = dataParser.readBytes(b4);		//获取16位,为4.2的key
            byte b5 = dataParser.readByte();	//获取1位,即16
            byte[] arrayOfByte6 = dataParser.readBytes(b5);		//获取16位,为4.3的key赋值给arrayOfByte6
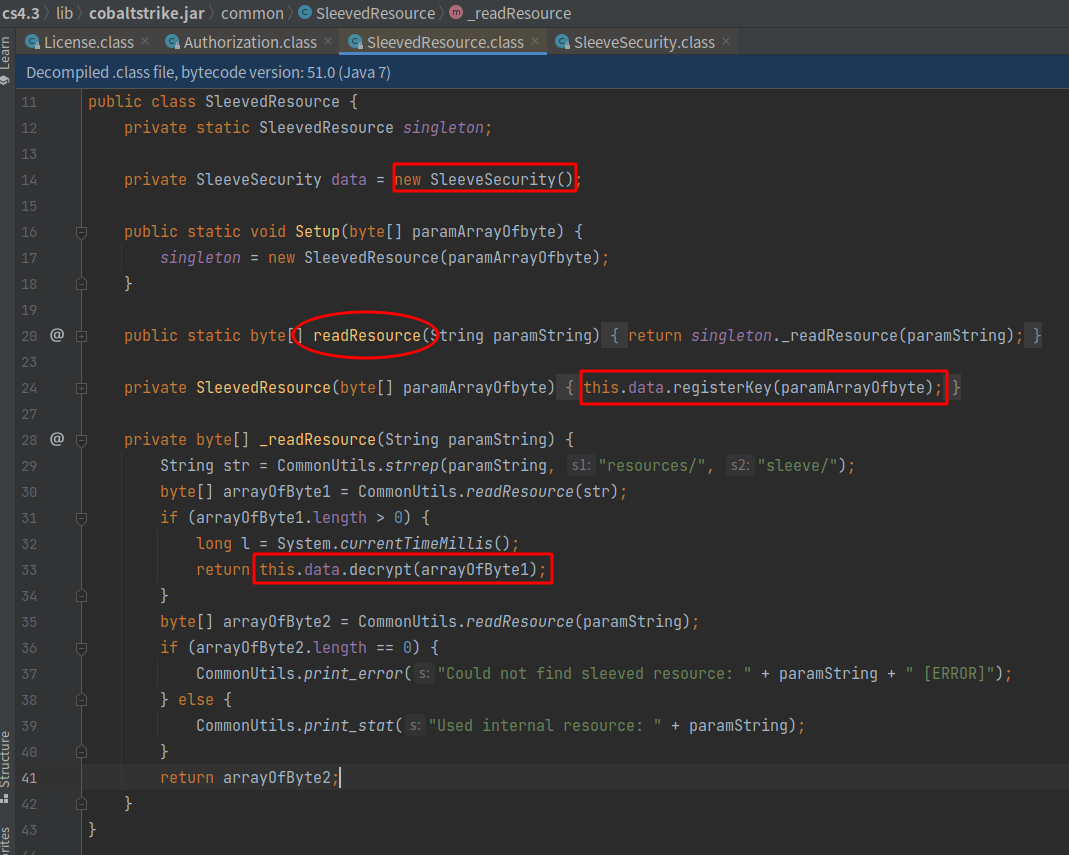
En la clase Authorization se llama al método SleevedResource.Setup para procesar arrayOfByte6. En SleevedResource, la key se establece como la clave secreta de descifrado AES y HmacSHA256; en _readResource se realiza la llamada de descifrado this.data.decrypt(arrayOfByte1); el contenido descifrado son los archivos dll de /sleeve/:
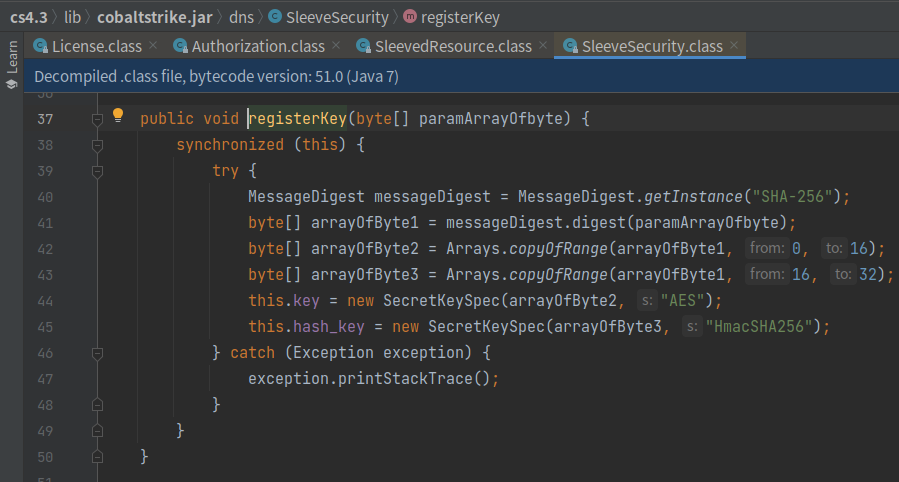
En SleeveSecurity se establecen las claves secretas de descifrado AES y HmacSHA256; se usa el valor pasado para calcular un resumen de longitud 256, luego se toman los bytes 0-16 como clave AES y los bytes 16-32 como clave HmacSHA256.
Si no se obtiene la clave correspondiente, no se pueden descifrar los dll de la carpeta sleeve; al conectarse al servidor aparecerá el mensaje de error [Sleeve] Bad HMAC: