
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-118776 — Aviso para node-forge ⌯⌲ 53 millones de descargas semanales | Kitploit

Herramientas/GitHubGitHub/zebberncve/cve-2026-118776
Análisis de VulnerabilidadesAnálisis de CódigoCriptografíaPapers e Investigación
GitHubzebberncve/cve-2026-118776

CVE-2026-118776

Aviso para node-forge ⌯⌲ 53 millones de descargas semanales

Ver Repositorio
hace 21 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    381
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    305

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-118776

Forge: Validación incompleta del relleno PKCS#7 en el descifrado AES/DES CBC y ECB

CampoValor
ID de CVECVE-2026-118776
EstadoPUBLICADO
AsignadorGitHub_M
Fecha de reserva2026-10-28T19:20:05.018Z
Fecha de publicación2026-10-29T18:37:32.362Z
Fecha de actualización2026-10-29T18:37:32.362Z

Descripción

Forge (también llamado node-forge) es una implementación nativa de Transport Layer Security en JavaScript. Antes de la versión 1.4.1, la implementación afectada utilizaba decipher.finish(), los modos CBC y ECB y el relleno PKCS#7 para procesar la entrada correspondiente o tomar la decisión de seguridad. node-forge validaba únicamente el último byte del relleno PKCS#7 durante el descifrado CBC y ECB y aceptaba bytes de relleno nulos, de tamaño excesivo o no coincidentes. En consecuencia, se podía aceptar texto cifrado malformado y hasta cuatro bloques de texto plano podían eliminarse silenciosamente, lo que provocaba un fallo de integridad en aplicaciones que consideraban un descifrado exitoso como prueba de un relleno válido. Este problema está corregido en la versión 1.4.1.
Tipos de problema

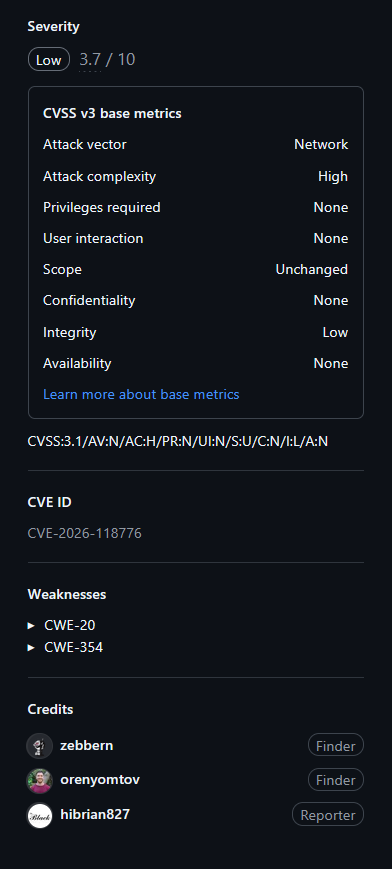
  • CWE-20: Validación de entrada incorrecta
  • CWE-354: Validación incorrecta del valor de comprobación de integridad

Métricas

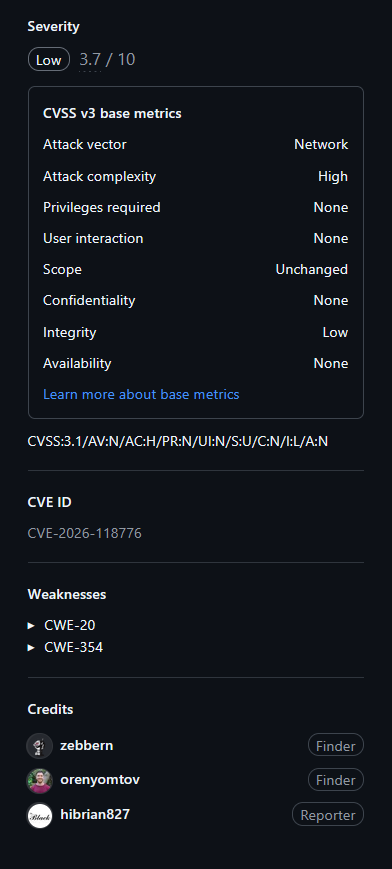
image

Productos afectados

ProveedorProductoVersiones
digitalbazaarforge< 1.4.1

Referencias

  • Aviso de seguridad de GitHub GHSA-2vgq-wchc-25w7
  • Commit que corrige el problema
  • Versión v1.4.1
  • API de CVE de MITRE

Fuente

  • Aviso: GHSA-2vgq-wchc-25w7
  • Descubrimiento: DESCONOCIDO

Reportado por

Oren Yomtov (@orenyomtov, Fireblocks), @zebbern y Brian Lee (@hibrian827, Georgia Tech SSLab, Team Atlanta).

Prueba de concepto

var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false

Directamente, unpad() en 1.4.0 también acepta un bloque final que termina en 03 02 01 04 (eliminando 4 bytes) y un recuento de 0x20 en bloques de 16 bytes (eliminando 32 bytes).

Las pruebas de regresión están en tests/unit/aes.js ("PKCS#7 padding checks").

Impacto

Las aplicaciones que descifran datos AES o DES en modo CBC o ECB y utilizan el resultado de decipher.finish() para decidir si los datos son válidos podrían aceptar texto cifrado malformado, con hasta cuatro bloques de texto plano final eliminados. Esto también afecta al descifrado de PKCS#7 EncryptedData/EnvelopedData, PKCS#12 y claves privadas cifradas. Dado que CBC y ECB sin MAC son maleables, la capacidad adicional otorgada a un atacante es pequeña. No hay impacto en la confidencialidad ni en la disponibilidad.


Descargar herramienta




