
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
hm-surf — Evaluador de la CVE-2024-44133 de macOS para navegadores populares | Kitploit

Herramientas/GitHubGitHub/yo-yo-yo-jbo/hm-surf
Análisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPrivacidad
GitHubyo-yo-yo-jbo/hm-surf

hm-surf

Evaluador de la CVE-2024-44133 de macOS para navegadores populares

Ver Repositorio
10253hace 2 añosAún no revisado
Compartir

Evaluador de HM-Surf

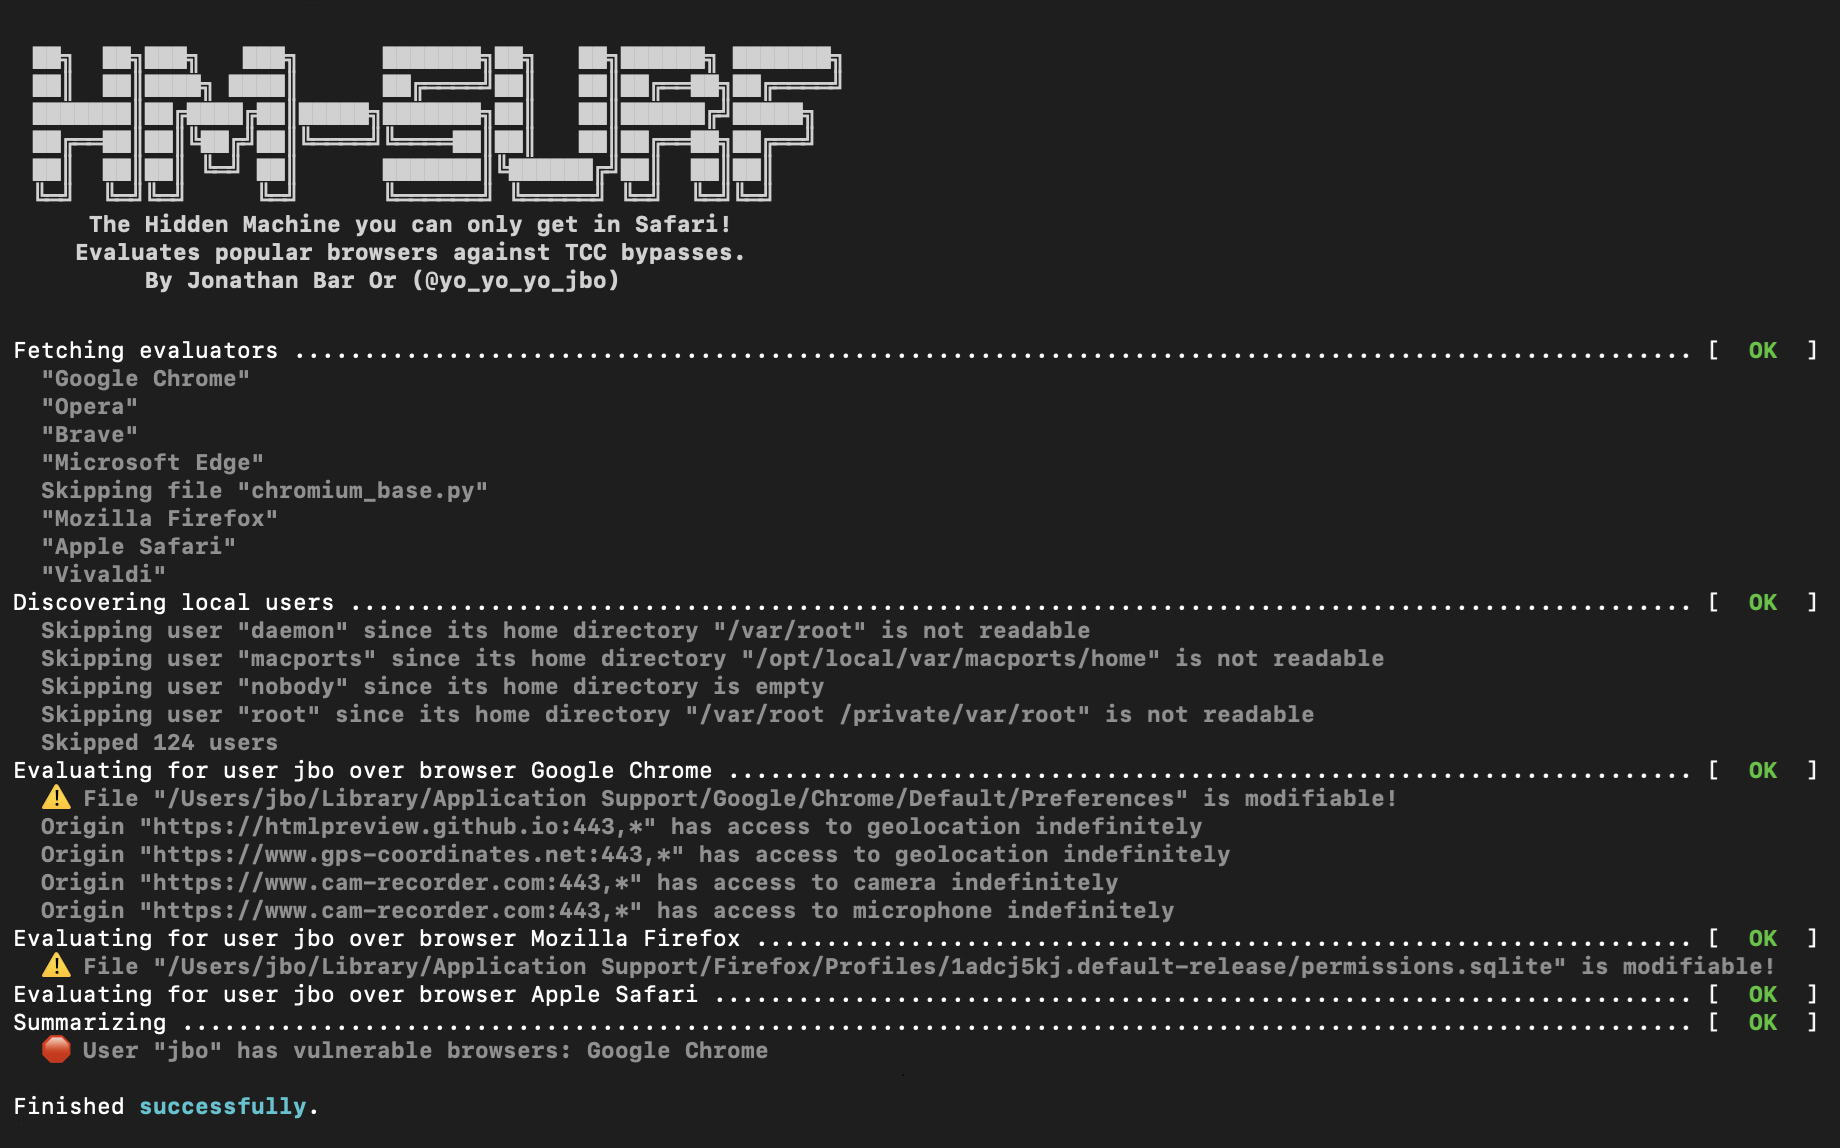
Evalúa la susceptibilidad al CVE-2024-44133 de los navegadores comunes de macOS.
También contiene el HTML que toma una captura de pantalla y la descarga junto con la extracción de ubicación. Screenshot
Uso - evaluador

Para ejecutar el evaluador, que evalúa CVE-2024-44133 en todos los navegadores comunes de macOS, ejecuta:

python3 -m pip install -r ./requirements.txt
./hm-surf-eval.py

Al ejecutarse, la herramienta evalúa las capacidades de evasión de TCC de todos los navegadores comunes de macOS.

Uso - HTML

El archivo hm-surf.html es una página HTML de ejemplo que demuestra CVE-2024-44133.
Todo lo que hace es acceder a la cámara y la ubicación, mostrando la ubicación (con baja precisión, a propósito) y descarga la captura de pantalla de la cámara (pero podría guardarla igual de fácilmente en un servidor).
Este archivo no es un exploit por sí mismo y requiere que el acceso a la cámara, el micrófono y la ubicación esté habilitado para el navegador, p. ej., mediante un atacante local que sobrescriba las preferencias específicas del navegador.
Esa capacidad puede evaluarse con el evaluador.
Para ver la página HTML fácilmente, puedes usar cualquier herramienta, p. ej. htmlpreview.

Codificación

Codificar un evaluador es bastante fácil: heredas de BrowserEvaluatorBase e implementas dos métodos:

  • get_browser_name - recupera un nombre de navegador legible por humanos.
  • evaluate - recibe el username y su home_dir y evalúa la susceptibilidad. Devolver None significa que el navegador no es susceptible, mientras que devolver una instancia de BrowserResults produce resultados de susceptibilidad.

Ten en cuenta que también hay una clase base ChromiumEvaluatorBase para navegadores basados en Chromium, lo que significa que tienes que implementar el habitual get_browser_name y además un método get_preference_filepath que devuelva una ruta de archivo de preferencias para el directorio home dado. No tienes que implementar evaluate para navegadores basados en Chromium, eso lo implementa la clase base.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




