
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
dll-injector — Una herramienta de escritorio que permite inyectar DLLs, enganchar funciones WinAPI como CreateFileW y modificar el comportamiento de procesos en tiempo de ejecución, diseñada para desarrolladores, testers e ingenieros inversos. | Kitploit
Herramientas/GitHubGitHub/yasharote/dll-injector
Ingeniería InversaDepuradoresAnálisis de Binarios
GitHubyasharote/dll-injector

dll-injector

Una herramienta de escritorio que permite inyectar DLLs, enganchar funciones WinAPI como CreateFileW y modificar el comportamiento de procesos en tiempo de ejecución, diseñada para desarrolladores, testers e ingenieros inversos.

Ver Repositorio
6131hace 1 añoAún no revisado
Compartir

Acerca de

Como sugiere el nombre, la aplicación realiza principalmente la inyección de una DLL en cualquier proceso que se ejecute en Windows. Con el poder de esto, es capaz de realizar varias operaciones en un proceso, como cargar una DLL, descargar una DLL y hookear funciones principales de WinAPI (por ejemplo, CreateFileW, ReadFile, etc.).

Su interfaz está construida con Flutter y la funcionalidad principal se implementa en C++. Este proyecto cierra la brecha en la disponibilidad de herramientas simplificadas y efectivas para la depuración y modificación del comportamiento de procesos de Windows. Las herramientas actuales o carecen de accesibilidad para el usuario debido a su complejidad, o no ofrecen suficiente funcionalidad para operaciones integrales a nivel de sistema.


Funciones

  • Capacidad de listar todos los procesos en ejecución, seleccionar un objetivo e inyectar una DLL
  • Soporte para hookeo de funciones específicas de la API de Windows y modificación de parámetros en tiempo real
  • Verificar la presencia de una función específica en un proceso (solo funciona para funciones exportadas)
  • Capacidad de descargar DLLs de procesos objetivo

🪝 Hookear una función — Primeros pasos

La aplicación se puede descargar desde la sección Releases. A continuación, se muestra un ejemplo paso a paso de cómo hookear la función CreateFileW en Notepad.exe y configurarla para redirigir todas las creaciones de archivos a un nombre específico.


🔹 Paso 1: Seleccionar un Proceso Objetivo

Comience iniciando la aplicación DLL Injector. Verá una cuadrícula de procesos en ejecución con sus nombres e IDs de proceso (PID).

➡️ Haga clic en la opción de hook para Notepad.exe.
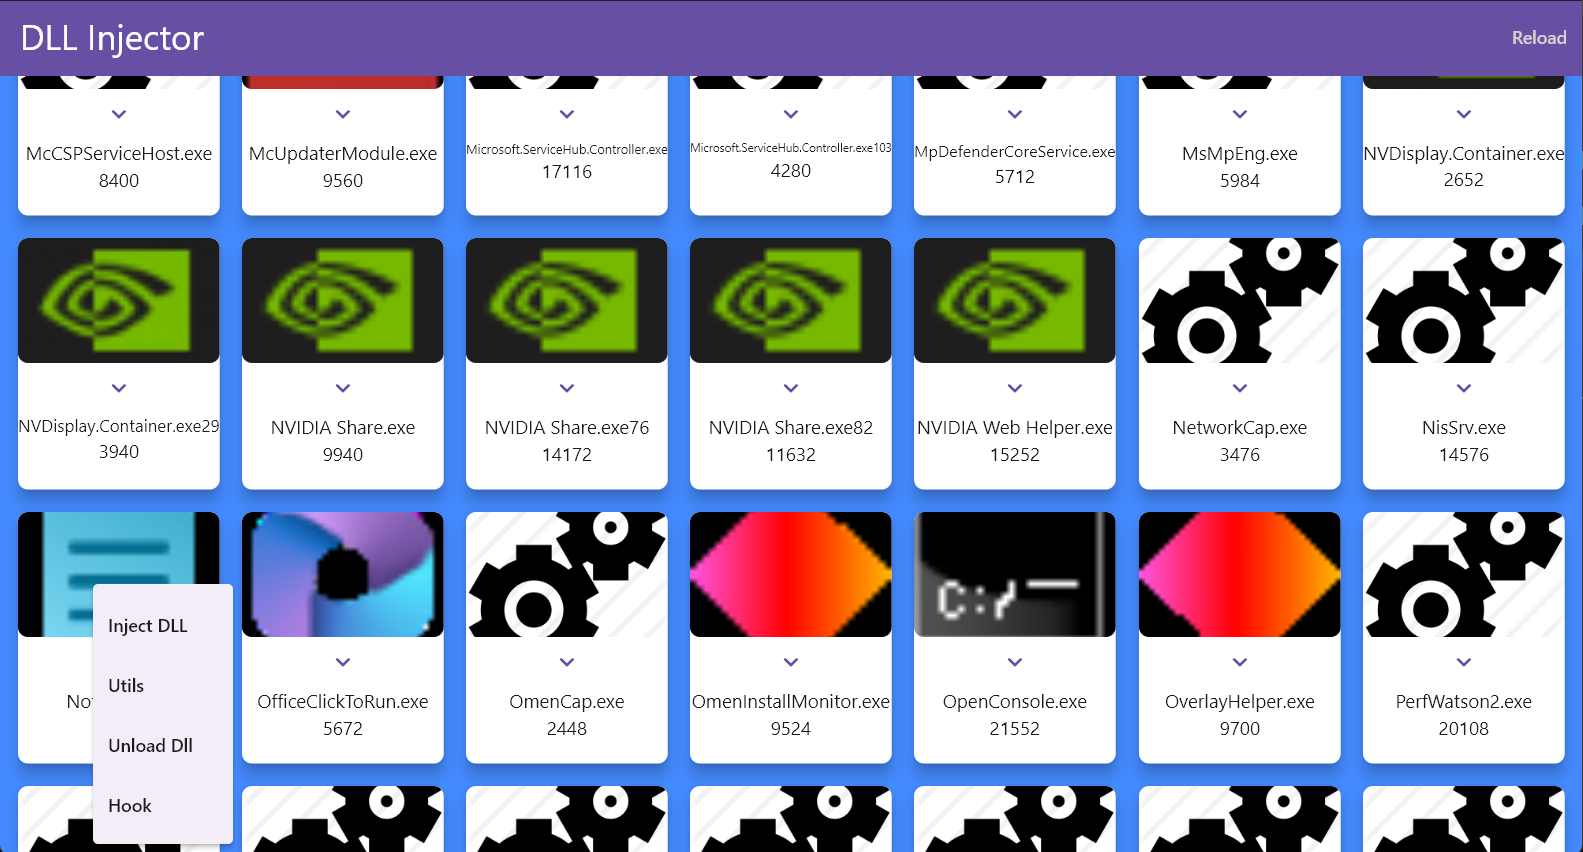
Paso 1: Seleccionar Proceso


🔹 Paso 2: Configurar el Hook

Después de seleccionar un proceso, aparecerá una ventana emergente solicitándole que configure qué función hookear y bajo qué condiciones.

En este ejemplo:

  • Función: CreateFileW
  • match_path: E:\Downloads\
  • lpFileName: E:\Downloads\hooked.txt
  • block: Deshabilitado (para permitir la ejecución)

Una vez configurado, haga clic en Hook para inyectar la DLL y activar el hook.

Paso 2: Configurar Hook


🔹 Paso 3: Confirmación de Hook Exitoso

Si el hook se aplicó correctamente, verá un cuadro de diálogo de confirmación.
Debe presionar "Unhook" cuando haya terminado, para eliminar de forma segura el hook del proceso objetivo.

⚠️ Si no se elimina el hook, es posible que sea necesario reiniciar el proceso manualmente.
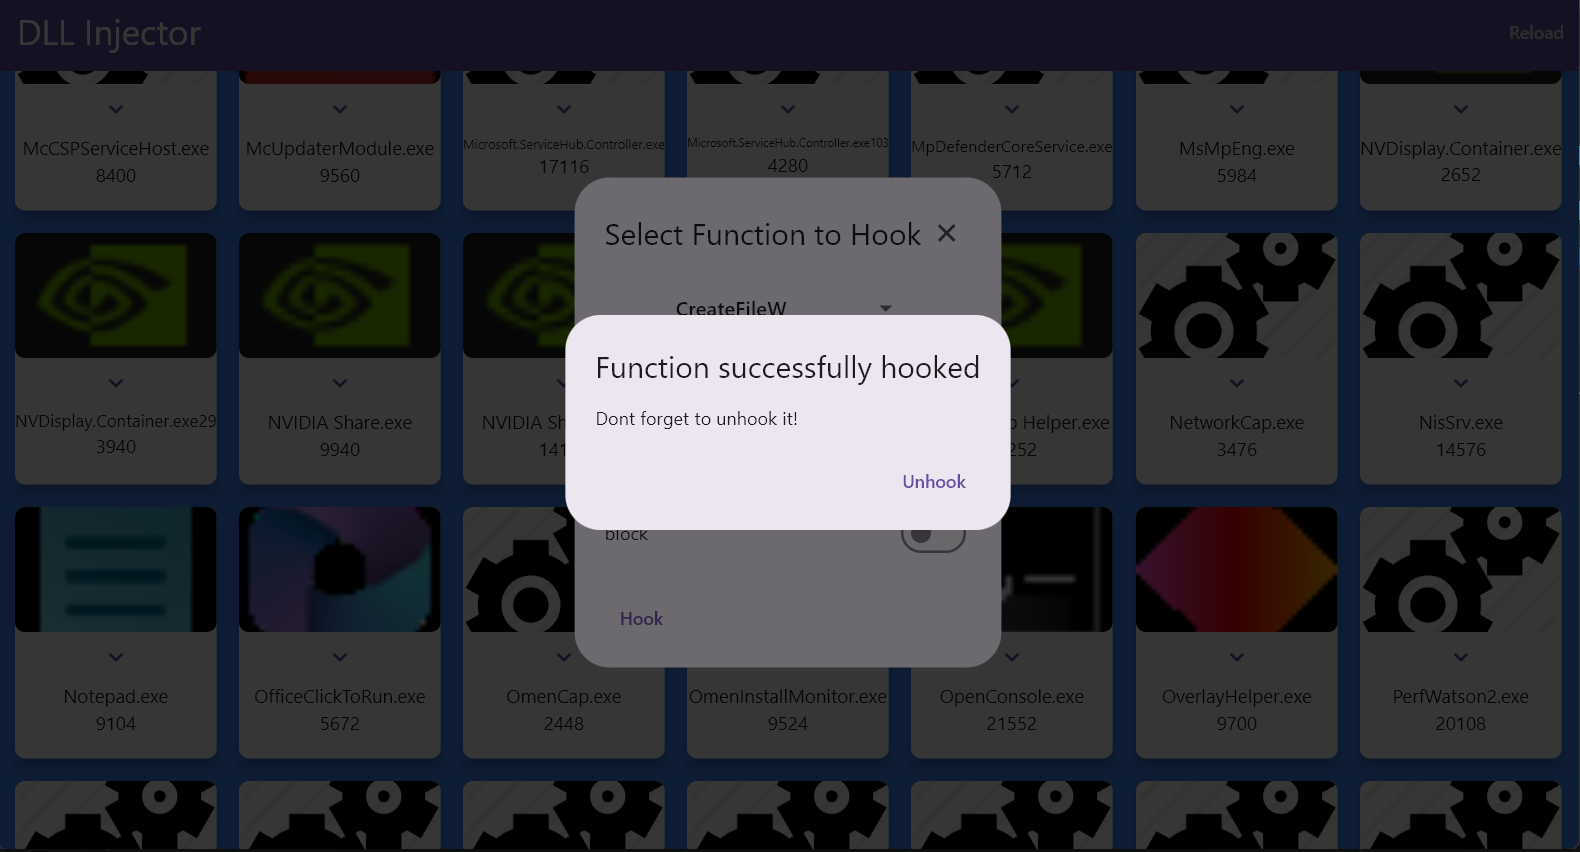
Paso 3: Hook Exitoso


🔎 Probar el Hook

Para comprobar lo sucedido:

Intente guardar cualquier archivo dentro de E:\Downloads\ — independientemente del nombre del archivo, se forzará a que se llame hooked.txt.

Esto demuestra cómo puede interceptar y manipular operaciones del sistema de archivos a nivel de API usando el hook inyectado.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




