Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/y0oshi/project-eyes-on
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoEscáneres de VulnerabilidadesEnumeración de DNS y SubdominiosRecopilación de InformaciónPruebas de PenetraciónCrawler
GitHuby0oshi/project-eyes-on

Project-Eyes-On

Project Eyes On es una herramienta de vigilancia de alta velocidad y múltiples hilos creada por Y0oshi (@rde0) para localizar cámaras IP abiertas en todo el mundo. Unifica Google Dorking y Directory Scraping en un solo motor OSINT.

Ver Repositorio
1281467hace 2 mesesRevisado por Kitploit
Compartir

Proyecto Eyes On v3.0 (Vigilancia Global)

Codificado por: Y0oshi (IG: @rde0)

"La herramienta unificada de inteligencia para escaneo masivo de cámaras IP."

Banner Python License

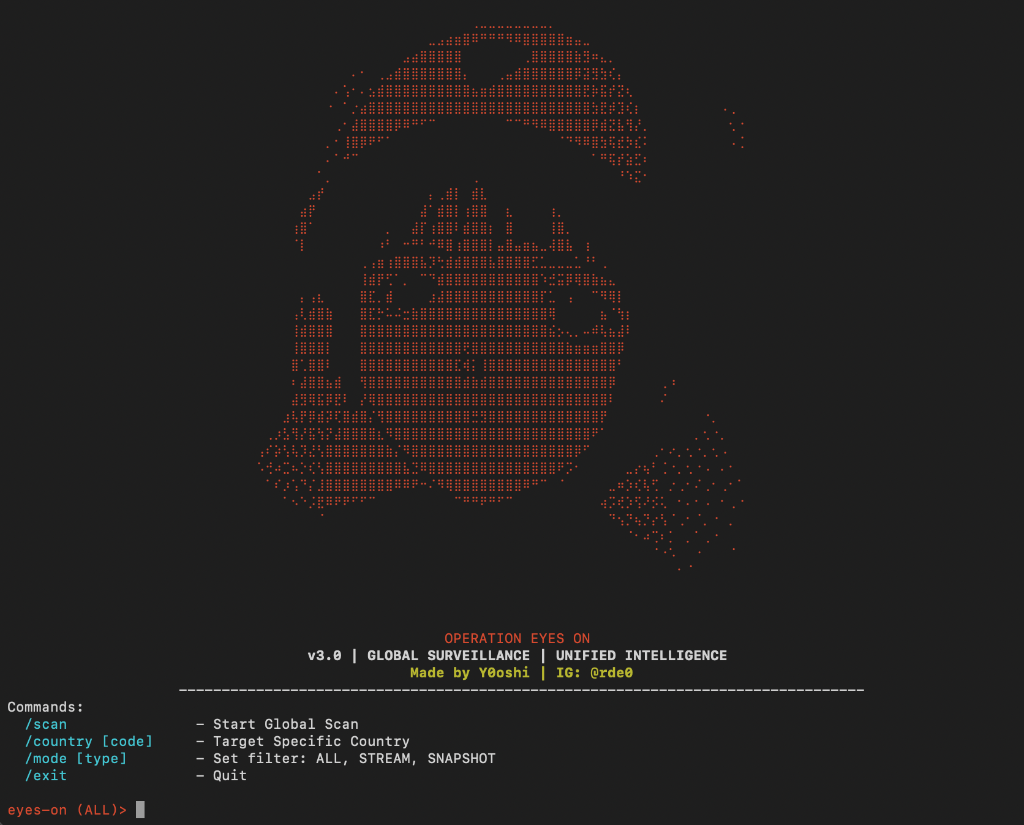
Screenshot

Resumen

Project Eyes On es una herramienta de vigilancia ultrarrápida y multihilo diseñada para localizar cámaras IP abiertas en todo el mundo. Combina dos potentes motores:

  1. Directory Scraper: Extrae fuentes de Insecam.
  2. Deep Web Dorking: Utiliza dorks de búsqueda de Google y Yahoo para encontrar cámaras ocultas no listadas en directorios públicos.

Características

  • Motor Paralelo: Consulta Yahoo y Startpage simultáneamente para máxima velocidad y resultados.
  • Enriquecimiento GeoIP: Resuelve automáticamente las ubicaciones IP de las cámaras a Ciudad, País (ej., "Nueva York, Estados Unidos").
  • Desduplicación Inteligente: Combina resultados de múltiples motores para garantizar fuentes únicas.
  • Conexión Directa: Optimizada para velocidad sin proxies poco fiables.
  • Segmentación por País: Apunta a regiones específicas (ej., /country US, /country RU).
  • Verificación en Vivo: Detecta automáticamente tipos de flujo (MJPEG, JPEG, Video).

Instalación

Requisitos previos

  • Python 3.x
  • Pip

macOS / Linux

  1. Clonar el Repositorio:
git clone https://github.com/Y0oshi/Project-Eyes-On.git
cd Project-Eyes-On
  1. Instalar Comando Global: El script de instalación configura las dependencias y crea el comando eyeson.
chmod +x install.sh
sudo ./install.sh
  1. Ejecutar:
sudo eyeson

Windows

  1. Clonar el Repositorio:
git clone https://github.com/Y0oshi/Project-Eyes-On.git
cd Project-Eyes-On
  1. Instalación Automatizada: Simplemente haga doble clic en install.bat o ejecute:
install.bat
  1. Ejecutar:
eyeson.bat

Uso

Comandos

ComandoDescripciónEjemplo
/scrape [Pages]Extraer Insecam (Directorio Público)/scrape 5
/scan [Pages]Búsqueda Dork de Google (Deep Web)/scan 50
/country [Code]Lógica de objetivo (ej., US, JP, RU)/country US
/mode [Type]Filtro (ALL, STREAM, SNAPSHOT)/mode STREAM
/exitSalir de la herramienta/exit

Descargo de responsabilidad

Esta herramienta es solo para fines educativos y auditoría de seguridad. El autor (Y0oshi) no es responsable del mal uso de este software.

Aviso a los propietarios de cámaras: Si su dispositivo es encontrado por esta herramienta, no es culpa del desarrollador. Significa que su transmisión es pública. No seas tonto, ponle una contraseña a tu cámara.


Sígueme en Instagram: @rde0

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →