

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/xuanxuan0/tietwagent
Herramientas DefensivasForensia de MemoriaAnálisis de MalwareAprendizaje y Educación
GitHubxuanxuan0/tietwagent

TiEtwAgent

Agente de detección de inyección de memoria PoC basado en ETW, con fines de investigación ofensiva y defensiva

Ver Repositorio
3004636hace 5 añosRevisado por Kitploit
Compartir
Sitio web

TiEtwAgent - Detección de inyección de procesos basada en ETW

msbuild

Este proyecto fue creado para investigar, construir y probar diferentes casos de uso de detección de inyección de memoria y técnicas de bypass. El agente utiliza el proveedor de seguimiento de eventos Microsoft-Windows-Threat-Intelligence, como una alternativa más moderna y estable al hooking en modo usuario, con el beneficio de la visibilidad en modo kernel.

El proyecto depende de la biblioteca microsoft/krabsetw para la configuración y consumo de ETS.

Una publicación de blog complementaria se puede encontrar aquí: https://blog.redbluepurple.io/windows-security-research/kernel-tracing-injection-detection
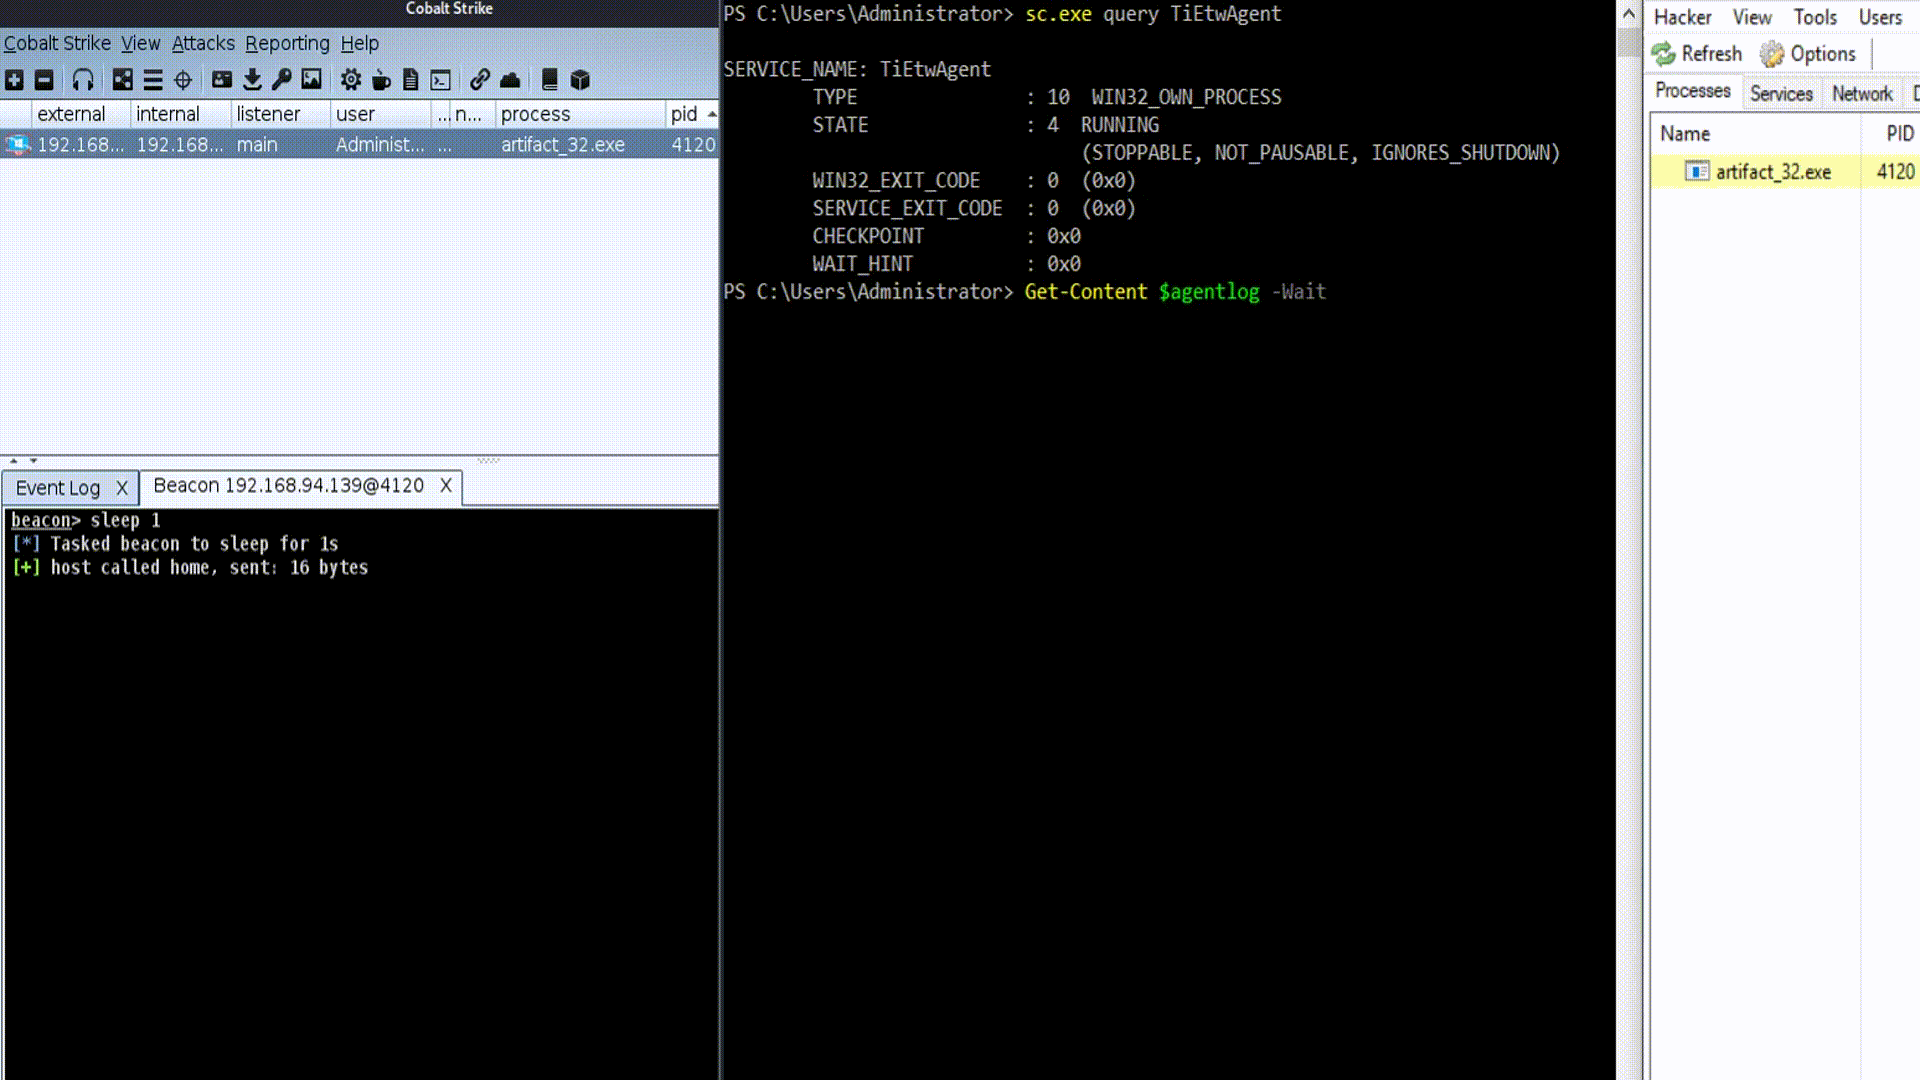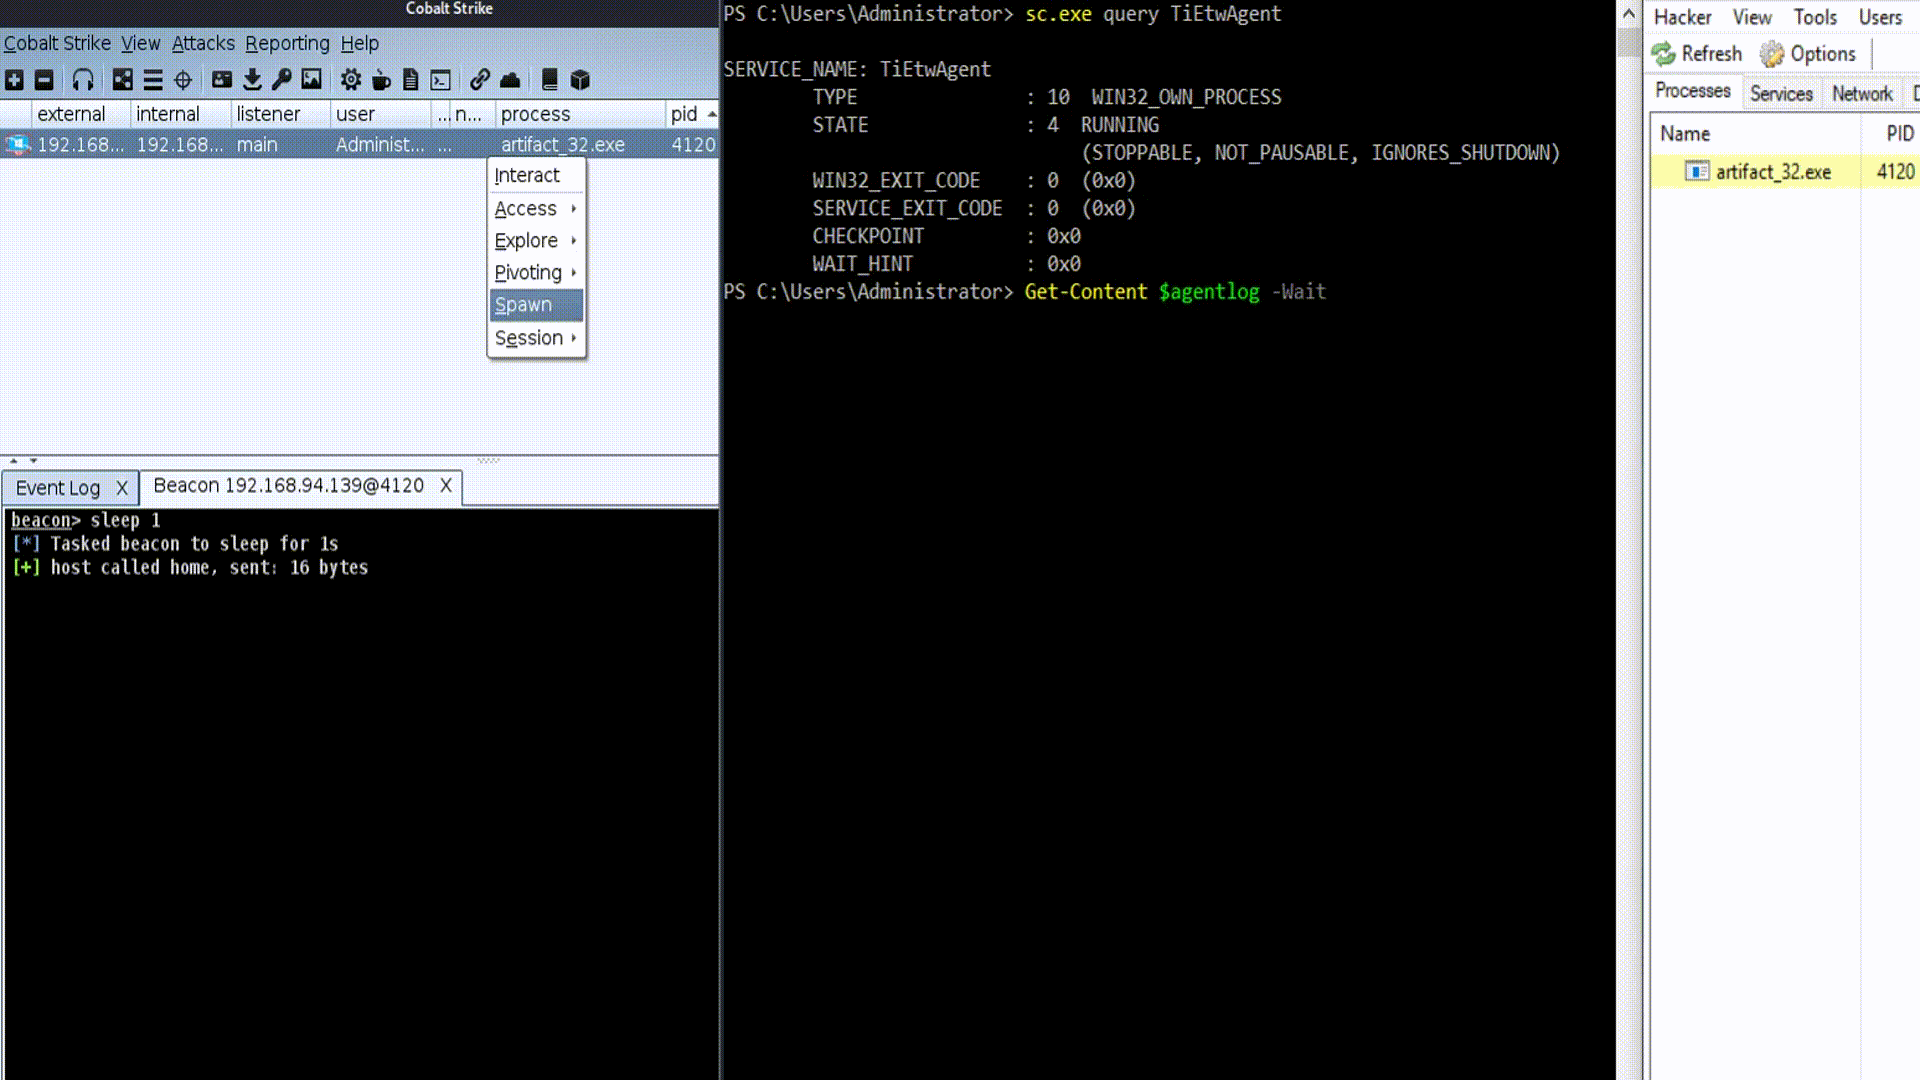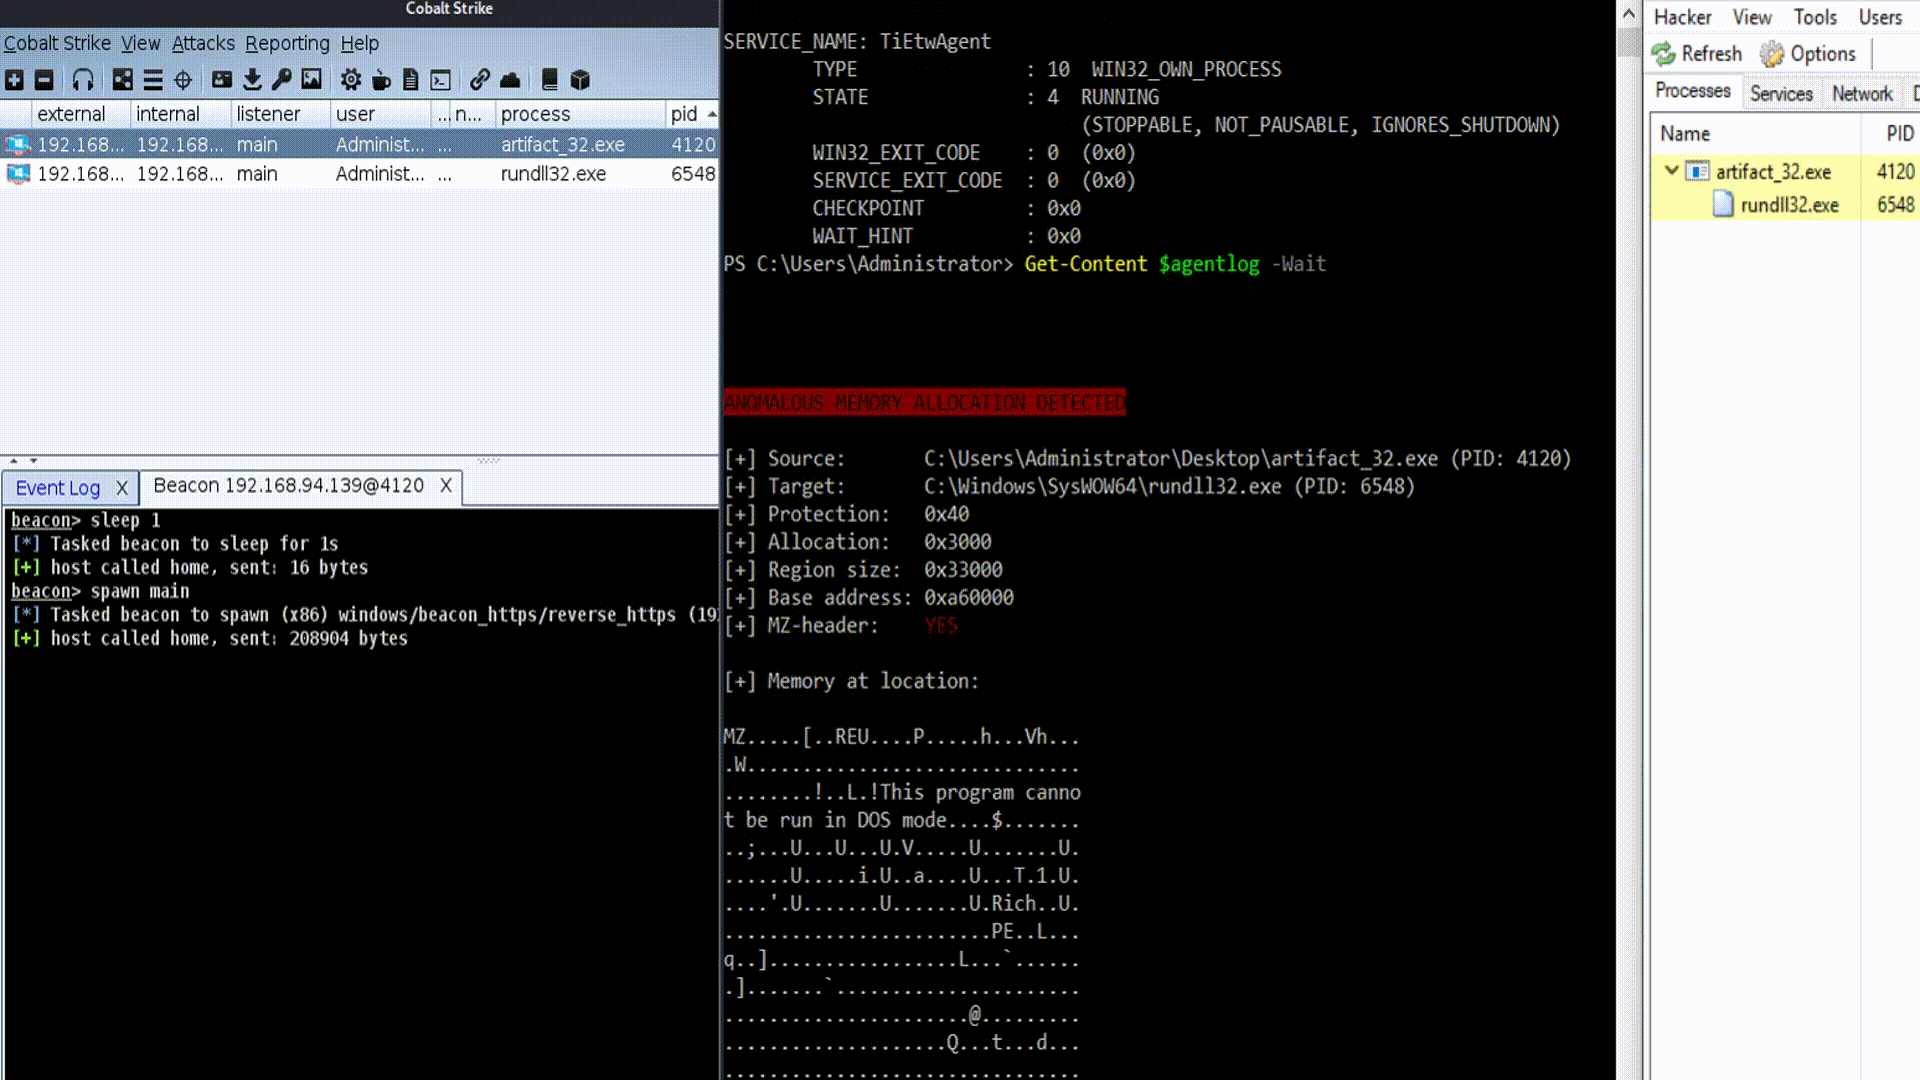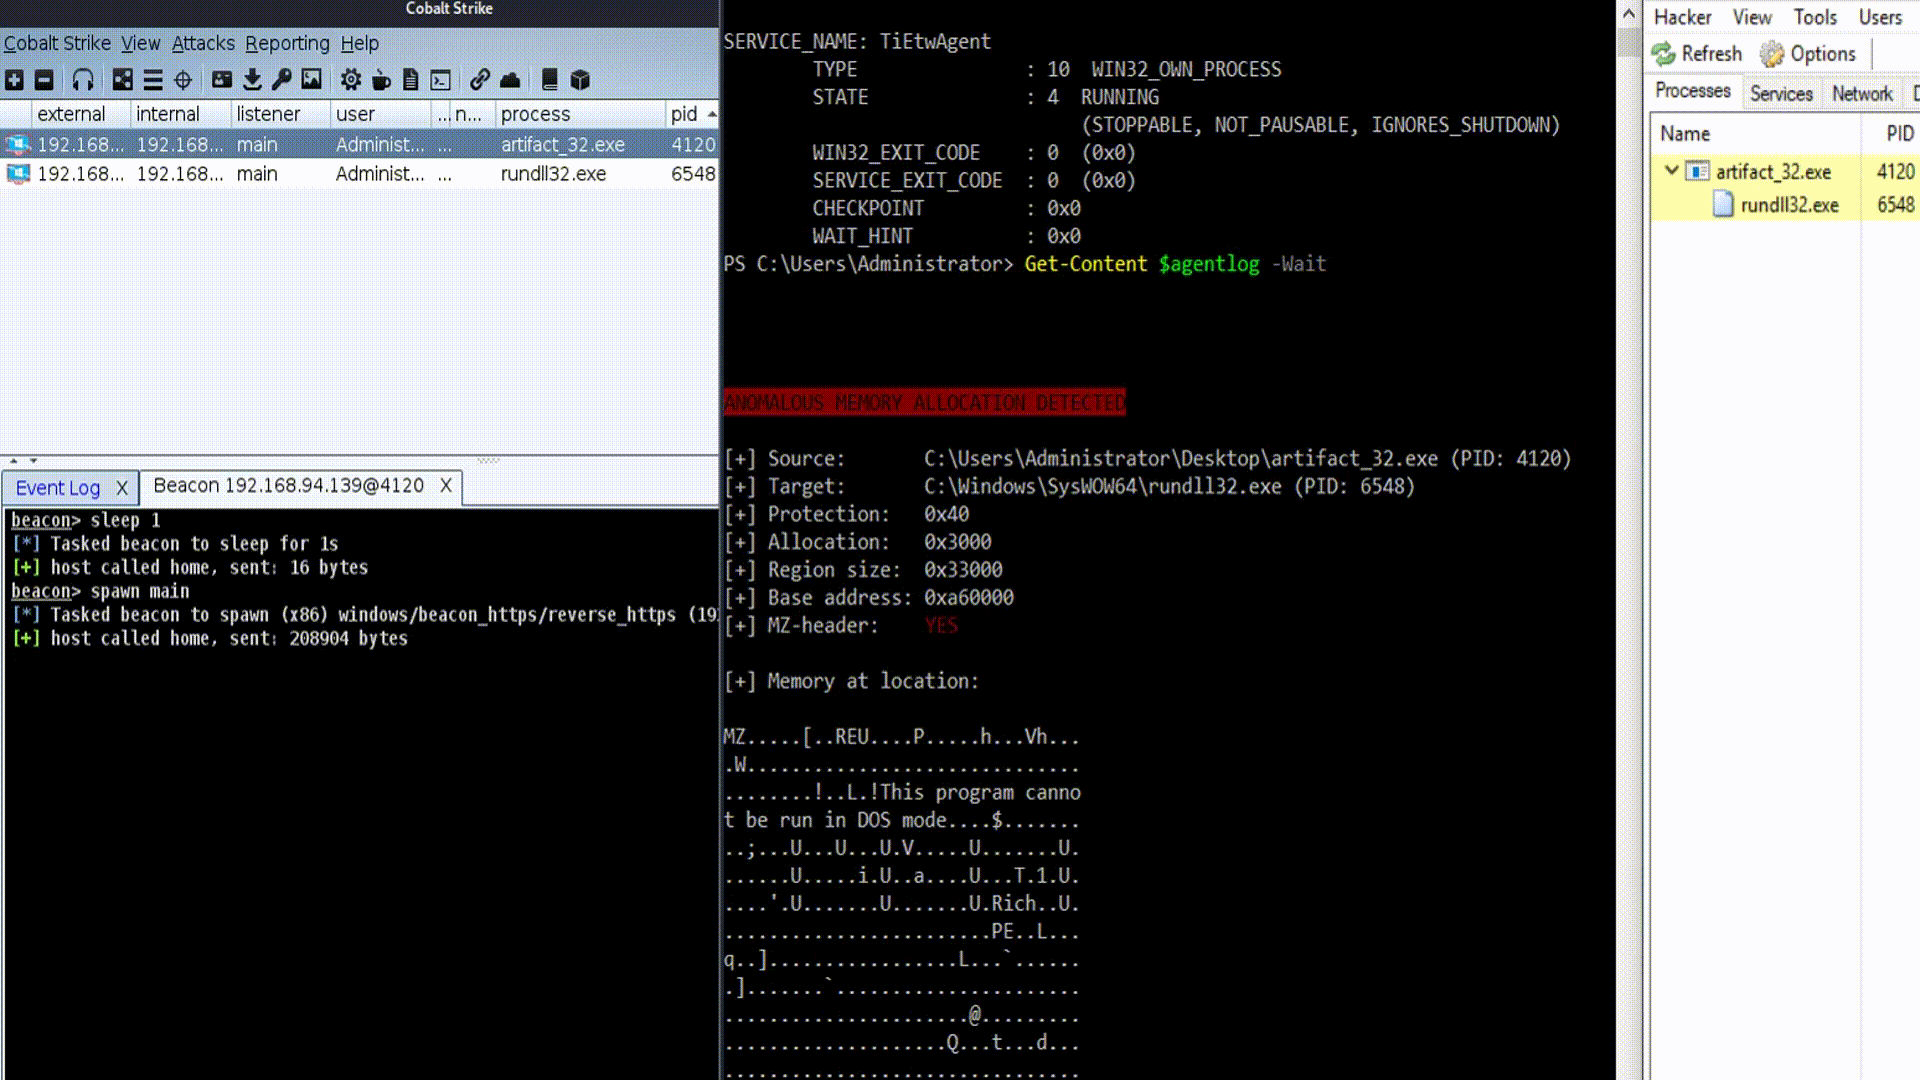
gif

Añadiendo nuevas detecciones

Las funciones de detección se pueden agregar fácilmente en DetectionLogic.cpp y llamarse desde detect_event(GenericEvent evt) para cualquier tipo de evento fuente. El soporte para nuevos campos de evento se puede agregar fácilmente añadiendo su nombre al mapa en la declaración de la clase GenericEvent.

Instrucciones de configuración

Asumiendo que no tienes un certificado de firma confiable de Microsoft:

  • Pon tu máquina en modo de firma de prueba con bcdedit
  • Genera un certificado autofirmado con ELAM y EKU de firma de código
  • Firma TiEtwAgent.exe y tu controlador ELAM con el certificado
  • ./TiEtwAgent install
  • net start TiEtwAgent
  • Busca los registros, por defecto en C:\Windows\Temp\TiEtwAgent.txt

PENDIENTE

  • Servicio PPL, análisis de eventos
  • Primera detección
  • Ciclo de vida de detección
  • Ciclo de vida basado en riesgo

PD. Si no quieres escribir un controlador ELAM, puedes obtener uno de https://github.com/pathtofile/PPLRunner/tree/main/elam_driver

Agradecimientos especiales a @pathtofile por la publicación aquí: https://blog.tofile.dev/2020/12/16/elam.html


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




