
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/xmyronn/cve-2026-10289-xss
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubxmyronn/cve-2026-10289-xss

CVE-2026-10289-XSS

Prueba de concepto para una vulnerabilidad XSS almacenado en Hotel and Tourism Reservation System 1.0, que demuestra la inyección no autenticada y el secuestro de sesión del administrador.

Ver Repositorio
28hace 6 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Sistema de Reservas de Hotel y Turismo - Cross-Site Scripting (XSS) Almacenado

Detalles de la Vulnerabilidad

CampoDetalles
TítuloSistema de Reservas de Hotel y Turismo - Cross-Site Scripting (XSS) Almacenado
ID CVEAsignación Pendiente
Proveedorcode-projects.org
URL del Proveedorhttps://code-projects.org/hotel-and-tourism-reservation-in-php-with-source-code/
ProductoSistema de Reservas de Hotel y Turismo
Versión1.0
Tipo de VulnerabilidadCross-Site Scripting Almacenado
CWECWE-79
Puntuación CVSS8.3 (Alta)
Vector CVSSCVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:L/A:L
Endpoint Afectado (Inyección)/ht/tour.php
Endpoint Afectado (Ejecución)/ht/admin/tour_reserves.php
Autenticación RequeridaNo (inyección) / Sí (ejecución)
Explotable RemotamenteSí
InvestigadorSyed Imad Uddin Alvi

Descripción

Existe una vulnerabilidad de Cross-Site Scripting (XSS) Almacenado en la funcionalidad de reserva de tours del Sistema de Reservas de Hotel y Turismo 1.0. Un atacante no autenticado puede inyectar JavaScript arbitrario en los campos del formulario de reserva en /ht/tour.php. La carga maliciosa se almacena en la base de datos sin saneamiento. Cuando un administrador visita la página de gestión de reservas de tours en /ht/admin/tour_reserves.php, la carga almacenada se ejecuta en el contexto del navegador del administrador, lo que permite el secuestro de sesión, el robo de credenciales o la toma total de la cuenta de administrador.


Componente Afectado

Archivo: tour.php (punto de inyección) Archivo: admin/tour_reserves.php (punto de ejecución) Parámetro: name , email , people , number / campos de contacto (POST) Almacenamiento: hotel_db — tabla de reservas de tours


Pasos para Reproducir

Configuración: Instale el Sistema de Reservas de Hotel y Turismo 1.0 en XAMPP y acceda en http://<target>/ht/

Paso 1 — Navegue a la página de reserva de tours como usuario no autenticado:

http://<target>/ht/tour.php?tour=4

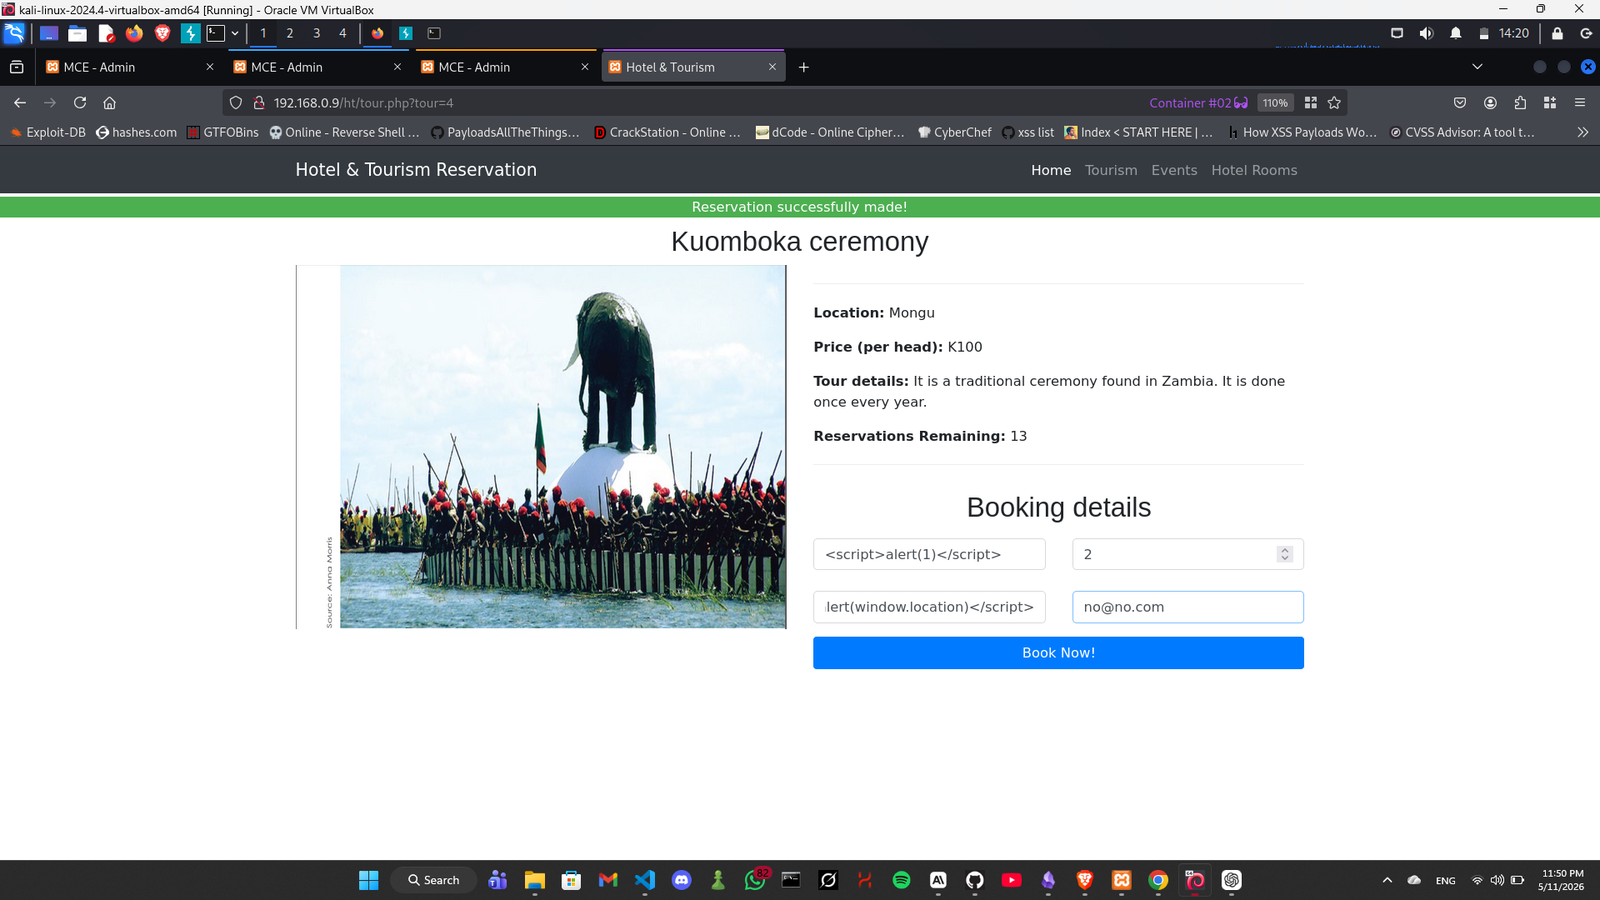
Paso 2 — Introduzca la carga XSS en el campo de nombre o en cualquier campo, todos son vulnerables a XSS, y luego haga clic en Reservar Ahora:

<script>alert(1)</script>

Resultado: "¡Reserva realizada con éxito!" — la carga ahora está almacenada en la base de datos.
Screenshot 2026-05-11 235058

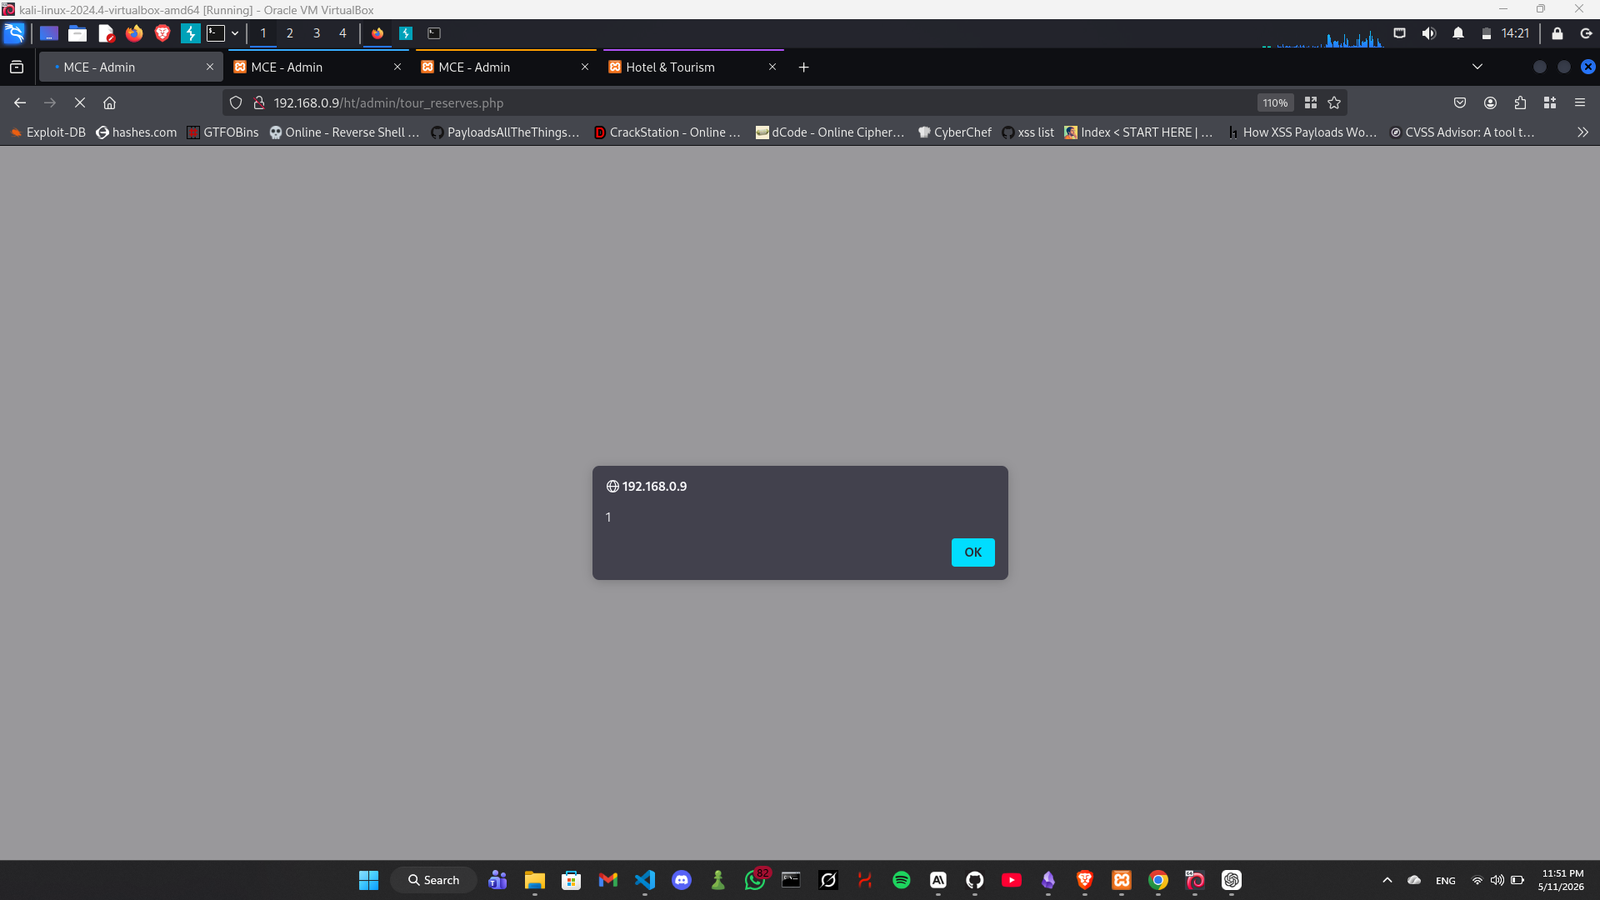
Paso 3 — Inicie sesión como administrador y navegue al panel de reservas de tours:

http://<target>/ht/admin/tour_reserves.php

Resultado: La carga XSS almacenada se ejecuta inmediatamente en el contexto del navegador del administrador.
Screenshot 2026-05-11 235117

Impacto

Un atacante no autenticado puede:

  • Ejecutar JavaScript arbitrario en el navegador del administrador
  • Robar cookies de sesión del administrador → toma total de la cuenta
  • Redirigir al administrador a páginas de phishing controladas por el atacante
  • Inyectar formularios de inicio de sesión falsos para robar credenciales
  • Realizar cualquier acción de administrador en nombre de la víctima

Causa Raíz

El formulario de reserva en tour.php almacena la entrada del usuario directamente en la base de datos sin saneamiento. El panel de administración en tour_reserves.php muestra el valor almacenado sin codificar en la respuesta HTML, sin codificación de salida, lo que permite que los scripts inyectados se ejecuten.


Corrección Recomendada

// En la salida — siempre codifique antes de renderizar
echo htmlspecialchars($reservation['name'], ENT_QUOTES, 'UTF-8');

Referencias

  • CWE-79: Neutralización Incorrecta de Entrada Durante la Generación de Páginas Web
  • OWASP: Cross-Site Scripting (XSS)
  • Sistema de Reservas de Hotel y Turismo — code-projects.org

Descubierto Por

** Imad Alvi** — Investigador de Seguridad Independiente GitHub: Xmyronn

Descargar herramienta





