Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2016-4437 — 1. Verificar CVE-2016-4437, 2. Analizar el archivo de rememberMe y el desplazamiento de IV del cifrado CBC | Kitploit
Herramientas/GitHubGitHub/xk-mt/cve-2016-4437
Herramientas de Cifrado/DescifradoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubxk-mt/cve-2016-4437

CVE-2016-4437

1. Verificar CVE-2016-4437, 2. Analizar el archivo de rememberMe y el desplazamiento de IV del cifrado CBC

Ver Repositorio
76hace 2 añosAún no revisado
Compartir

Herramienta de vulnerabilidad shiro-1.2.4

Descifra el valor de rememberMe y exporta el archivo class correspondiente

Modo de uso

xk-mt-rememberMe解码.py

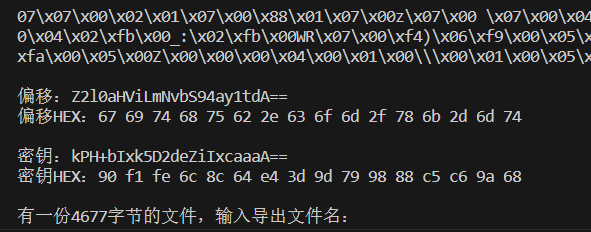
Explicación de ejecución: tras ejecutarlo, primero ingresa la clave o presiona Enter para usar la clave predeterminada ‘kPH+bIxk5D2deZiIxcaaaA==’, luego ingresa el valor de rememberMe del paquete de solicitud. Tras el análisis, se te pedirá que ingreses el nombre del archivo de exportación y se añadirá class automáticamente; si no deseas exportar, simplemente presiona Enter.

Ejecución: python xk-mt-rememberMe解码.py
image

xk-mt-单个域名单个密钥检测.py

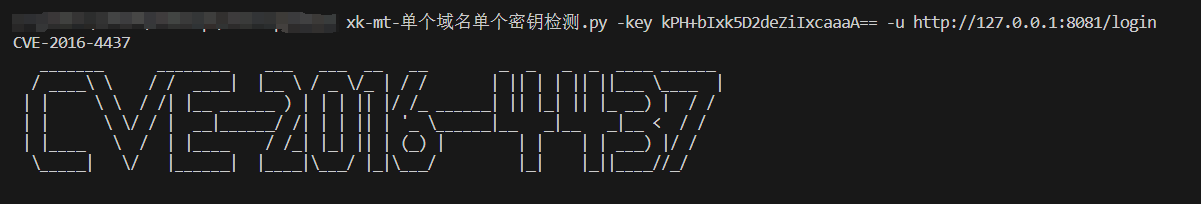
Explicación de ejecución: durante la ejecución, debes ingresar la key y la url correspondientes. La key tiene un valor predeterminado de ‘kPH+bIxk5D2deZiIxcaaaA==’ y debe ser una codificación base64 de 16 bytes. La verificación no ejecuta comandos del sistema. Si el valor de techo en el encabezado de la solicitud se refleja en el encabezado de la respuesta, significa que existe la vulnerabilidad.

Ejecución:

    python xk-mt-单个域名单个密钥检测.py -key kPH+bIxk5D2deZiIxcaaaA== -u http://127.0.0.1:8081/login

    python xk-mt-单个域名单个密钥检测.py -url http://127.0.0.1:8081/login

    python xk-mt-单个域名单个密钥检测.py -u http://127.0.0.1:8081/login
image

image

image

Descargo de responsabilidad:

Riesgo de uso: esta herramienta se proporciona únicamente con fines de aprendizaje e investigación técnica. El usuario debe comprender y aceptar los riesgos y consecuencias que puede conllevar su uso.

Cumplimiento legal: el usuario debe asegurarse de cumplir con todas las leyes y regulaciones aplicables durante el uso de esta herramienta. Se prohíbe utilizarla para cualquier actividad ilegal, ataque o comportamiento que vulnere la privacidad.

Descargo de responsabilidad: esta herramienta se proporciona "tal cual", sin garantías de ningún tipo, ya sean expresas o implícitas. El usuario es el único responsable de los resultados obtenidos con su uso.

Riesgo potencial: esta herramienta puede ocasionar fallos del sistema, pérdida de datos u otras consecuencias inesperadas. El usuario debe realizar pruebas en un entorno adecuado para reducir los riesgos potenciales.

Soporte técnico: el autor o mantenedor no ofrece ningún tipo de soporte técnico para esta herramienta. El usuario debe apoyarse en la comunidad u otros canales para obtener asistencia.

Uso razonable: el usuario debe utilizar esta herramienta únicamente para fines legales y legítimos, incluyendo, entre otros, pruebas de seguridad, investigación y educación.

Cambios y actualizaciones: el autor o mantenedor se reserva el derecho de modificar o actualizar esta herramienta en cualquier momento. El usuario debe revisar periódicamente la documentación y los avisos correspondientes para obtener la información más reciente.


Al utilizar esta herramienta, el usuario declara que ha leído y comprendido este descargo de responsabilidad, y acepta cumplir con todas las normas y condiciones.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →