Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/xjghnxhlh/hikihack
Seguridad IoTAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónAprendizaje y Educación
GitHubxjghnxhlh/hikihack

hikihack

Hack de Hikvision CVE-2017-7921

Ver Repositorio
39hace 22 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🛡️ CVE-2017-7921 — Estudio de caso y concienciación

License Scope

Este repositorio documenta, con fines pedagógicos y de concienciación en ciberseguridad, las posibles consecuencias de un equipo vulnerable a CVE-2017-7921 (vulnerabilidad pública, divulgada en 2017, que afecta a determinados firmwares de cámaras/grabadores Hikvision no actualizados).

⚠️ Advertencia legal

Todas las demostraciones de este repositorio se han realizado en un entorno de pruebas autorizado, con fines exclusivamente educativos, de investigación y de concienciación. Antes de su publicación, toda la información sensible (identificadores, contraseñas, direcciones IP, números de serie, nombres de host, etc.) ha sido anonimizada o difuminada.

Este repositorio no constituye ni una guía de explotación ni una incitación a actuar contra sistemas pertenecientes a terceros. Cualquier uso debe enmarcarse en un contexto legal, ético y con la autorización explícita del propietario de los equipos afectados.

📋 Índice

  • Contexto
  • Informe de prevención
  • Ilustraciones
  • Objetivo pedagógico
  • Licencia

📚 Contexto

CVE-2017-7921 es una vulnerabilidad pública que afecta a determinados firmwares de equipos Hikvision, registrada en la base nacional de vulnerabilidades (NVD). Un equipo expuesto en Internet y no actualizado puede potencialmente divulgar información sensible o permitir un acceso no autorizado a su interfaz de administración.

Este repositorio no tiene como finalidad detallar la mecánica de explotación, sino ilustrar por qué este tipo de vulnerabilidad es crítica y cómo protegerse de ella (actualización del firmware, segmentación de red, no exposición directa de las interfaces de administración en Internet).

📄 Informe de prevención

Un informe técnico detallado acompaña a este repositorio. Presenta en particular:

  • una descripción de la vulnerabilidad CVE-2017-7921;
  • los productos y versiones afectados;
  • los riesgos asociados a la exposición de un equipo vulnerable;
  • los impactos potenciales sobre la confidencialidad, la integridad y la disponibilidad de los sistemas;
  • las recomendaciones de mitigación y las buenas prácticas de securización.

➡️ Informe de prevención – CVE-2017-7921

📷 Ilustraciones

Las capturas siguientes se han realizado en un entorno de demostración autorizado. Todos los elementos que permiten identificar un sistema real (identificadores, IP, propietario…) han sido anonimizados o difuminados antes de su publicación. No constituyen un manual de instrucciones, sino una representación visual del impacto potencial de un equipo no actualizado.

Ilustración n.º 1 — Ejemplo de recuperación de información

Ejemplo del tipo de información que puede quedar expuesta cuando un equipo afectado por CVE-2017-7921 no se ha actualizado o protegido correctamente.
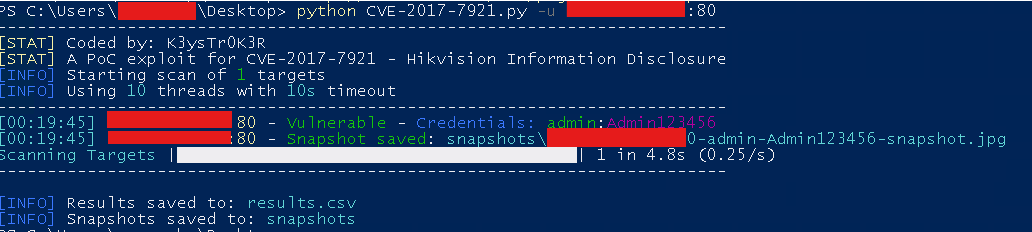
Información recuperada — datos anonimizados

Ilustración n.º 2 — Interfaz de administración

Interfaz de administración de un equipo, en un entorno de demostración autorizado. Objetivo: ilustrar las consecuencias de una vulnerabilidad no corregida en un equipo expuesto sin medidas de seguridad adecuadas.
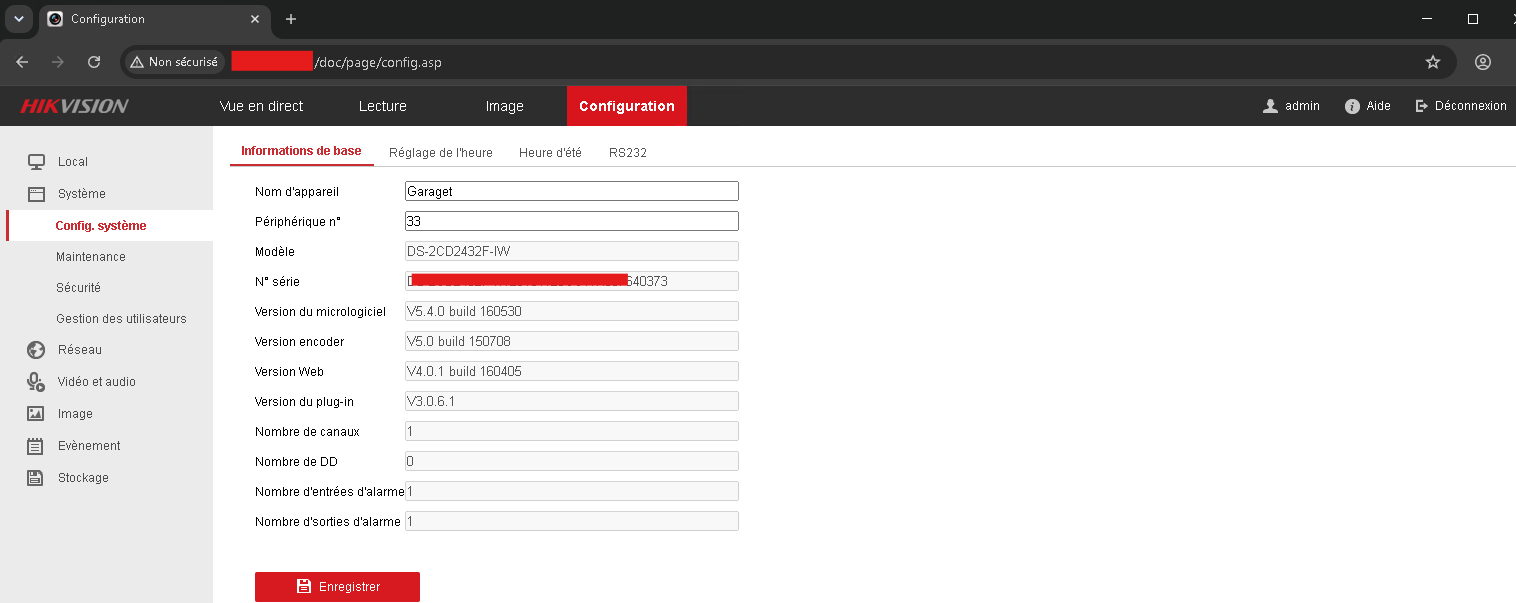
Interfaz de administración — entorno de pruebas

🎯 Objetivo pedagógico

Estos recursos tienen como objetivo concienciar a administradores, investigadores de seguridad y estudiantes sobre las consecuencias de una vulnerabilidad como CVE-2017-7921 cuando no se corrige. Ilustran de forma concreta:

  • la información que puede quedar expuesta en un equipo vulnerable;
  • las consecuencias de una configuración insuficientemente segura;
  • la importancia de aplicar los parches publicados por los fabricantes;
  • la necesidad de mantener los firmwares actualizados y de limitar la exposición de las interfaces de administración en Internet;
  • el interés de realizar auditorías periódicas para identificar los equipos vulnerables antes de que sean comprometidos.

📄 Licencia

Distribuido bajo licencia MIT.

Descargar herramienta